
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
로컬 권한 상승 익스플로잇 - Windows 보조 함수 드라이버 (afd.sys) 대상 CVE-2023-21768, 익스플로잇 후 정리 코드 포함. Windows 11 22621.963에서 테스트됨.
 xaitax/winrar-cve-2023-38831
이 모듈은 WinRAR (CVE-2023-38831)의 취약점을 악용합니다. 사용자가 조작된 RAR 파일과 포함된 문서를 열면 스크립트가 실행되어 코드 실행으로 이어집니다.
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu 로컬 권한 상승 취약점)
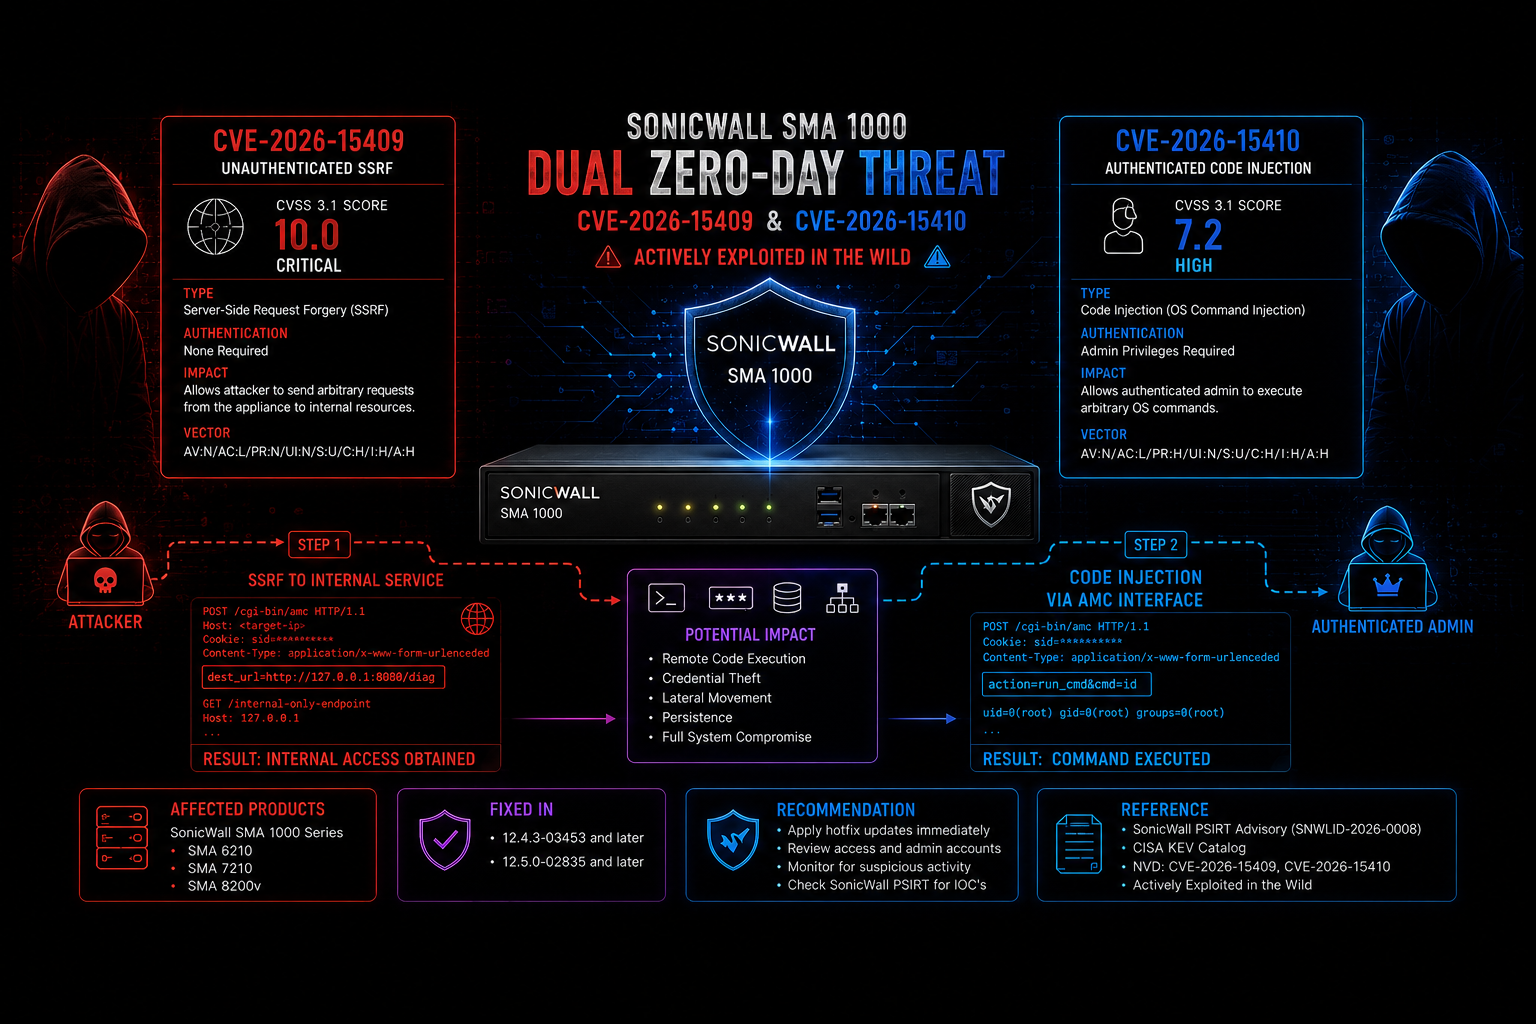 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000에서 SSRF(CVE-2026-15409)를 Erlang RCE 및 루트 권한 상승(CVE-2026-15410)으로 연계하는 다중 익스플로잇 프레임워크. 대화형 셸, 배치 스캐닝, 파일 작업, 그리고 승인된 침투 테스트를 위한 안전한…
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
Python 기반의 안티바이러스 우회 도구로, msfvenom 페이로드로부터 탐지되지 않는 실행 파일을 생성하며, 정크 코드 삽입, 암호화, 인증서 스푸핑 및 여러 실행 방식과 같은 고급 기술을 사용합니다.
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### 이 모듈은 Metasploit이 필요합니다: https://metasploit.com/download # 현재 소스: https://github.com/rapid7/metasploit-framework ##class MetasploitModule <…
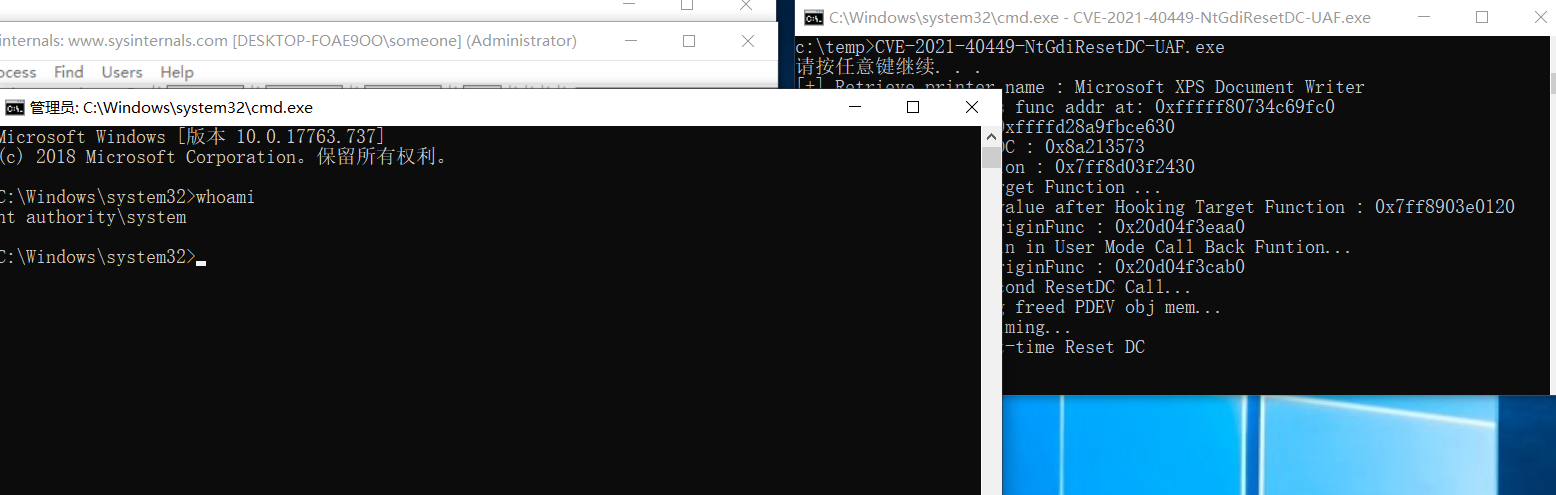 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449에 대한 개념 증명 익스플로잇으로, NtGdiResetDC의 Windows 커널 use-after-free 취약점을 악용하여 사용자 공간 메모리 할당을 통한 권한 상승을 시연합니다.
 rbowes-r7/unrar-cve-2022-30333-poc
# CVE-2022-30333 unRAR 경로 탐색 PoC 익스플로잇 unRAR의 CVE-2022-30333 경로 탐색 취약점에 대한 개념 증명 익스플로잇으로, 임의의 위치에 페이로드를 설치하기 위한 악성 .rar 파일을 생성합니다. 침투 테스트를 위해…
 malwaretech/comodos
Comodo Internet Security 방화벽의 원격 서비스 거부(DoS) 제로데이 취약점
 sorrow404null/cve-2026-43499-rmx5200
Android 16 로컬 권한 상승 익스플로잇으로, realme RMX5200에서 LD_PRELOAD 기반 preload.so 체인을 사용하여 CVE-2026-43499를 통해 임시 루트 액세스를 달성합니다.
 askyeye/cve-2022-21894-payload
CVE-2022-21894에 대한 예시 페이로드
 kphongagsorn/adobe-flash-cve2018-15982
CVE-2018-15982를 악용하는 SWF 페이로드를 생성하는 Metasploit 모듈 및 Python 스크립트입니다. Adobe Flash Player의 사용 후 해제 취약점으로 원격 코드 실행을 가능하게 합니다.
 david-honisch/cve-2022-21882
CVE-2022-21882
 qing-root/cve-2019-0708-exp-msf-
CVE-2019-0708-EXP(MSF) cve-2019-0708에 대한 취약점 익스플로잇 프로그램
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE 취약점용 스캐너 PoC
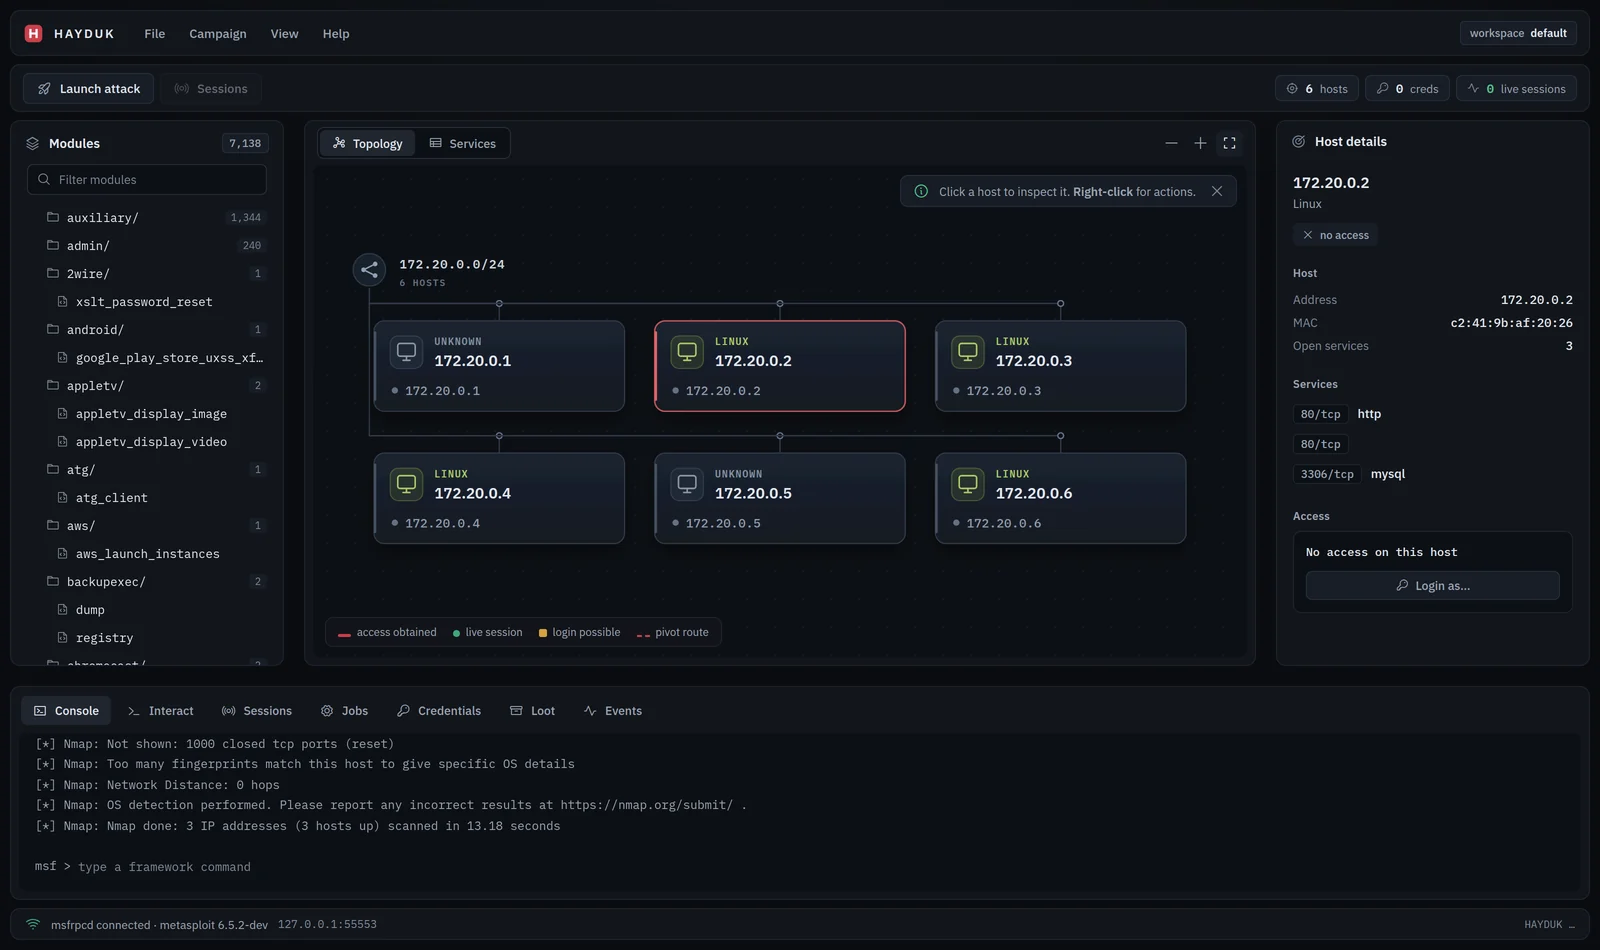 jolovicdev/hayduk
그래픽 기반 공격 관리 콘솔 for Metasploit: 단일 Go 바이너리와 브라우저 UI로 제공되는 Armitage의 계보. 실시간 네트워크 토폴로지, 캠페인 워크플로우, Hail Mary, 세션, 보고서 내보내기, 팀 모드를 지원합니다.
 ro0tmylove/cve-2024-35250-bof
Cobalt Strike용 CVE-2024-35250 BOF입니다. (스타 주시면 감사하겠습니다.)








