
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 folks-iwd/cve-2025-24071-msfvenom
CVE-2025-24071에 대한 Metasploit 모듈 - .library-ms를 통한 Windows NTLM 해시 누출
 aemmitt-ns/skeleton
CVE-2021-0326를 대상으로 하는 제로클릭 원격 코드 실행 익스플로잇으로, Peloton Bike를 포함한 Android 기기를 겨냥하며, ASLR이 비활성화된 상태를 요구하는 개념 증명(PoC)을 포함합니다.
 kpn-ciso/dra_writeup
Oracle DSR 스택 버퍼 오버플로우 취약점 (DRA) CVE-2014-6598 분석 보고서
 qmadev/crabloader
Rust 기반 Cobalt Strike 페이로드용 사용자 정의 리플렉티브 로더입니다. OPSEC 안전을 위해 RWX 메모리 페이지를 회피합니다. 로더 섹션 추출을 위한 추출기 도구를 포함합니다.
 b3mb4m/shellsploit-framework
셸코드 및 익스플로잇 페이로드 생성을 위한 프레임워크로, 침투 테스트 및 보안 연구를 위해 페이로드 생성 및 전달을 자동화하도록 설계되었습니다.
 nishantiyer/cve-2020-15215-discord-poc
Electron 경계 강화를 위한 개념 증명 검증 하네스로, 렌더러/메인 프로세스 격리, IPC 정책 적용, 탐색 제어를 모델링하여 데스크톱 애플리케이션 보안 취약점을 연구합니다.
 fenalik/cve-2021-1732
Windows 10용 CVE-2021-1732 로컬 권한 상승 익스플로잇으로, 커널 모드 취약점을 대상으로 하는 연구 및 개념 증명 코드가 포함됩니다.
 jolovicdev/hayduk
그래픽 기반 공격 관리 콘솔 for Metasploit: 단일 Go 바이너리와 브라우저 UI로 제공되는 Armitage의 계보. 실시간 네트워크 토폴로지, 캠페인 워크플로우, Hail Mary, 세션, 보고서 내보내기, 팀 모드를 지원합니다.
 m-cetin/cve-2023-29336
# CVE-2023-29336 개념 증명 익스플로잇 영향을 받는 Windows 시스템에서 SYSTEM 수준의 액세스를 가능하게 하는 Win32k 권한 상승 취약점인 CVE-2023-29336에 대한 개념 증명 익스플로잇입니다.
 ma4the/omae-wa-cheese-da
CVE-2025-21479: ZFlip5용 PoC, Knox가 방해하는 중!(˶˃ ᵕ ˂˶)
 rickgeex/msf-module-cve-2019-0708
CVE-2019-0708(BlueKeep)용 Metasploit 모듈 - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exploits…
 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android 커널용 GhostLock(CVE-2026-43499) 어댑터
 poliva/root-zte-open
CVE-2012-4220에 대한 익스플로잇, zte-open에서 작동
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - authencesn AF_ALG + splice()를 통한 Linux 커널 페이지 캐시 손상
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 포트 for Galaxy Z Fold 8 (h8q)
 crackercat/cve-2024-35250
ks.sys 드라이버의 신뢰할 수 없는 포인터 역참조에 대한 PoC
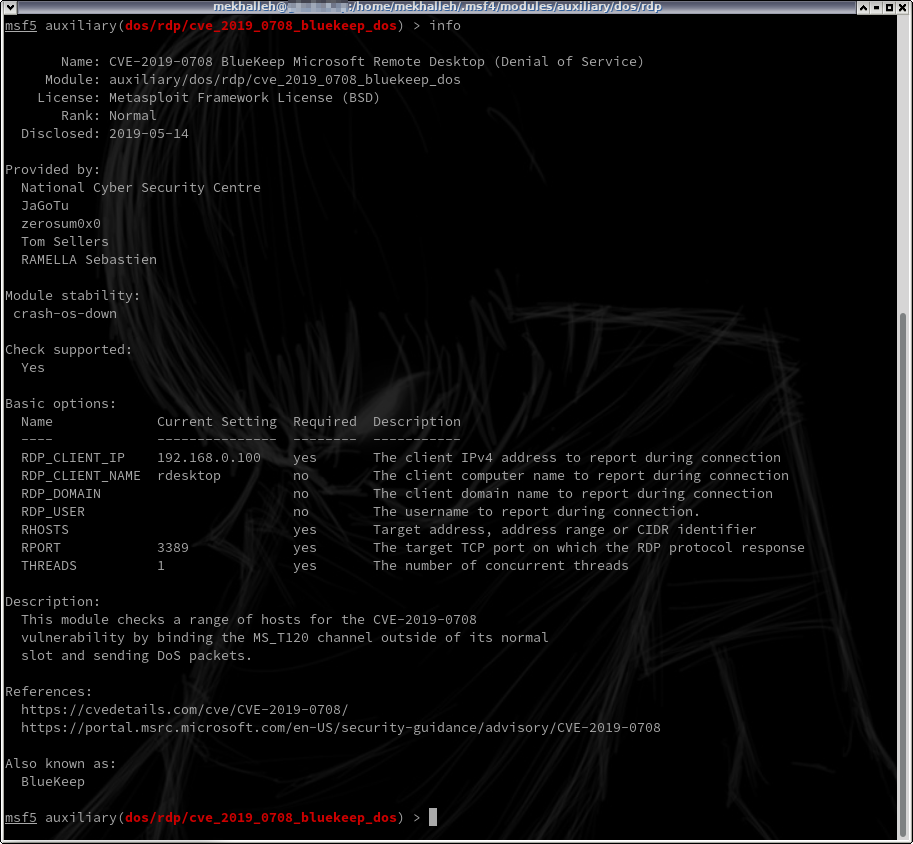 mekhalleh/cve-2019-0708
Metasploit 모듈: #Bluekeep 벡터를 사용한 대규모 서비스 거부(Denial of Service) 공격.
 doyensec/ksmbd-cve-2025-37947
CVE-2025-37947에 대한 익스플로잇으로, Linux 커널 SMB 서버인 ksmbd에서 발생하는 out-of-bounds 쓰기 취약점을 유발합니다. BPF 트레이서, QEMU 설정, 최소 PoC 트리거를 포함합니다.








