#1

 uziii2208/cve-2025-33073
DNSAdmins 권한과 WinRM이 활성화된 Windows 도메인 컨트롤러를 대상으로 하는 CVE-2025-33073 범용 익스플로잇 도구.
 kryptsec/oasis
오픈소스 AI 보안 벤치마킹 CLI. MITRE ATT&CK 분석 및 KSM 점수를 사용하여 AI 모델이 공격적 보안 작업을 수행하는 방법을 측정합니다.
 huynambka/cve-2026-26114-poc
Microsoft SharePoint의 원격 코드 실행 취약점인 CVE-2026-26114에 대한 개념 증명 익스플로잇으로, Python PoC와 Metasploit 모듈을 포함하여 자동화된 익스플로잇 및 리버스 셸 전달을 수행합니다.
 ynwarcs/cve-2023-24871
CVE-2023-24871용 PoC 및 익스플로잇 (rce + lpe)
 estamelgg/cve-2021-4034-nogcc
CVE-2021-4034(polkit pkexec)용 독립 실행형 익스플로잇으로, gcc나 cmake 없이 실행되며 Linux 시스템에서 대화형 셸 또는 원라이너 명령 실행을 제공합니다.
 joelgmsec/thunderstorm
UPS 장치를 익스플로잇하기 위한 모듈형 프레임워크
 kungfulon/nf-tables-lpe
Netfilter의 nf_table 모듈을 대상으로 하는 Linux 커널 권한 상승 익스플로잇으로, 여러 CVE에 대해 Team Orca가 개발했습니다.
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040에 대한 metasploit 스크립트(POC)입니다. Microsoft Exchange는 SSRF(서버 측 요청 위조) 공격에 취약합니다. 인증된 공격자는 이 취약점을 이용하여 권한을 상승시킬 수 있습니다.
 degenerat3/meteor
크로스 플랫폼 C2/팀서버로, Go로 작성되었으며 다중 전송 프로토콜을 지원합니다.
 duck-sec/cve-2023-28252-compiled-exe
fortra의 CVE-2023-28252 익스플로잇을 수정한 버전으로, exe로 컴파일됨
 apkc/cve-2024-26229-bof
Cobalt Strike 및 BruteRatel용 CVE-2024-26229 BOF 구현
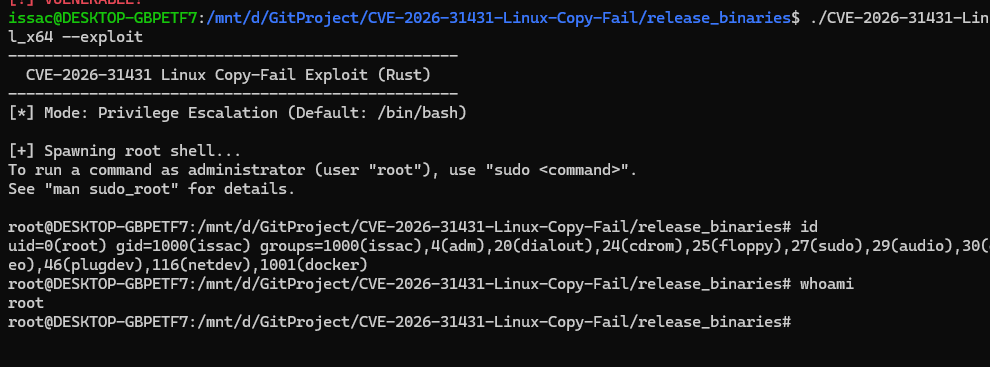 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇 Linux 시스템에서 Meterpreter와 같은 사용자 정의 셸코드를 실행할 수 있게 해주는 CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇입니다.
 tayontech/scope
클라우드 보안 퍼플 팀을 위한 AI 에이전트 세트, Claude Code, Gemini CLI, Codex 내에서 실행됩니다.
 alexlinov/miniplasma-runner
CVE-2020-17103을 C2용으로 적용, 분할 바이너리 SYSTEM 콜백 포함
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956에 대한 익스플로잇으로, Windows 10 1903을 대상으로 하는 Windows 커널 권한 상승 취약점입니다. 로컬 권한 상승을 위한 개념 증명(PoC) 구현을 제공합니다.
 elevenpaths/siemframework
모듈식 Python3 공격 프레임워크로서, 자격 증명 도용, 페이로드 배포 및 사후 침투 모듈을 통해 SIEM 플랫폼(Splunk, Graylog, OSSIM, QRadar, McAfee)의 악용을 자동화합니다.