
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 horizon3ai/cve-2022-40684
Fortinet FortiOS, FortiProxy 및 FortiSwitchManager에 영향을 미치는 CVE-2022-40684에 대한 개념 증명 익스플로잇
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
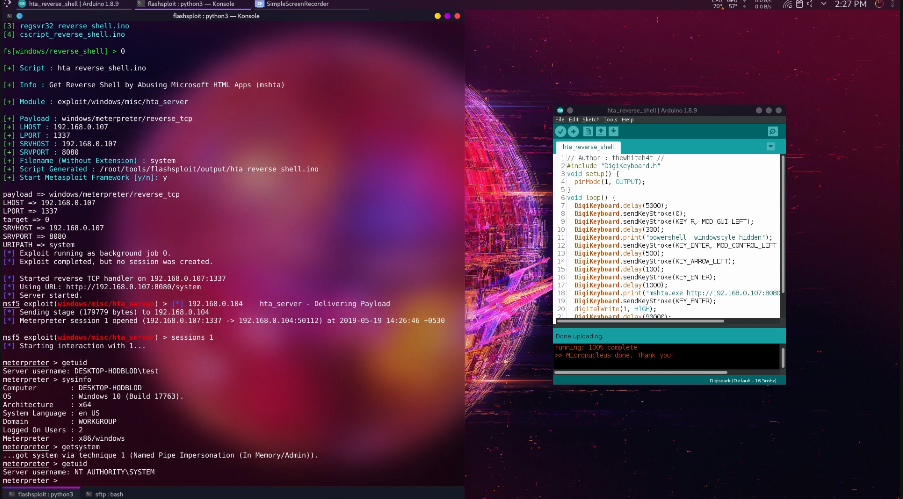 thewhiteh4t/flashsploit
ATtiny85 기반 HID 공격을 위한 익스플로잇 프레임워크
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431)의 크로스 플랫폼 C 포트. 2026-04-29에 Theori / Xint에 의해 공개됨.
 thomastjdev/wmd
IT 보안 도구를 위한 Python 프레임워크
 last-emo-boy/rikune
Windows 실행 파일 및 바이너리 포맷을 리버스 엔지니어링하기 위한 MCP 서버입니다. 정적 트라이지, Ghidra 기반 함수 복구, 플러그인 기반 도구, 아티팩트 관리, 그리고 선택적 격리된 Windows 런타임 실행을 결합합니다.
 johackim/docker-hacklab
나의 개인 해크랩, 직접 만들어 보세요.
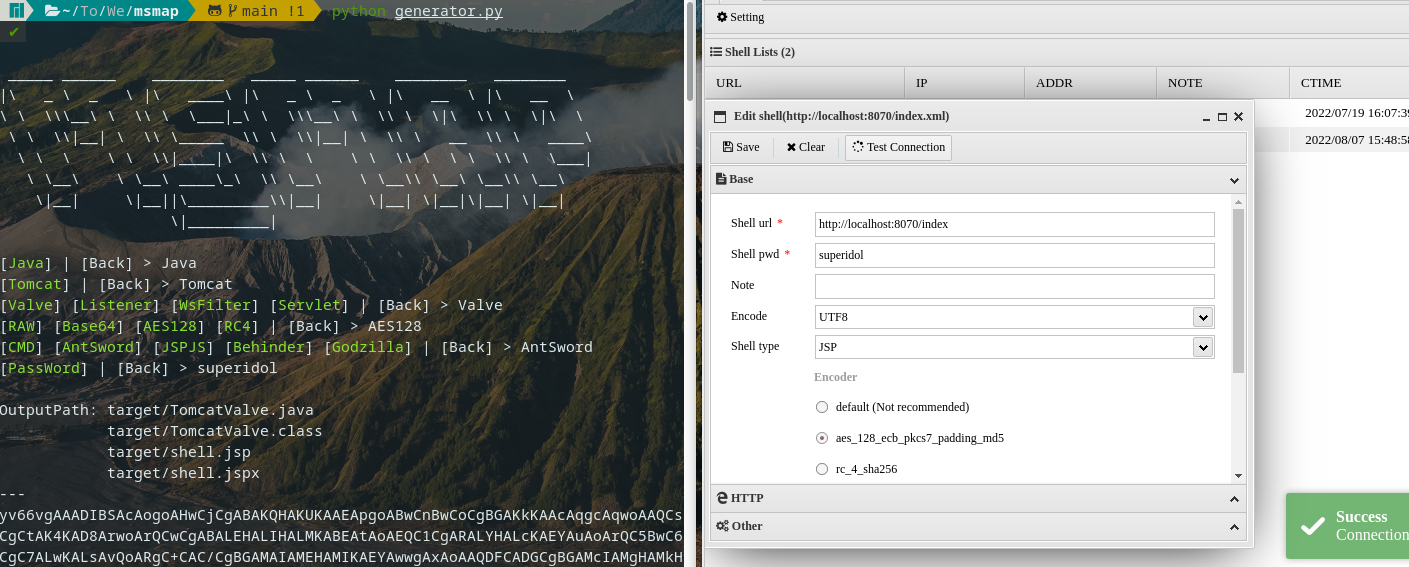 hosch3n/msmap
모듈형 메모리 웹쉘 생성기로, Java 컨테이너(Tomcat, Spring, WebLogic)를 지원하며 다양한 쉘 유형, 인코더 및 자동 컴파일 기능을 제공하여 포스트 익스플로잇 침투 테스트에 사용됩니다.
 abedalqaderswedan1/aswcrypter
지금까지 모든 안티바이러스를 우회하는 페이로드를 생성하는 Bash&Python 스크립트 [FUD]
 0xm3r/cgpwn
하드웨어 해킹, 리버스 엔지니어링(퍼징, 심볼릭 실행, 익스플로잇 등) 및 워게이밍 작업을 위한 경량 VM
 jack-new-project/zeebsploit
침투 테스트를 위한 모듈식 익스플로잇 프레임워크로, 자동화된 페이로드 생성, 정찰 모듈 및 사후 익스플로잇 기능을 제공합니다.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
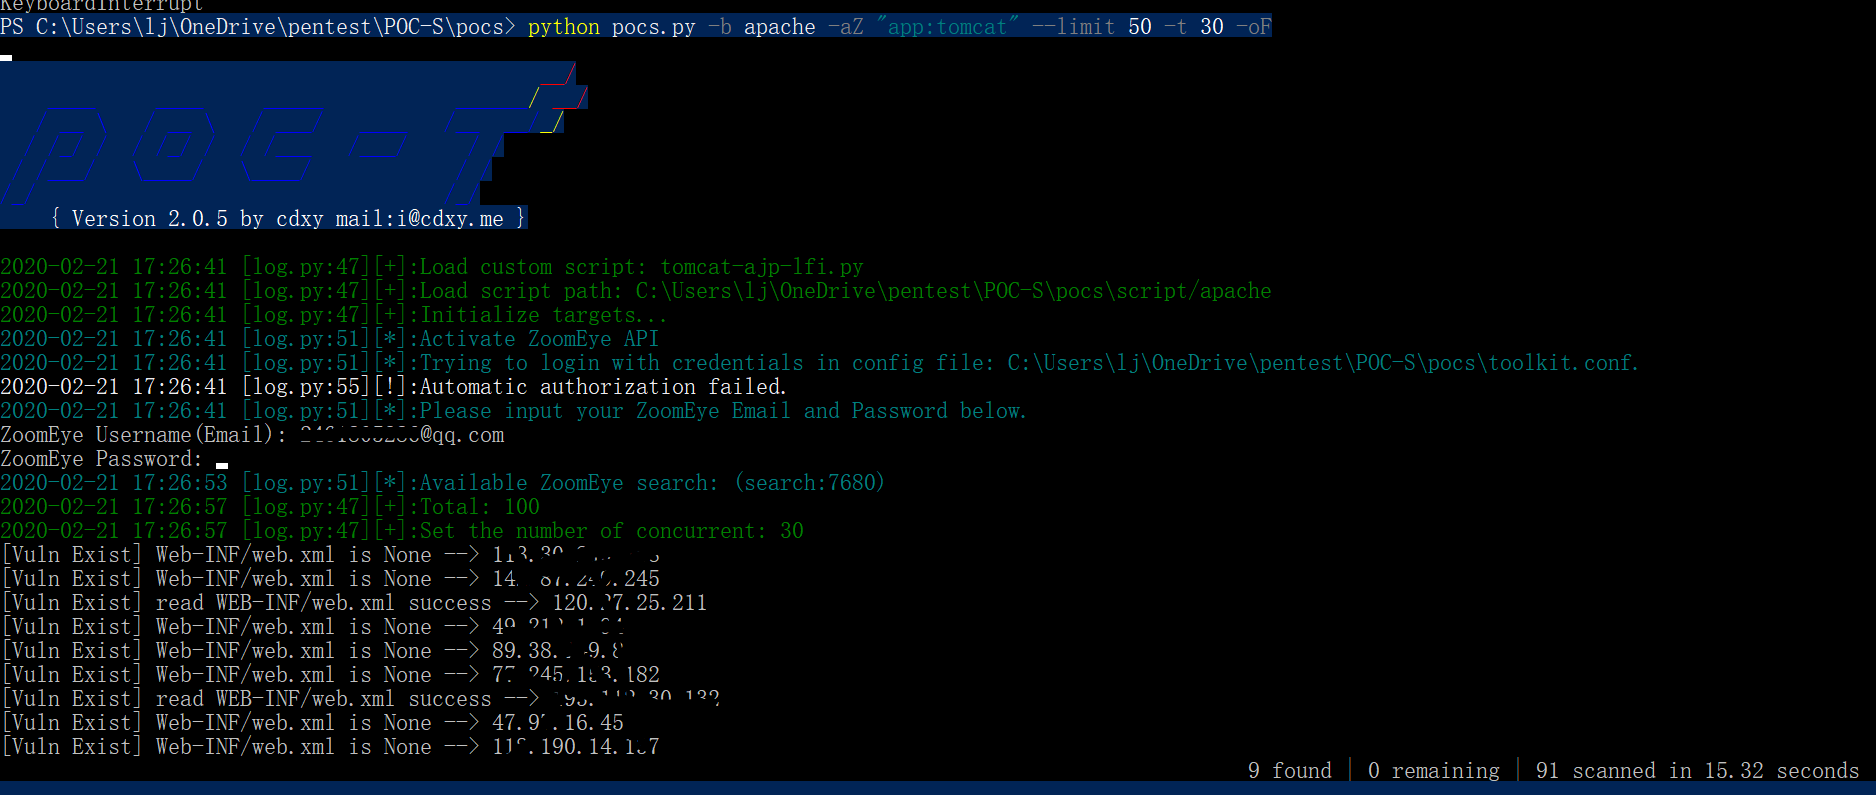 jiangsir404/poc-s
POC-T 강화 버전 POC-S는 레드-블루 대항전에서 웹 애플리케이션 취약점을 신속하게 검증하는 데 사용됩니다. 기능을 강화하고 스크립트를 분류하여 추가했으며, dnslog 등을 자체 내장합니다. 플랫폼에는 vulhub 타깃 머신 및 기타 오픈소스 프로젝트의…
 mgeeky/stracciatella
시작 시 AMSI, Constrained Language Mode 및 Script Block Logging이 비활성화된 C# 내부의 OpSec-safe Powershell runspace (일명 SharpPick)
 0ca/boxpwnr
HackTheBox, TryHackMe, PortSwigger Labs, Cybench, picoCTF 등에서 제공하는 보안 챌린지를 대상으로 LLM과 에이전트 전략을 벤치마킹하기 위한 모듈형 프레임워크
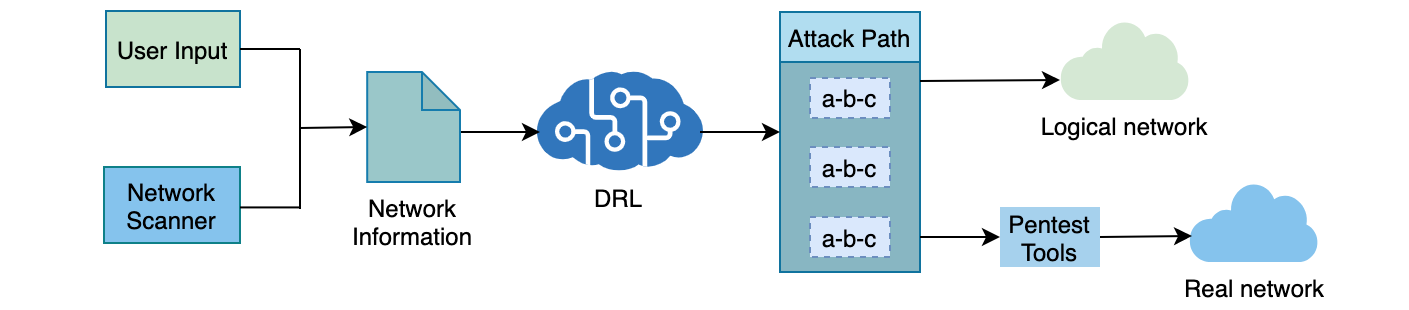 crond-jaist/autopentest-drl
AutoPentest-DRL: 심층 강화 학습을 이용한 자동 침투 테스팅
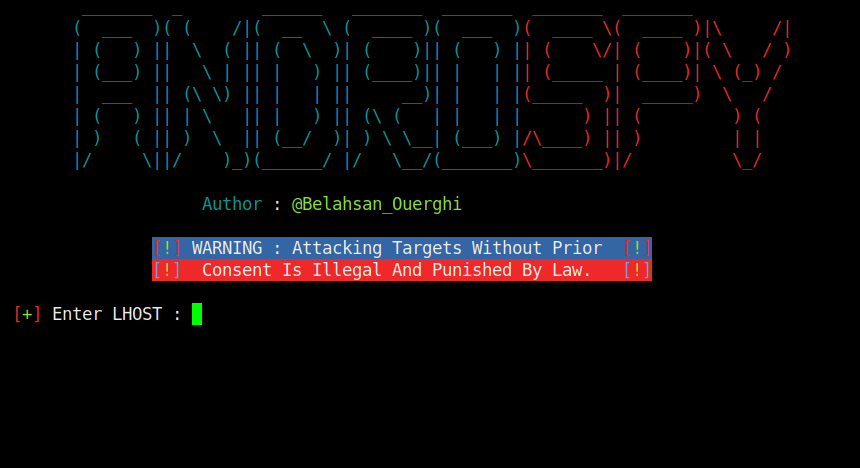 cyb0r9/androspy
암호화기, IP 포이즈닝, Metasploit 페이로드 통합 기능을 갖춘 자동화된 Android 백도어 생성기로, 침투 테스트 및 레드 팀 운영을 위한 도구입니다.








