
 thomastjdev/wmd
IT 보안 도구를 위한 Python 프레임워크
이것은 IT 보안 소프트웨어 모음이 포함된 파이썬 도구입니다. 소프트웨어는 "모듈"에 캡슐화되어 있습니다. 모듈은 순수 파이썬 코드 및/또는 외부 타사 프로그램으로 구성됩니다.
스크린샷:
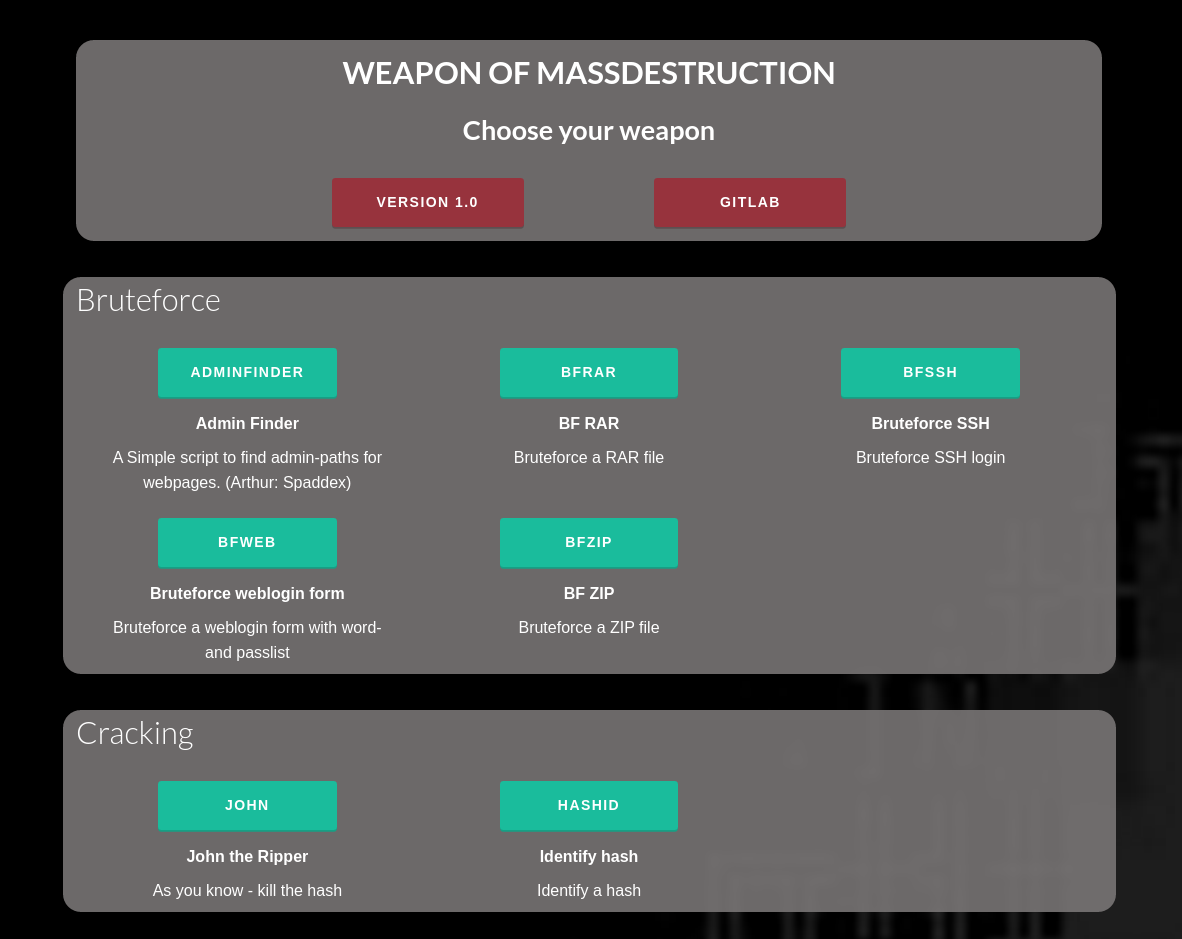
콘솔에서 "www" 명령을 실행하여 브라우저에 모듈을 표시하는 Flask 서버를 활성화하세요. 127.0.0.1:5000에서 접속하세요.
모듈은 xterm에 직접 로드됩니다.
DEV: SniffHTTP 및 APsniff 모듈을 시도해 보세요 - 브라우저에서 매개변수를 정의합니다.
스크린샷:
| 분류: | 유형: | 호출명: | 이름: | 설명: |
|---|---|---|---|---|
| bruteforce | creds | changeme | 기본 자격 증명 스캔 | IP의 서비스를 스캔하고 기본 자격 증명으로 로그인 시도 (저자: ztgrace) |
| bruteforce | loginpath | adminfinder | 관리자 찾기 | 웹페이지의 관리자 경로를 찾는 간단한 스크립트. (저자: Spaddex) |
| bruteforce | rar | bfrar | RAR 무차별 대입 | RAR 파일 무차별 대입 |
| bruteforce | ssh | bfssh | SSH 무차별 대입 | SSH 로그인 무차별 대입 |
| bruteforce | web | bfweb | 웹 로그인 폼 무차별 대입 | 단어 목록과 비밀번호 목록으로 웹 로그인 폼 무차별 대입 |
| bruteforce | zip | bfzip | ZIP 무차별 대입 | ZIP 파일 무차별 대입 |
| cracking | aut | john | John the Ripper | 아시다시피 - 해시를 깨세요 |
| cracking | hash | hashid | 해시 식별 | 해시 식별 |
| cracking | wpa | crackwpa | WPA 4-way 핸드셰이크 크랙 | 액세스 포인트에서 WPA 4-way 핸드셰이크 수집 및 크랙 |
| exploit | browser | browserpwn | Browser Autopwn2 | 이 모듈은 브라우저 익스플로잇을 자동으로 제공합니다 (저자: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | exploit-db.com 익스플로잇을 검색하는 셸 스타일 스크립트. (저자: mattoufoutu) |
| sin | mspoofcheck | 이메일 도메인 스푸핑 체크 | 도메인이 이메일 발송 등에 스푸핑될 수 있는지 확인 | |
| monitor | arp | arpmon | ARP 모니터 알림 | ARP 테이블 모니터링 및 변경 알림 |
| monitor | ip | ipmon | IP 모니터 알림 | IP 모니터링 및 변경 알림 |
| other | settings | settings | 설정 변경 | 환경 설정 변경 (예: 인터페이스) |
| pentesting | niptt | sparta | SPARTA | SPARTA는 네트워크 인프라 침투 테스트를 단순화하는 파이썬 GUI 애플리케이션입니다. |
| phishing | ap | etphis | Evil Twin 피싱 | Evil Twin을 생성하고 사용자를 가짜 비밀번호 페이지로 리디렉션합니다. |
| phishing | webpage | webphis | 웹페이지 피싱 | 로컬 Flask 서버를 실행하여 피싱 페이지를 제공합니다. |
| recon | dns | dig | 도메인 정보 조회 | dig 명령을 사용하여 DNS 이름 서버에 쿼리하여 DNS 조회 관련 작업을 수행할 수 있습니다. |
| recon | dns | dnsmap | dnsmap | DNS 네트워크 매퍼. 열거 및 무차별 대입. |
| recon | dns | dnsrecon | dnsrecon | 다양한 DNS 정찰 기능. |
| router | framework | rsploit | Routersploit | 익스플로잇 및 자격 증명 획득을 위한 라우터 프레임워크. (저자: Reverse Shell Security) |
| scan | sin | lanscan | LAN 스캔 | 로컬 네트워크 스캔 - 정찰 |
| sniff | aut | apsniff | AP 스니핑 | AP 생성 및 HTTPS 스니핑, HSTS 우회 + Beef |
| sniff | http | sniffhttp | HTTP 스니핑 | HTTP 패킷 스니핑. 트래픽에서 사용자 이름과 비밀번호 추출. |
| sniff | sin | bettercap | Bettercap | 패킷 스니핑 및 HSTS/HTTPS 우회를 위한 Bettercap 통합 |
| socialeng | instabot | Instagram 봇 | 다양한 활동을 수행하는 Instagram 봇 (저자: LevPasha) | |
| spoof | arp | arpspoof | ARP 스푸핑 | ARP 스푸핑 |
| sql | sqli | gdsqli | Gdork SQLi | 웹에서 URL을 스크래핑하여 SQL 인젝션에 취약한지 확인 |
| sql | sqli | sqlmap | SQLmap | SQLmap 활성화만 수행합니다. |
| system | mac | macc | Macchanger | MAC 주소 변경 |
| tools | search | searchht | 해킹 도구 검색 | 해킹 도구 검색 엔진 |
| wifi | accesspoint | createap | 액세스 포인트 생성 | 액세스 포인트 생성 |
| wifi | wifi | wifiutils | WiFi 유틸리티 | WiFi 유틸리티 (예: deauth, WiFi, 클라이언트, 프로브 등) |
처음 실행하기 전에:
1. core/config.ini.default에서 환경 설정을 조정하세요.
2. core/config.ini.default를 core/config.ini로 이름을 변경하세요.
콘솔 시작:
python3 wmd.py
단일 모듈 시작:
python3 wmd.py -m [CALL]
웹 서버 시작:
python3 wmd.py -w
요구 사항 확인 없이 시작:
python3 wmd.py -nc
처음 실행하기 전에:
1. core/config.ini.default에서 환경 설정을 조정하세요.
2. core/config.ini.default를 core/config.ini로 이름을 변경하세요.
요구 사항:
선택적 도구/소프트웨어/GIT:
필요한 모듈은 이에 대해 알려주며, 없으면 실행되지 않습니다.
modules/module_template.py에 있는 템플릿을 확인하세요.
python3 wmd.py -a modulePathName.py 실행
