
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 sia-iotechnology/kittysploit-framework
Python 익스플로잇 프레임워크, V8 엔진 디버거, 프록시 인터셉터, 마켓플레이스, 사후 익스플로잇, 백도어 생성기,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike(https://www.cobaltstrike.com/)를 사용하는 다양한 프로젝트에서 사용된 프로필 모음입니다.
 hadi999/nxcrypt
NXcrypt - 'python backdoor' 프레임워크
 funnywolf/pystinger
웹쉘을 이용한 트래픽 전달 방화벽 우회
 lsposed/lspromise
로컬의 신뢰할 수 없는 앱에서 root/kernel로의 권한 상승을 가능하게 하는 Android 완전 익스플로잇 체인으로, CVE-2026-49881과 CVE-2026-43284의 조합입니다.
 khast3x/redcloud
Docker를 사용한 자동화된 Red Team 인프라 배포
 frkngksl/shoggoth
쉘코드, PE 및 COFF 파일을 난독화된 위치 독립적 페이로드로 변환하는 다형성 암호기로, RC4 및 무작위 블록 암호 암호화와 AsmJit 라이브러리를 사용한 쓰레기 명령어 생성을 포함합니다.
 wkl-sec/hiddendesktop
Cobalt Strike용 HVNC
 deimosc2/deimosc2
DeimosC2는 Golang 기반의 사후 익스플로잇(post-exploitation) 명령 및 제어(command and control) 프레임워크입니다.
 nickvourd/supernova
다중 암호 셸코드 암호화기 및 난독화기로, C, C#, Rust, Nim, Python 등으로 자동 출력 변환을 지원합니다. ROT, XOR, RC4, AES, DES, 3DES, ChaCha20을 지원하며, IPv4, IPv6, MAC, UUID로 난독화합니다.
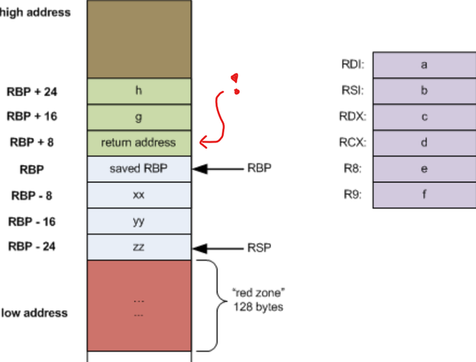 mgeeky/threadstackspoofer
Thread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
 georgiaw/smartphone-pentest-framework
Smartphone Pentest Framework (SPF) 저장소
 secretsquirrel/bdfproxy
MITM을 통한 바이너리 패치: BackdoorFactory + mitmProxy.
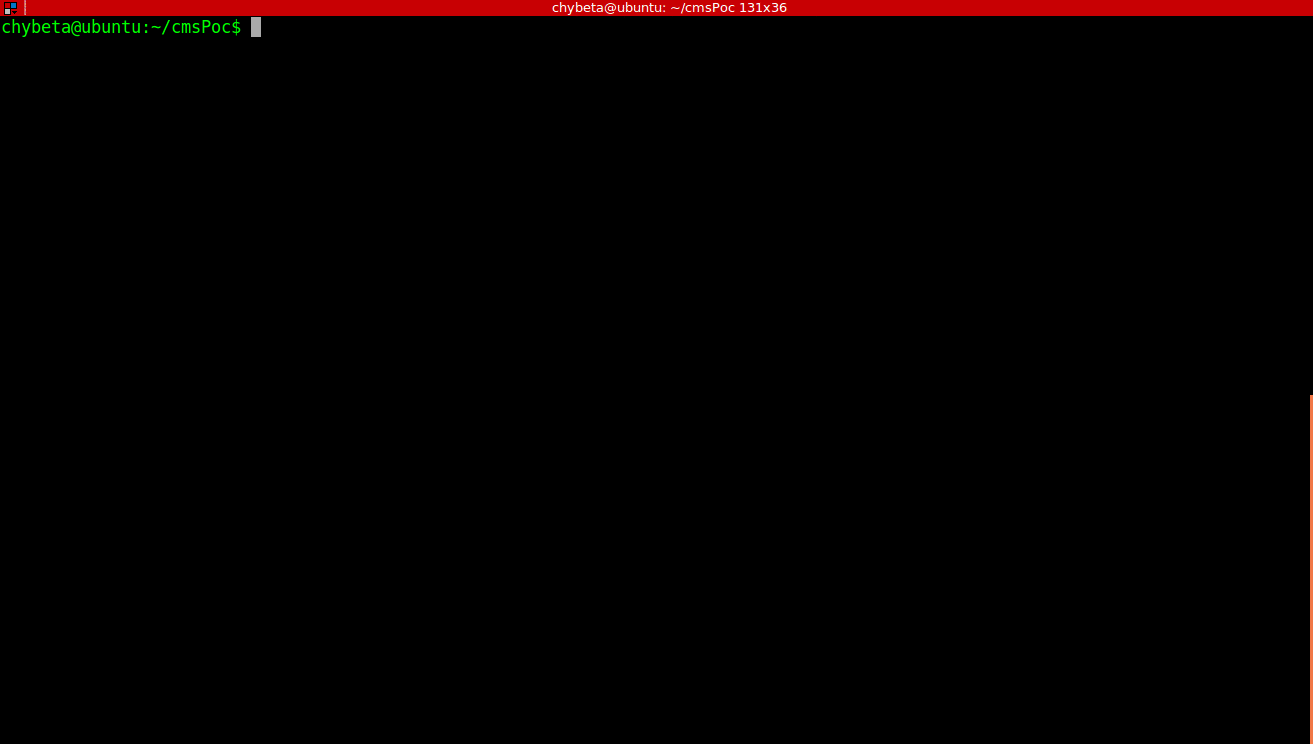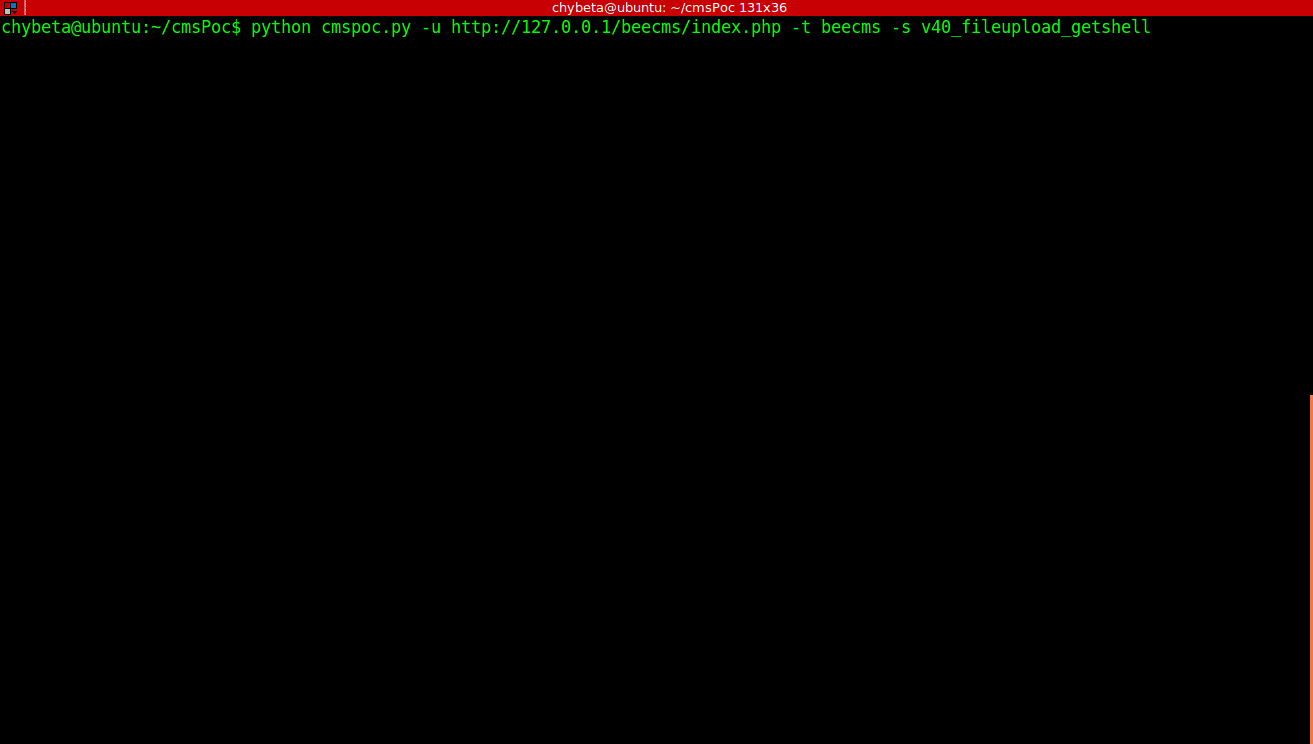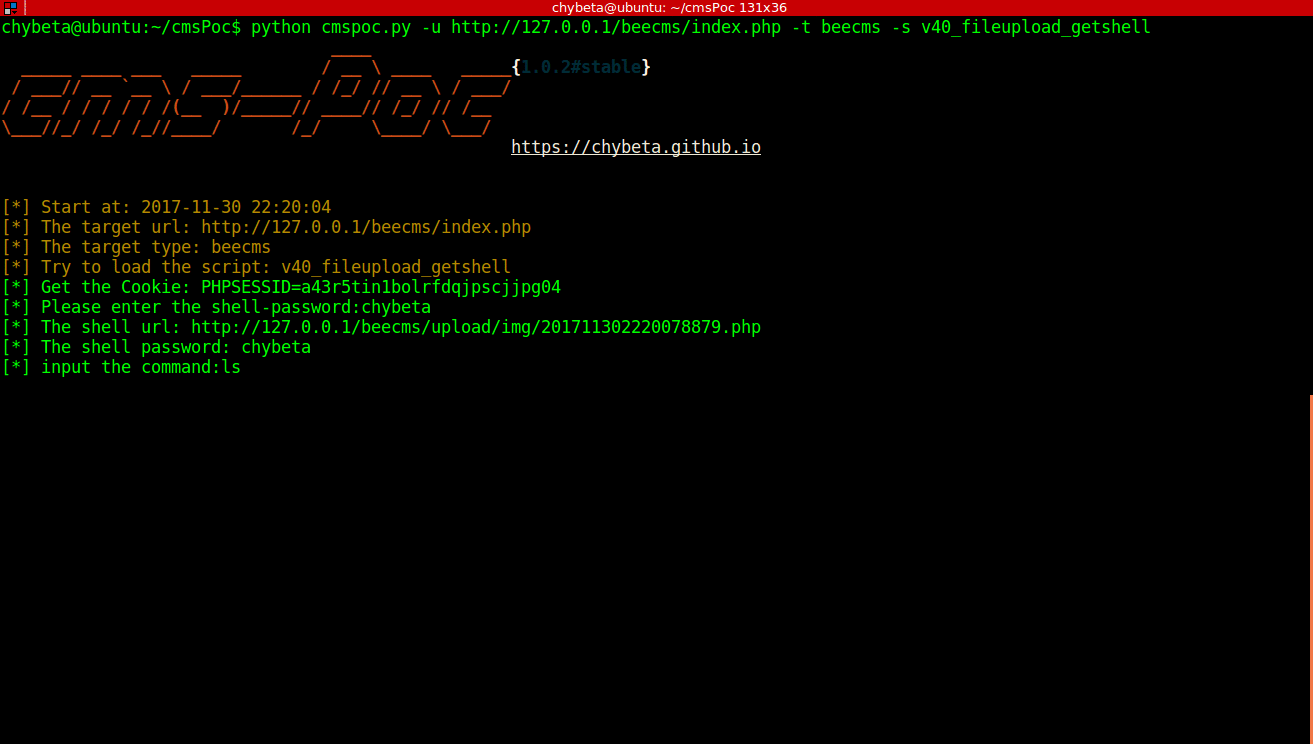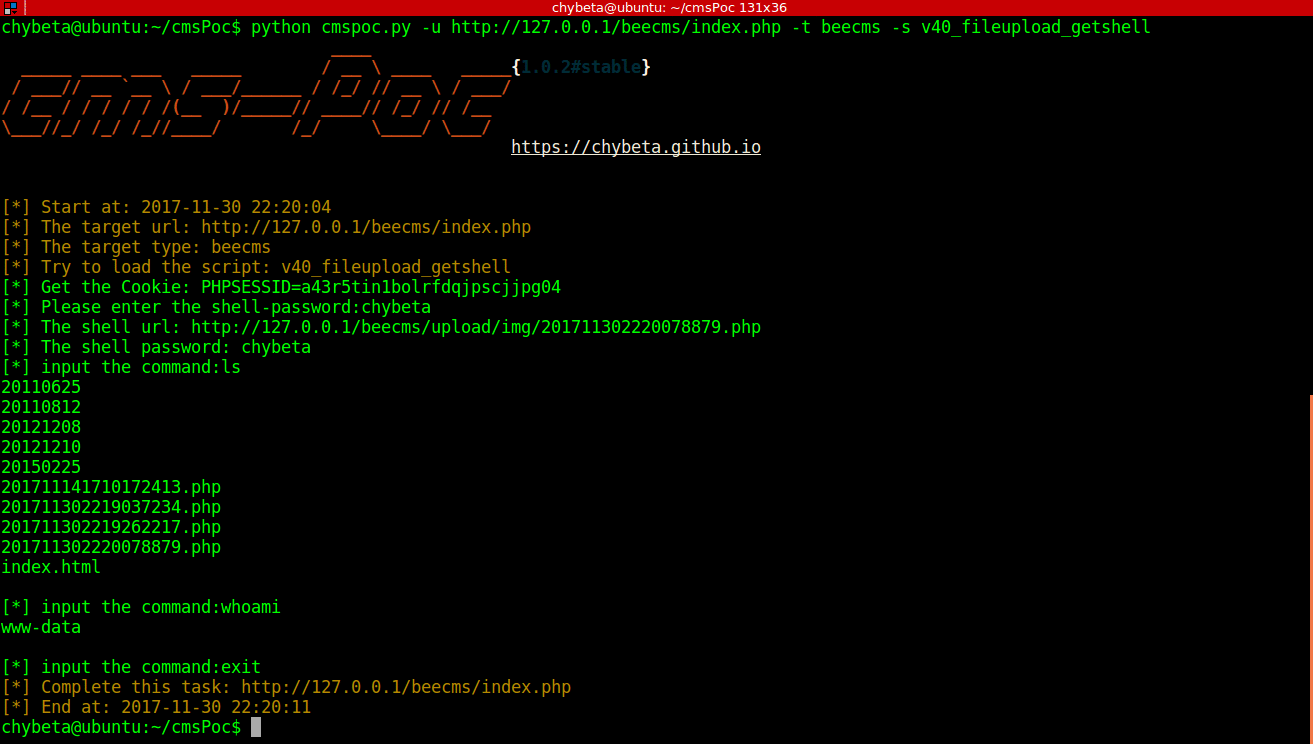 chybeta/cmspoc
CMS 침투 테스트 프레임워크-A CMS 익스플로잇 프레임워크
 cchio/deep-pwning
머신러닝을 위한 Metasploit.








