#1

 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.
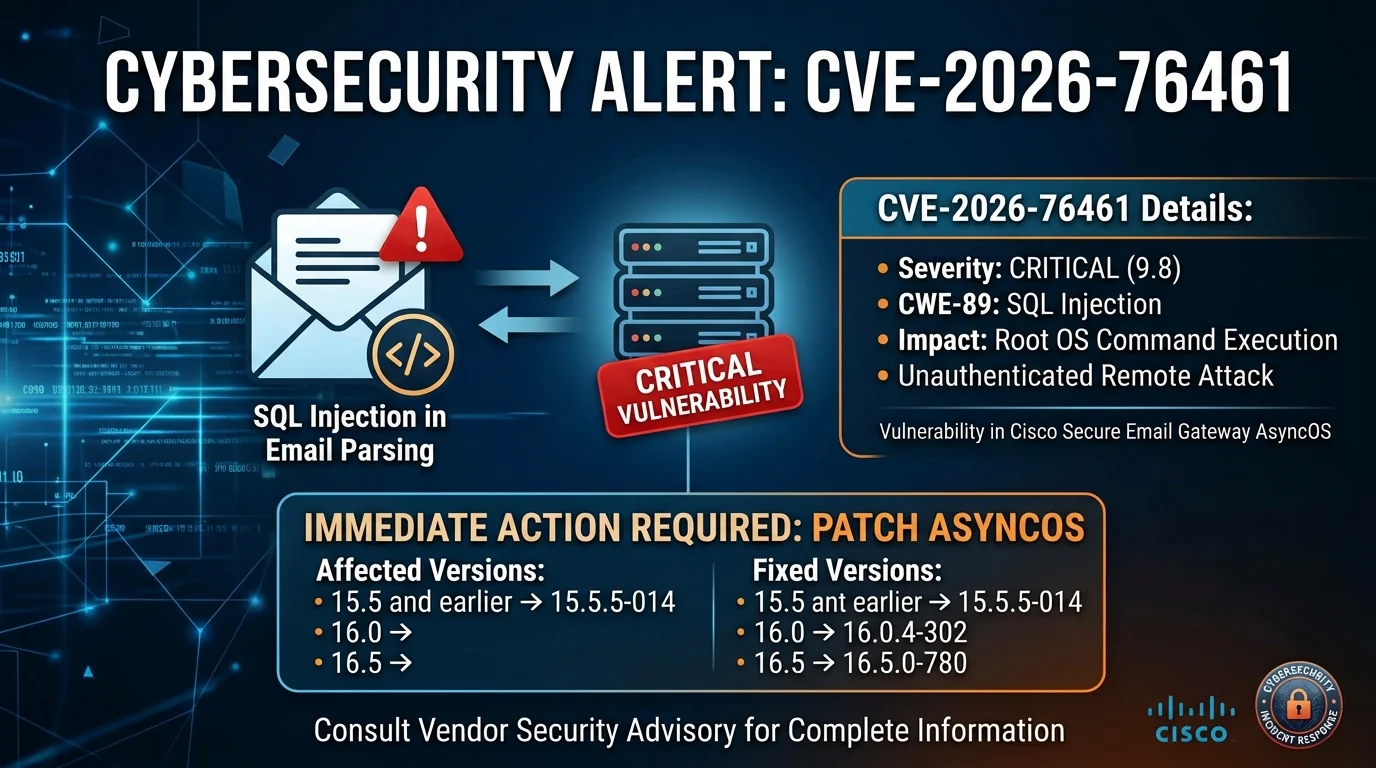 0xblackash/cve-2026-76461
CVE-2026-76461에 대한 연구 저장소로, Cisco Secure Email Gateway의 치명적인 SQL 인젝션으로 인한 root RCE에 관한 탐지 규칙, 완화 지침, 랩 검증을 포함합니다.
 amavis/amavis
amavis는 Perl로 작성된 고성능 이메일 콘텐츠 필터 프레임워크입니다.
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 ransomleak/training-security-awareness
130개 이상의 SCORM 실습을 갖춘 오픈소스 대화형 보안 인식 훈련 라이브러리로, 피싱, 비싱, BEC, MFA 피로 및 OWASP AI/LLM 시나리오를 다루며 LMS 배포용으로 설계되었습니다.
 hainhc/cve-2026-73570
CVE-2026-73570에 대한 개념 증명 익스플로잇으로, zimbra-snmp 로그 인젝션을 통한 Zimbra Collaboration Suite의 인증되지 않은 OS 명령 주입 취약점이며, 탐지 지침을 포함합니다.
 romain-deperne/cve-2026-34975
CRLF email header injection in Plunk raw MIME construction — CVE-2026-34975 / CVSS 8.5
 all3xj/fixing-google-secops-detections
Google Chronicle 큐레이티드 탐지 항목을 튜닝 및 리팩토링하여 알림 피로를 제거하고 논리적 허점/버그를 수정합니다.
 biutrap/cve-2026-73570
CVE-2026-73570에 대한 개념 증명 익스플로잇으로, 조작된 RCPT TO 헤더를 통한 SMTP 명령어 주입을 시연하여 서비스 상태 변경을 유발합니다.
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 0x0allenace/soc-analyst-portfolio
큐레이션된 포트폴리오로, 제 SOC 조사, 위협 헌팅 프로젝트, DFIR 랩, 탐지 엔지니어링, 기술 블로그, 그리고 사이버 보안 연구를 선보입니다.
 cisco-talos/clamav
시그니처 기반 스캐닝을 통해 트로이목마, 바이러스, 악성코드를 탐지하는 오픈소스 안티바이러스 엔진으로, 데몬, 온디맨드 CLI, 자동 시그니처 업데이트를 포함합니다.
 roxanne_ardary/emailxpose
EmailXpose는 피싱, 스팸, 사기, 악성코드 및 사회공학 공격을 탐지하는 오픈소스 AI 기반 이메일 보안 시스템입니다. 자연어 처리, 행동 분석, 멀티모달 인텔리전스를 결합하여 텍스트, 이미지, 비디오 콘텐츠를 분석함으로써 기존 이메일 필터의 한계를…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Purple team 프로젝트로, 피싱 전달을 통해 CVE-2023-23397 Outlook NTLM 누출을 악용하며, 공격 체인에 대해 MITRE ATT&CK에 매핑된 Sigma/Wazuh 탐지 규칙을 포함합니다.
 horkimhab/cve-2026-73570
현재 활발히 악용되고 있는 Zimbra Collaboration Suite 취약점에 대한 개념 증명(PoC) 익스플로잇으로, 승인된 침투 테스트와 교육용 보안 연구를 위해 설계되었습니다.
 jishino567/cve-2026-73570
# CVE-2026-73570 Python PoC Zimbra의 SMTP 명령 주입 취약점에 대한 Python PoC입니다. swatchdog를 통한 셸 명령 실행을 유발하기 위해 변조된 RCPT TO 페이로드를 전송하며, 자동 포트 스캐닝 및 OOB 검증 기능을…
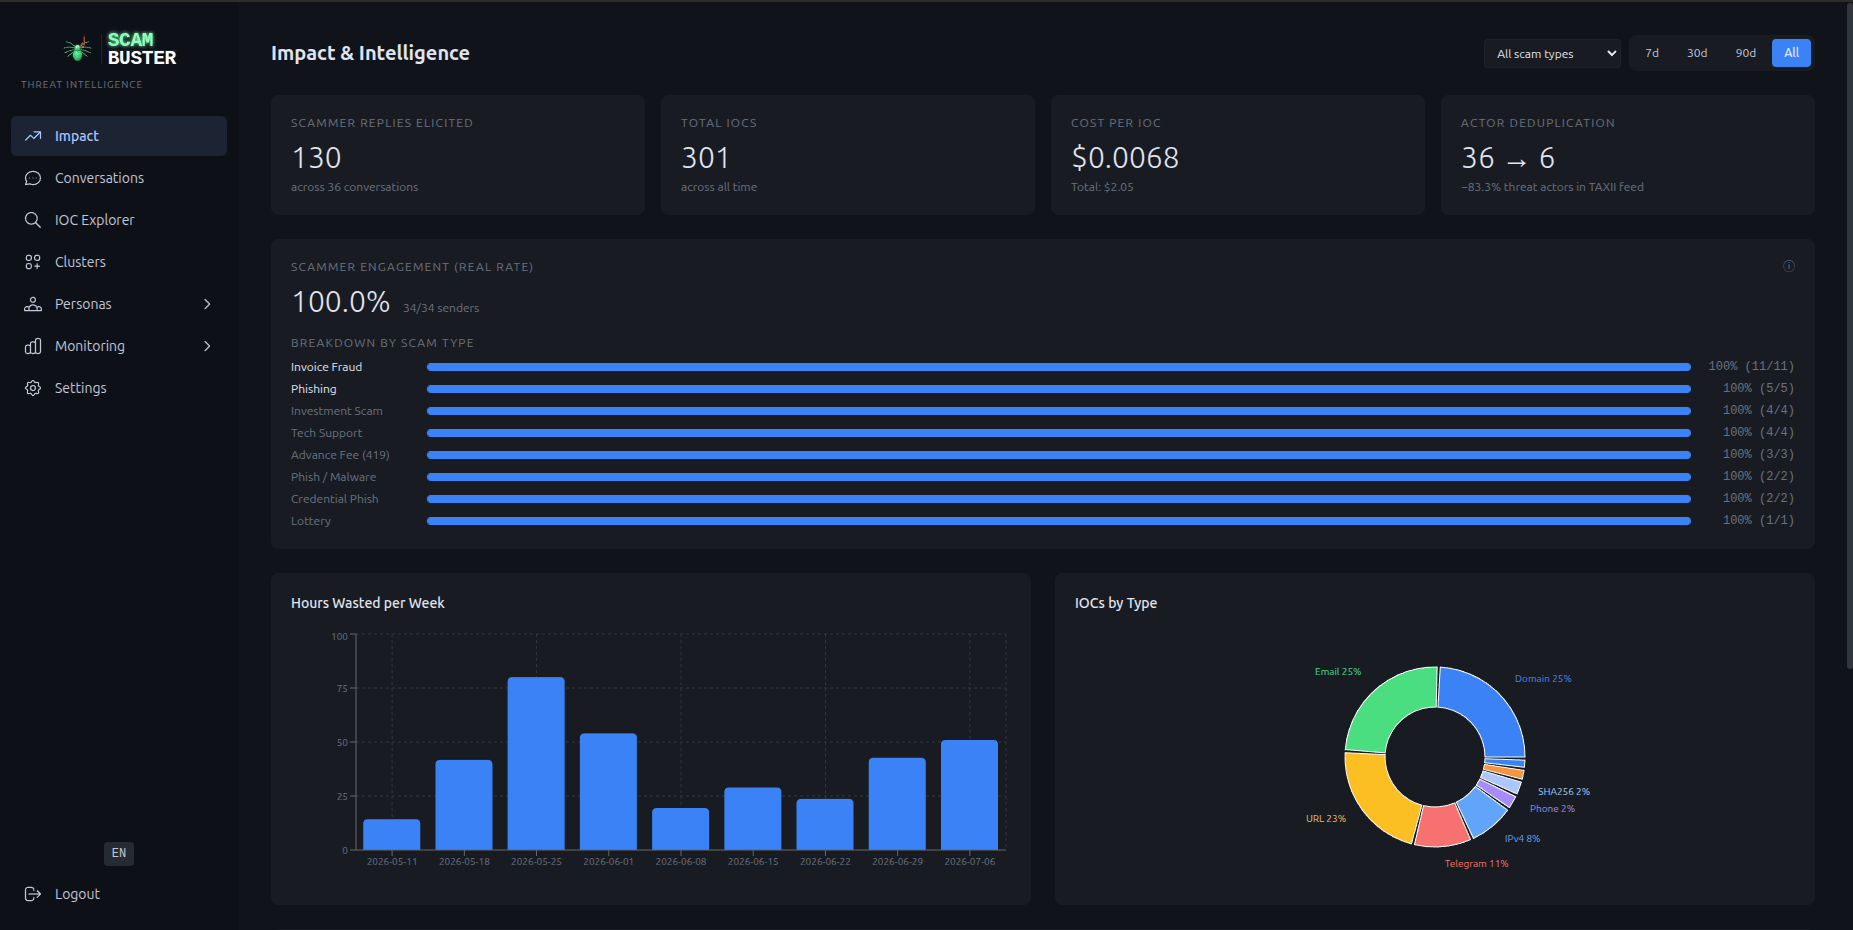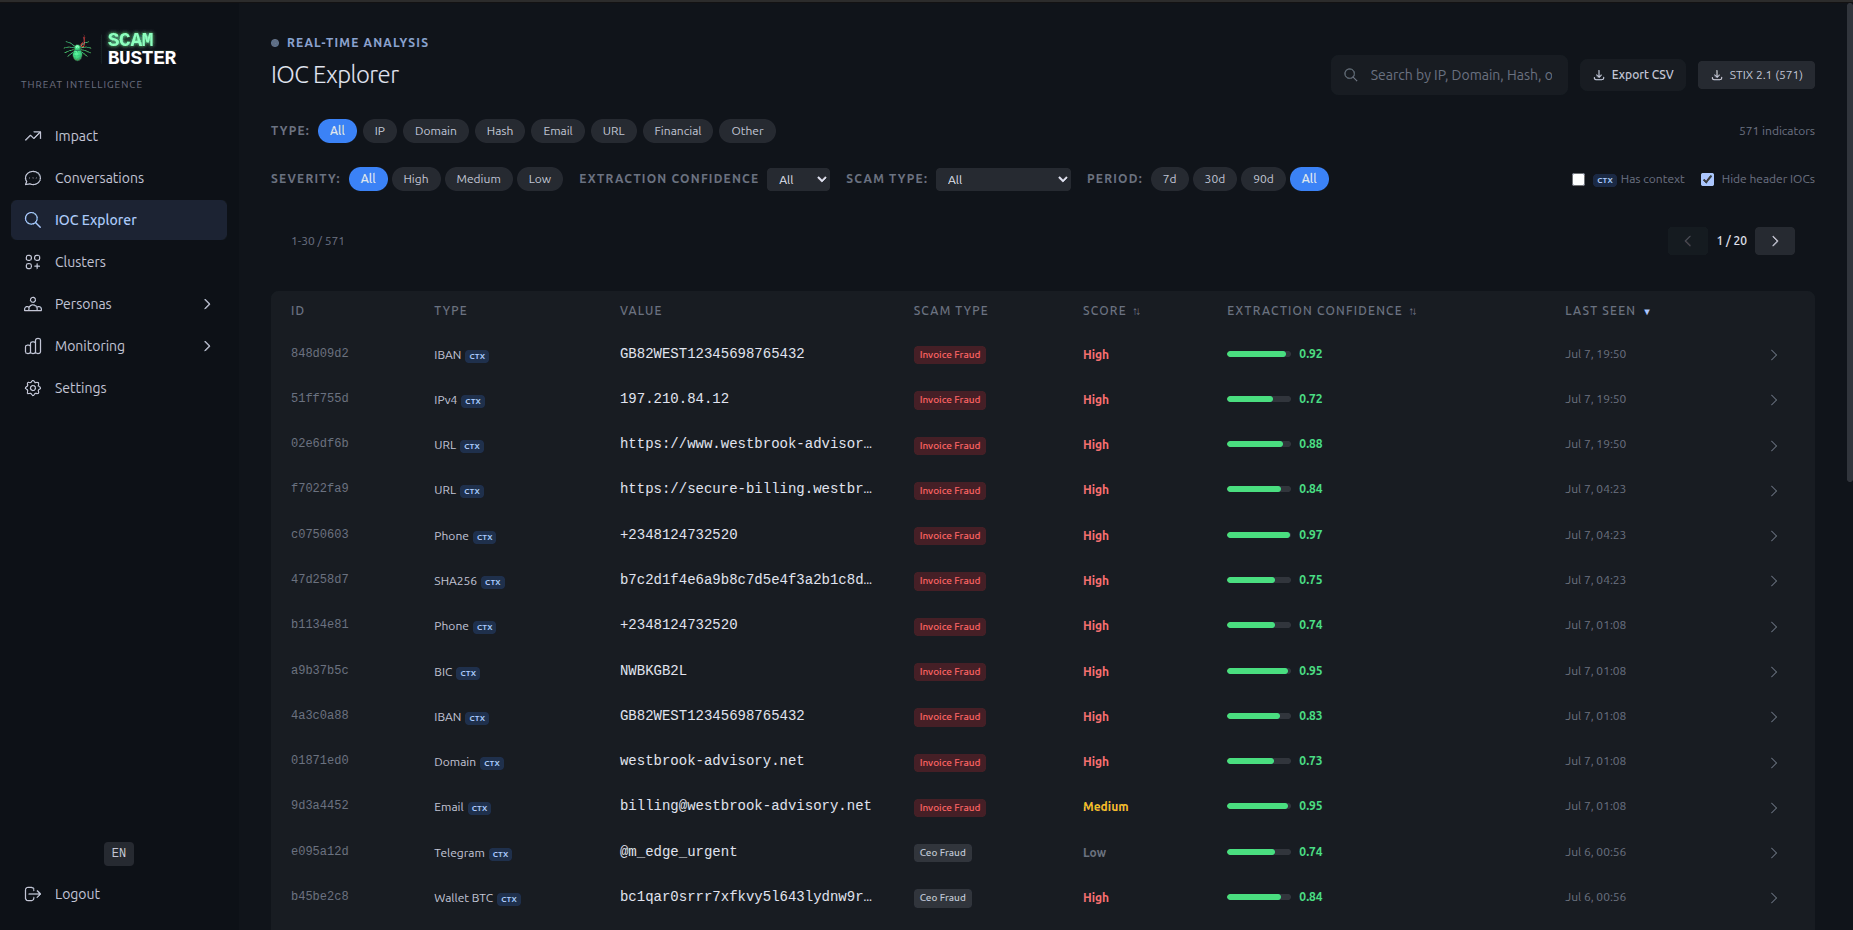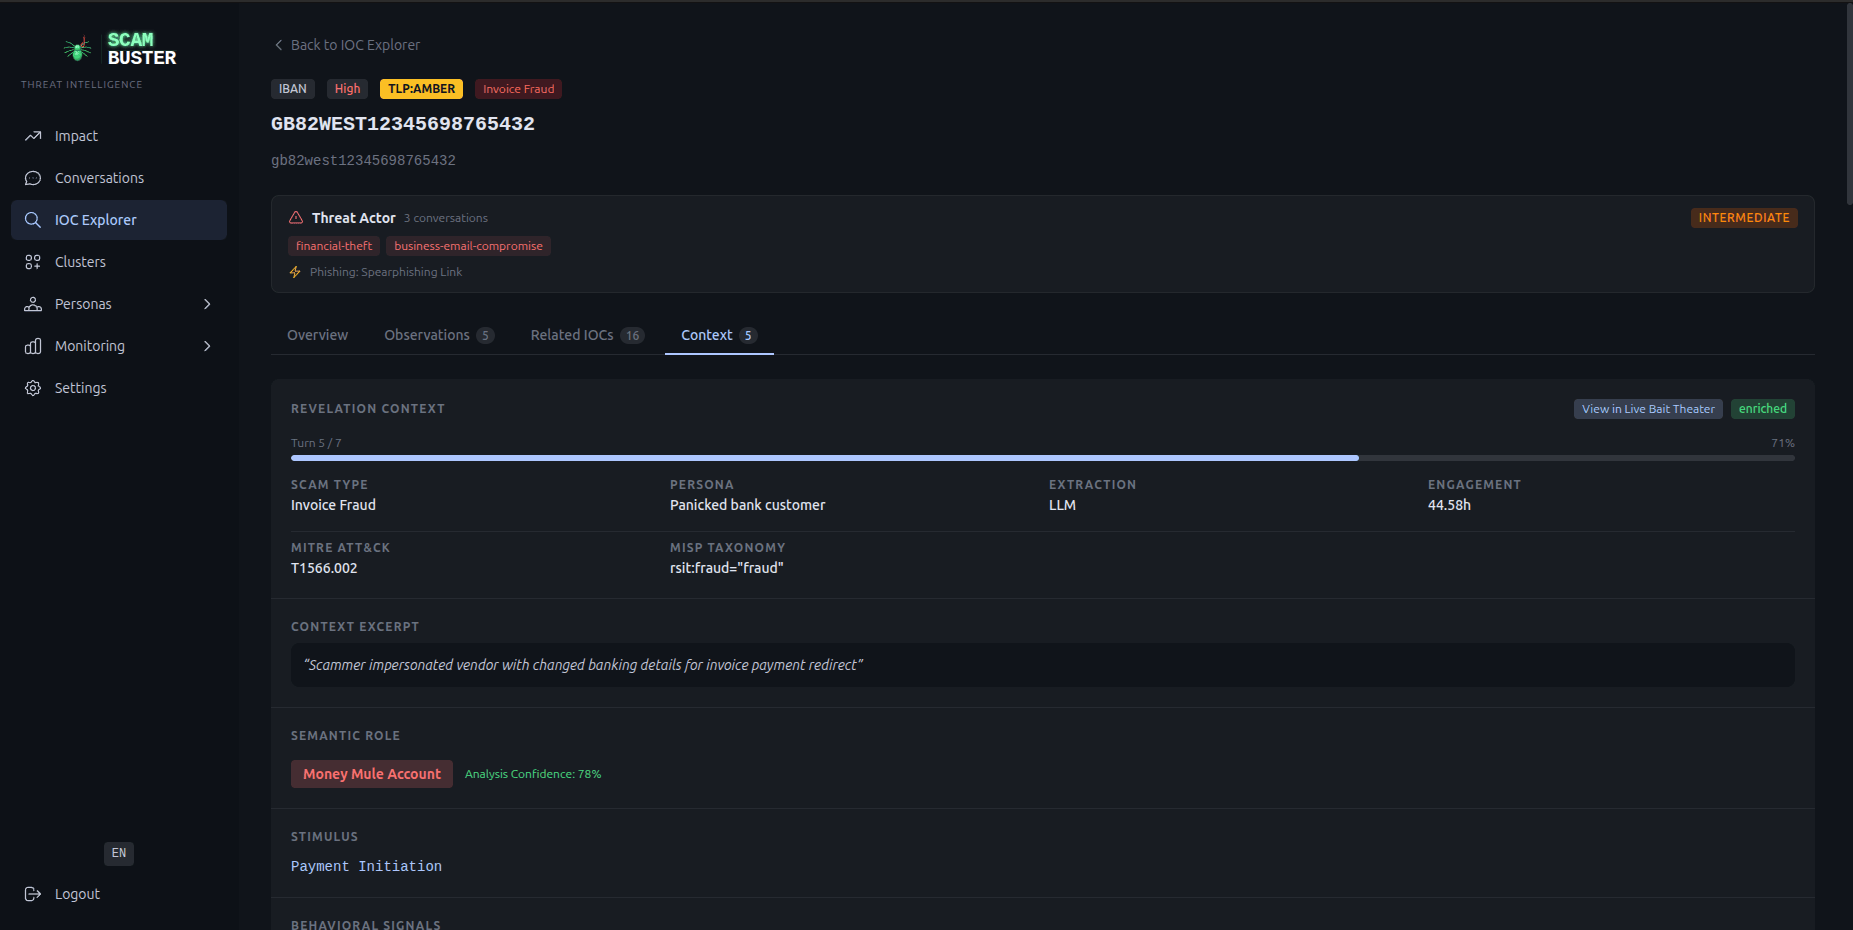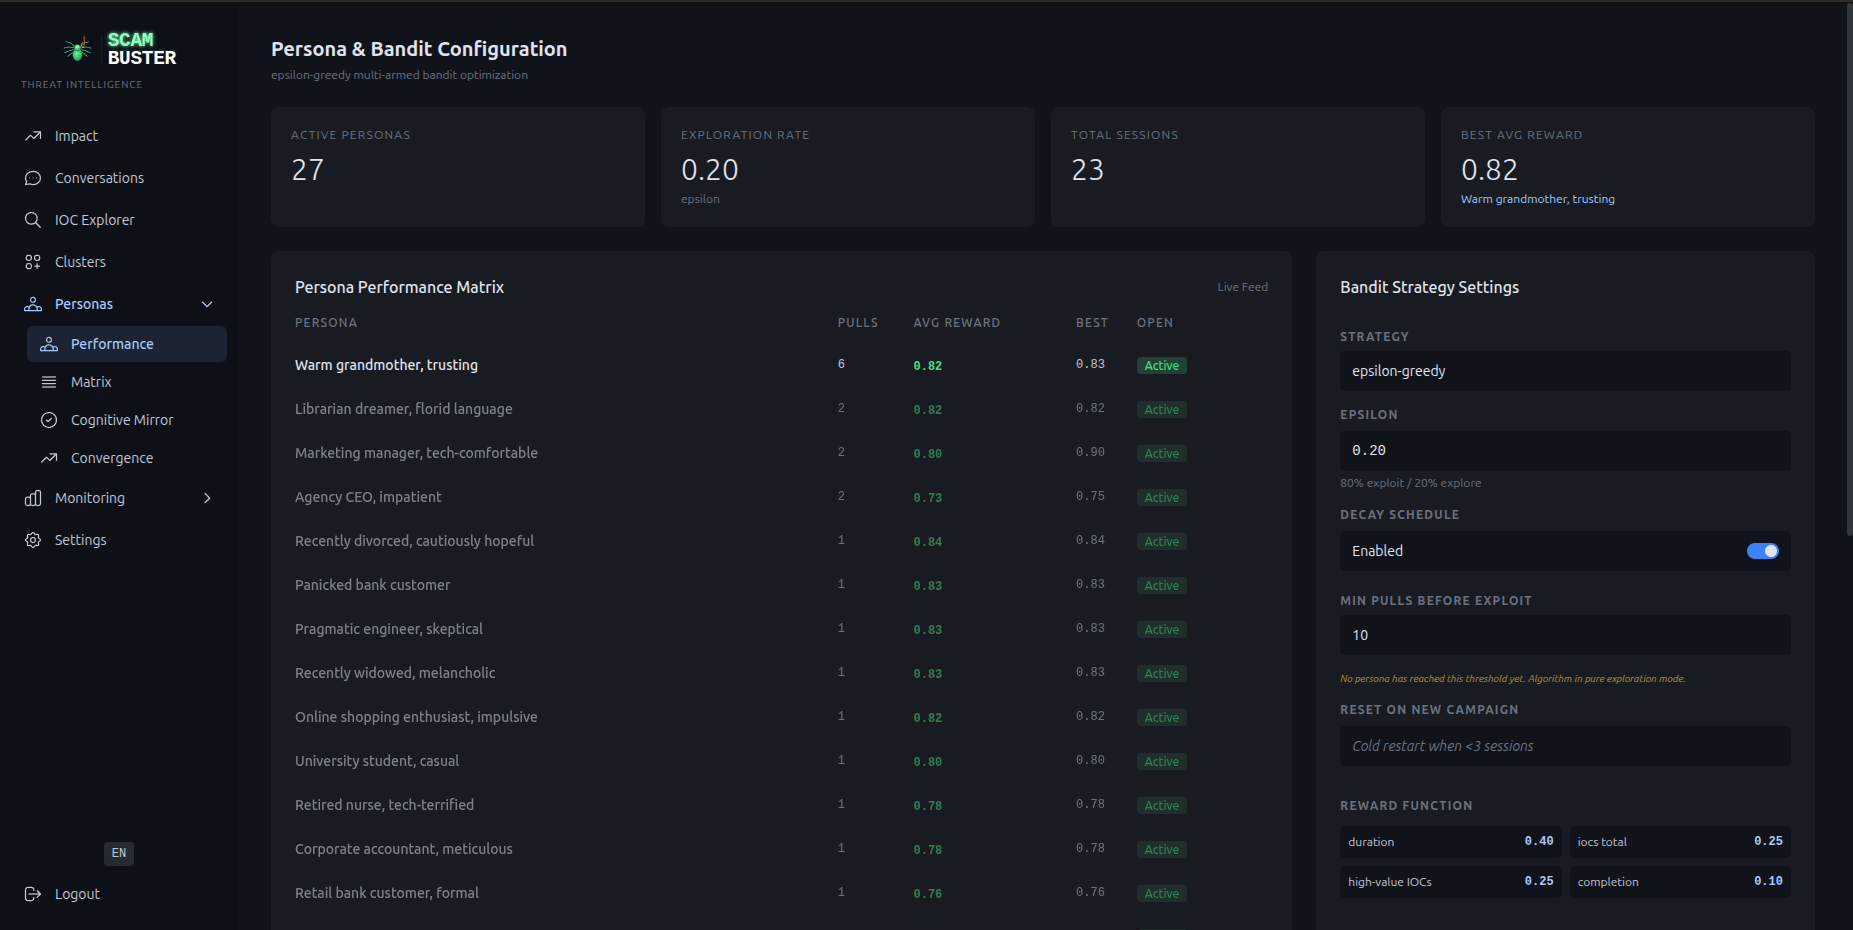 laugiov/scambuster
방어적 대응 및 위협 인텔리전스 연구소. 정책 기반의 통제된 AI 대응을 통해 유입되는 사기 이메일을 실행 가능한 IOC로 변환합니다. 적응형 전략 선택을 갖춘 멀티 에이전트 LLM 아키텍처.