thoropass-public/area51
아웃오브밴드 발견을 위한 익스플로잇 서버. 타깃을 자신이 소유한 도메인으로 향하게 하라. 되돌아오는 모든 HTTP 요청과 모든 이메일은 당신이 통제하는 대시보드에 도착하며, 그 대가로 당신이 선택한 응답을 받는다.


아웃오브밴드 결과를 위한 익스플로잇 서버. 소유한 도메인으로 대상을 향하게 하세요. 대상이 보내는 모든 HTTP 요청과 모든 이메일이 직접 제어하는 대시보드에 기록되며, 원하는 응답을 그대로 돌려줍니다.

⚠️ 승인된 보안 테스트 및 연구 목적으로만 사용하세요. 블랙홀은 인터넷에서 접근 가능한 라이브 캐치올입니다. 대상이 보내는 모든 것이 저장되며, 설정한 응답을 그대로 돌려줍니다. 명시적이고 서면으로 승인된 대상만 이곳을 향하게 하세요. 모든 배포는 클라이언트 데이터 저장소로 취급하세요. 승인된 대상만 테스트하세요.
모의해킹에서 발견하는 것의 절반은 무언가가 콜백을 보내야만 입증됩니다. 블라인드
SSRF. HTTP로 데이터를 빼내는 XXE. 절대 보지 못할 관리자의 브라우저에서 실행되는
저장형 XSS. 읽어야 하는 비밀번호 재설정 흐름. 아무도 검증하지 않은 OAuth
redirect_uri. 각각은 대상에서 접근 가능하고, 모든 것을 포착하며, 원하는 대로
정확히 응답하는 인프라를 필요로 합니다.
공용 인터랙션 서비스는 호스트명과 로그를 제공합니다. AREA 51은 직접 소유한 인프라에서 모든 것을 제공합니다:
302, DTD,
.js 비콘, JSON 스텁, 25 MB 바이너리까지. 정확한 경로별로.의도적으로 일찍 공개했습니다. AREA 51은 소규모 신뢰 팀을 위한 내부 도구로 시작했기에, 강화와 확장보다 단순함을 우선합니다. 거친 부분이 있을 수 있습니다. 마주친다면 재현 단계와 함께 이슈를 열어주세요. 기여를 환영합니다. CONTRIBUTING.md를 참고하세요.
|
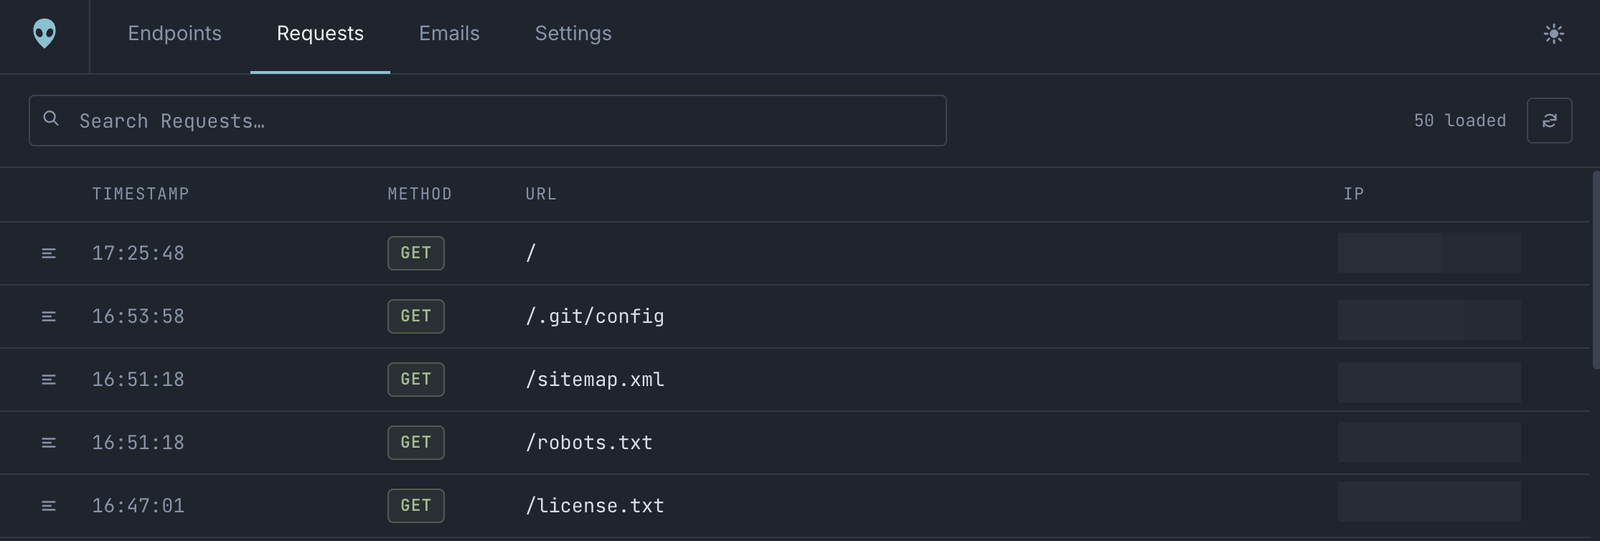
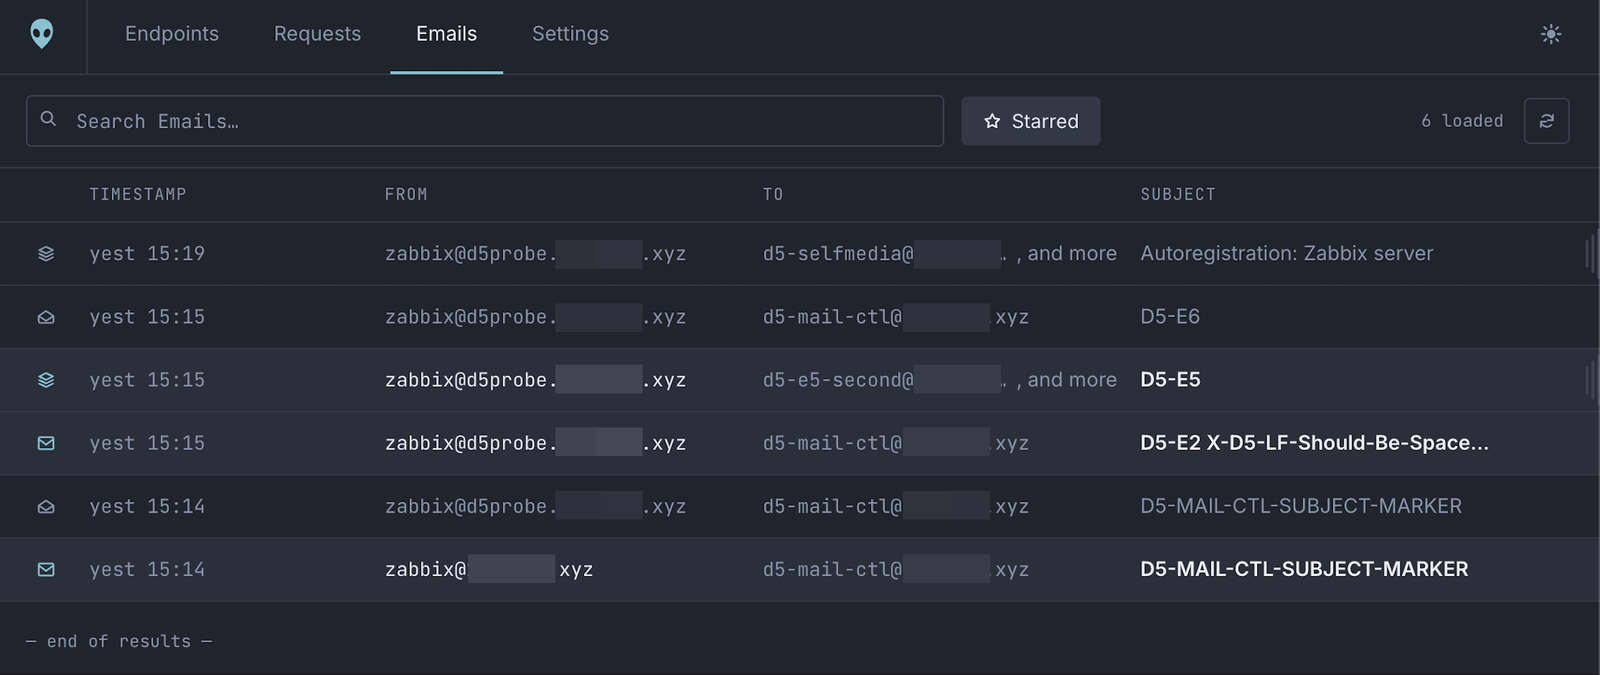
AREA 51 · 대시보드 엔드포인트를 구성하고, 캡처된 요청과 이메일을 읽고, 노이즈 필터를 관리합니다. 이메일로 전송되는 일회용 PIN을 사용하는 싱글 사인온 뒤에 잠겨 있습니다. |
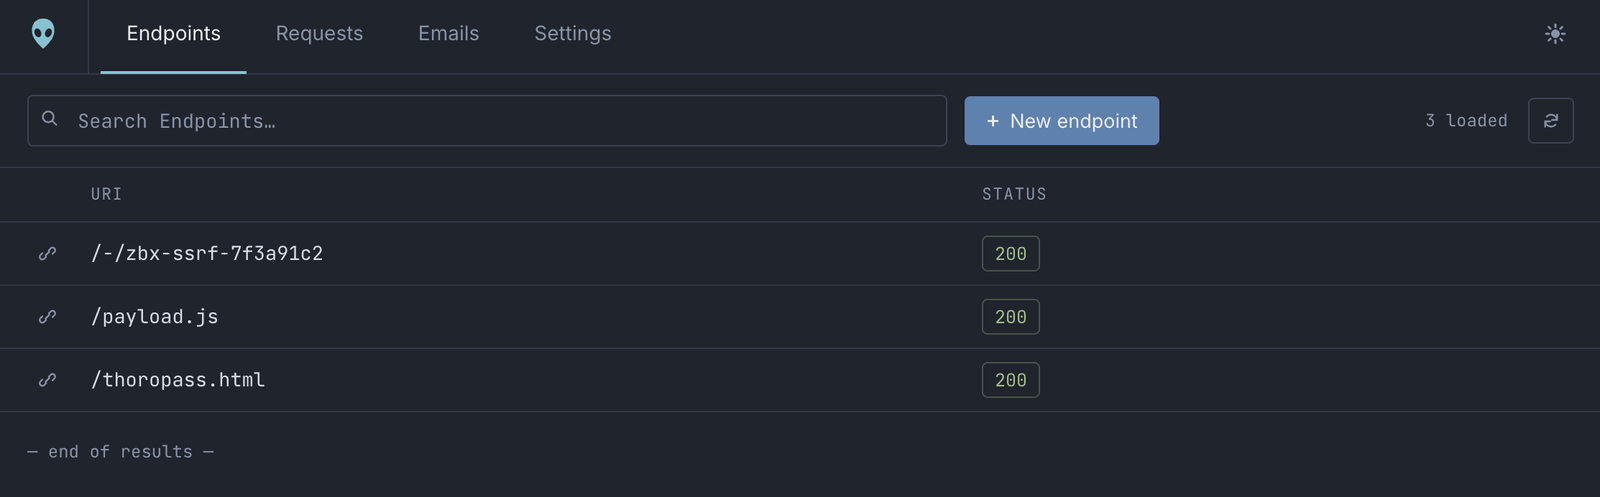
블랙홀 · 당신의 도메인 모든 경로가 정의한 응답을 제공하며, 도메인으로 오는 모든 요청과 모든 주소가 캡처됩니다. 대상이 접근해야 하므로 불가피하게 공개됩니다. |
Autopilot · 에이전트 인터페이스 키 인증 방식의 MCP + REST 서버입니다. 지난 한 시간 동안의 콜백을 읽고, 자체 응답 스텁을 준비하며, 그 외의 어떤 것도 건드릴 수 없습니다. |
멋지고 간단합니다: Autopilot은 MCP 서버(REST 미러 포함)를 노출하여
권한이 부여된 AI 에이전트가 참여 도중에 루프를 직접 실행할 수 있게 해줍니다.
당신이 중간에 개입할 필요가 없습니다. 지난 한 시간 동안의 콜백을 읽고,
펜스 처리된 /-/* 네임스페이스 아래에 자체 응답 스텁을 준비하고,
적중을 확인합니다. 모든 운영자는 자신만의 API 키를 가지며, 샌드박스 처리되어
있습니다: 당신의 파일이나 /-/ 외부의 어떤 엔드포인트도 절대 읽을 수 없습니다.
→ Autopilot 내부 구조
 |
 |
 |
 |
| 발견 사항 | AREA 51이 이를 증명하는 방법 | 플레이북 |
|---|---|---|
| 블라인드 SSRF | 설정되지 않은 경로가 이미 적중을 캡처하며, 이그레스 IP, User-Agent 및 모든 헤더를 포함합니다 | → |
| SSRF 필터 우회 | 텍스트 엔드포인트가 실제로 가져오려는 주소로 302를 응답합니다 | → |
| XXE / XSLT 유출 | 외부 DTD를 호스팅한 다음, 두 번째 요청에서 유출된 바이트를 읽어냅니다 | → |
| 블라인드 XSS | 비콘을 제공하면, 캡처의 Referer가 이를 실행한 내부 페이지를 알려줍니다 | → |
| 이메일 기반 흐름 | 모든 주소가 실제 수신함이므로, 가입, 초대, 재설정 및 인증 메일이 온전히 도착합니다 | → |
OAuth redirect_uri 악용 | 랜딩 페이지를 준비하고 흐름이 넘겨주는 code, state 또는 토큰을 캡처합니다 | → |
| 페이로드 전달 | 아카이브, 바이너리, PDF 또는 폰트를 업로드하고 자체 콘텐츠 타입으로 인라인 제공합니다 | → |
| 메일 인증 검토 | 실제 전달된 메일의 전체 Received 체인과 SPF, DKIM 및 DMARC 결과 | → |