#1
 netbiosx/checklists
Red Teaming 및 Pentesting 체크리스트: 다양한 엔게이지먼트용
 tmylla/awesome-llm4cybersecurity
사이버 보안 분야의 LLM 응용에 관한 756+ 편의 논문을 다루는 선별된 체계적 문헌 검토로, 위협 인텔리전스, 취약점 탐지, 퍼징, 공격/방어 및 향후 연구 방향을 포함합니다.
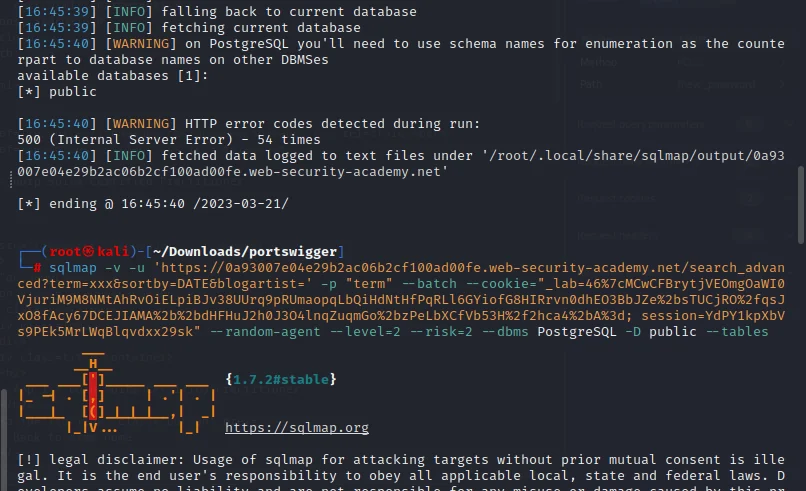 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 랩을 위한 실용적인 학습 노트와 워크스루로, 웹 취약점, 페이로드, 열거 및 BSCP 시험 전략을 다룹니다.
 owasp/threat-dragon
OWASP의 오픈소스 위협 모델링 도구
 wddadk/offensive-osint-tools
공격 보안을 위한 엄선된 OSINT 도구 목록으로, 침투 테스트 및 레드 팀 운영을 위한 이메일 수집, 서브도메인 열거, 위협 인텔리전스 및 소셜 엔지니어링을 다룹니다.
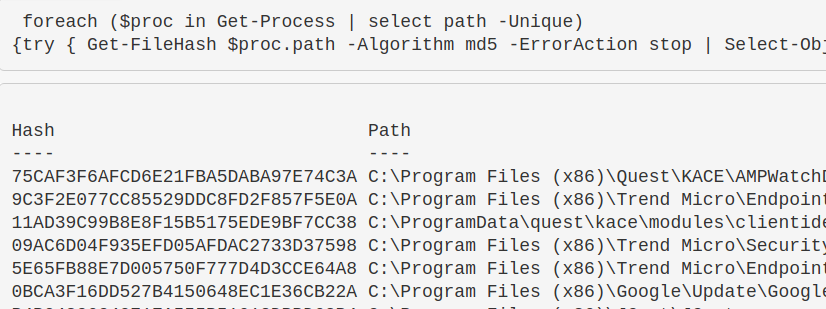 purp1ew0lf/blue-team-notes
블루 팀을 빼놓고 갈 거라고 생각하지 않았겠죠?
 trickster0/offensiverust
레드 팀 작전을 위한 Rust 무기화.
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 kadenzipfel/smart-contract-vulnerabilities
스마트 계약 취약점 및 예방 방법 모음
 owasp/api-security
OWASP가 관리하는 상위 10개 API 보안 위험 문서 및 API 구축, 공격, 방어를 위한 모범 사례를 제공하는 문서 포털.
 miscusi-peek/cheatengine-mcp-bridge
좋아하는 AI 에이전트를 MCP를 통해 Cheat Engine에 직접 연결하세요. 자연어를 사용하여 리버스 엔지니어링, 포인터 스캐닝, 메모리 분석을 자동화하세요.
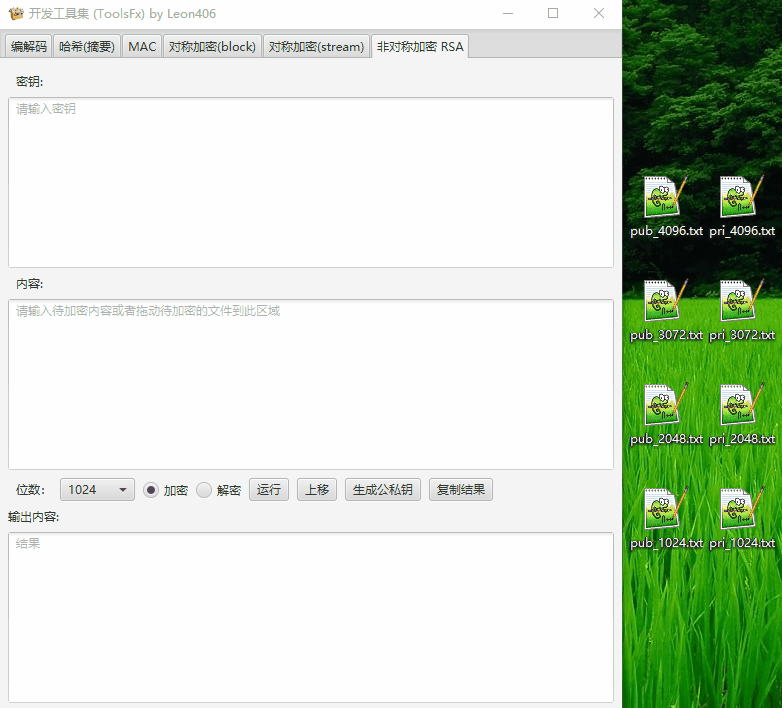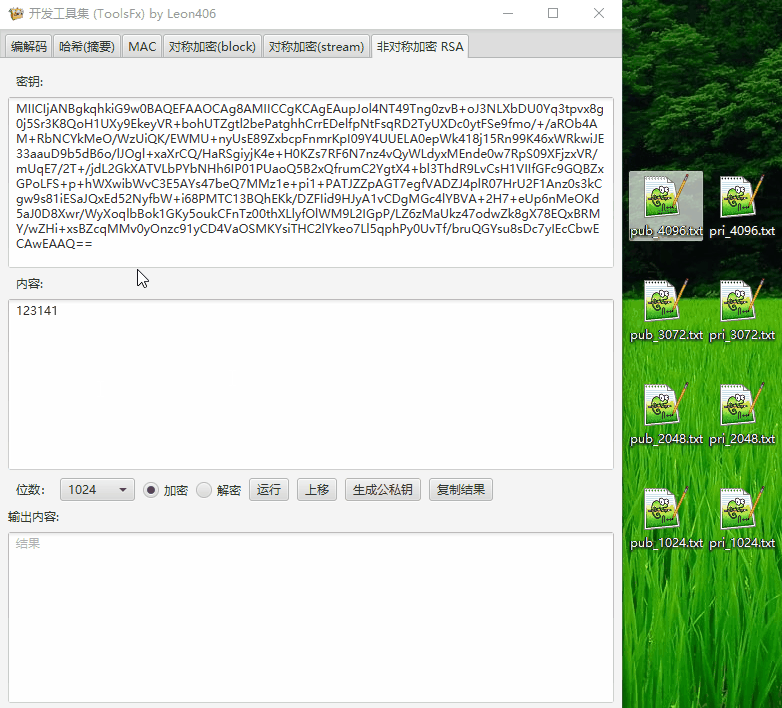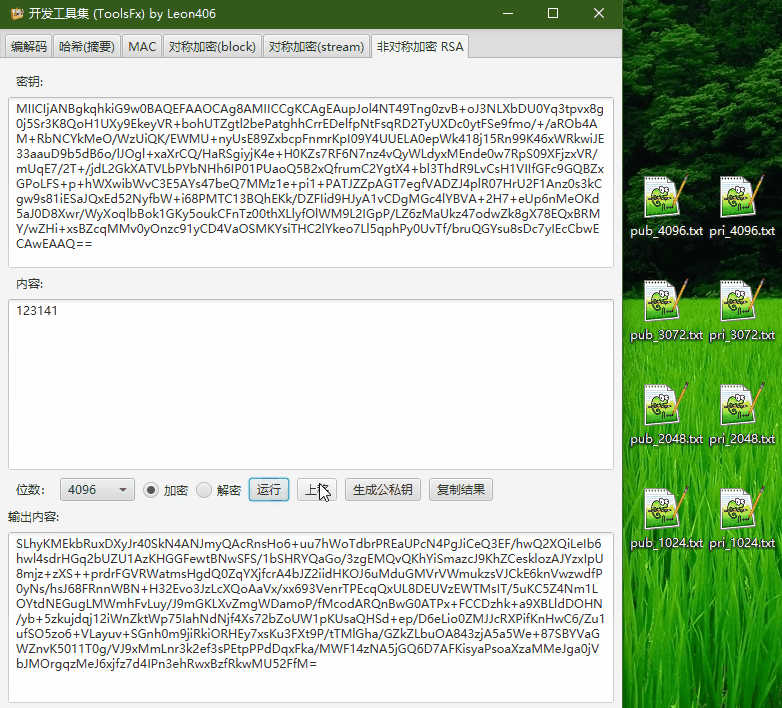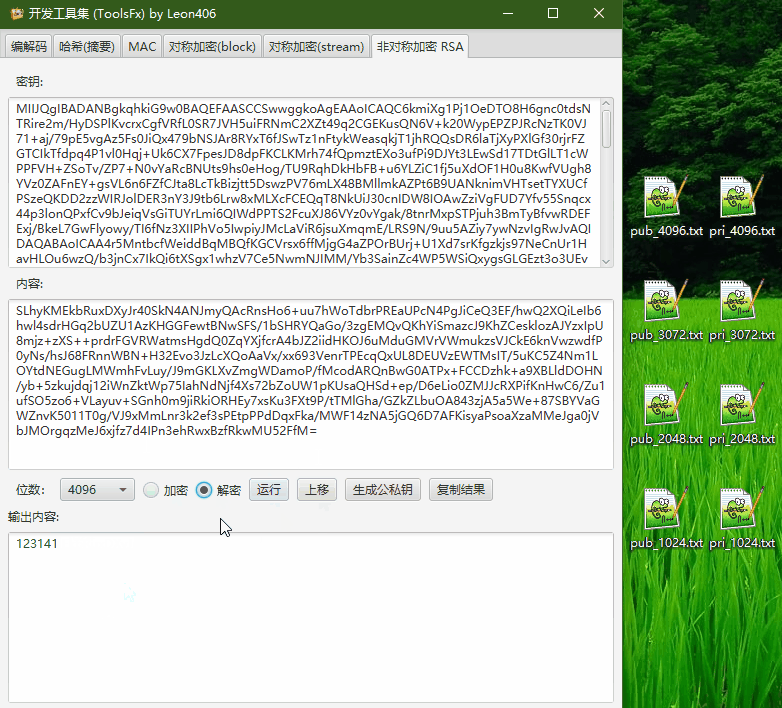 leon406/toolsfx
크로스 플랫폼 암호학 도구 상자. 인코딩/디코딩, 인코딩 변환, 암호화/복호화, 해시, MAC, 서명, 큰 수 연산, 압축, QR 코드 기능, CTF 등의 기능을 포함합니다.
 ecthros/uncaptcha
Google의 오디오 reCaptcha를 85% 정확도로 무력화합니다.
 splunk/attack_range
취약하고 계측된 로컬 또는 클라우드 환경을 생성하여 공격을 시뮬레이션하고 데이터를 Splunk로 수집할 수 있는 도구입니다.