
 #1
Tools for analyzing application behavior during runtime to find security vulnerabilities.
Kitploit 추천

 sunghoojung/reverse-engineering-browser
로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
 mg1937/asc
컴파일된 DEX 아티팩트를 직접 조회하여 전처리 없이 밀리초 단위로 클래스와 상호 참조를 추출하는 빠른 Android APK 디컴파일러 프런트엔드입니다.
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 microsoft/windbg-samples
WinDbg용 샘플 확장, 스크립트 및 API 사용
 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 epi052/feroxbuster
Rust로 작성된 빠르고 간단한 재귀적 콘텐츠 발견 도구입니다.
zaproxy/zaproxy자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 openbba0/bba
Android 앱 복제 샌드박스로, Frida 스타일 CLI를 통해 복제된 앱을 실행하거나 여기에 연결하고 Gum Interceptor와 Stalker 훅을 사용하여 QuickJS 스크립트를 주입합니다.
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 lifting-bits/sleigh
Ghidra의 SLEIGH 프로세서 명세 라이브러리를 CMake로 빌드한 것으로, 리버스 엔지니어링 도구를 위한 독립 실행형 디스어셈블리 및 p-code 리프팅 엔진을 제공합니다.
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 owasp/nettacker
자동화된 침투 테스트 프레임워크 - 오픈소스 취약점 스캐너 - 취약점 관리
 1rhino2/fnprint
바이너리의 함수를 바이트 형태가 아닌 동작 방식으로 매칭합니다. 마이크로실행을 통한 동작 기반 함수 핑거프린팅.
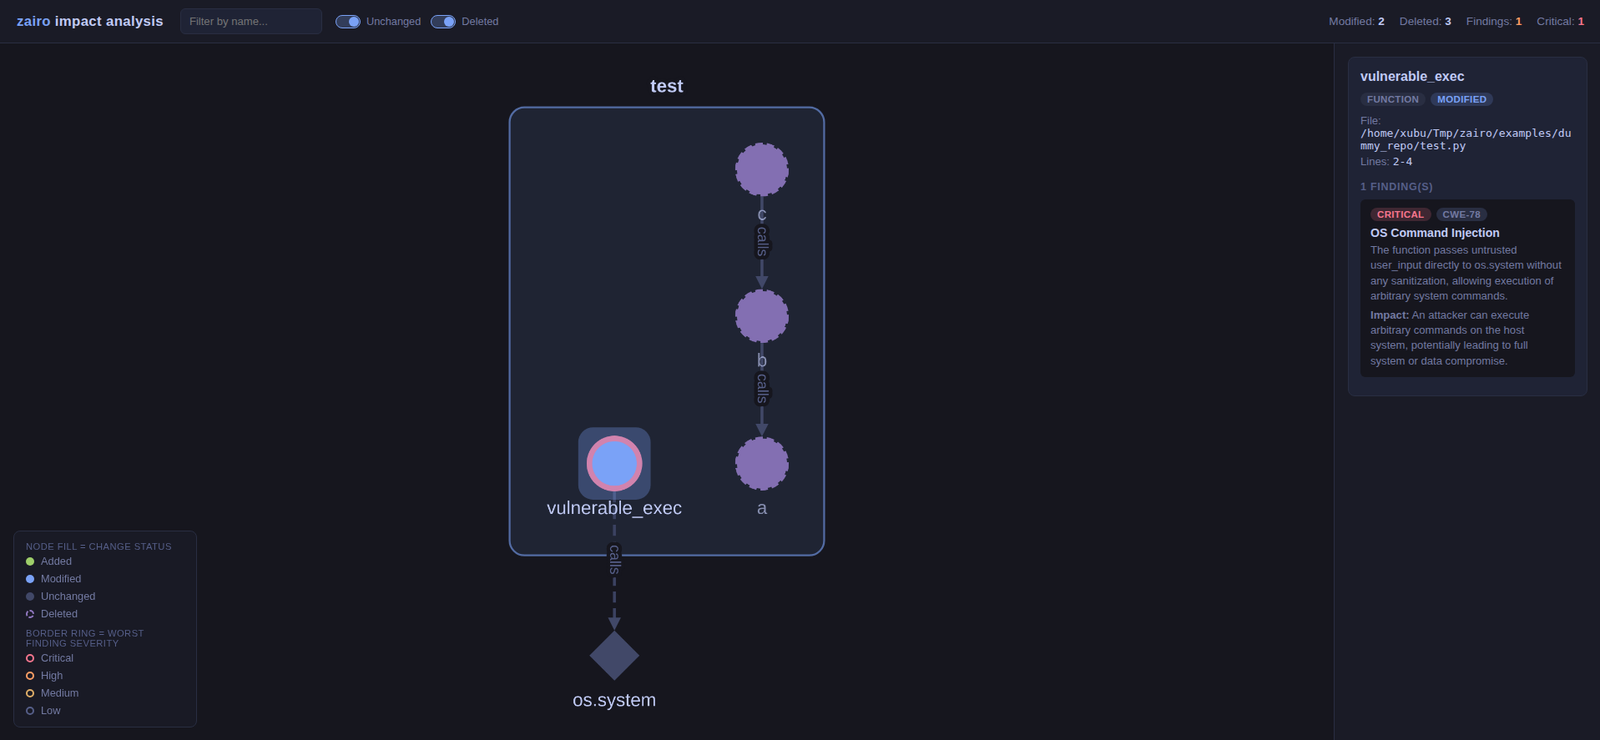 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
 chichou/grapefruit
iOS 및 Android용 오픈소스 모바일 보안 테스트 제품군. 이전 명칭은 Passionfruit
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x 출력(문자열 배열, 제어 흐름 평탄화, 자기 방어, RC4/base64)을 위한 디오브푸스케이터
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 wapiti-scanner/wapiti
Python3로 작성된 웹 취약점 스캐너






