
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천
 sahalll/cve-2024-54916
SharedConfig.checkPasscode를 후킹하여 항상 true를 반환하도록 함으로써 Telegram Android의 인증 우회를 시연하는 Frida 기반 개념 증명으로, 무단 액세스를 가능하게 합니다.
 trinadh465/platform_external_libvpx_v1.8.0_cve-2023-5217
CVE-2023-5217을 해결하는 패치된 libvpx 코드베이스로, 샌디타이저 지원 및 보안 VP8/VP9 인코딩을 위한 크로스 플랫폼 빌드 구성을 제공합니다.
 andrii-kovalenko-celonis/log4j-vulnerability-demo
CVE-2021-44228 – Log4j 2 테스트용 엔드포인트
 gmh5225/ntstrace
Windows(x64)에서 frida-stalker 기반 시스템 콜 추적기.
 neo23x0/process-watcher
익스플로잇 탐지를 시도하는 프로세스 모니터링 도구
 peach-research-lab/authorizationbench
LLM 에이전트가 부여받은 권한 범위에 얼마나 잘 부합하여 행동하는지 평가하는 최초의 벤치마크입니다.

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
5초, 128 MB, 0.5코어, PID 및 출력 제한이 적용된 강화된 jail에서 신뢰할 수 없는 Python, JavaScript, Bash를 실행합니다.
 maoabc/nmmp
Android의 classes.dex 파일을 보호하는 데 사용되는 dex-vm
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.
 jaime64net/debuggerj-
AI가 통합된 x86 및 x64 애플리케이션용 디버거
 openbba0/bba
Android 앱 복제 샌드박스로, Frida 스타일 CLI를 통해 복제된 앱을 실행하거나 여기에 연결하고 Gum Interceptor와 Stalker 훅을 사용하여 QuickJS 스크립트를 주입합니다.
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject 메모리 읽기, 쓰기 도구
 gmh5225/mapped-dumper
원격으로 수동 매핑된 모듈을 덤프하기 위해 C++로 작성된 프로그램입니다.
 snyk/leaky-vessels-dynamic-detector
eBPF 기반 런타임 탐지기로, runc 및 Docker의 컨테이너 탈출 취약점을 모니터링하며, 빌드 및 런타임 중 CVE-2024-21626, CVE-2024-23651, CVE-2024-23652, CVE-2024-23653의 악용을 탐지하기 위해 syscall과…
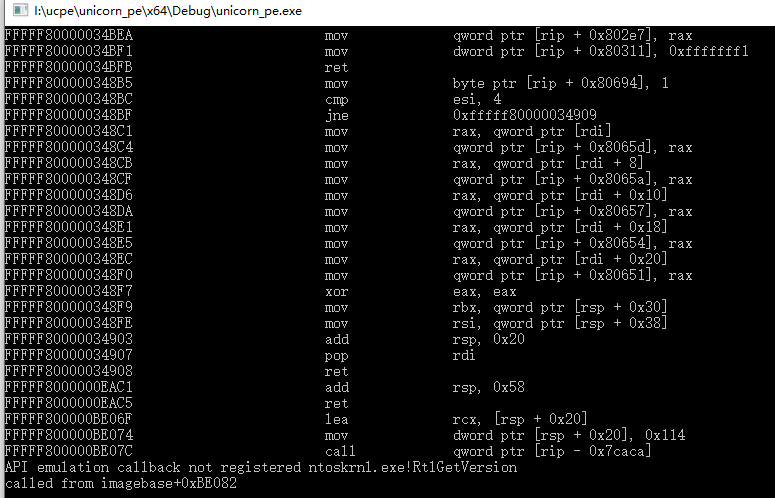 hzqst/unicorn_pe
Windows PE 실행을 Unicorn 엔진으로 에뮬레이션하여 악성코드 분석, 패킹된 바이너리 언패킹, VMProtect 문자열 및 임포트 복호화를 수행합니다.

 cuckoosandbox/cuckoo
Cuckoo Sandbox는 자동화된 동적 악성코드 분석 시스템입니다.
 hluwa/frida-dexdump
메모리 내 dex를 덤프하여 보안 엔지니어의 악성코드 분석을 지원하는 frida 도구.








