
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천
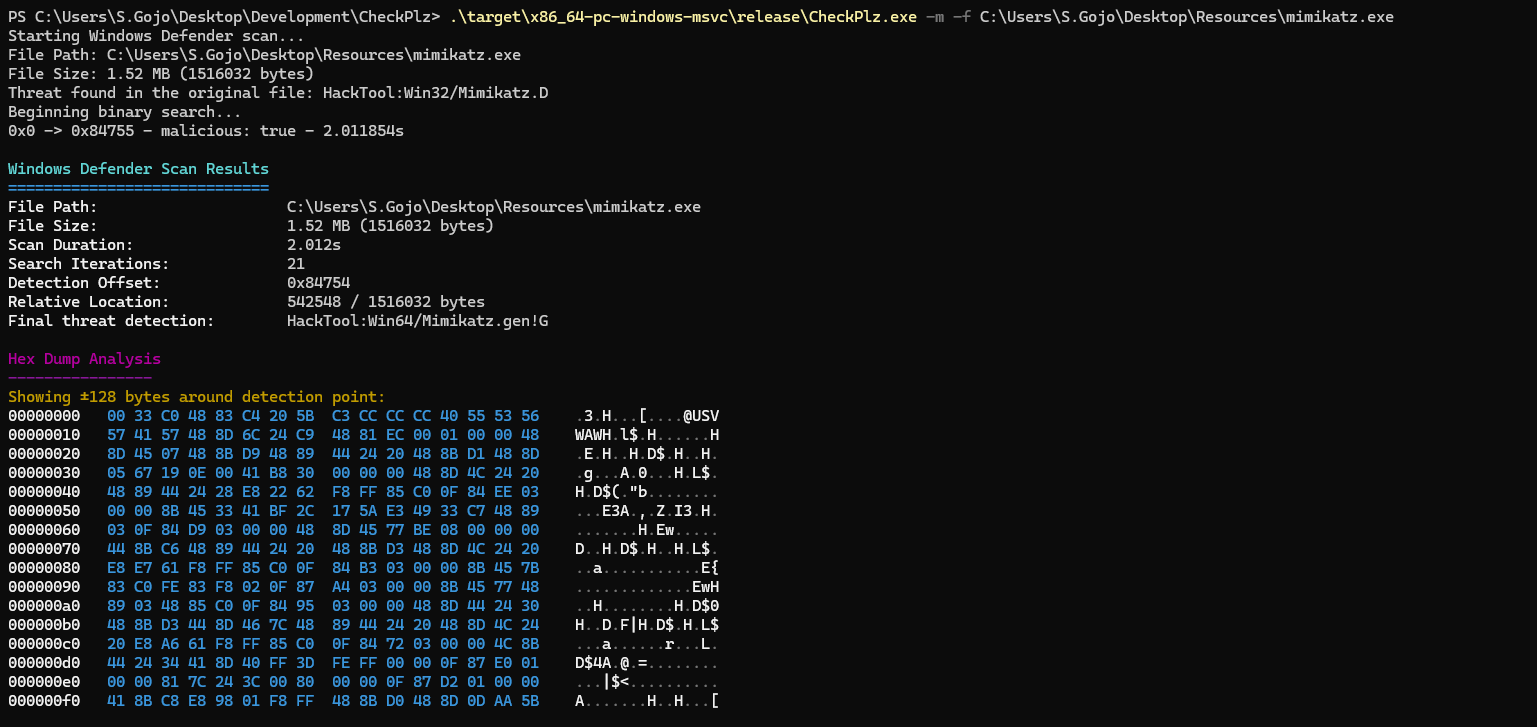
 blacksnufkin/checkplz
AMSI(Antimalware Scan Interface)와 Windows Defender를 활용하여 잠재적 위협이 있는 파일을 검사합니다. 악성 콘텐츠를 격리합니다.
 saadahla/anti-sandbox
AnyRun 샌드박스 환경을 감지하는 C++ 도구로, 악성코드가 동적 분석 및 자동 샌드박싱 시스템을 회피할 수 있게 합니다.
 akatorich/kernelflirt
Windows 커널 수준 디버거로, OllyDbg/IDA 스타일 UI, 소프트웨어 및 하드웨어 중단점, PDB 심볼, 디컴파일러, 그리고 VM에서의 리버스 엔지니어링 및 악성코드 분석을 위한 17개의 플러그인을 제공합니다.
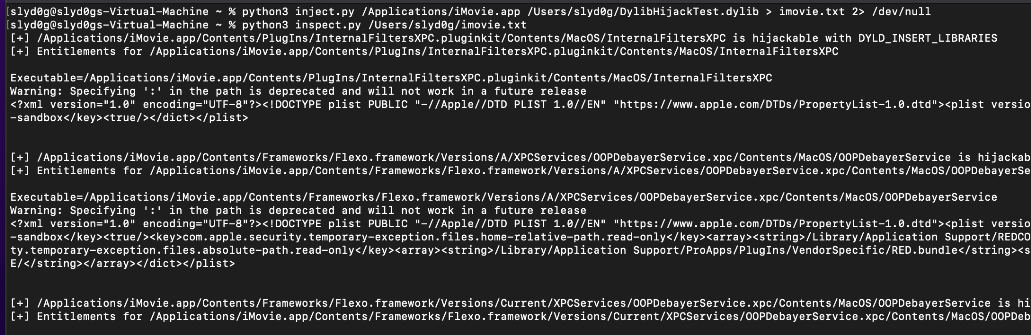 slyd0g/dylibhijacktest
macOS에서 DYLD_INSERT_LIBRARIES 하이재킹 탐지
 atlas0fd00m/vivisection
Vivisect용 분석 플러그인 및 도구
 gherardofiori/maliciousbrowserextensions
이 Repository는 악성 브라우저 확장 프로그램에 대한 제 개인 연구를 바탕으로, 다른 많은 사람들의 작업과 뉴스 기사를 한곳에 모아 만든 것입니다. 이 Repository에 있는 CRX는 ExterminAI 뒤에서 작동하는 AI Model을 훈련하는 데…
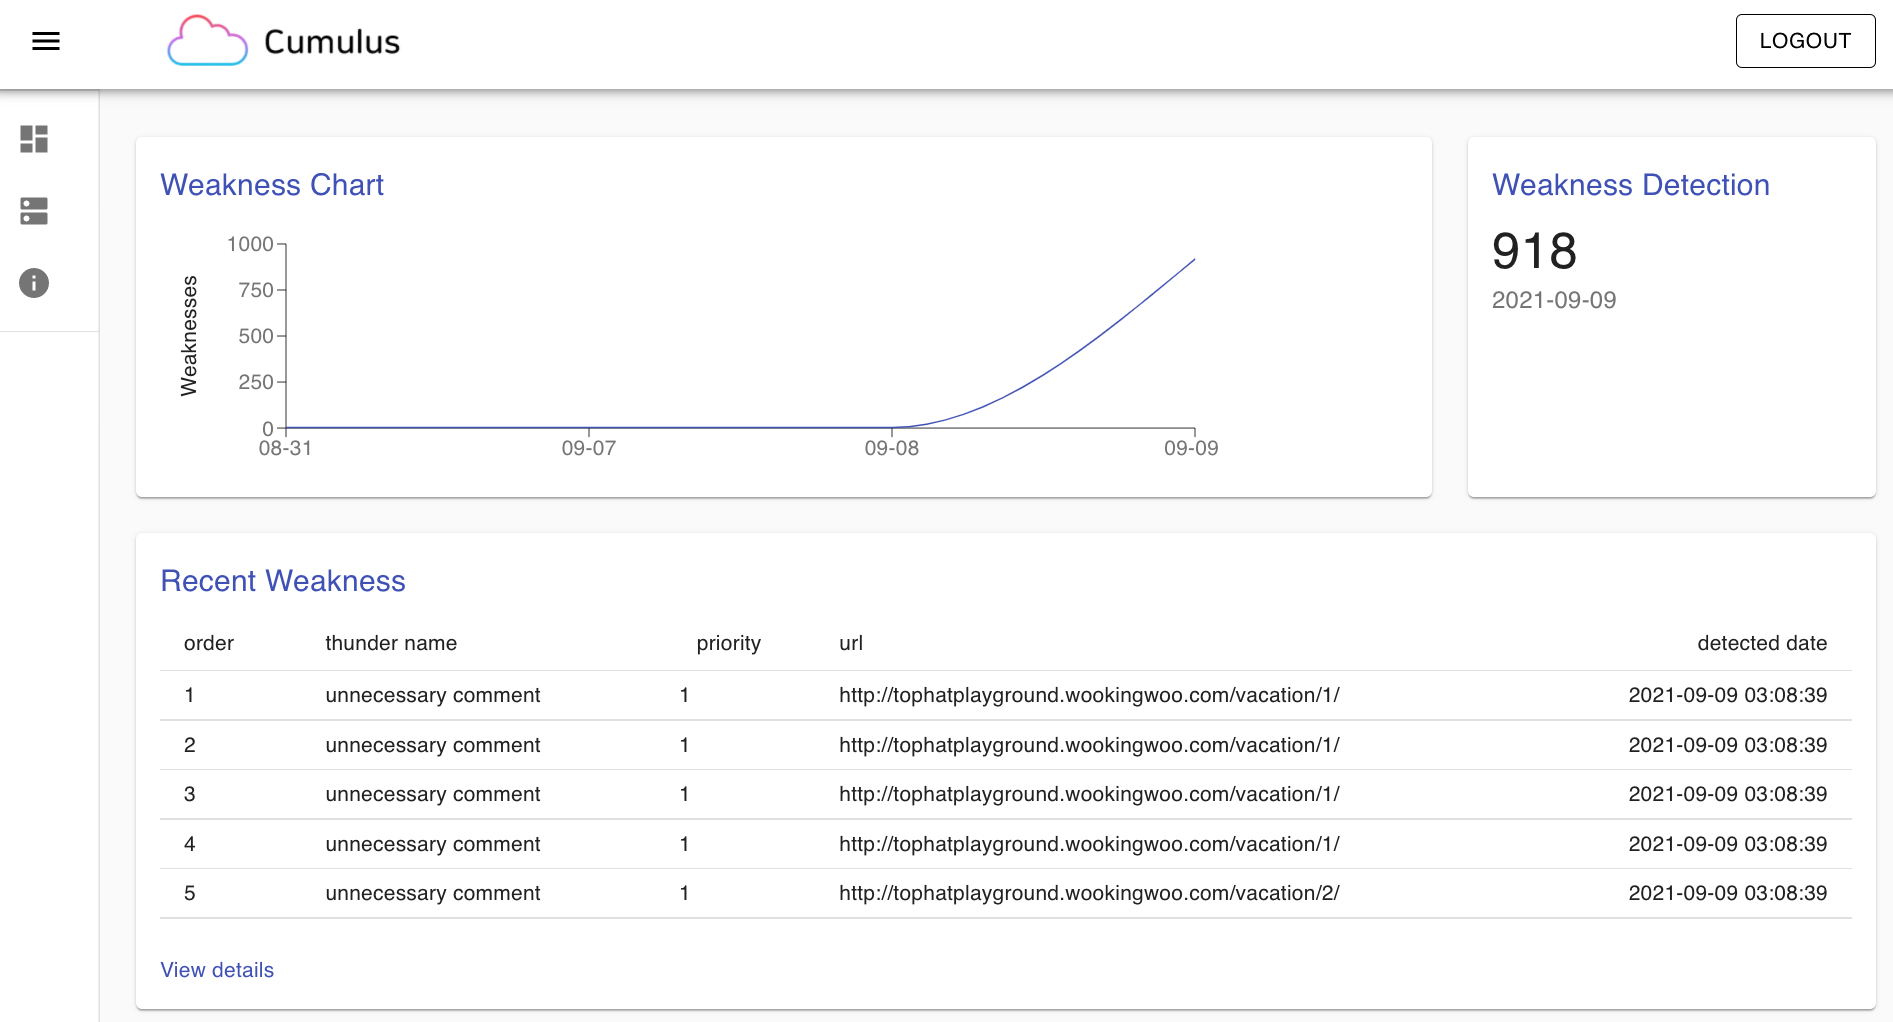 tophat-cloud/cumulus
실시간 웹 애플리케이션 취약점 모니터링 SDK 및 스캐너. 동적 런타임 분석 및 정적 크롤링을 통해 XSS, SQL injection, 민감한 payloads 및 코드 취약점을 탐지합니다.
 reverserid/jurig
완전 자율형 리버스 엔지니어링 AI 에이전트
 nishitm/gobox
신뢰할 수 없는 코드를 실행하기 위한 GO 샌드박스
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
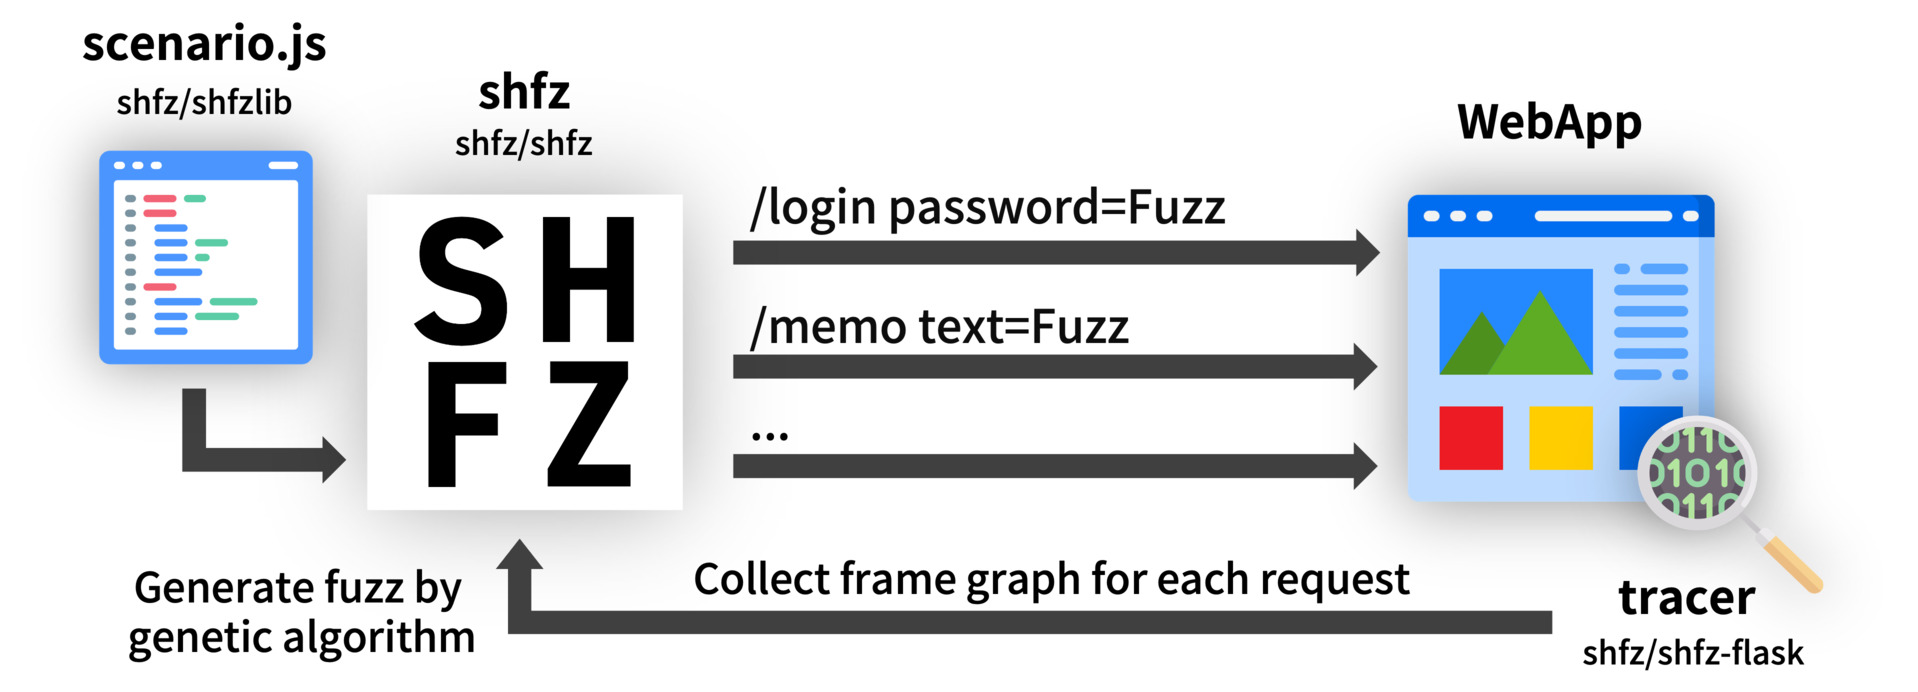 shfz/shfz
TypeScript 시나리오 기반 웹 애플리케이션 퍼징 프레임워크
 kdbugk/game-of-kingshot-re
Unity/IL2CPP 안드로이드 게임에 대한 교육적인 리버스 엔지니어링 연구입니다. 게이트웨이 프로토콜 디코딩, 네이티브 안티-탬퍼링 SDK 분석, SSL 피닝 우회, 그리고 Frida 기반 동적 분석 기법을 문서화합니다.
 icicle-emu/icicle-python
Icicle 에뮬레이터를 위한 Python 바인딩으로, x64 및 ARM64 타겟 전반에서 그레이박스 펌웨어 퍼징, 바이너리 에뮬레이션, 리버스 엔지니어링 워크플로를 가능하게 합니다.
 illegal-instruction-co/processhacker-mcp
AI 에이전트를 위한 런타임 프로세스 분석 및 메모리 해킹 MCP 서버. 동적 확장 로딩, 읽기 전용 모드, 감사 로깅 및 사용자 정의 우회를 위한 실시간 C 코드 컴파일을 지원합니다.
 synacktiv/thats_no_pipe
Windows 명명된 파이프 후킹 툴킷
 saint0x/fzy
검증 가능한 정확성, 결정론적 동작, 그리고 성능을 우선시하는 시스템 프로그래밍 언어
 raz0r/burp-radamsa
Radamsa 퍼저 확장 프로그램 for Burp Suite
 nccgroup/amfdser-ngng
역직렬화된 AMF 객체를 가져와 Xtream 라이브러리를 사용하여 XML로 인코딩하는 Burp Extender 플러그인입니다.








