
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천

 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 projectdiscovery/collaborator
BurpSuite 표준/프라이빗 Collaborator 라이브러리
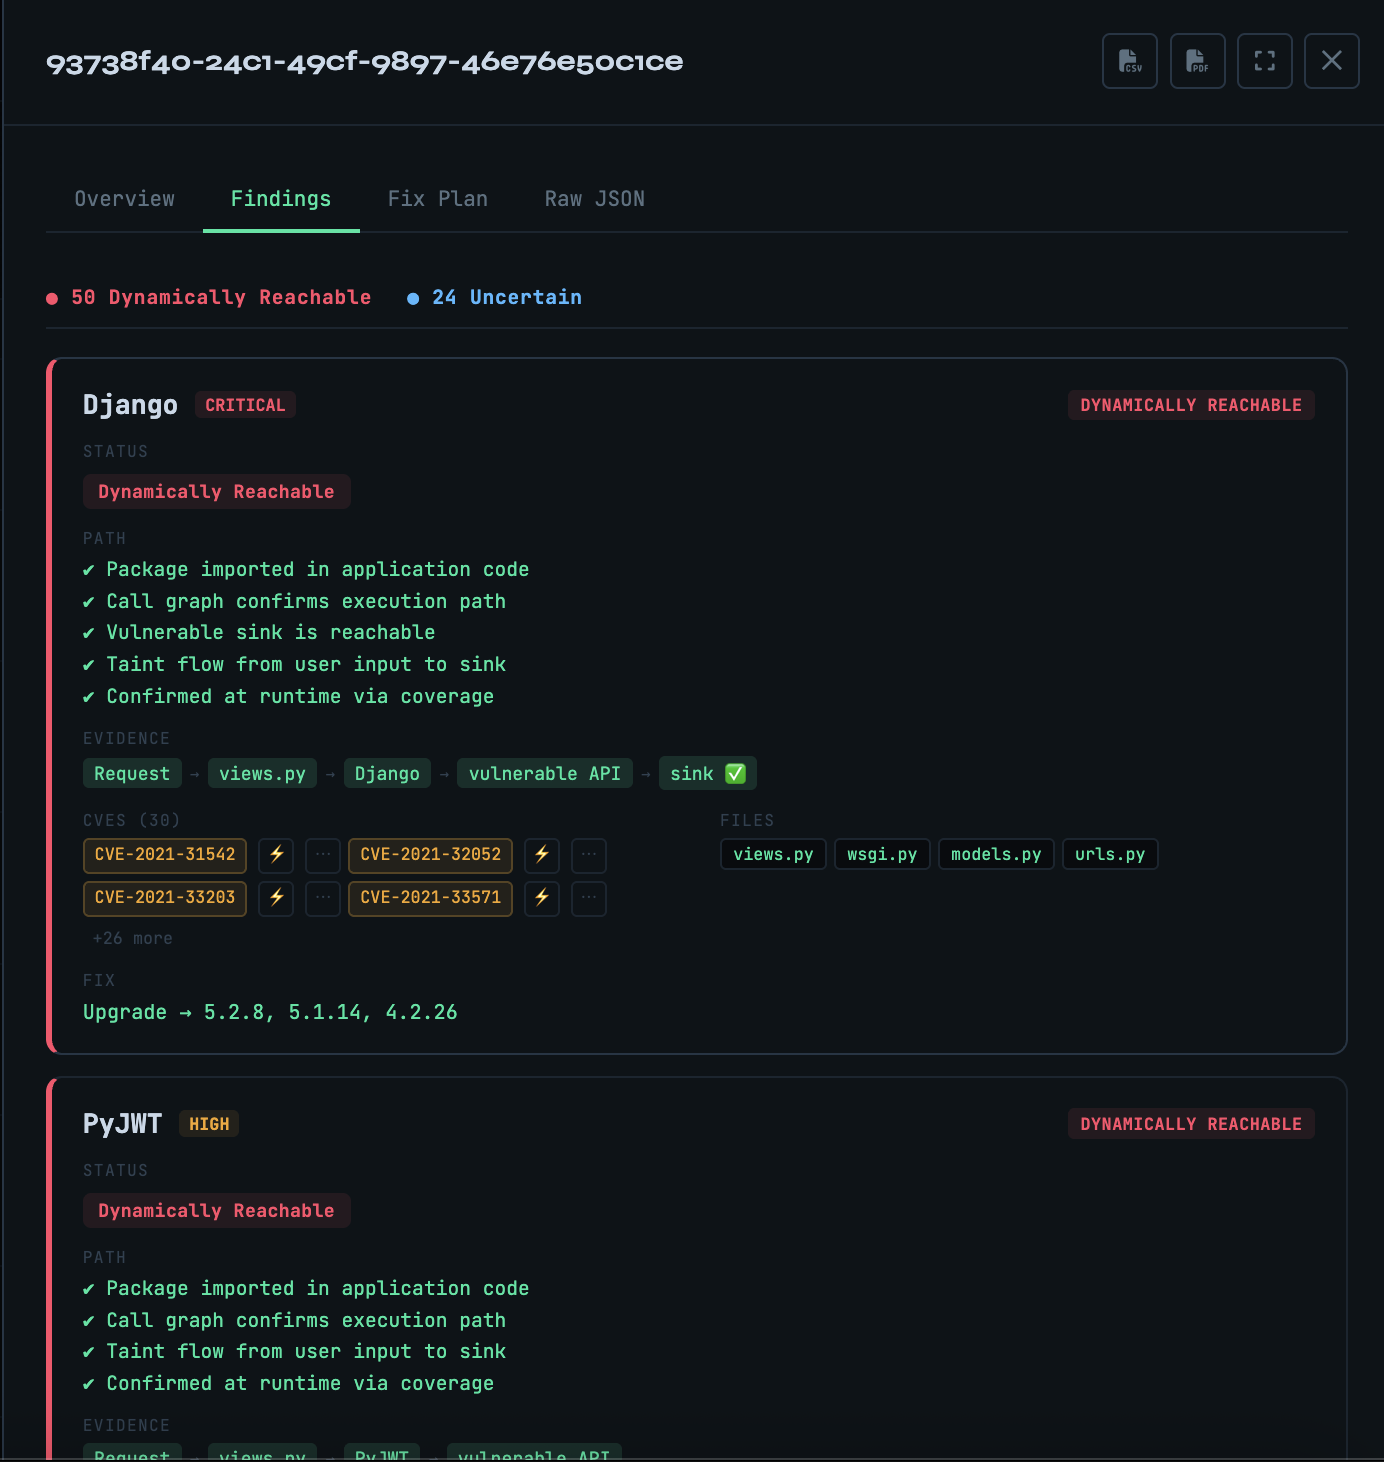 owasp/vulnreach
런타임 인식 SCA — 설치된 것뿐만 아니라 실제로 도달 가능한 CVE를 증명합니다.
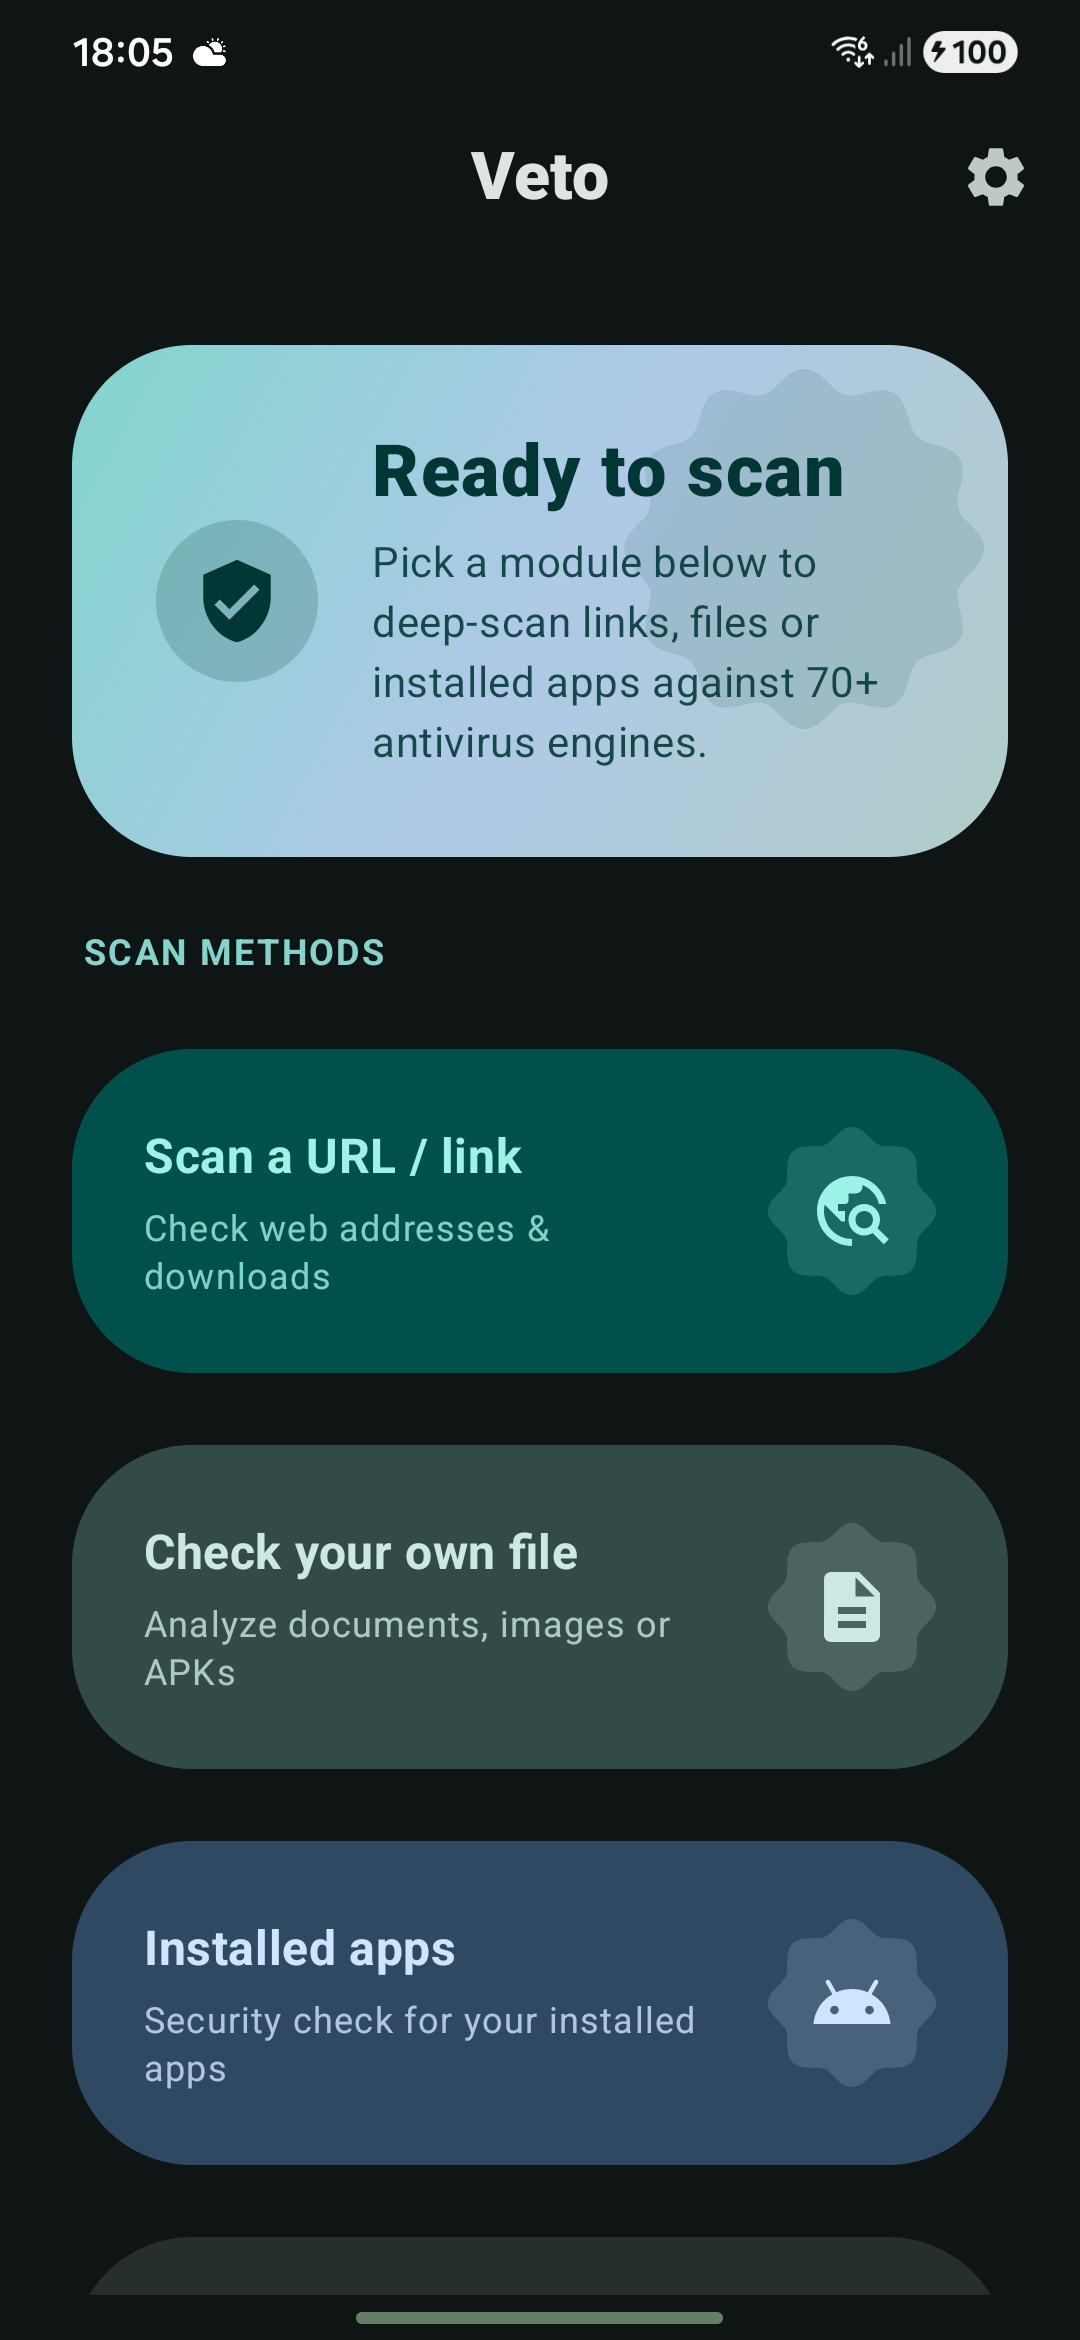 professorquantumuniverse/veto
VirusTotal용 오픈소스 Android 클라이언트. 70개 이상의 안티바이러스 엔진으로 파일, URL, 설치된 앱을 스캔합니다. 해시, 위협 분류, YARA 일치, 샌드박스 동작이 포함된 상세 보고서를 확인합니다. 추적이나 광고가 없습니다.
 ignacioj/whacamole
라이브 메모리 분석으로 프로세스, 모듈, 핸들, 토큰, 스레드, .NET 어셈블리, 메모리 주소 공간 및 환경 변수에서 악성 코드 IOC를 탐지합니다. 후크, 셸코드, 메모리 영역, 모듈 및 프로세스를 덤프하고, 탐지하며, 디스어셈블합니다.
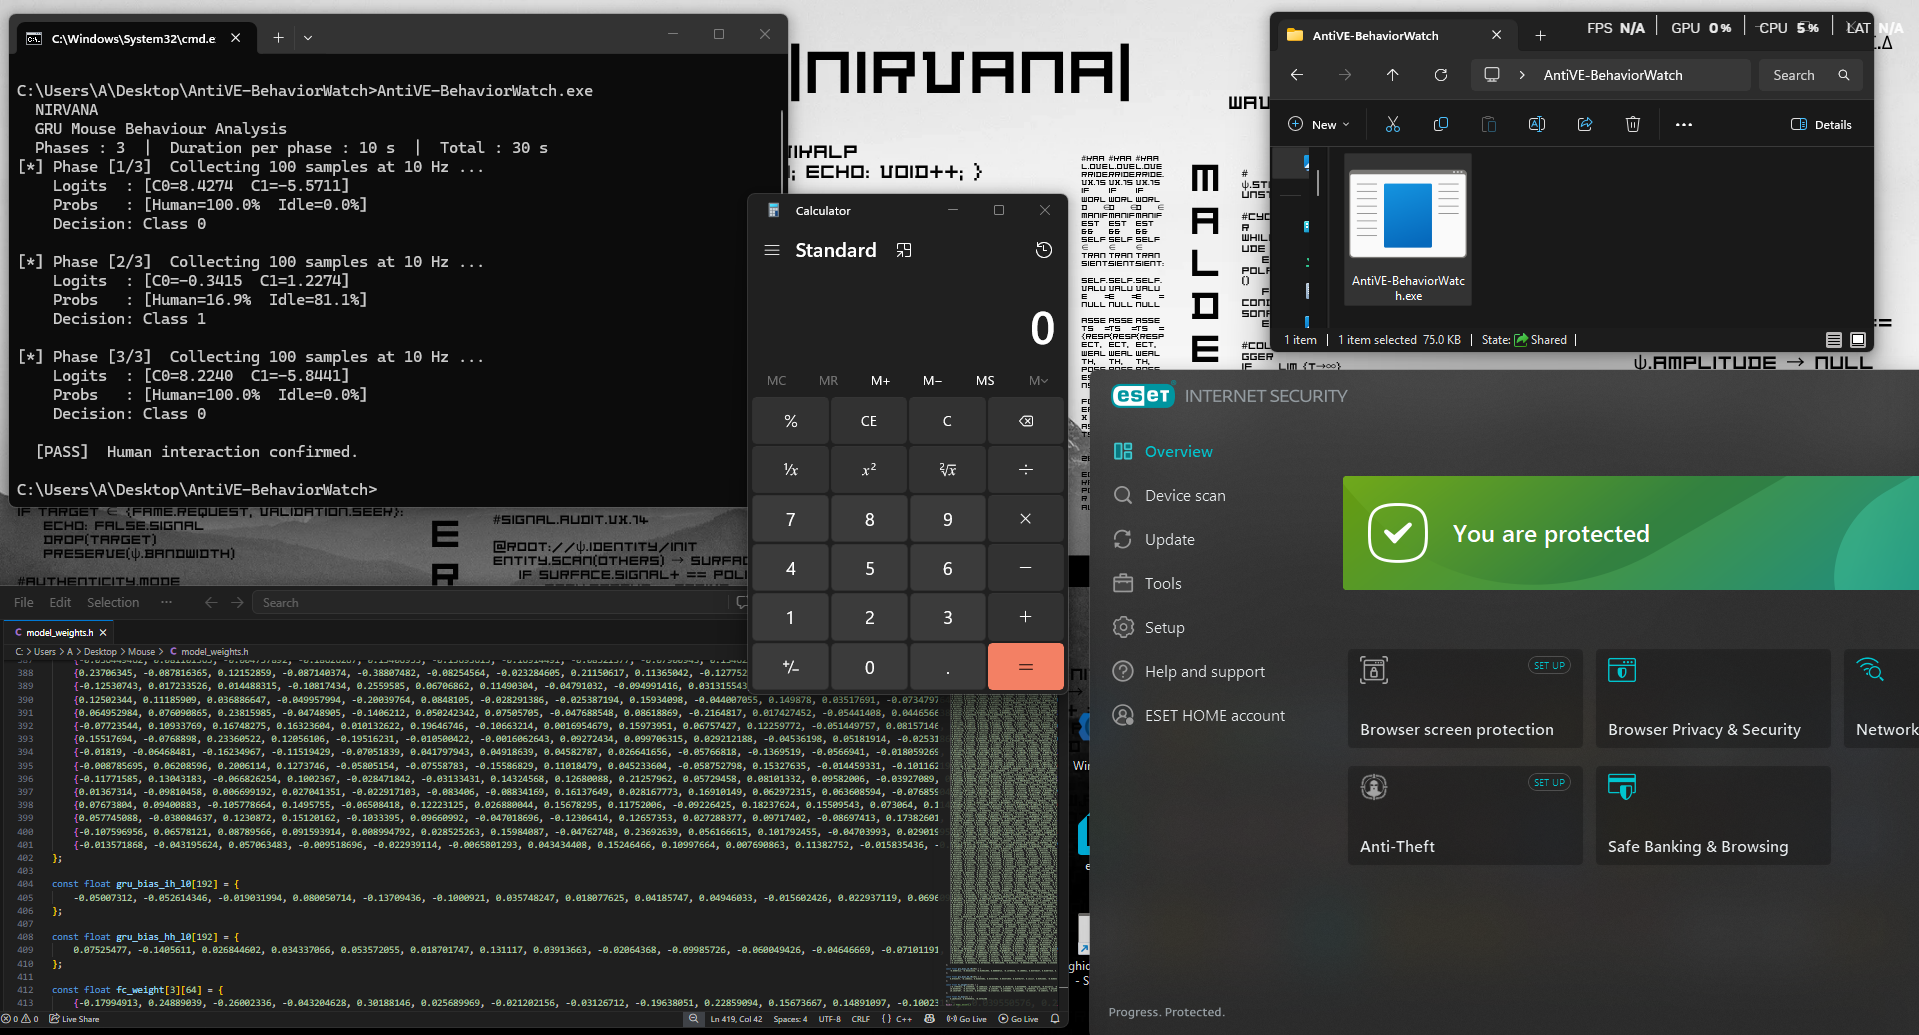 nirvanaon/antive-behaviorwatch
마우스 움직임 분석을 통한 실시간 인간 행동 검증을 위해 내장된 GRU 신경망으로, Windows에서 자동화된 분석 시스템, 샌드박스 및 에뮬레이션 환경을 탐지합니다.
 aftermathlabs/discord-crasher
바이너리 계측 및 퍼징을 통해 발견된 일부 버그
 withsecurelabs/amsidetection
AMSI(맬웨어 방지 검사 인터페이스) 우회 및 Windows 엔드포인트에서의 악성 인메모리 스크립트 활동을 탐지하기 위한 개념 증명 도구입니다.
 vichhka-git/magisk-renef
renef_server(Android 동적 계측)를 자동 패키징하는 Magisk 모듈
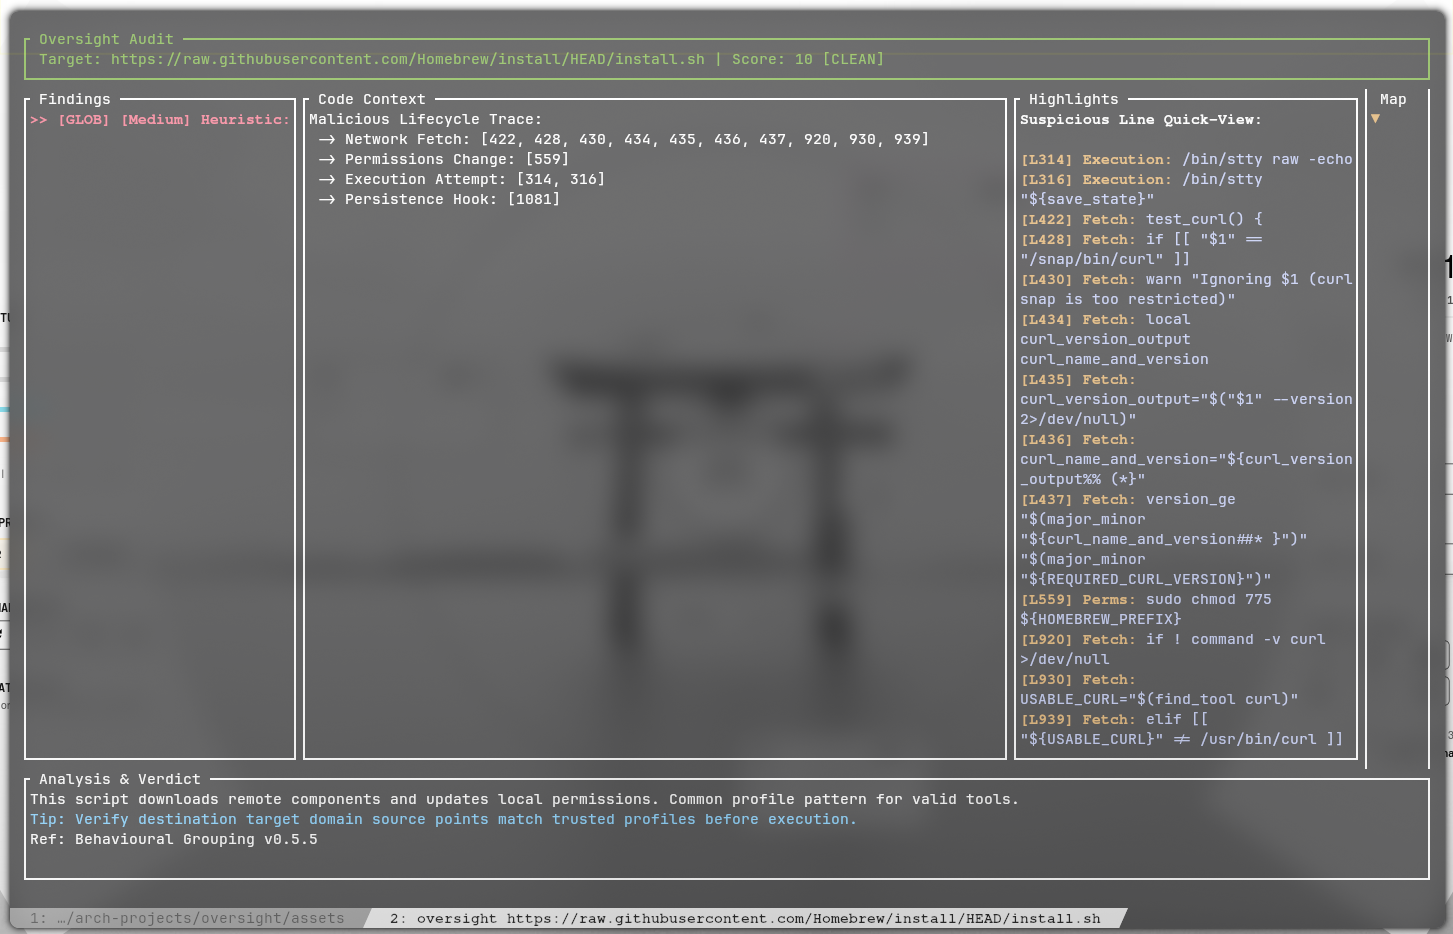 rakosn1cek/oversight
셸 스크립트를 위한 경량 보안 감사기이자 샌드박스. Oversight는 정적 분석 엔진(Rust)과 동적 강제(Linux Landlock)를 결합하여 악성 스크립트로부터 시스템을 안전하게 보호합니다.
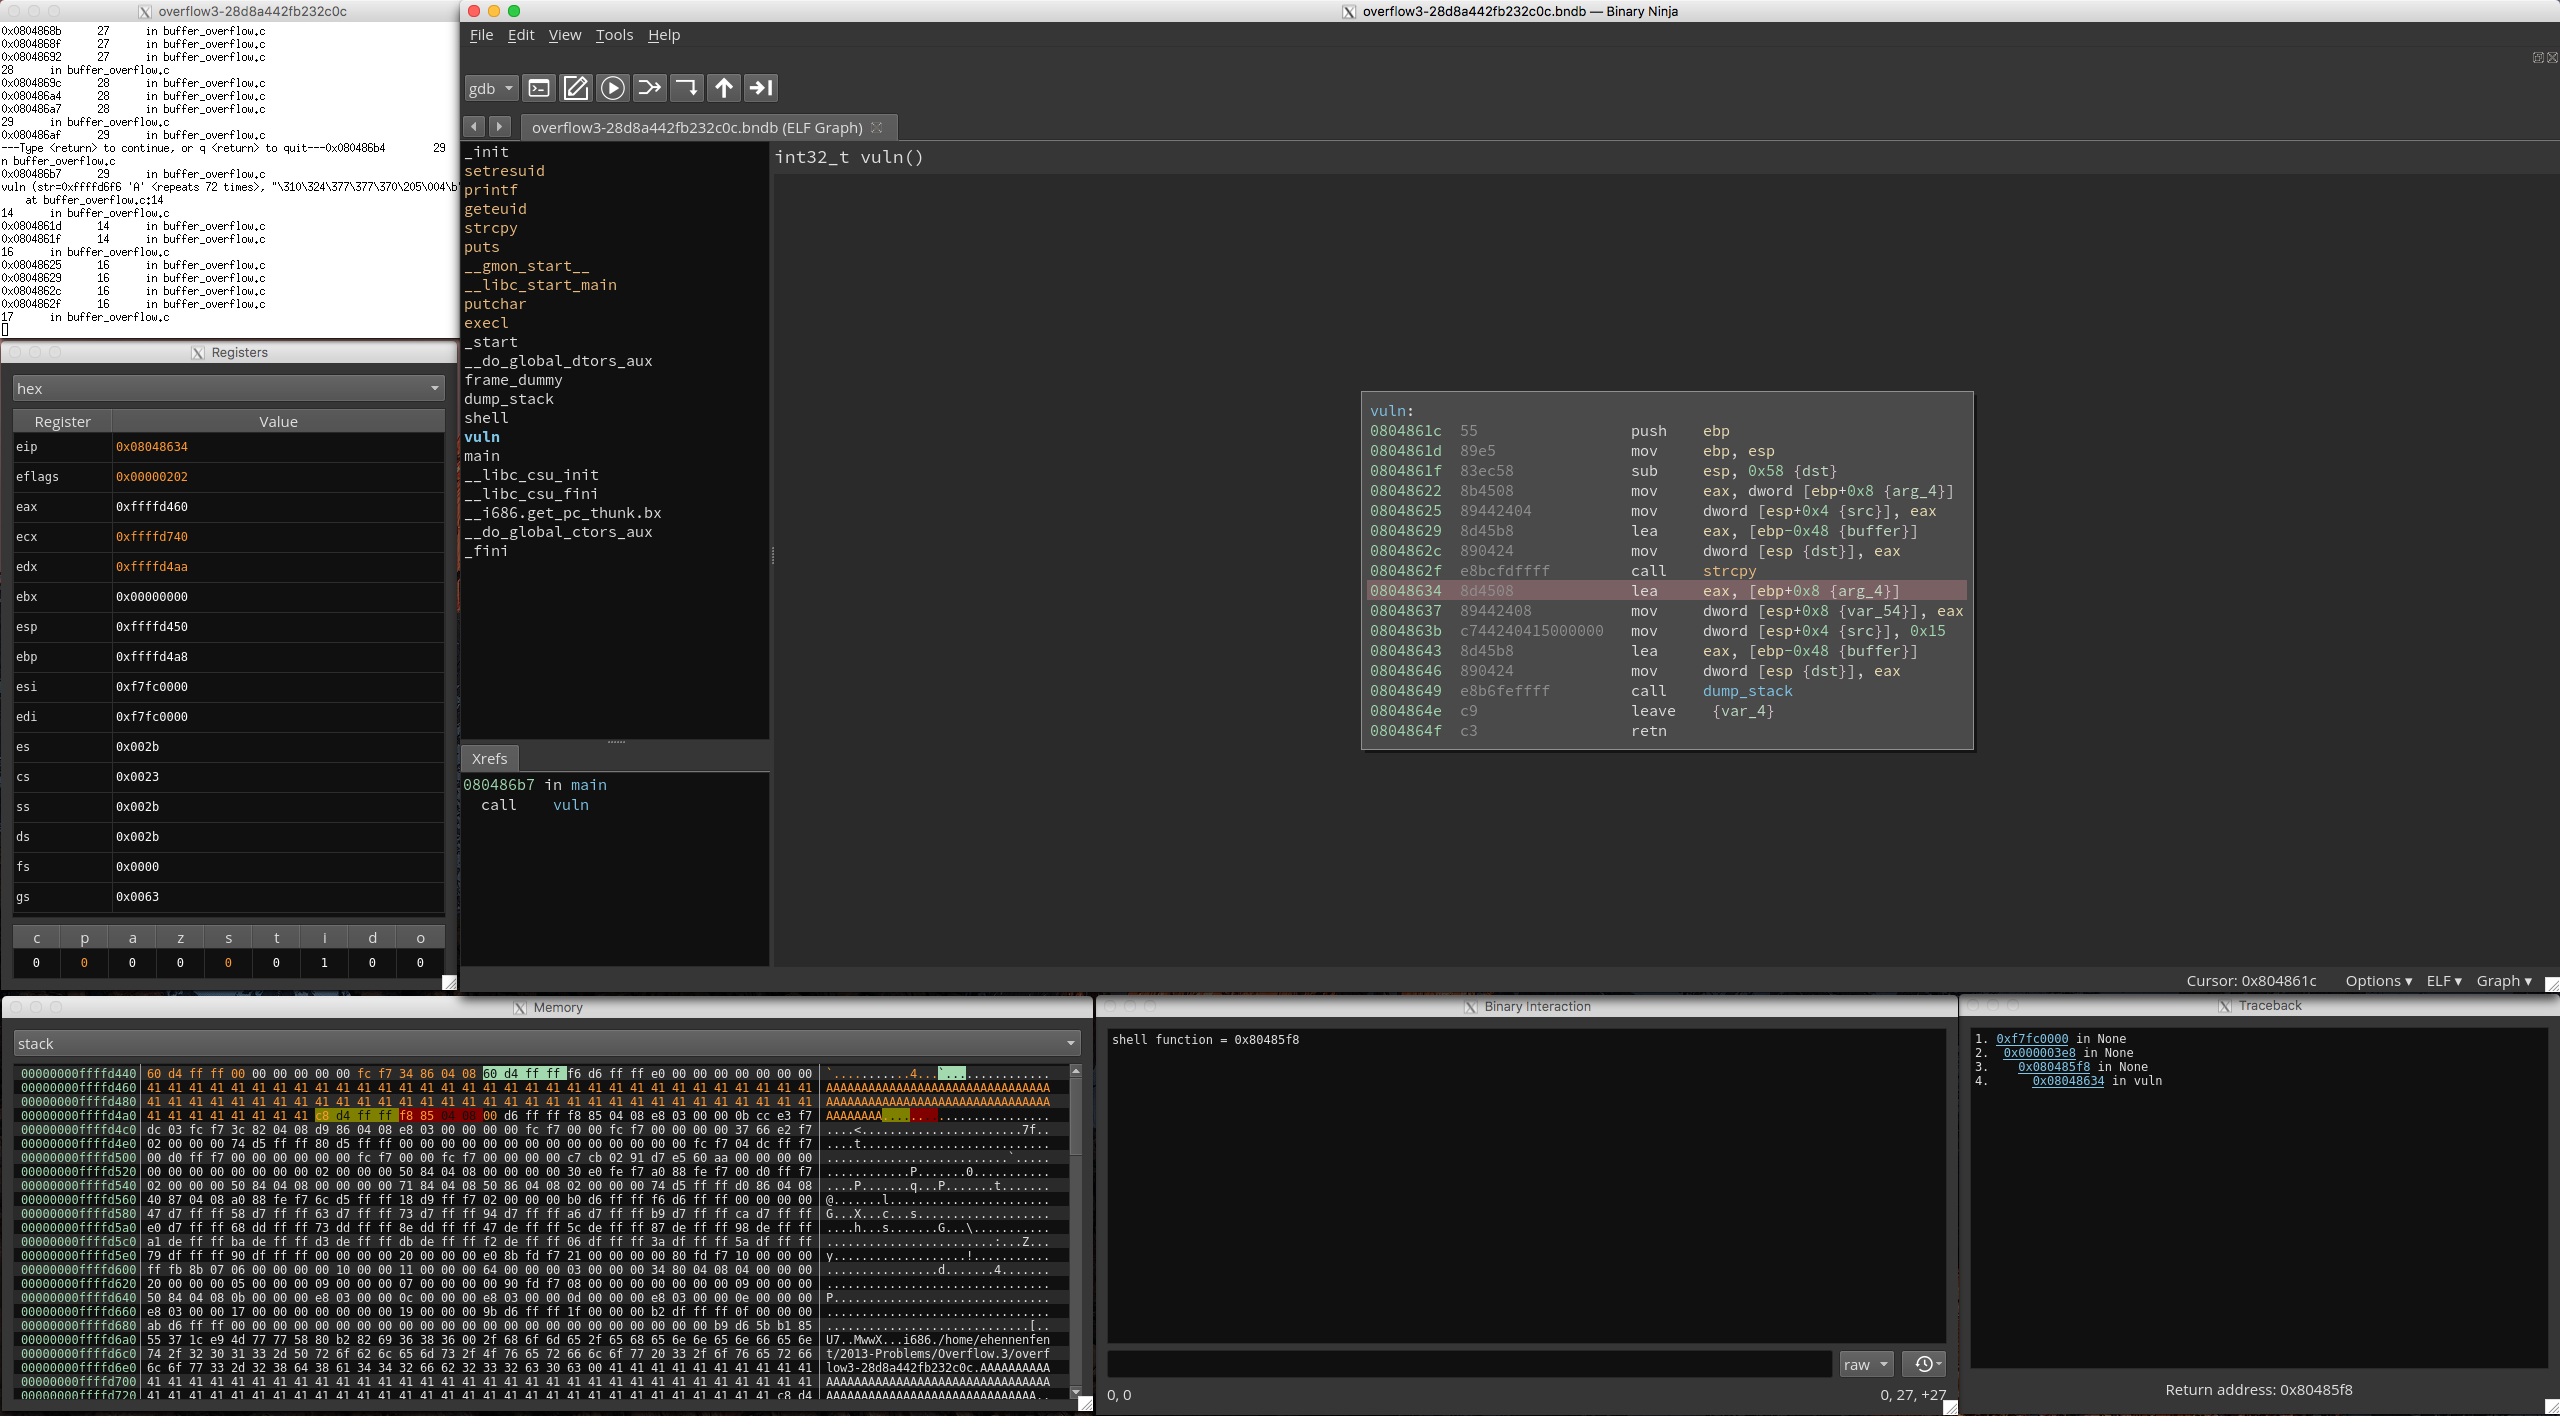 nccgroup/binja_dynamics
Binary Ninja용 binjatron 플러그인의 PyQt5 프런트엔드로, 초보자가 리버스 엔지니어링을 더 쉽게 배울 수 있도록 하이라이팅 기능을 포함합니다.
 dnszlsk/muad-dib
실시간 npm/PyPI 공급망 위협 탐지. 행동 체인 분석, AST 스캐닝, IOC 피드 및 복합 점수 엔진.
 tracebyte8/systrace
ptrace를 사용하여 파일, 프로세스, 네트워크 및 메모리 활동을 추적하는 Linux 시스템 호출 모니터로, 네임스페이스 격리와 머신러닝 분류를 통한 행동 기반 보안 분석을 제공합니다.
 iterat0r/cnaemulator
팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.
 anpa1200/aidebug
증거 중심의 악성코드 리버스 엔지니어링으로, 심층 PE/.NET 검사, Ghidra 재구성, AI 교차 검증, YARA, ELF 디버깅을 포함합니다.
 teycir/apihunter
Rust로 작성된 비동기 API 보안 스캐너로, CORS, CSP, GraphQL, JWT, OpenAPI 및 능동적 API 자세 점검을 수행합니다.
 hydradragonantivirus/hydradragonav-mobile
루트 권한, adb, CA 인증서 설치 및 클라우드가 필요 없는 Android 안티바이러스로, 더 많은 제로데이 악성코드를 탐지할 수 있는 다양한 기능과 방법을 제공합니다.








