
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천
 nccgroup/triforceopenbsdfuzzer
TriforceAFL(즉, AFL 및 QEMU)을 사용한 OpenBSD amd64 시스템 콜 퍼징
 0xsp-srd/aether
Windows 메모리 포렌식 및 위협 헌팅 도구로, 실행 중인 프로세스 메모리를 스캔하여 악성 패턴, 인젝션 기법, 반사적으로 로드된 .NET 어셈블리를 탐지하며, 다층 신뢰도 모델을 사용하여 오탐(false positive)을 줄입니다.
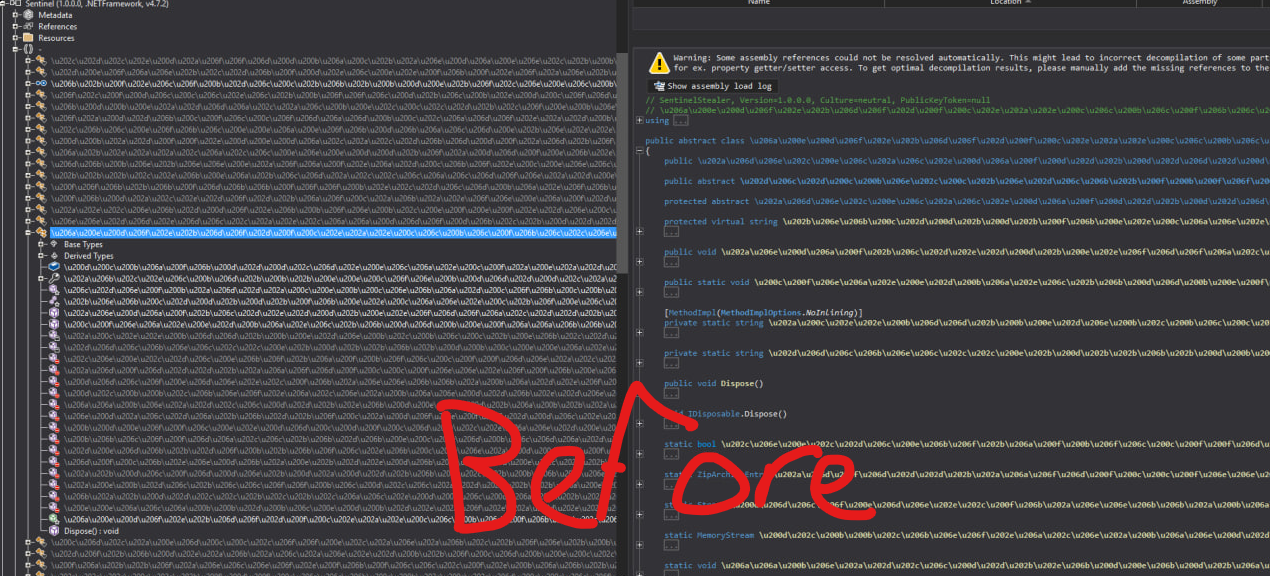 zypherion-technologies/unconfuserex
안티 태머, 압축기, 상수, 제어 흐름 및 리소스 복구를 지원하는 ConfuserEx2 디난독화 도구입니다.
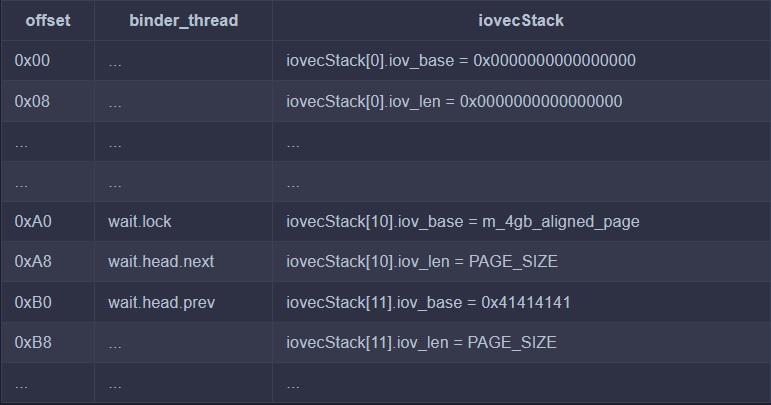 sharif-dev/androidkernelvulnerability
안드로이드 커널 취약점 CVE-2019-2215 트리거링 및 분석
 spoofzu/jvmxray
자바 애플리케이션의 보호된 리소스 접근을 로그 메시지로 외부화합니다.
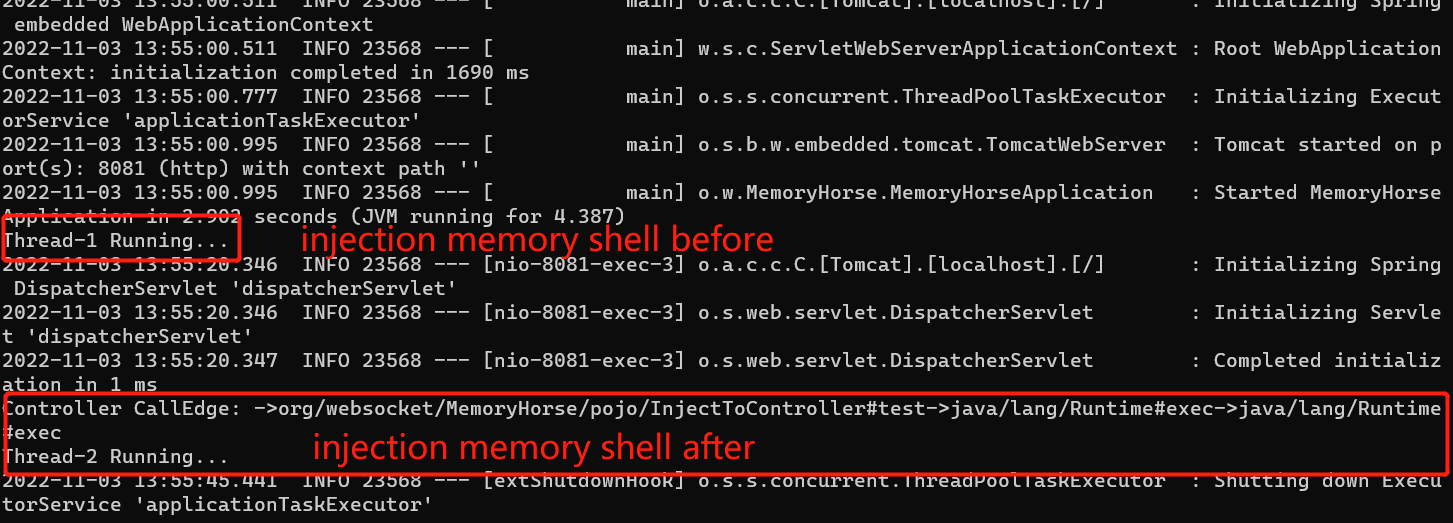 sf197/memoryshellhunter
Call Graph 모드와 결합된 Java Agent 메모리 호스 스캐너
 capesandbox/cape-parsers
CAPE 핵심 및 커뮤니티 파서
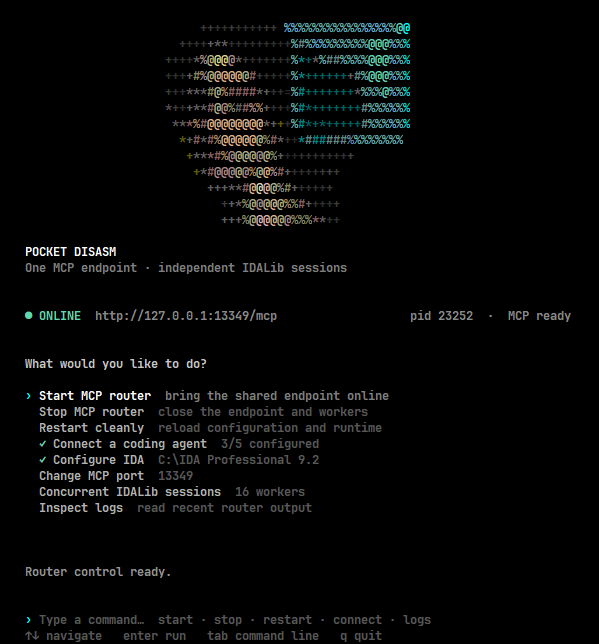 whoisqwerz/pocket_disasm
코딩 에이전트용 멀티 세션 IDALib MCP 라우터. IDA 호환 리버스 엔지니어링 도구로 여러 바이너리를 병렬로 분석합니다.
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent로 구동되는 LLM 기반 퍼징 파이프라인
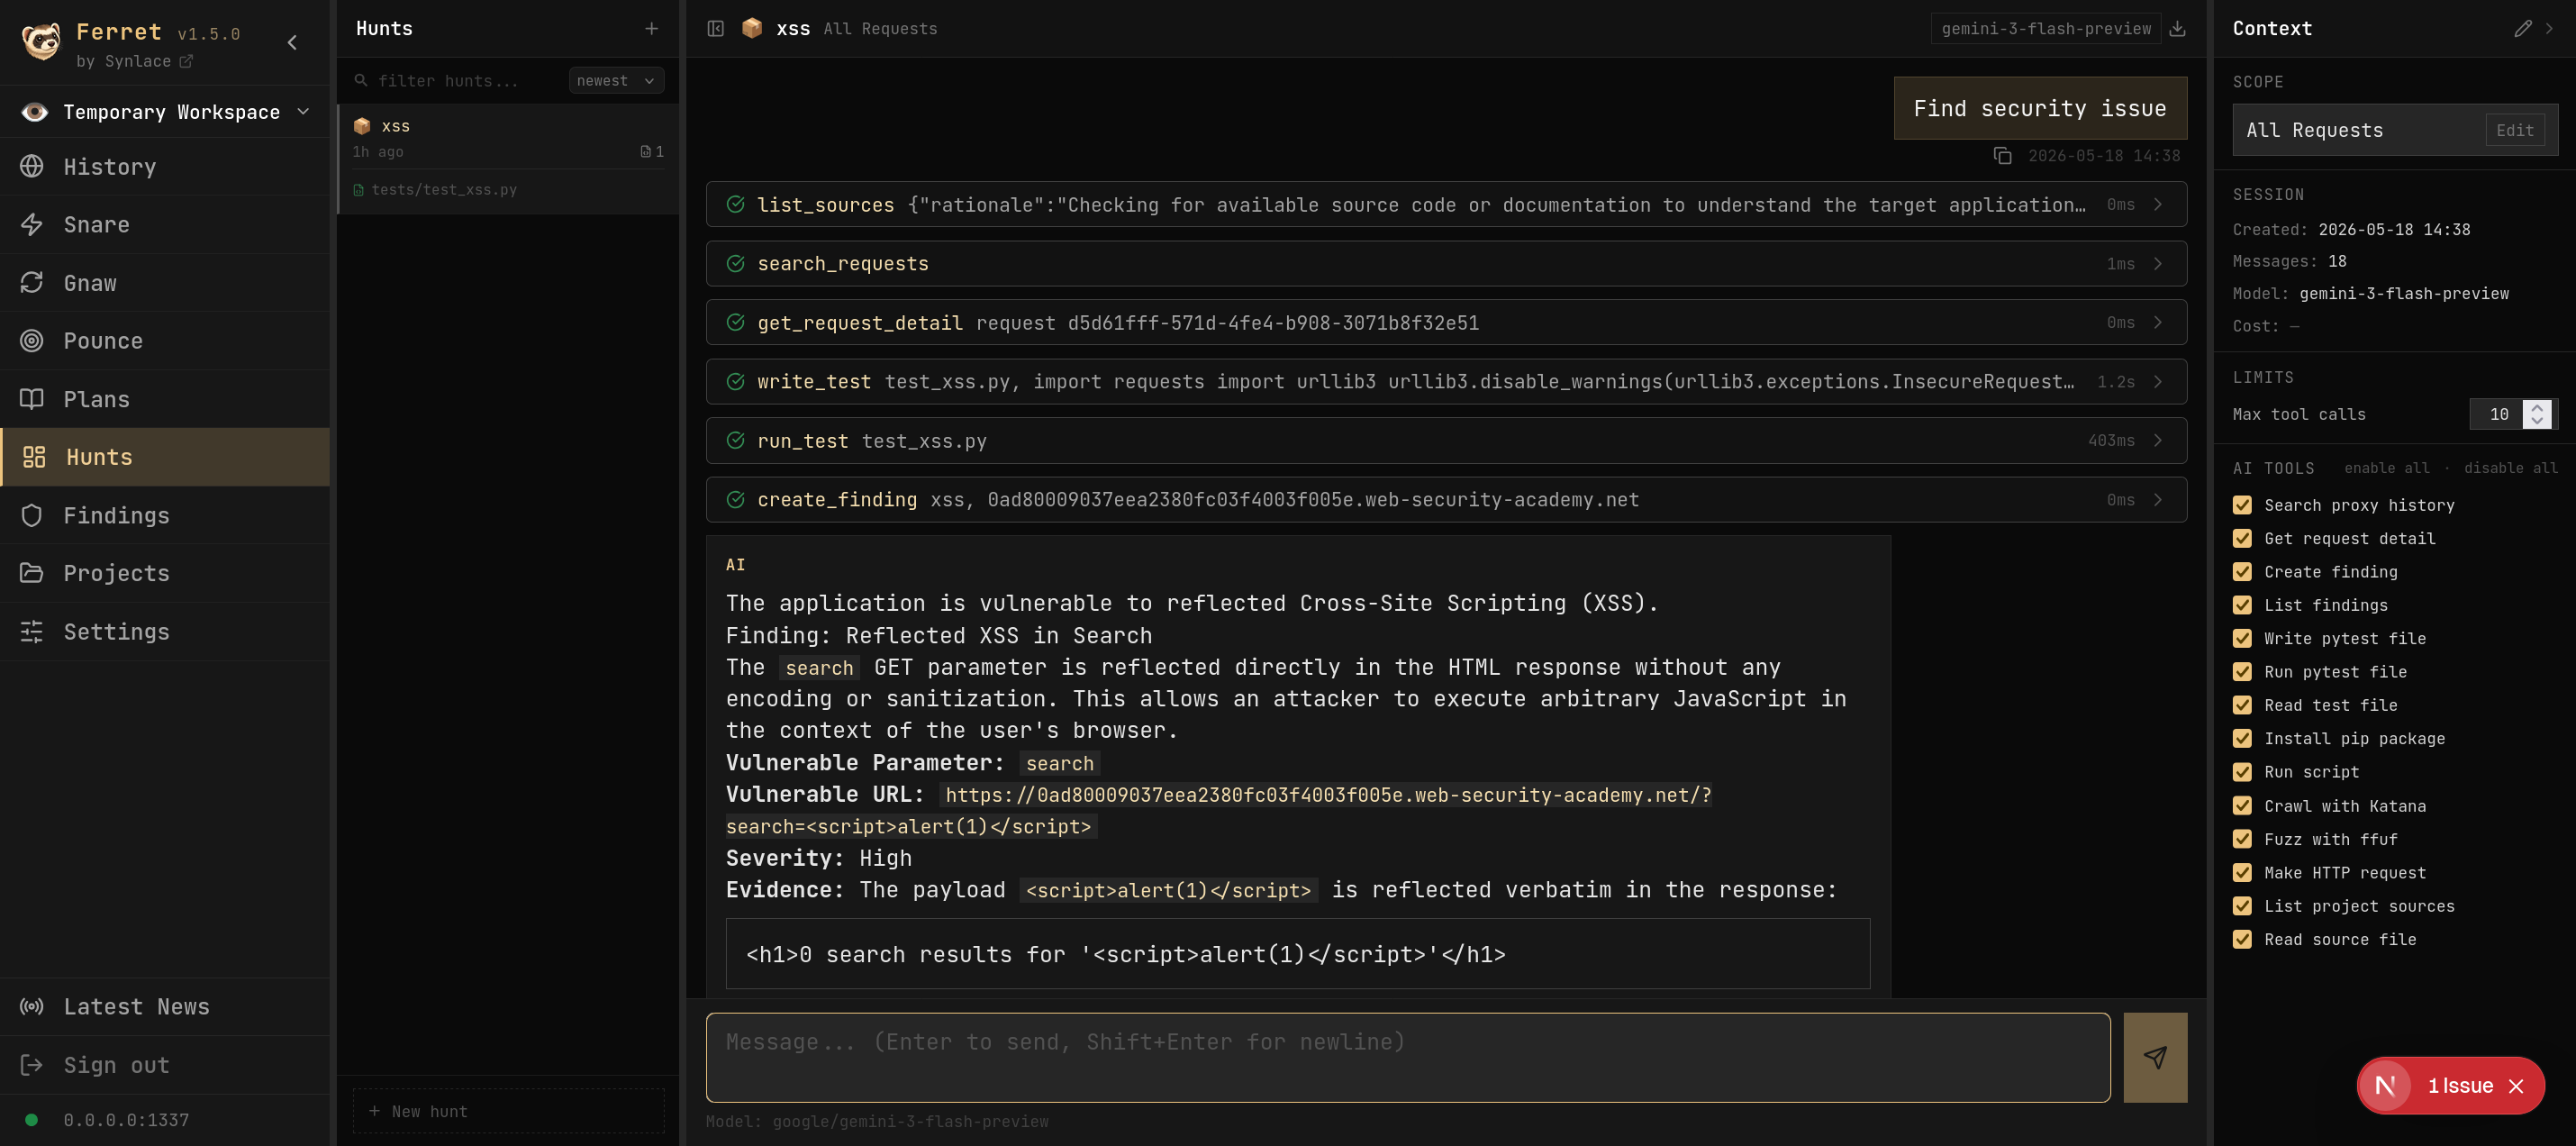 synlace/ferret
협업형 웹 앱 침투 테스트 스위트
 tejasprasad2008-afk/tracetree
러닝타임 행동 분석 도구로, 의심스러운 패키지를 Docker에서 샌드박싱하고, strace로 시스템 콜을 추적하며, 프로세스 계층 구조를 방향성 그래프로 매핑하고, YARA 시그니처, ML 이상 탐지, 시간적 패턴 분석을 통해 공급망 공격을 탐지합니다.
 vrn21-arcanist/bouvet
에이전트를 위한 샌드박스
 pdb333/cortex
메모리 스캐닝, 디버깅, 자동화, AI 친화적 API를 결합한 Windows 런타임 분석 툴킷.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 일괄 무손상 탐지
 hackinglz/svg_phishing_tools
흔히 볼 수 있는 SVG 첨부 파일 피싱을 위한 SVG 분석 및 생성 도구
 off-by-1-labs/flawed
임베디드 결함이 있는 Fix-Like 아티팩트








