
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천

 cerbos/cerbos
YAML 정책, RBAC/ABAC 지원, check/plan API 및 GitOps 친화적 배포를 제공하는 컨텍스트 인식 접근 제어용 인가 엔진입니다.
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 google/osv.dev
오픈 소스 취약점 데이터베이스 및 분류 서비스.
 99designs/aws-vault
개발 환경에서 AWS 자격 증명을 안전하게 저장하고 접근하기 위한 vault
 deepfence/threatmapper
오픈 소스 클라우드 네이티브 애플리케이션 보호 플랫폼 (CNAPP)
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
AI 에이전트를 위한 copy-on-write 포킹을 통한 서브 밀리초 VM 샌드박스
 microsoft/applicationinspector
코드에 무엇이 있는가?'라는 질문에 신속하게 답하기 위해 정적 분석과 JSON 기반 규칙 엔진을 사용하여 관심 기능 및 기타 특성을 표면화하도록 구축된 소스 코드 분석기입니다. 구성 요소를 사용하기 전에 스캔하거나 기능 수준 변경 사항을 감지하는 데 이상적입니다.
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 open-policy-agent/conftest
Open Policy Agent Rego 쿼리 언어를 사용하여 구조화된 구성 데이터에 대한 테스트를 작성합니다
 microsoft/whatthehack
도전 과제 기반 해커톤 모음으로, 학생 가이드, 코치 가이드, 강의 프레젠테이션, 샘플/교육용 코드 및 템플릿이 포함되어 있습니다. What The Hack 웹사이트(https://aka.ms/wth)를 방문해 주세요.
 ajinabraham/nodejsscan
nodejsscan은 Node.js 애플리케이션을 위한 정적 보안 코드 스캐너입니다.
 owasp/devsecopsguideline
OWASP DevSecOps 가이드라인은 보안을 개발 파이프라인의 일부로 내장하는 데 도움이 될 수 있습니다.
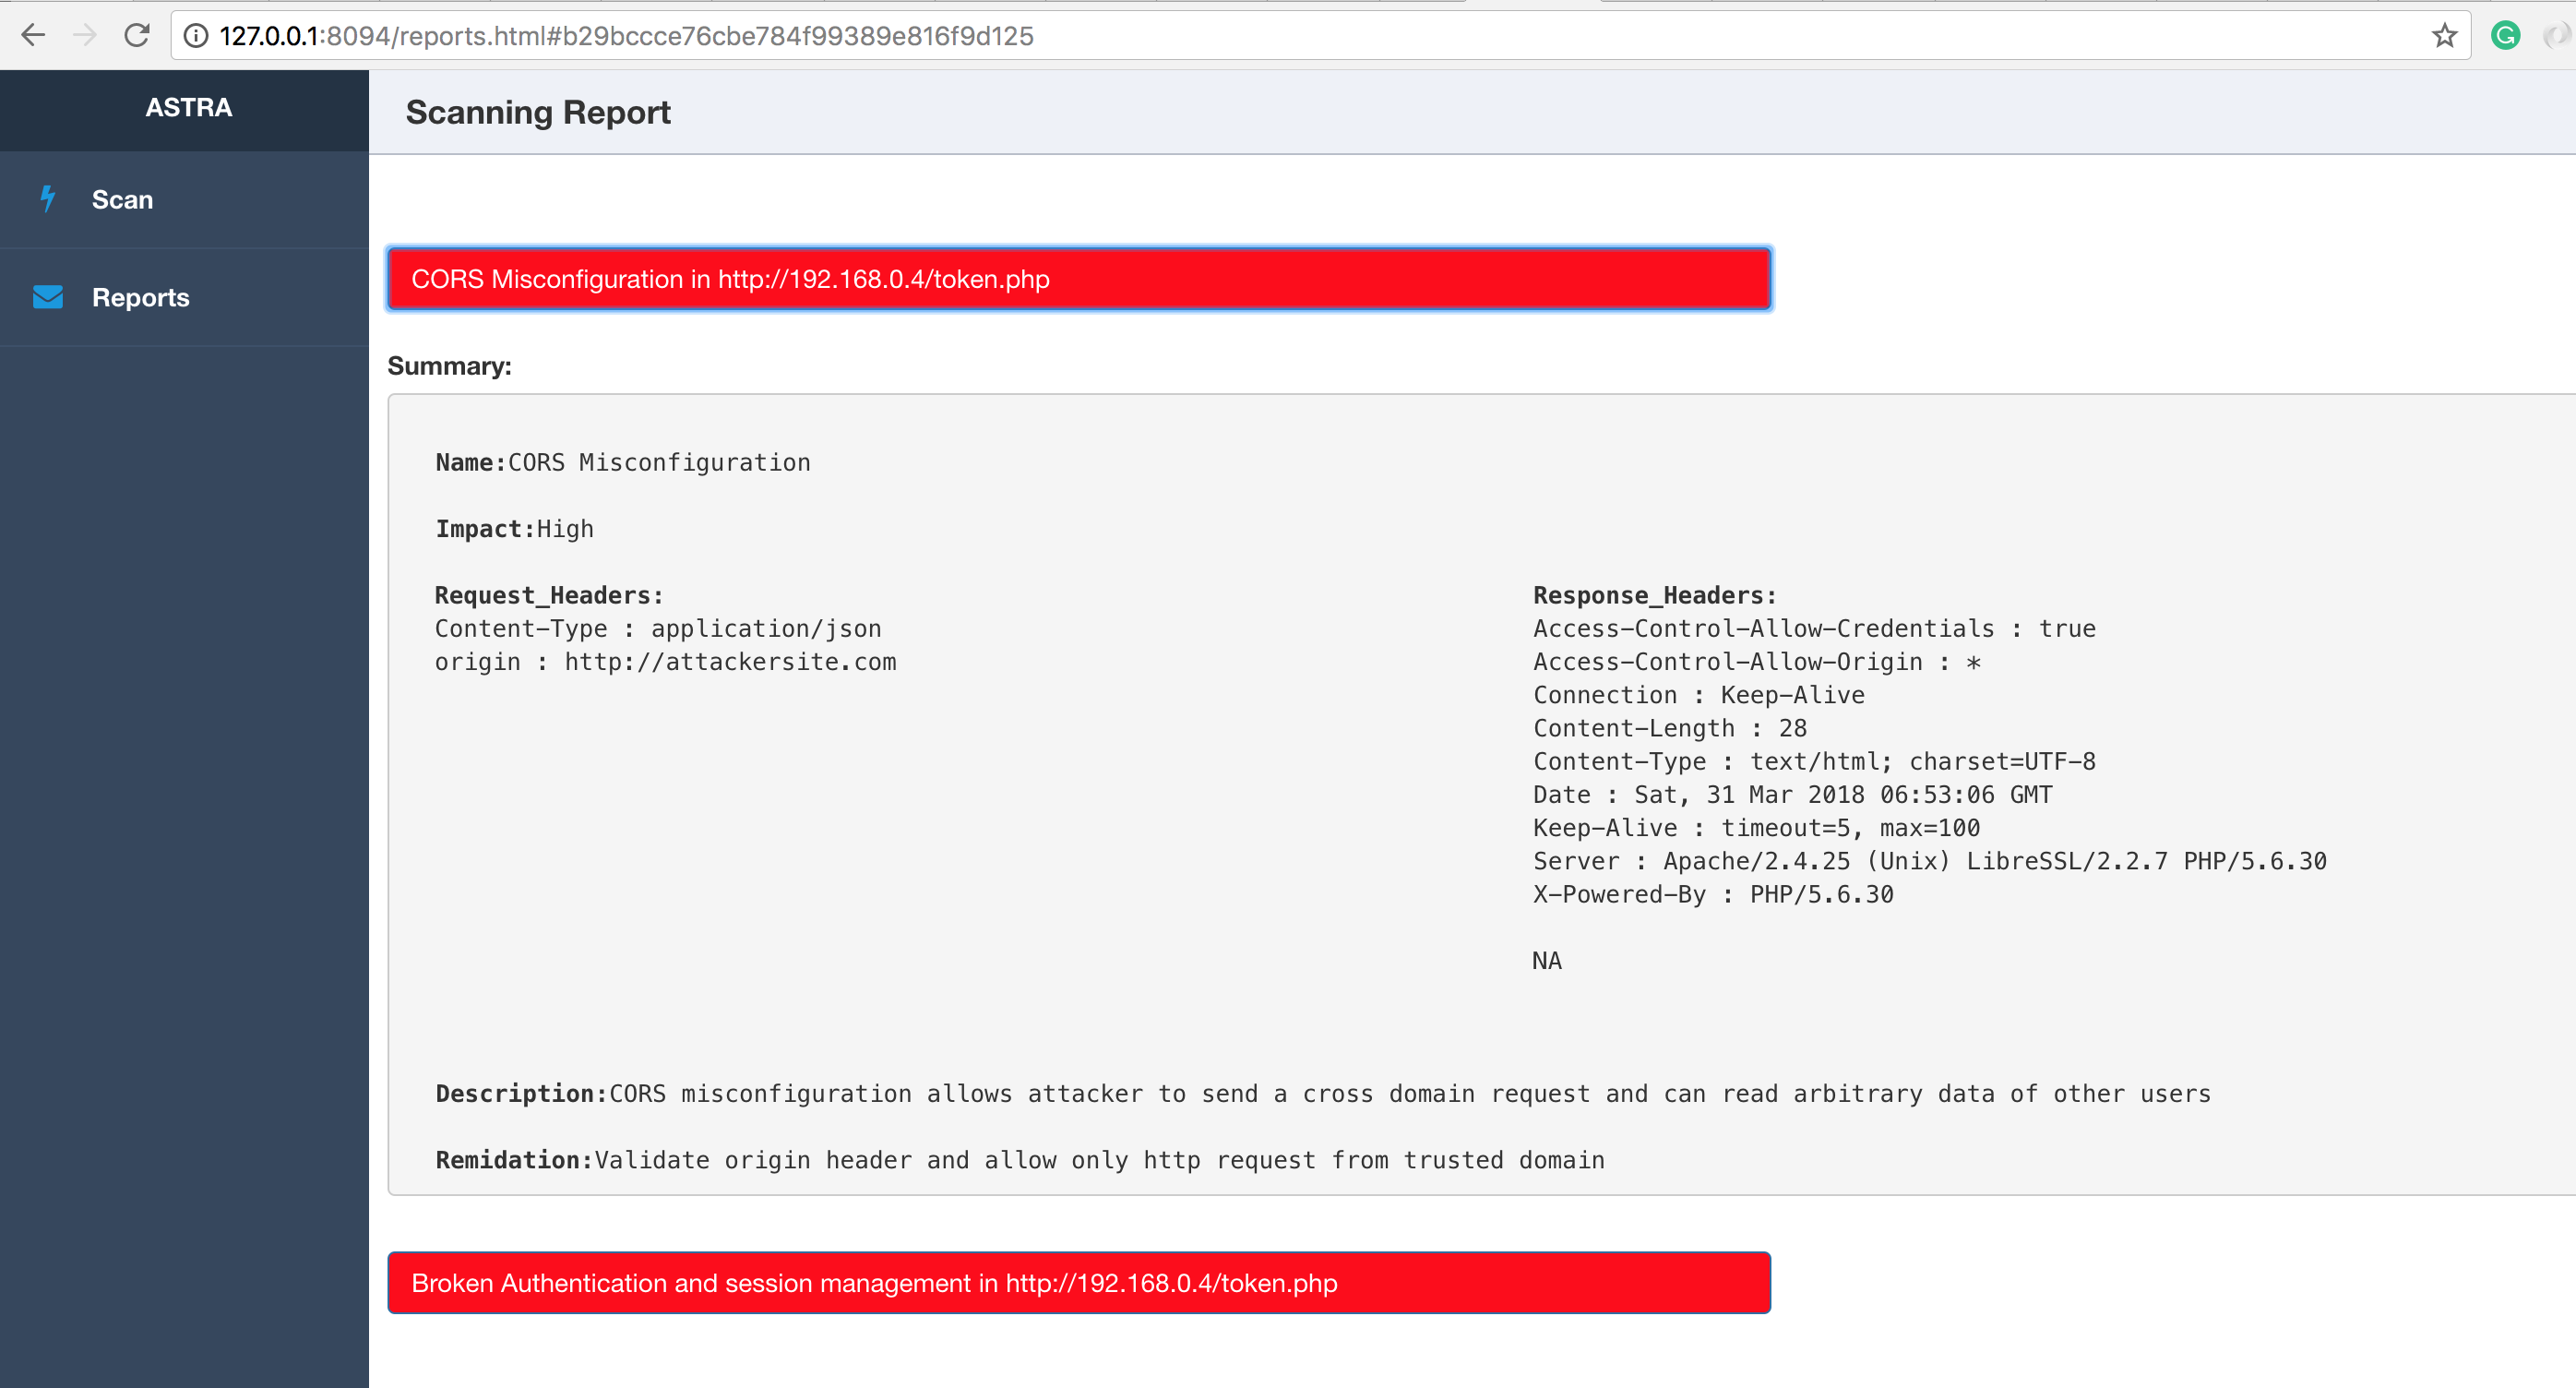 flipkart-incubator/astra
REST API를 위한 자동화된 보안 테스트








