

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
DevSecOpsGuideline — OWASP DevSecOps 가이드라인은 보안을 개발 파이프라인의 일부로 내장하는 데 도움이 될 수 있습니다. | Kitploit
도구/GitHubGitHub/owasp/devsecopsguideline
Vulnerability ScannersContainer SecurityStatic Code Analysis (SAST)Cloud SecurityDevSecOpsSupply Chain SecurityLearning & EducationCurated ResourcesAPI Security
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

OWASP DevSecOps 가이드라인은 보안을 개발 파이프라인의 일부로 내장하는 데 도움이 될 수 있습니다.

1.1k261296일 전Kitploit 검토 완료
저장소 보기웹사이트

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

OWASP DevSecOps 가이드라인

OWASP DevSecOps 가이드라인은 안전한 파이프라인을 구현하고 모범 사례를 활용하며 이와 관련해 사용할 수 있는 도구를 도입하는 방법을 설명합니다. 또한 이 프로젝트는 개발 과정에서 shift-left 보안 문화를 확산하도록 돕고자 합니다. 이 프로젝트는 개발 파이프라인, 즉 DevOps 파이프라인을 운영하는 모든 규모의 기업에 도움이 됩니다. 이 프로젝트를 통해 안전한 DevOps 파이프라인의 관점을 그려보고, 이를 기반으로 맞춤형 요구사항에 맞게 개선하고자 합니다.

이상적인 목표는 "보안 문제(설계 또는 애플리케이션 취약점)를 가능한 한 조기에 탐지하는 것" 입니다.

가이드라인 구성 방식

이 가이드라인은 세 가지 축을 중심으로 구성됩니다:

  • People — 팀, 역할, 문화, 교육.
  • Process — Design, Develop, Build, Test, Release, Deploy, Operate 등 모든 SDLC 단계에 녹아든 보안 활동.
  • Governance — 컴플라이언스, policy as code, 리포팅, ASPM, AI 거버넌스.

현재 버전은 2025/2026에 맞게 갱신되었으며 NIST SSDF, OWASP SAMM, OWASP DSOMM, SLSA와 같은 프레임워크에 맞춰 정렬되어 있습니다. 아래의 목차를 참고하거나 현재 버전을 살펴보세요.

초기 단계

DevSecOps는 DevOps에 보안을 접목하는 것입니다. 하지만 CI/CD의 속도를 따라가려면 보안은 소프트웨어 작성과 테스트 초기 단계에 주입되어야 합니다.
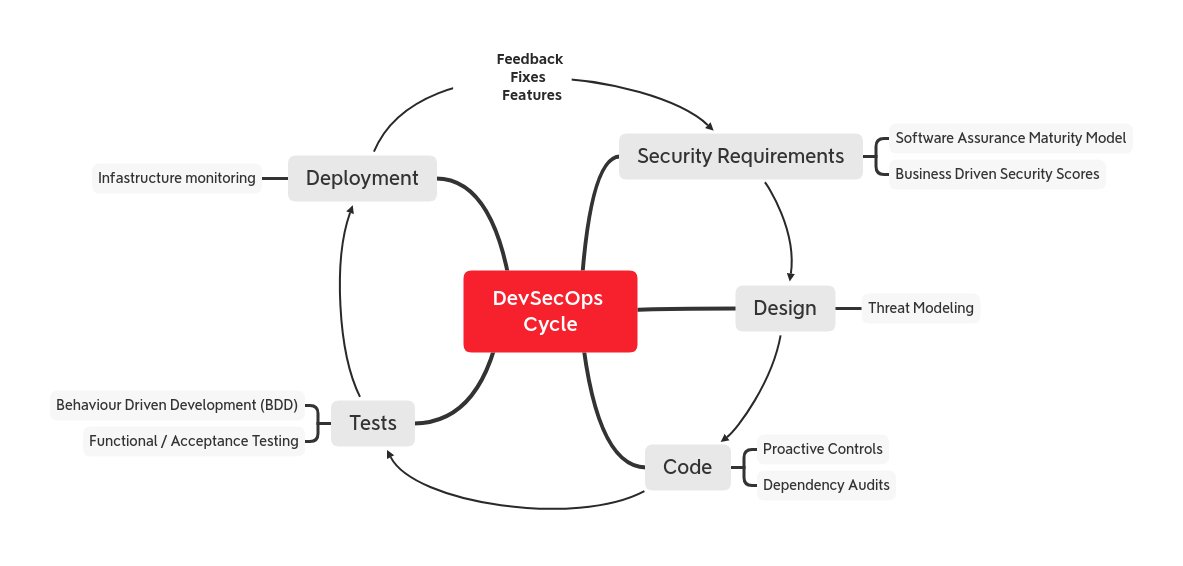
DevSecOps cycle

OWASP Proactive Controls는 모든 개발자가 애플리케이션을 코딩할 때 구현해야 하는 상위 10가지 보안 통제 항목을 나열합니다. DevSecOps 주기에서 코드를 설계, 작성 또는 테스트해야 할 때 이 목록을 출발점으로 삼으세요.

또한 OWASP Software Assurance Maturity Model (SAMM)을 따라 성숙도 수준에 맞춰 보안 요구사항(그리고 그 이상)에 대해 무엇을 고려해야 하는지 정립할 수 있습니다.
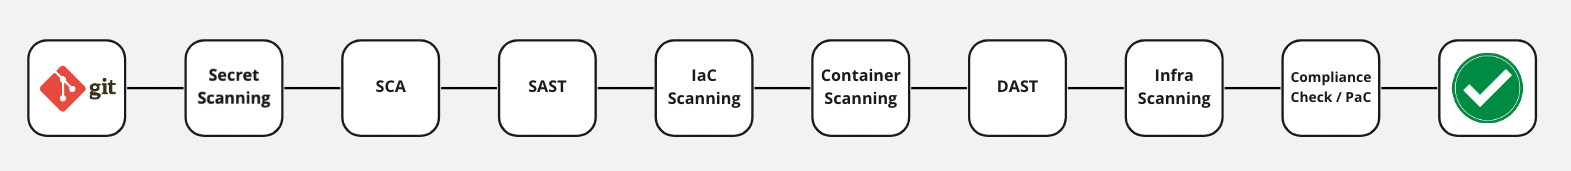
파이프라인에 추가할 항목

DevSecOps pipeline 먼저 기본 파이프라인에서 다음 단계를 구현하는 것을 고려합니다:

  • 잠재적인 자격 증명 유출을 찾기 위한 git 저장소 스캔.
  • SCA (Software Composition Analysis)
  • SAST (Static Application Security Test)
  • IaC 스캐닝 (Terraform, HelmChart 코드를 스캔하여 잘못된 구성 탐지)
  • 소프트웨어 공급망 보안 (SBOM, 아티팩트 서명 및 출처 증명, CI/CD 파이프라인 보안)
  • IAST (Interactive Application Security Testing)
  • API 보안
  • DAST (Dynamic Application Security Test)
  • CNAPP (Cloud Native Application Protection)
  • 인프라 스캐닝
  • 다른 도구를 통한 지속적 스캐닝
  • 컴플라이언스 검사 및 policy as code
  • 보안 게이트 (위험한 빌드와 릴리스를 차단하는 품질 게이트)
  • 중앙 집중식 리포팅 및 ASPM (Application Security Posture Management)
  • AI/LLM 보안 및 AI 거버넌스 (AI 지원 개발과 AI 기반 기능 보호)

SDLC(Software Development Life Cycle)나 소프트웨어 아키텍처에 맞게 파이프라인 단계를 사용자 정의할 수 있으며, 이제 막 시작하는 경우 점진적으로 자동화를 추가할 수 있습니다. 예를 들어 SAST/DAST에서 내장 보안 통제가 포함된 정기 테스트 스위트로 전환하거나, 알려진 취약한 의존성을 검사하는 감사 스크립트를 추가할 수 있습니다.

CI/CD는 SecOps에 이점이며 보안 조치와 통제를 위한 특권 진입점입니다. 그러나 CI/CD 도구를 사용해 자동화를 제공할 때는 도구 자체가 공격 표면을 확장하는 경우가 많다는 점을 명심하고, 빌드, 배포, 자동화 소프트웨어에 보안 통제를 적용하세요.


목차

도구 다운로드