
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천
 captain4554/cve-2025-55182-scanner
🛡️ 정적 및 동적 분석을 결합하여 강력한 보안을 제공하는 CVE-2025-55182-Scanner로 Next.js/Waku의 취약점을 스캔하고 평가합니다.
 mahdi13830510/cve-2026-31431-mitigation-suite
커널 런타임 방어 프레임워크로, AF_ALG 취약점을 대상으로 하며 eBPF 소켓 추적, Ansible 강화, 드리프트 탐지를 위한 암호화 감사 도구를 제공합니다.
 reverseclabs/azuredevops-enum
# Azure DevOps 읽기 전용 열거 도구 권한이 부여된 보안 평가 중 REST API를 쿼리하여 프로젝트, 리포지토리, 서비스 연결, 빌드, 파이프라인 비밀번호, 권한 및 분기 정책을 표면화하는 읽기 전용 Azure DevOps 열거 도구입니다.

 lsudoko/antibody
GitLab Duo DevSecOps 루프로, 두 번째 AI가 AI가 작성한 모든 수정 사항을 다시 공격하고, 성공한 각 우회를 CI와 프로덕션에서 재생되는 영구 항체로 저장합니다.
 moshe-ship/bidi-guard
보이지 않는 양방향 유니코드 문자를 코드에서 스캔합니다 (Trojan Source 공격 방지, CVE-2021-42574)
 praetorian-inc/capability-sdk
보안 스캐너를 위한 표준 기능 인터페이스를 정의하는 공유 Go SDK로, 다중 형식 탐지 결과 출력(터미널, JSON, NDJSON, Markdown, SARIF)과 CLI 문서 드리프트 검사를 제공합니다.
 abdozkaya/rsc-security-auditor
🛡️ Next.js 및 React Server Components 스택에서 주요 취약점(CVE-2025-66478, CVE-2025-55184)을 감사합니다. 위험을 감지하고 수정 명령을 생성합니다. 100% 클라이언트 측에서 실행됩니다.
 xiaoqimikko/log4j-check
log4j 2025/2026년 「설정 무음 실패」 CVE 7건 자가 점검: CVE×모듈 기준으로 4개 모듈을 판별하고, log4j2 설정을 구조적으로 파싱하여 applicability 노이즈를 줄이며, 한 번에 끝나도록 업그레이드할 버전을 계산(6건은 2.25.4를…
 cicd-sensor/cicd-sensor
eBPF 기반 CI/CD 파이프라인용 런타임 보안 센서. 공급망 공격을 탐지하고, 프로세스 계보와 파일 접근을 기록하며, GitHub Actions 및 GitLab CI/CD를 위한 포렌식 증거를 제공합니다.
 liamromanis101/dead.letter-cve-2026-45185
# CVE-2026-45185 (Dead.Letter) Exim MTA 셸 기반 취약점 스캐너 GnuTLS 빌드에서 use-after-free를 탐지하는 Exim MTA용 셸 기반 취약점 스캐너입니다. 버전, TLS 라이브러리, CHUNKING 구성을 확인하며,…
 konstruktoid/prescryb
CVE/구성 교정 오케스트레이션을 위한 MCP 서버: SSH 인벤토리, OSV/NVD 조회, CIS/DISA STIG 매핑 Ansible 플레이북 제안.
 felipecosta09/cve-2024-3094
Trend Micro Vision One TMAS CLI를 사용하여 컨테이너 이미지에서 CVE-2024-3094(XZ 백도어)를 탐지하기 위한 단계별 튜토리얼 및 자동화된 스캔 스크립트.
 xiaoqimikko/shiro-check
실제 설치된 Apache Shiro 모듈과 버전을 스캔해 공식 CVE 26개 중 실제로 해당되는 항목을 하나씩 판정합니다. 「CVE × 모듈」 기준으로 판정하며, 제로 의존성 단일 jar입니다. CVE-2026-49268
 xiaoqimikko/scc-check
Spring Cloud Config CVE-2026-40982용 오프라인 체커 — 사용 중인 버전 계열에 OSS 수정 사항이 전혀 있는지 알려줍니다(3.1.x/4.1.x/4.2.x: 없음)
 saharnooby/log4j-vulnerability-patcher-agent
JndiLookup 클래스를 패치하여 log4j의 CVE-2021-44228 취약점을 수정합니다.
 fleralex/enseal
개발자를 위한 안전하고 일시적인 비밀 공유.
 juliosuas/copyfail-guard
CVE-2026-31431 복사 실패에 대한 빠르고 감사 가능한 Linux 완화: algif_aead 차단, 검증 및 AF_ALG seccomp 강화.
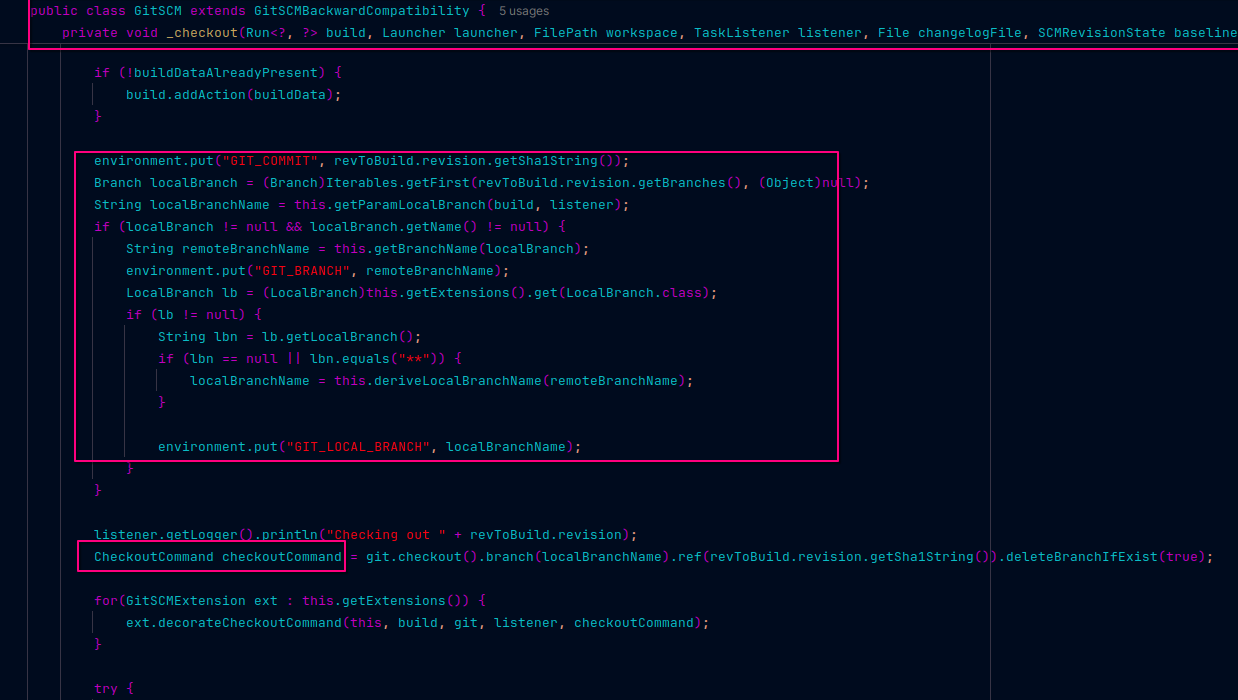 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter 분석








