#1

 abdozkaya/rsc-security-auditor
🛡️ Next.js 및 React Server Components 스택에서 주요 취약점(CVE-2025-66478, CVE-2025-55184)을 감사합니다. 위험을 감지하고 수정 명령을 생성합니다. 100% 클라이언트 측에서 실행됩니다.
 xiaoqimikko/log4j-check
log4j 2025/2026년 「설정 무음 실패」 CVE 7건 자가 점검: CVE×모듈 기준으로 4개 모듈을 판별하고, log4j2 설정을 구조적으로 파싱하여 applicability 노이즈를 줄이며, 한 번에 끝나도록 업그레이드할 버전을 계산(6건은 2.25.4를…
 liamromanis101/dead.letter-cve-2026-45185
# CVE-2026-45185 (Dead.Letter) Exim MTA 셸 기반 취약점 스캐너 GnuTLS 빌드에서 use-after-free를 탐지하는 Exim MTA용 셸 기반 취약점 스캐너입니다. 버전, TLS 라이브러리, CHUNKING 구성을 확인하며,…
 felipecosta09/cve-2024-3094
Trend Micro Vision One TMAS CLI를 사용하여 컨테이너 이미지에서 CVE-2024-3094(XZ 백도어)를 탐지하기 위한 단계별 튜토리얼 및 자동화된 스캔 스크립트.
 cicd-sensor/cicd-sensor
eBPF 기반 CI/CD 파이프라인용 런타임 보안 센서. 공급망 공격을 탐지하고, 프로세스 계보와 파일 접근을 기록하며, GitHub Actions 및 GitLab CI/CD를 위한 포렌식 증거를 제공합니다.
 xiaoqimikko/shiro-check
실제 설치된 Apache Shiro 모듈과 버전을 스캔해 공식 CVE 26개 중 실제로 해당되는 항목을 하나씩 판정합니다. 「CVE × 모듈」 기준으로 판정하며, 제로 의존성 단일 jar입니다. CVE-2026-49268
 xiaoqimikko/scc-check
Spring Cloud Config CVE-2026-40982용 오프라인 체커 — 사용 중인 버전 계열에 OSS 수정 사항이 전혀 있는지 알려줍니다(3.1.x/4.1.x/4.2.x: 없음)
 saharnooby/log4j-vulnerability-patcher-agent
JndiLookup 클래스를 패치하여 log4j의 CVE-2021-44228 취약점을 수정합니다.
 fleralex/enseal
개발자를 위한 안전하고 일시적인 비밀 공유.
 juliosuas/copyfail-guard
CVE-2026-31431 복사 실패에 대한 빠르고 감사 가능한 Linux 완화: algif_aead 차단, 검증 및 AF_ALG seccomp 강화.
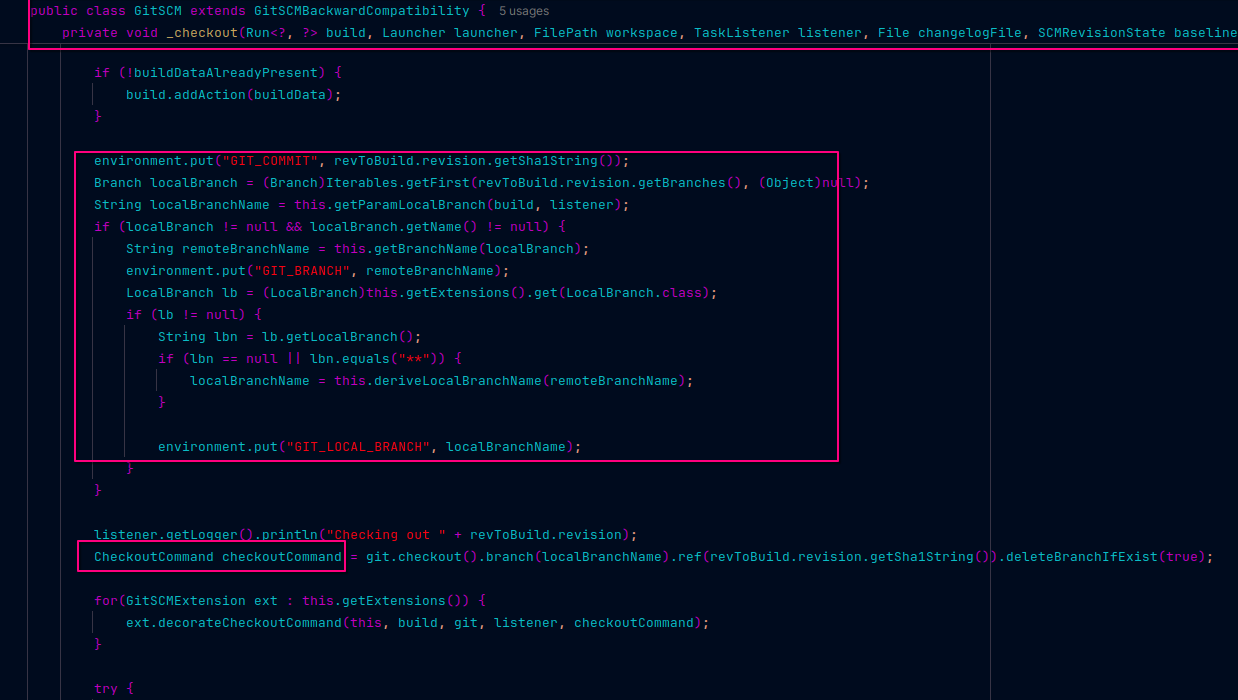 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter 분석
 mikesplain/cve-2015-0235-cookbook
GHOST 취약점을 테스트하기 위한 Chef cookbook
 yonliud/cve-2026-0303
Checkov PoC: 자동 로드되는 구성 및 서명되지 않은 외부 Python 검사를 통한 임의 코드 실행.
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : 완화 치트 시트
 aestechno/cve-2026-31431-ansible
Ansible 플레이북으로, Debian/Ubuntu/RHEL 플릿 전반에 걸쳐 CVE-2026-31431(Copy Fail)에 대한 커널 cmdline 완화 조치를 감지하고 적용하며, 읽기 전용 감지 및 멱등 적용을 지원합니다.
 eris-ths/supply-chain-guard
npm/yarn 및 Python(pip/poetry/uv) 전반에서 공급망 공격을 탐지, 평가 및 대응합니다. Claude Code 스킬 + 독립 실행형 스크립트. axios RAT(2026-03-31) 및 Starlette BadHost…
 derekpreston81/cve_adc_ioc_2026
CTX696604에 따른 Citrix NetScaler CVE 사전 조건 확인기 | 지원 CVE : CVE-2026-8451, CVE-2026-8452, CVE-2026-8655, CVE-2026-10816, CVE-2026-10817 및 CVE-2026-13474