
 #1

 skylot/jadx
Android Dex 및 APK 파일을 읽을 수 있는 Java 소스 코드로 디컴파일하는 명령줄 및 GUI 도구입니다. 리소스 디코딩, 난독 해제 및 Smali 디버깅 기능을 제공합니다.
 icsharpcode/ilspy
.NET 디컴파일러, PDB 생성 지원, ReadyToRun, 메타데이터(및 기타) - 크로스 플랫폼!
 nowsecure/r2frida
Radare2와 Frida는 함께하면 더 좋습니다.
 idamcp/idamcp
MCP 서버로 IDA Pro를 AI 에이전트와 통합하며, 다중 세션 관리를 위한 무상태 게이트웨이, 바이너리 분석을 위한 관계형 SQL 쿼리 엔진, 그리고 아키텍처에 구애받지 않는 디스어셈블리 및 패치 도구를 제공합니다.
 geo-tp/esp32-bit-pirate
모든 프로토콜을 구사하는 웹 기반 CLI를 갖춘 하드웨어 해킹 도구
 elderlypirate/bus_pirate
SPI, I2C, JTAG, UART, 1-Wire, 버스 스니핑, 로직 분석, 마이크로컨트롤러 프로그래밍을 지원하는 하드웨어 해킹 도구용 멀티프로토콜 펌웨어.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
x64dbg/x64dbgWindows용 오픈 소스 사용자 모드 디버거입니다. 리버스 엔지니어링 및 멀웨어 분석에 최적화되었습니다.
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 dovughs/velum-vmm
Intel VT-x와 CPU별 EPT 후크를 사용하여 Nt/Ex/Mm 루틴을 가로채고, 요청 정책을 적용하며, 실시간 커널 텔레메트리를 스트리밍하는 Windows x64 연구용 하이퍼바이저입니다.
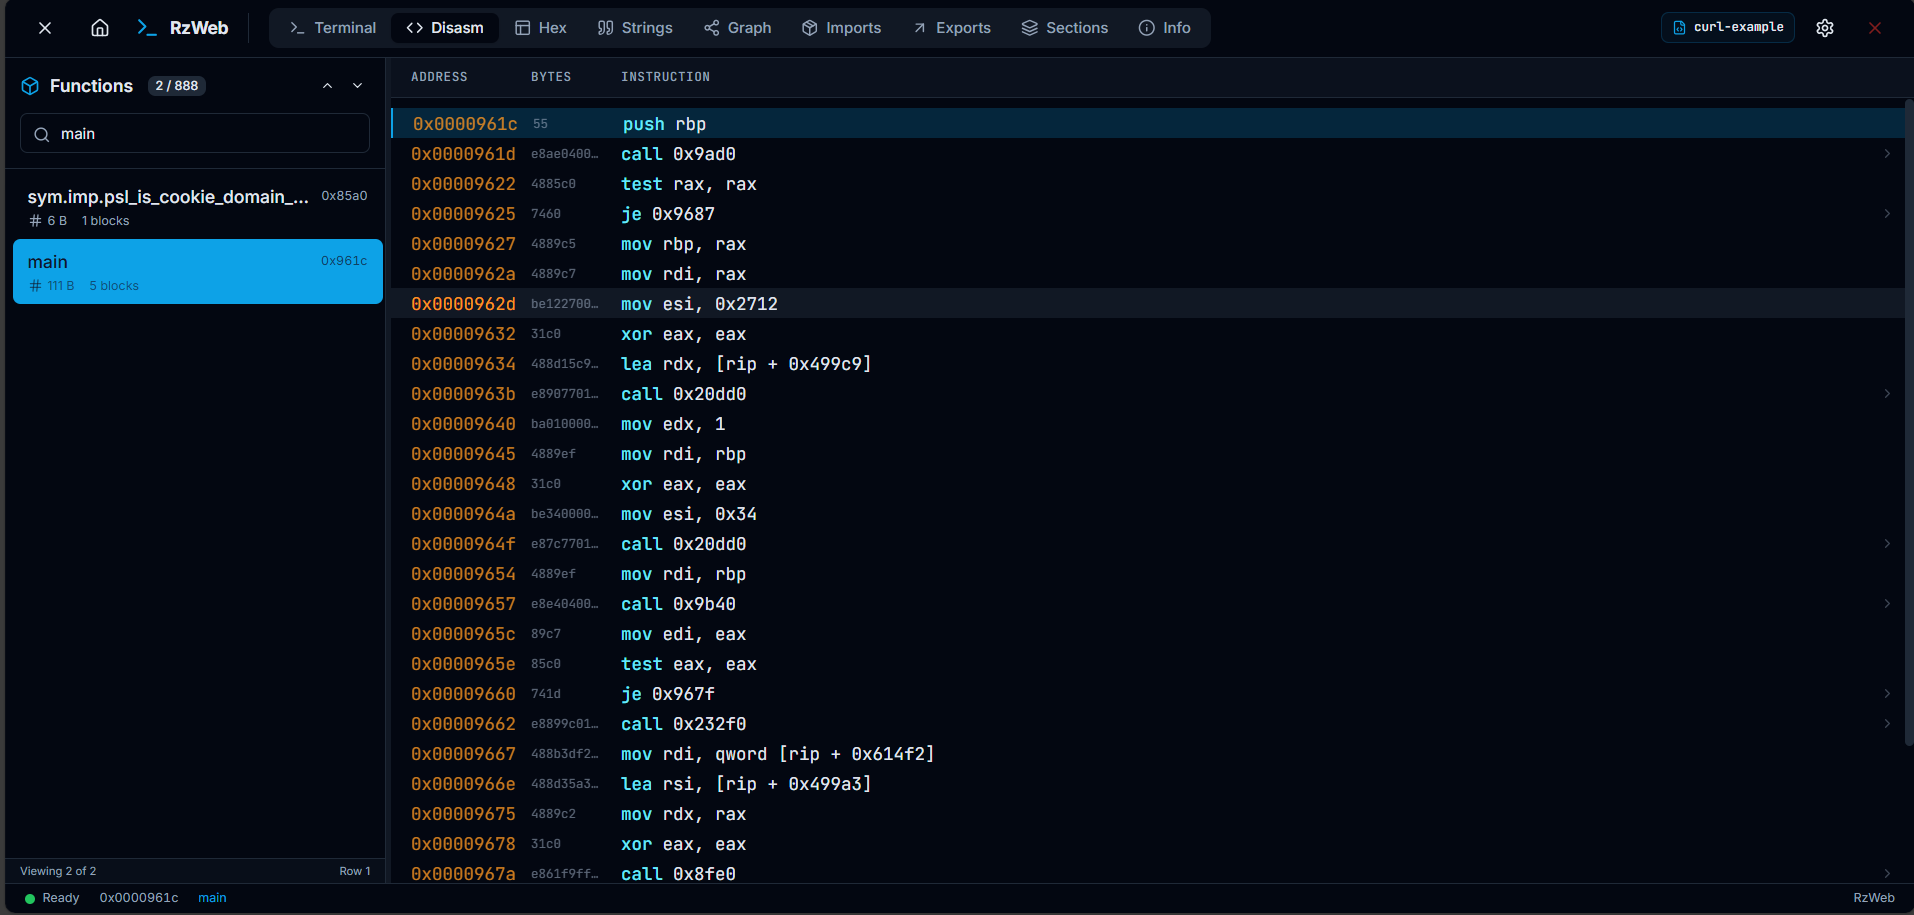 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 nanashili/rea-rust
REA의 Rust 포팅으로, CLI/MCP 워크플로와 네이티브 Ghidra 워커를 갖춘 로컬 전용 리버스 엔지니어링 도구
 aleph-void/ghidra-rare
희귀 프로세서 ISA를 위한 SLEIGH 지원 저장소

 pranshuchittora/simvyn
에이전트 & 인간을 위한 범용 모바일 개발 도구 - 단일 대시보드와 CLI로 iOS 시뮬레이터, Android 에뮬레이터 및 실제 기기를 제어하세요








