
 #1

 ibotpeaches/apktool
Android apk 파일을 리버스 엔지니어링하기 위한 도구입니다.
 winsiderss/systeminformer
실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.
 radareorg/radare2
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음
 nationalsecurityagency/ghidra
Ghidra는 소프트웨어 리버스 엔지니어링(SRE) 프레임워크입니다.
 gallopsled/pwntools
CTF 프레임워크 및 익스플로잇 개발 라이브러리
 angr/angr
강력하고 사용자 친화적인 바이너리 분석 플랫폼!
 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
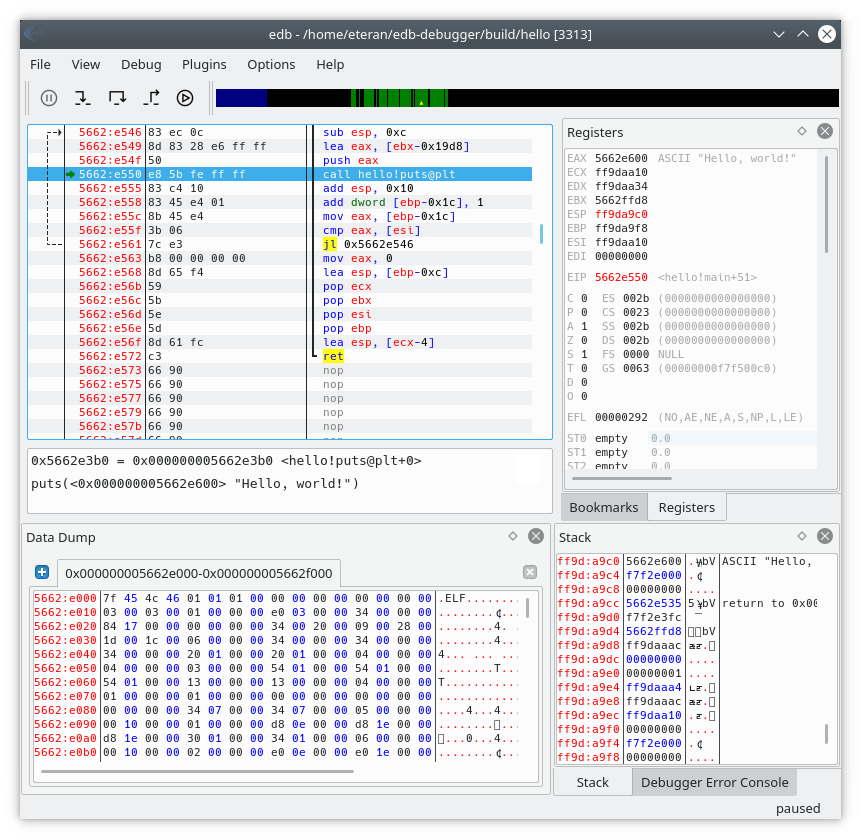 eteran/edb-debugger
edb는 크로스 플랫폼 AArch32/x86/x86-64 디버거입니다.
 advdebug/brovan
사용자 모드 x86_64 바이너리 에뮬레이터로, 악성코드 분석 및 리버스 엔지니어링을 위한 도구입니다. PE, ELF, 메모리 덤프, 원시 바이너리를 지원하며, 시스템 콜 추적, 네트워크 덤프, 샌드박스 환경에서의 대화형 디버깅 기능을 제공합니다.
 riscv-software-src/riscv-isa-sim
기능적 RISC-V ISA 시뮬레이터로, 다양한 확장(RV32/64, V, 암호화)을 지원하며 대화형 디버그 모드, GDB 통합, 명령어 수준 모델링을 제공하여 하드웨어-소프트웨어 공동 개발 및 아키텍처 탐색에 사용됩니다.

 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 dynamorio/dynamorio
동적 분석 도구를 구축하기 위한 런타임 계측 프레임워크: Windows, Linux, Android 및 ARM 전반에 걸친 트레이싱, 프로파일링, 코드 커버리지, 메모리 디버깅, 퍼징 및 디스어셈블리.
 x86rc/unthemidator
Themida / Code Virtualizer / WinLicense(v3.0-v4) 자동 언패커 및 덤프 수정 도구
 kevoreilly/capev2
악성코드 설정 및 페이로드 추출
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 skylot/jadx
Android Dex 및 APK 파일을 읽을 수 있는 Java 소스 코드로 디컴파일하는 명령줄 및 GUI 도구입니다. 리소스 디코딩, 난독 해제 및 Smali 디버깅 기능을 제공합니다.






