
 #1
Tools for extracting sensitive data from compromised systems without detection.
Kitploit 추천
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge(Chromium 기반) 정보 공개 취약점
 ianxtianxt/ecologyexp.jar
泛微oa数据库配置文件读取
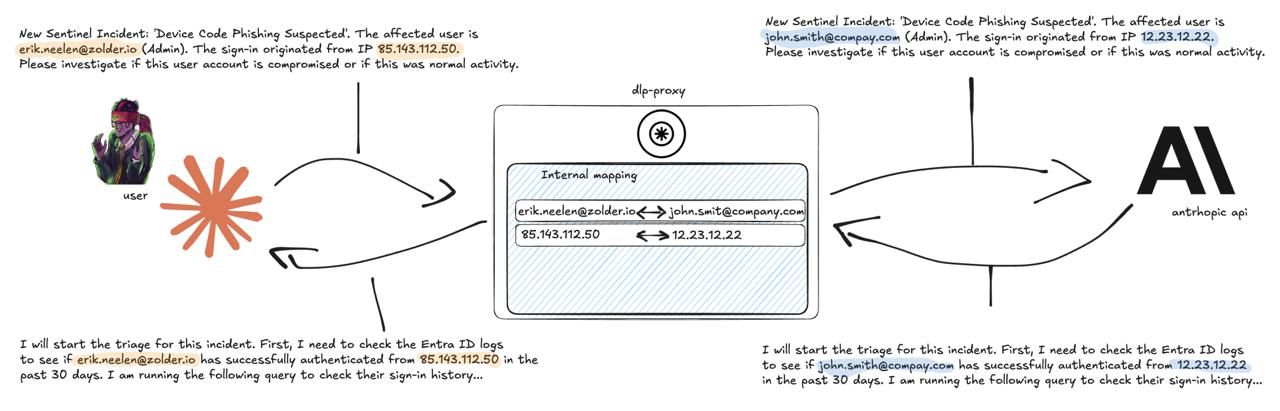 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
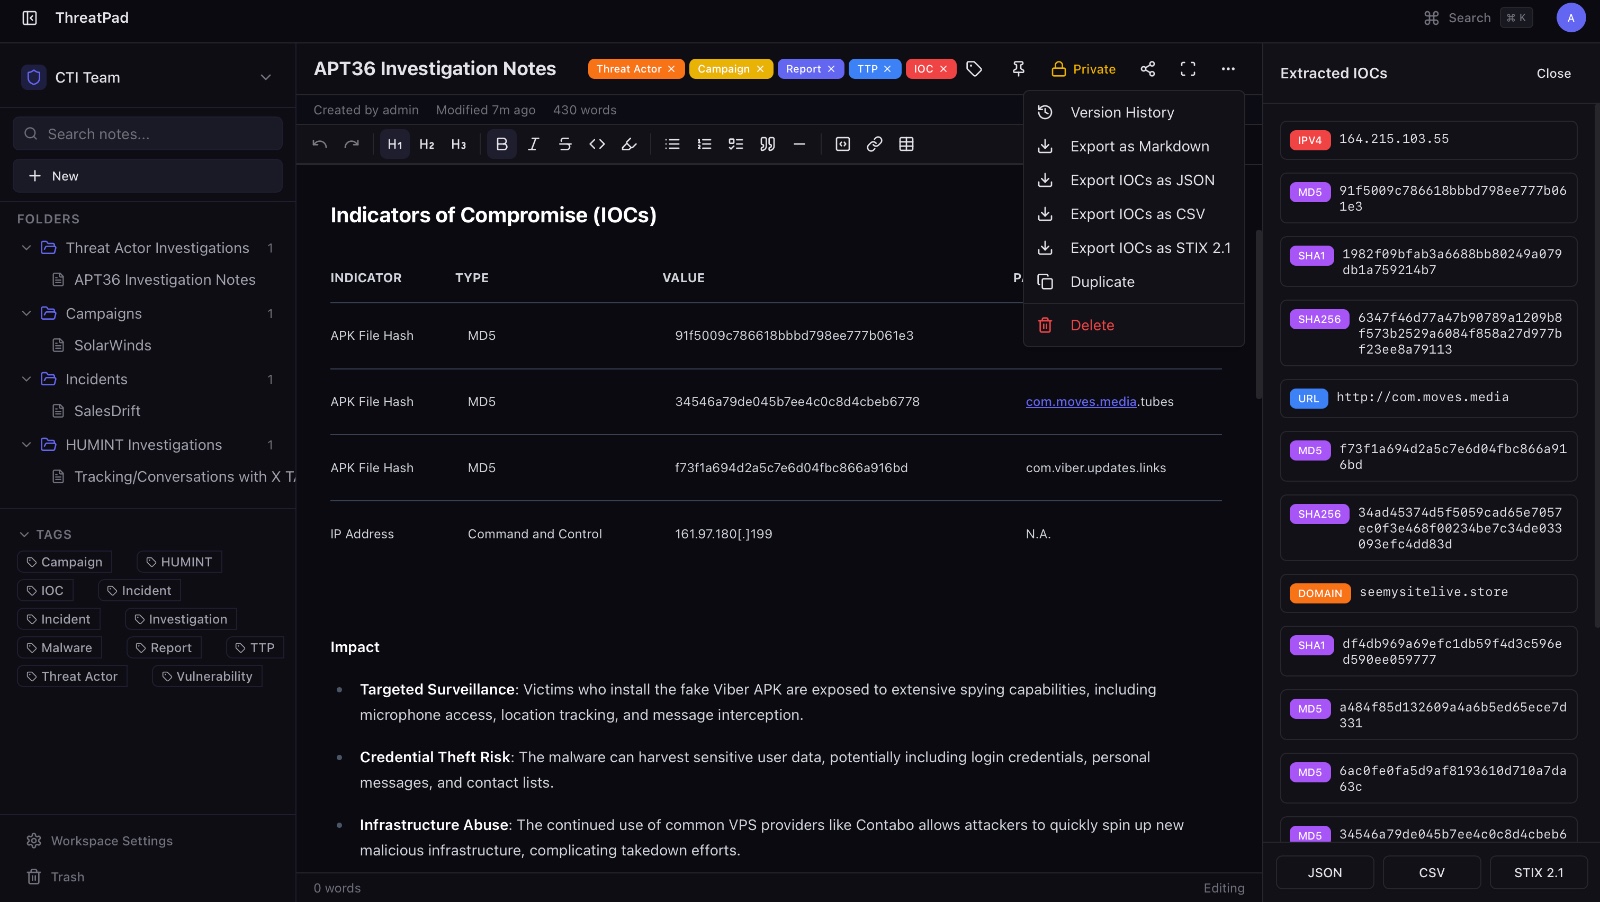 bhavikmalhotra/threatpad
사이버보안 및 CTI 팀을 위한 오픈소스 협업 노트 작성 플랫폼. IOC 자동 추출, STIX 2.1 내보내기, 실시간 편집, RBAC, 버전 기록, 및 감사 로깅. Docker로 자체 호스팅.
 abubakarsiddik31/zdr
규제 산업의 엔지니어를 위한 LLM API의 제로 데이터 보존 설정에 대한 선별된 가이드입니다. 제공업체별 ZDR 엔드포인트, 위협 모델, 규정 준수 매핑 및 자체 호스팅 패턴을 다룹니다.
 princessauroraj/chinese-cybercrime-research
중국어권 사이버 범죄 행위자에 대해 더 알아볼 수 있는 자료
 dankirk/cve-2017-0065
Edge의 read:// URL 핸들러 악용하기
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT의 전체 정적 및 메모리 분석: Go 에이전트 아키텍처, HTTP/2 + WebSocket C2, 반사적 DLL 인젝션, 브라우저 키로깅, 그리고 IOC. 실습 중심의 악성코드 리버스 엔지니어링 워크스루.
 r3mrum/loki-parse
loki-bot(악성코드) 관련 네트워크 트래픽을 탐지하고 파싱할 수 있는 Python 스크립트입니다. 이 스크립트는 C2로 유출되는 데이터가 무엇인지, 봇 추적 등을 알고자 하는 DFIR 분석가와 보안 연구자에게 유용할 수 있습니다.
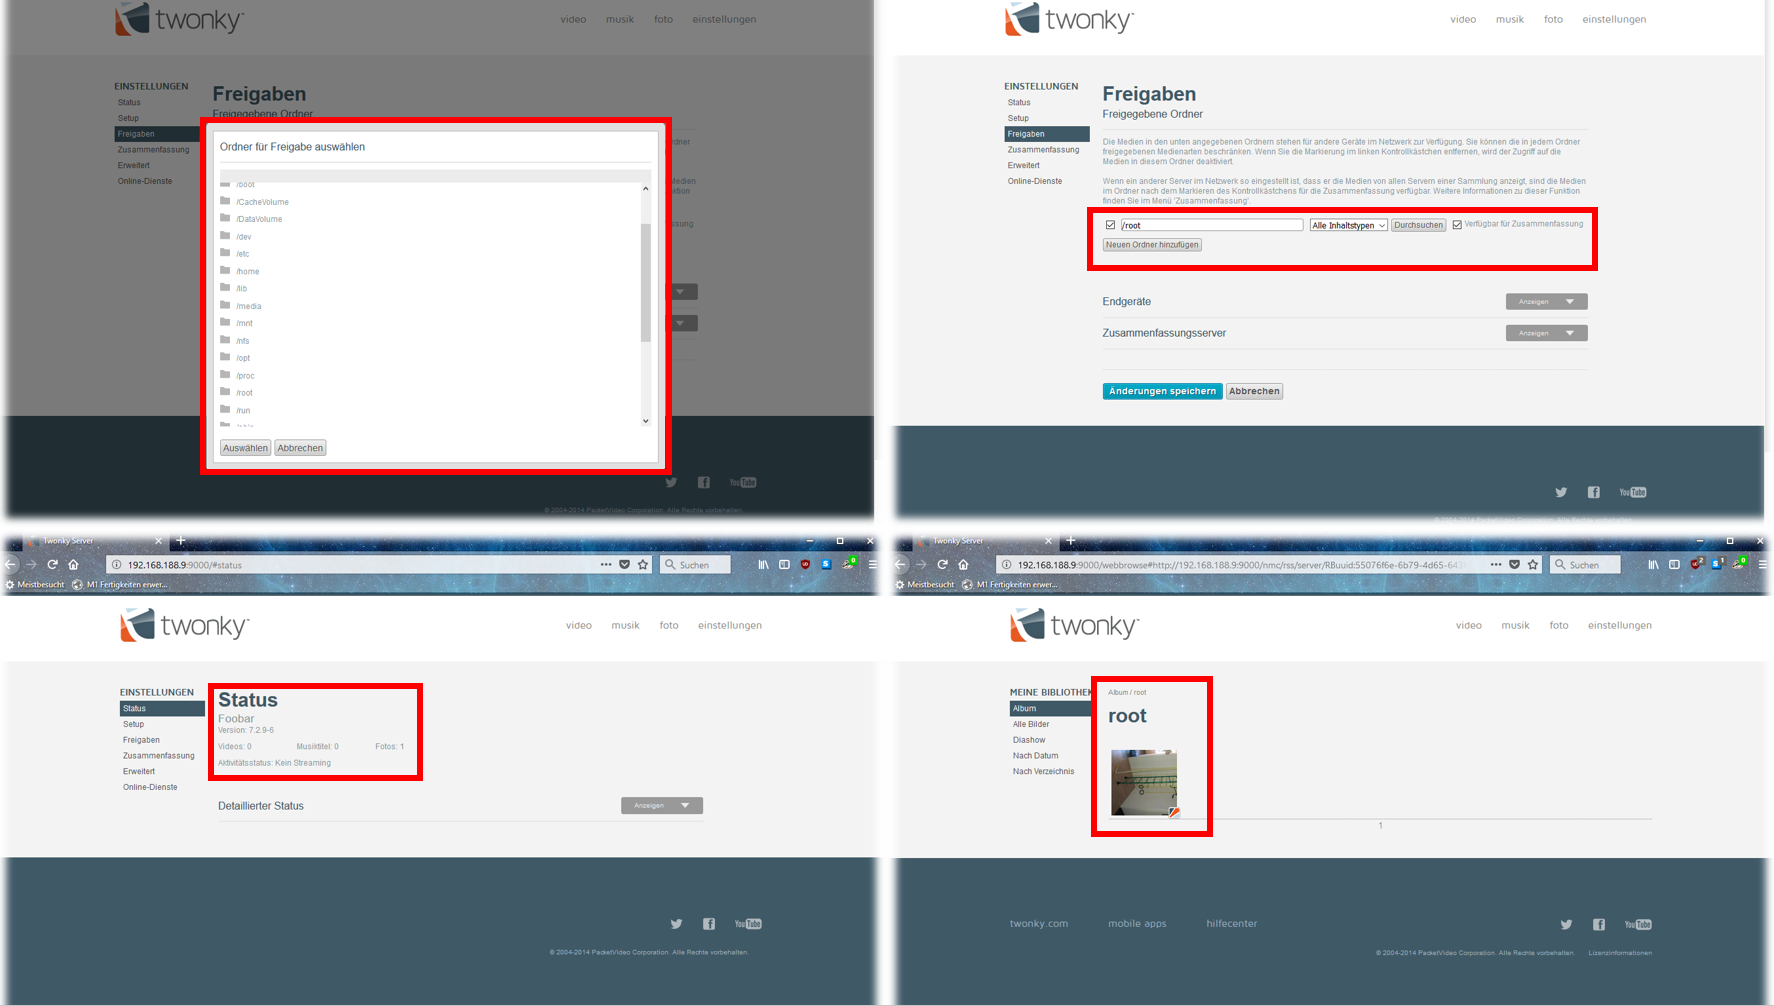 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 디렉터리 트래버설 CVE-2018-7171
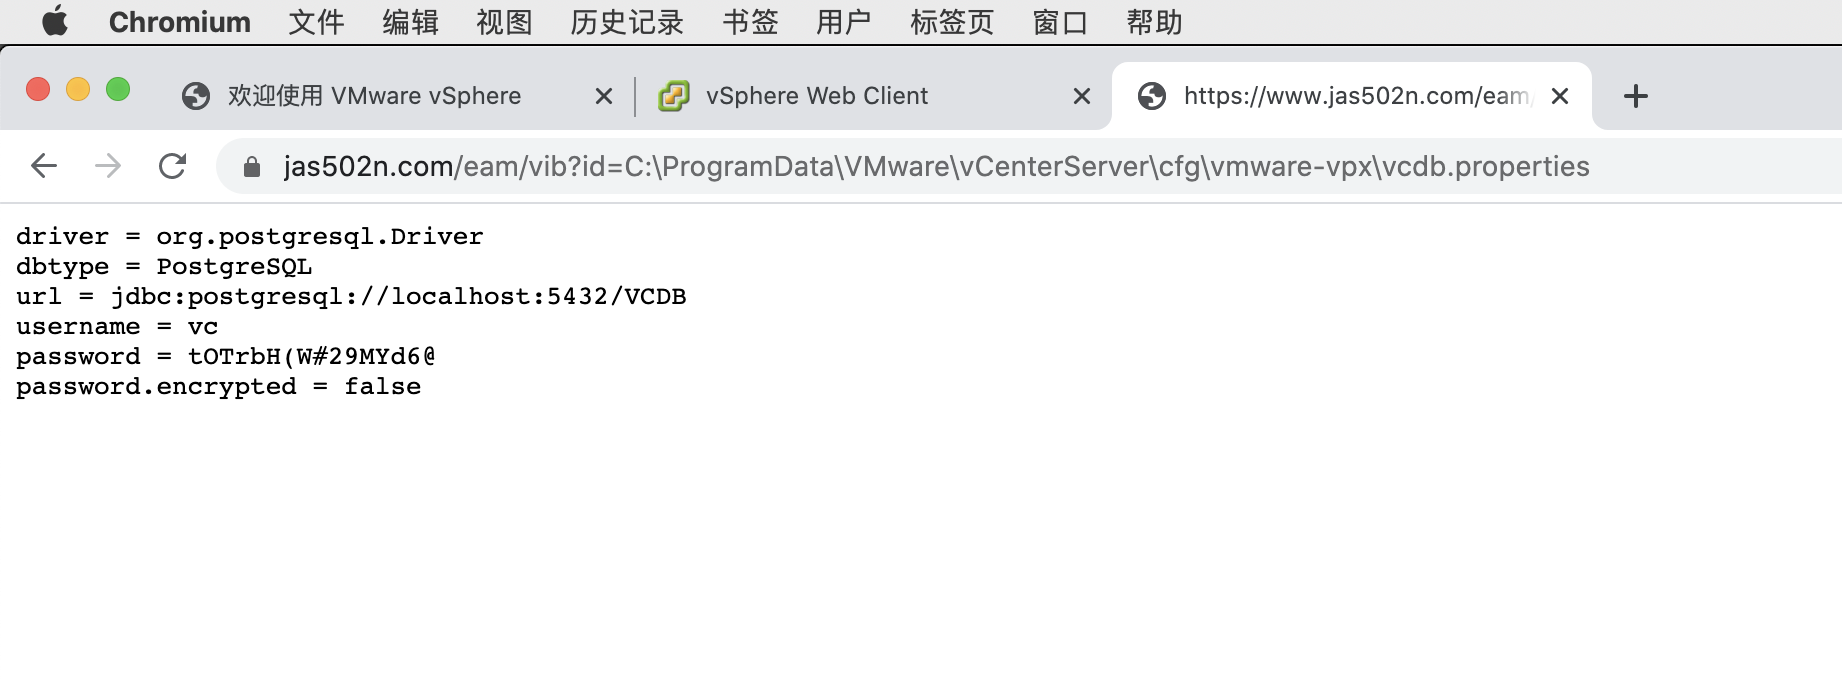 jas502n/vmware_vcenter
VMware vCenter(인증되지 않음)
 catatonicprime/tospovirus
WiFi Pineapple을 감염시키는 웜.
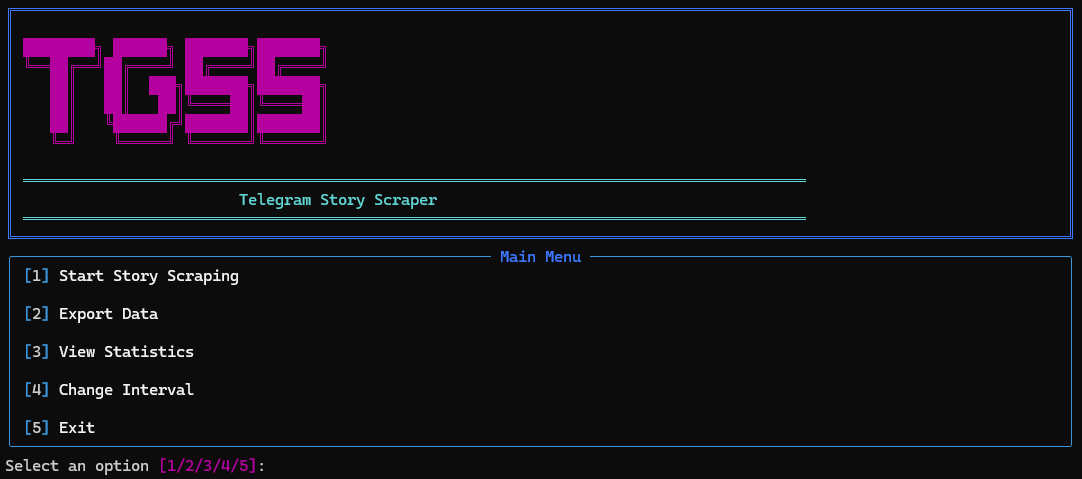 robertaitch/telegram-story-scraper
Telethon 라이브러리를 사용하여 Telegram 친구들의 스토리를 자동으로 스크래핑하고 다운로드할 수 있는 Python 스크립트입니다. 이 스크립트는 스토리의 사진과 동영상, 그리고 그 메타데이터를 지속적으로 모니터링하고 저장합니다.
 taurusomar/pulsegram
공인된 보안 테스트 환경에서 키 입력, 클립보드 콘텐츠, 스크린샷을 캡처하기 위해 Telegram 봇 통합을 갖춘 Python 기반 키로거
 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 darksh3llru/dark-doh
DNS-over-HTTPS를 사용하는 은밀한 파일 전송 도구: 페이로드 청크를 TXT 레코드로 인코딩하고, XOR 난독화를 적용하며, 레드팀 또는 교육용 테스트를 위해 셸코드를 실행할 수 있습니다.








