
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 및 CVE-2026-43503
 cliffe/breakescape
마운트 가능한 Rails 엔진으로, 24개 이상의 사이버보안 이스케이프 룸 시나리오를 제공하며, 무작위화된 비밀번호, JIT 컴파일된 NPC 대화, 게임 상태 관리를 위한 RESTful API를 포함합니다. 실습형 보안 교육을 위해 설계되었습니다.
 fallen-angel-systems/fas-judgement-oss
오픈소스 프롬프트 인젝션 공격 콘솔. 분류된 공격을 모든 엔드포인트에 발사하여 AI 보안을 테스트하세요.
 abrewer251/cve-2025-62215_windows_kernel_pe
이 PoC는 Windows 커널의 경쟁 조건(race condition)으로 인해 이중 해제(double-free) 취약점이 발생하며, 로컬 권한 상승을 통해 SYSTEM 권한을 획득할 수 있음을 시연합니다. 이 익스플로잇은 멀티스레드 핸들 조작과 힙…
 royaleybovich/cve-2026-3854-lab
로컬에 의도적으로 취약하게 구성된 실습 환경으로, 가이드 워크숍과 CTF 챌린지를 통해 Dockerized Git 서버를 대상으로 Git push-option RCE, 안전하지 않은 역직렬화(unsafe deserialization), 중복 키…
 user0x1337/cve-2022-39227
CVE-2022-39227 : 개념 증명
 owasp/donkai
DonkAI는 OWASP Top 10 for LLM Applications(2025)을 위한 실습형 랩으로, 실제 LLM이 필요 없습니다.
 47cid/wp2shell-lab
CVE-2026-63030 + CVE-2026-60137을 위한 교육용 PoC + 랩: REST 배치 라우트 혼동을 통한 WordPress 코어 사전 인증 SQLi
 koadt/poc-cve-2025-55182
이 저장소는 CVE-2025-55182의 POC를 포함합니다. 이는 React Server Components에 영향을 미치는 치명적인 (CVSS 점수 10.0) 인증 전 원격 코드 실행 취약점으로, React2Shell로도 알려져 있습니다.
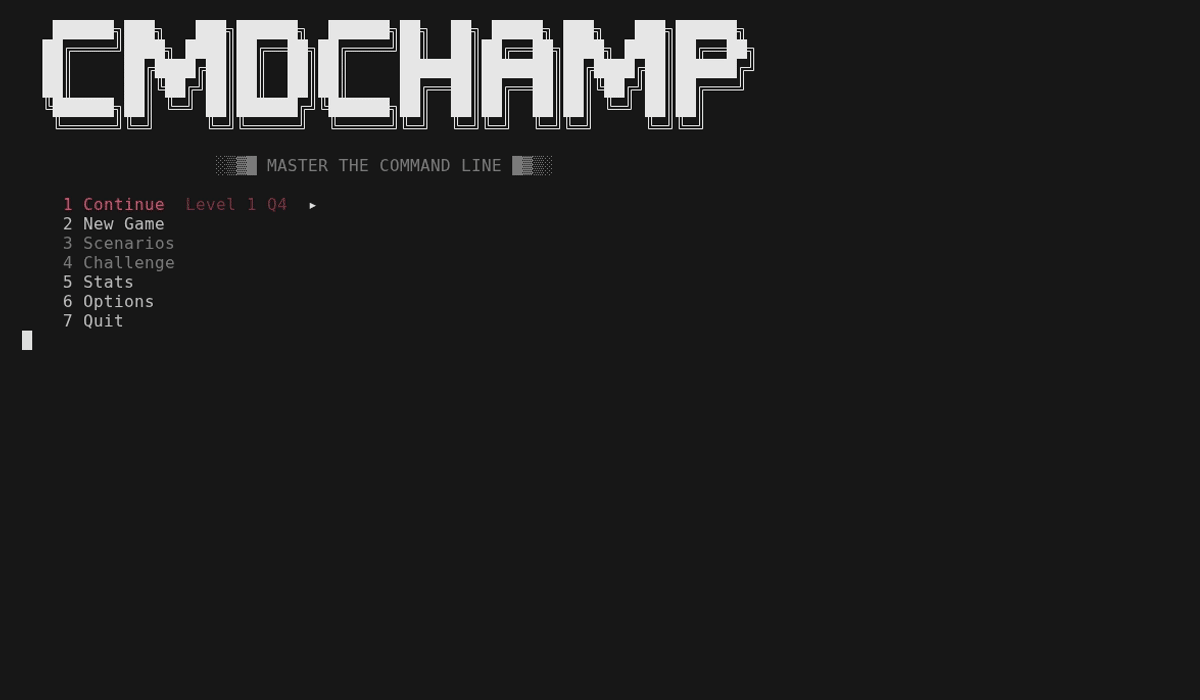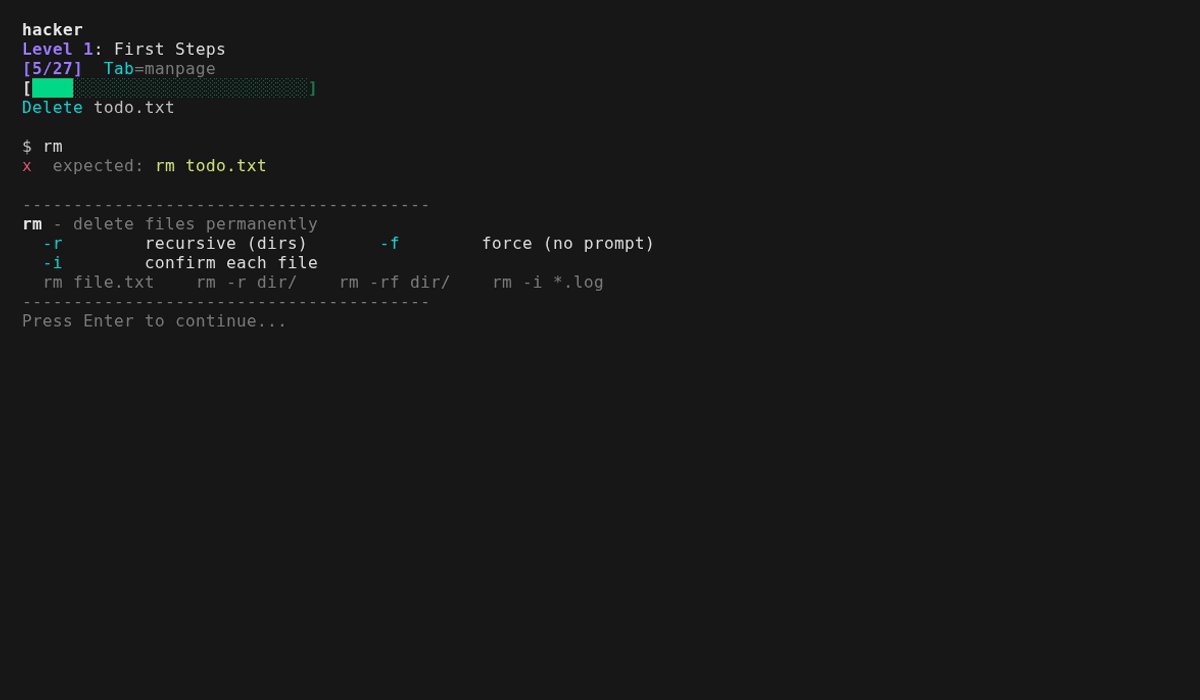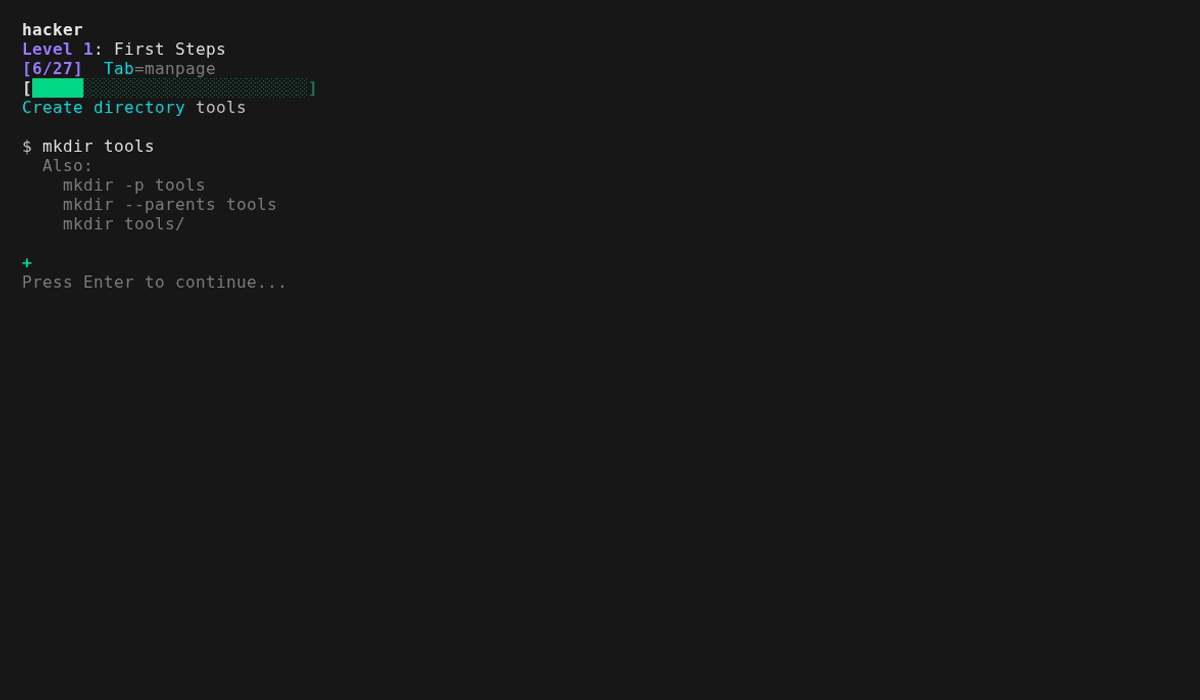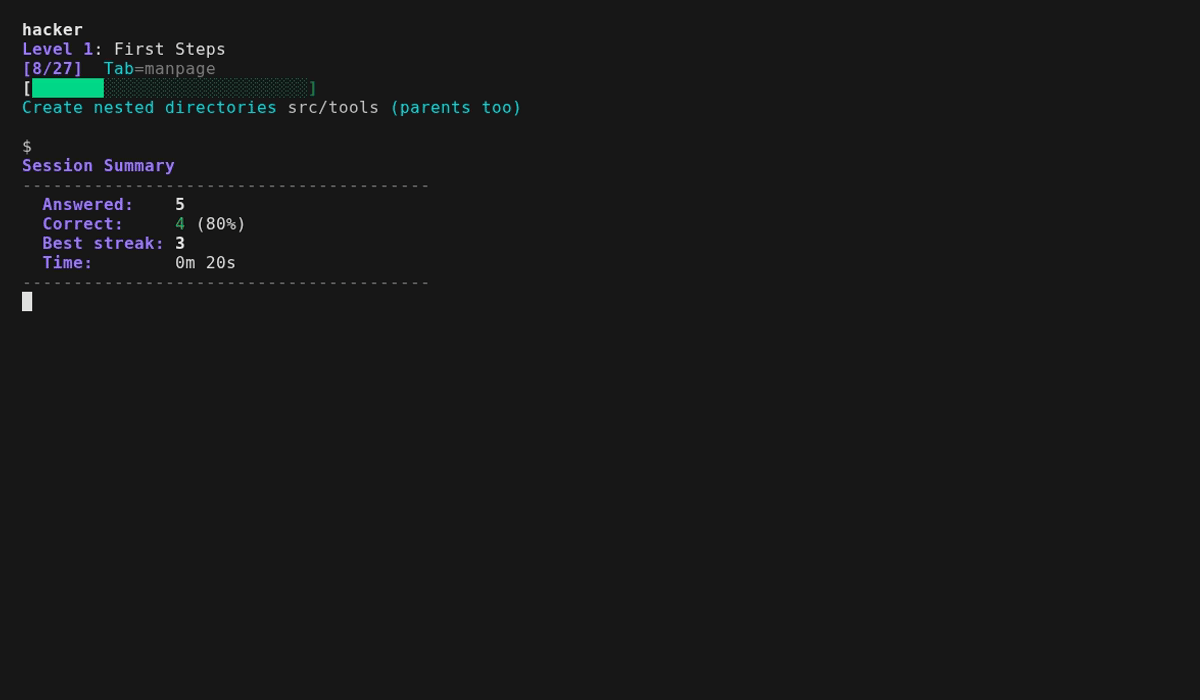 mellen9999/cmdchamp
bash CLI 트레이너 — ls부터 권한 상승까지 30단계
 serotav/writeups
다양한 CTF 챌린지에 대한 상세하고 최적화된(?) 라이트업 모음
 veridiff/veridiff
네이티브 코드를 위한 동적 분기 발산 탐지기 -- 두 개의 Frida 실행을 추적하여 정확히 어느 명령어에서 발산하는지 찾아냅니다.
 0dayctf/cve-2020-9484
Pentestical의 CVE-2020-9484 리메이크
 seanpesce/cve-2024-22243
Spring 프레임워크에 영향을 미치는 CVE-2024-22243의 악용 가능한 시나리오 예시(오픈 리다이렉트 및 SSRF).








