
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 firmianay/ctf-all-in-one
Pwn, 리버스 엔지니어링, 웹 보안을 다루는 오픈소스 CTF 가이드북으로, 체계적인 챕터, 예제 풀이, 실습을 위한 도구 설정을 제공합니다.
 evyatarmeged/stegextract
PNG, JPG, GIF 이미지에서 매직 넘버와 hexdump 분석을 사용하여 트레일링 데이터, 임베디드 파일, 숨겨진 문자열을 추출하는 Bash 스크립트입니다.
 zishanadthandar/pentest
Jekyll 기반 모의해킹 지식 베이스로, 방법론 가이드, 치트시트, 도구 색인, 자격증 로드맵, 그리고 엄선된 실습 랩 및 CTF 리소스를 제공합니다.
 dev-angelist/ejptv2-notes
eLearnSecurity 주니어 침투 테스터(eJPT) v2 노트
 killaboi/stealmybitcoin-poc
Steal My Bitcoin 챌린지의 공개 릴리스
 tani2shell/php2shell-lab
PHP2Shell 엔진 메모리 손상 계열(CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2)을 위한 블랙박스 침투 테스트 랩. 이중 플래그로 검증된 공격 체인, 에이전트 보정 적용. EN/JP/ZH.
 planners1490/sclock
macOS arm64(Apple Silicon)용 하드웨어 바인딩 256슬롯 다형성 VM, 비선형 MBA 및 Apple Secure Enclave 바이너리 보호기 — 공개 CrackMe 및 SDK 문서
 taniungou/php2shell-lab
PHP2Shell 엔진 메모리 손상 계열(CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2)을 위한 블랙박스 침투 테스트 랩입니다. 이중 플래그로 검증된 공격 체인이며, 에이전트로 보정되었습니다. EN/JP/ZH.

 capture0x/confirmesc
Linux 권한 상승 열거 도구로, 익스플로잇 가능성을 확인하고 정확한 root 셸 명령을 제공합니다 - GTFOBins를 검색할 필요가 없습니다. MCP 서버 + AI 에이전트 스킬 포함.
 yv1ing/secbox
사전 구축된 샌드박스 환경에서 pi 에이전트를 사용하여 사이버보안 테스트를 수행합니다.
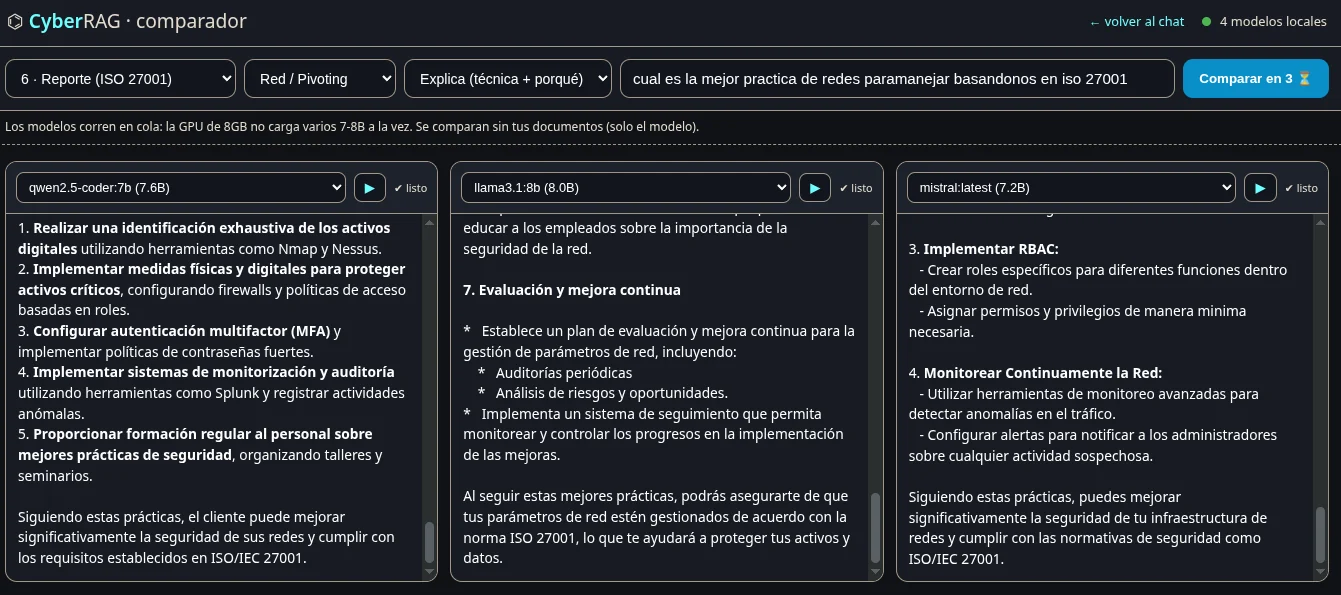
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 liquid-sec/variatype.htb-cve-2025-66034
HackTheBox Variatype 머신의 CVE-2025-66034에 대한 Python 익스플로잇 스크립트로, 초기 접근을 위한 명령 실행 및 리버스 셸 페이로드를 제공합니다.
 horkimhab/cve-2026
Educational collection of CVE proof-of-concept resources and vulnerability research material for authorized lab testing, defensive study, and secure…
 rdelasierra-uy/portfolio
전문 포트폴리오: Hack The Box writeups, 보고서, GRC 사례 연구(ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), 하드닝 스크립트 및 로드맵 eJPT -> ISO 27001 Lead Auditor ->…
 saqibnet/blackbox-pentesting-infsecos
SecOS:1(VulnHub)에 대한 완전한 블랙박스 침투 테스트 — CSRF 익스플로잇, CVE-2015-1328(OverlayFS)을 통한 권한 상승, 포스트 익스플로잇
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
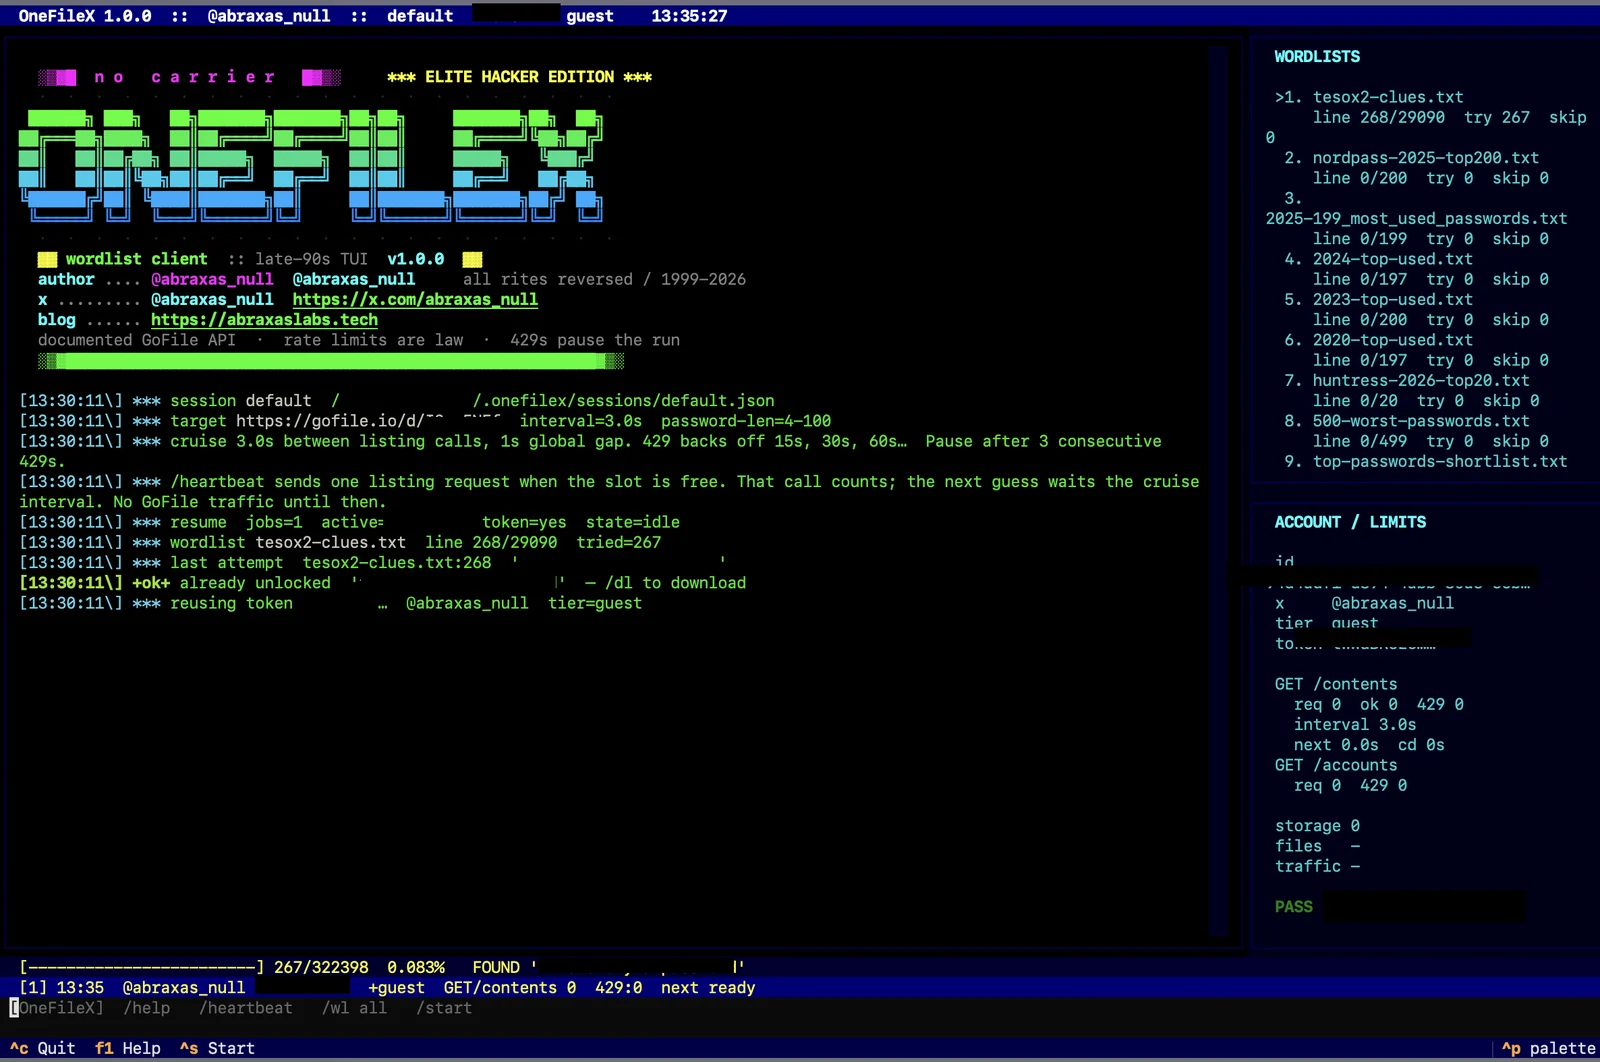 abraxas/gofilex
GoFile(gofile.io) 다운로드 비밀번호용 워드리스트 무차별 대입 도구








