
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 ggfuchsi-oss/spectrida-reverse_engineering_stack
병렬 IDA Pro 바이너리 분석, AI 기반 함수 명명, Neo4j 지식 그래프, phantomrt 에뮬레이션/후킹/퍼징 엔진을 활용한 PE, ELF, NSO 형식의 자동 리버스 엔지니어링
 nirvanaon/now
NØW는 원시 셸코드 바이트를 자연스러운 영어 문장으로 변환하는 워드 기반 셸코드 인코딩 및 난독화 도구입니다.
 owasp/owaspbugbounty
이것은 OWASP Bug Bounty for Projects와 함께 작동하는 웹 애플리케이션들의 컨테이너입니다.
 cipherspy/cve-2026-42945-poc
CVE-2026-42945 익스플로잇
 brnpl/flutter-reverse-engineering-labs
Flutter 애플리케이션 리버스 엔지니어링을 학습하기 위한 실습형 과제들입니다.
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.
 duriantaco/ravage
통제되고 승인된 대상을 위한 증거 기반 자동 웹 보안 테스트. 재현 가능한 실습 환경, 감사 추적, 보고서 및 XBEN 벤치마킹 포함.
 ruia-ruia/cve-2022-29582-exploit
구글의 Kernel CTF를 대상으로 한 CVE-2022-29582 익스플로잇
 securelayer7/promptpurify
LLM 애플리케이션용 프롬프트 인젝션 가드레일. 대형 오픈소스 가드보다 뛰어난 성능을 발휘하는 컴팩트 모델. 정규식 없음, 시그니처 없음. 데모: anton.securelayer7.net
 kali-mx/cve-2023-38408
최근 심각한 OpenSSH 9.3p2 미만 버전에 영향을 미치는 취약점에 대한 PoC
 kaist-hacking/cve-2023-6702
비동기 스택 트레이스의 타입 혼동을 통한 Chrome Renderer 1day RCE (v8ctf submission)
 th3xace/offport_killer
이 도구는 수동 스캔이나 로컬에서 실행 중인 서비스를 통해 수동으로 식별된 포트 뒤에 잠재적으로 존재하는 서비스를 자동으로 식별하는 것을 목표로 합니다. 이 도구는 nmap 또는 다른 스캐닝 도구를 사용할 수 없을 때, 그리고 수동 포트 스캐닝을 수행한 후 식별된…
 gmh5225/awesome-web3-security
Pentester와 Bug Hunter를 위한 엄선된 Web3 보안 자료 및 리소스 목록.
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
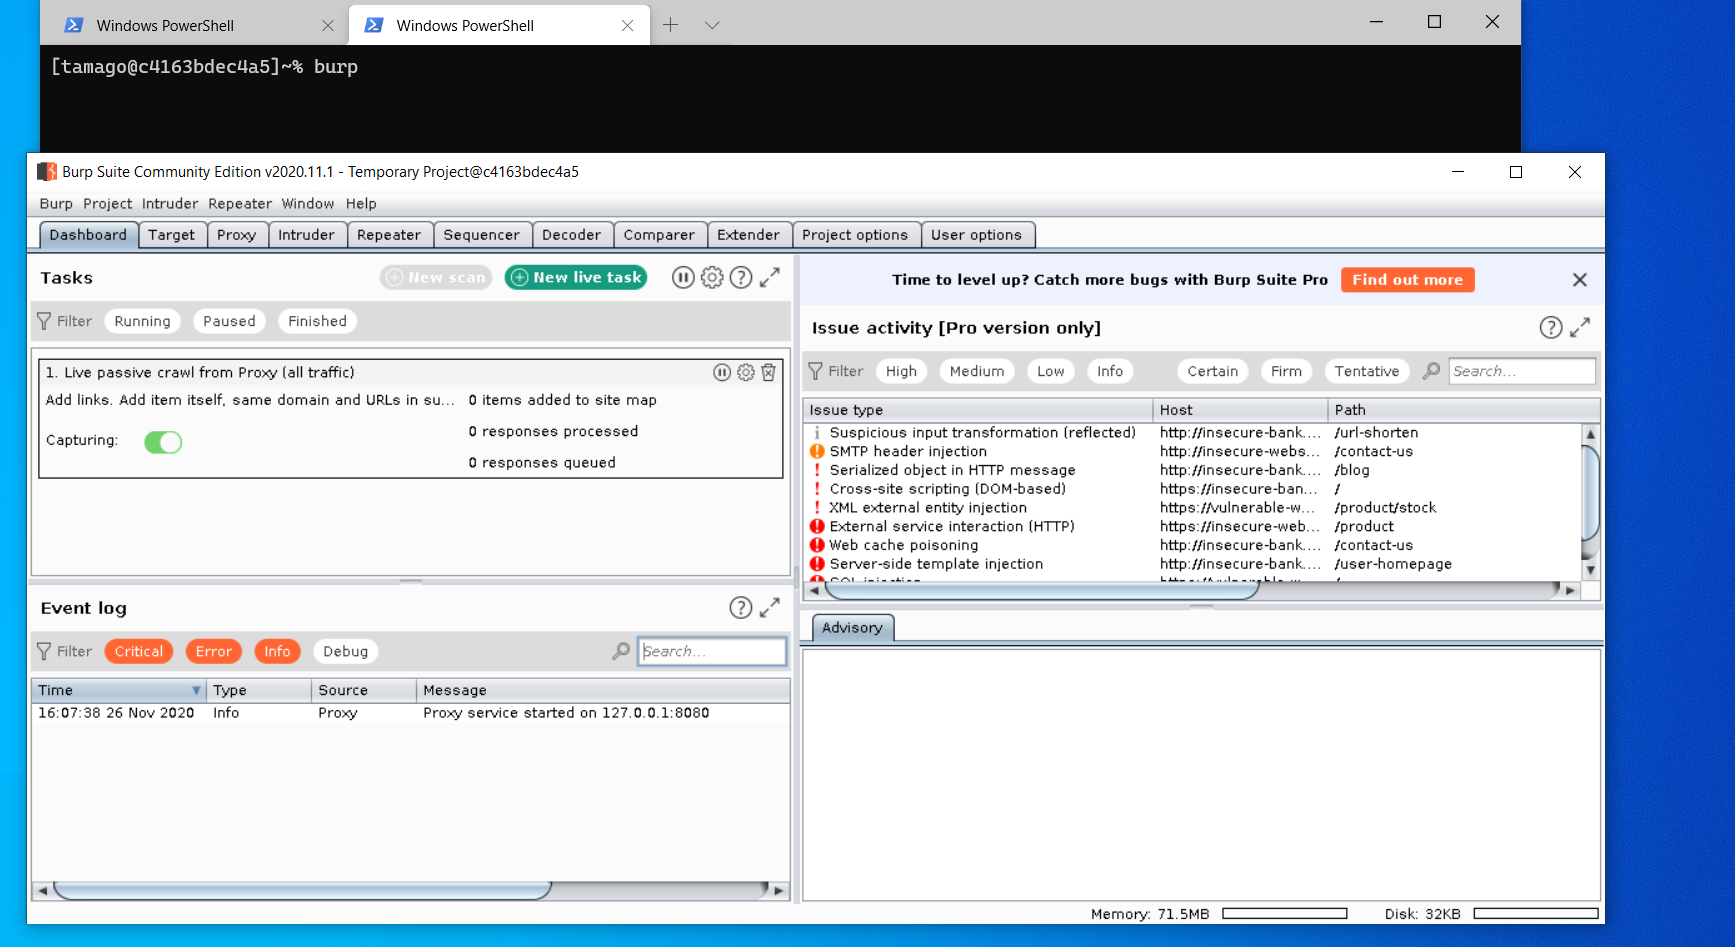 himazawa/bento
Bento Toolkit은 침투 테스트 및 CTF를 위한 최소한의 Fedora 기반 컨테이너로, GUI 애플리케이션이 추가된 것이 특징입니다.
 spyboy-productions/spyboy-productions
보안 애호가 및 CTF 참가자를 위한 사이버보안 도구, 정보 수집, 커뮤니티 기반 리소스를 제공하는 디스코드 봇입니다.
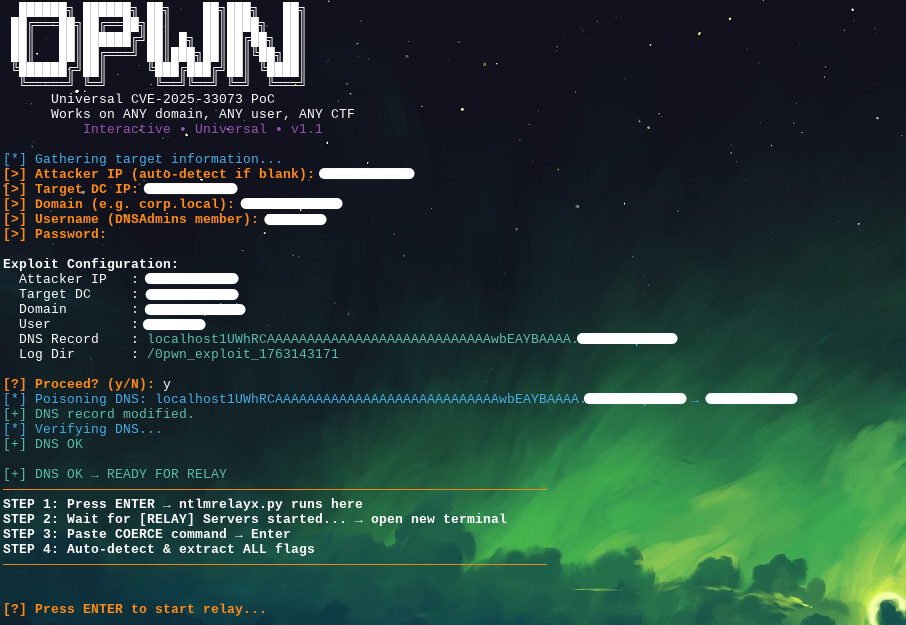 uziii2208/cve-2025-33073
DNSAdmins 권한과 WinRM이 활성화된 Windows 도메인 컨트롤러를 대상으로 하는 CVE-2025-33073 범용 익스플로잇 도구.








