
 #1
 farhanashrafdev/90daysofcybersecurity
Network+, Security+, Linux, Python, 트래픽 분석, 클라우드 보안, 윤리적 해킹을 다루는 일일 과제로 구성된 체계적인 90일 사이버 보안 학습 계획입니다. 초보자를 위한 엄선된 리소스와 실습형 랩을 제공합니다.
 bikini/exploitarium
공개된 개념 증명 익스플로잇과 취약점 연구 글을 선별하여 보관한 아카이브로, 웹, 바이너리, 네트워크 보안을 다루며, 퍼징으로 발견된 CVE와 교육적 공개에 중점을 둡니다.
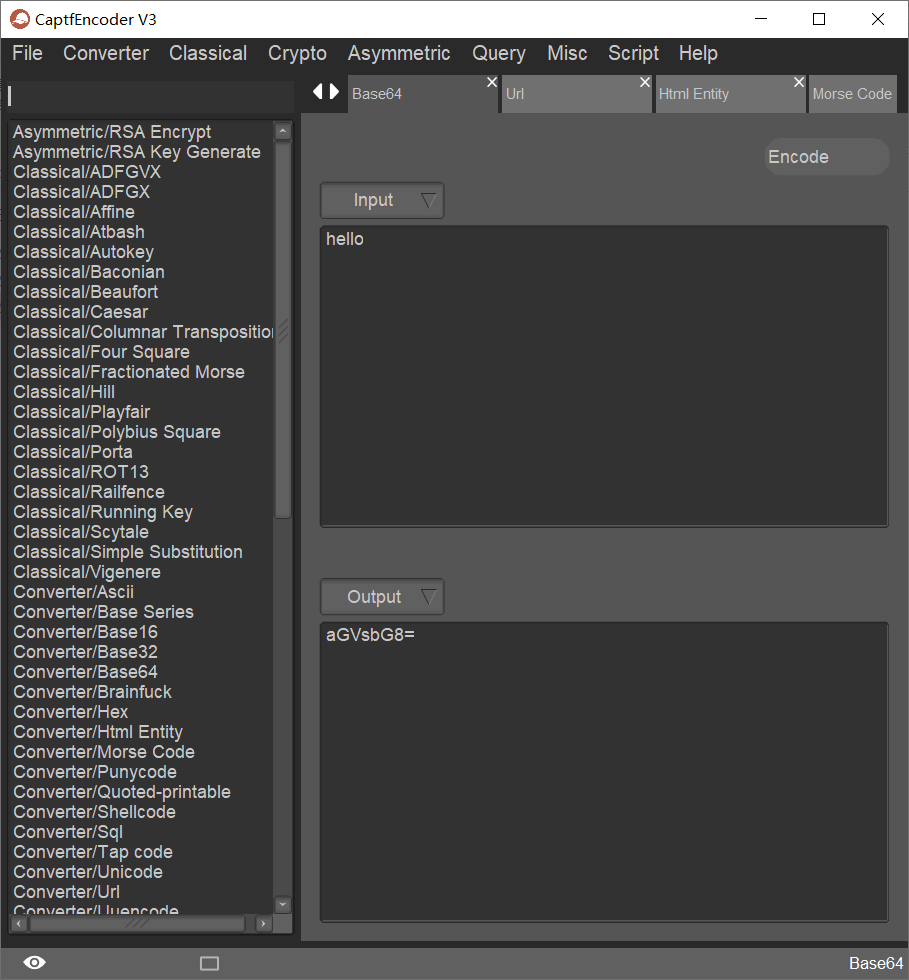 guyoung/captfencoder
크로스 플랫폼 보안 툴킷으로, 인코딩, 고전 및 현대 암호학, 해시 계산, 온라인 정찰 질의를 지원하며, CTF 및 보안 분석을 위해 설계되었습니다.
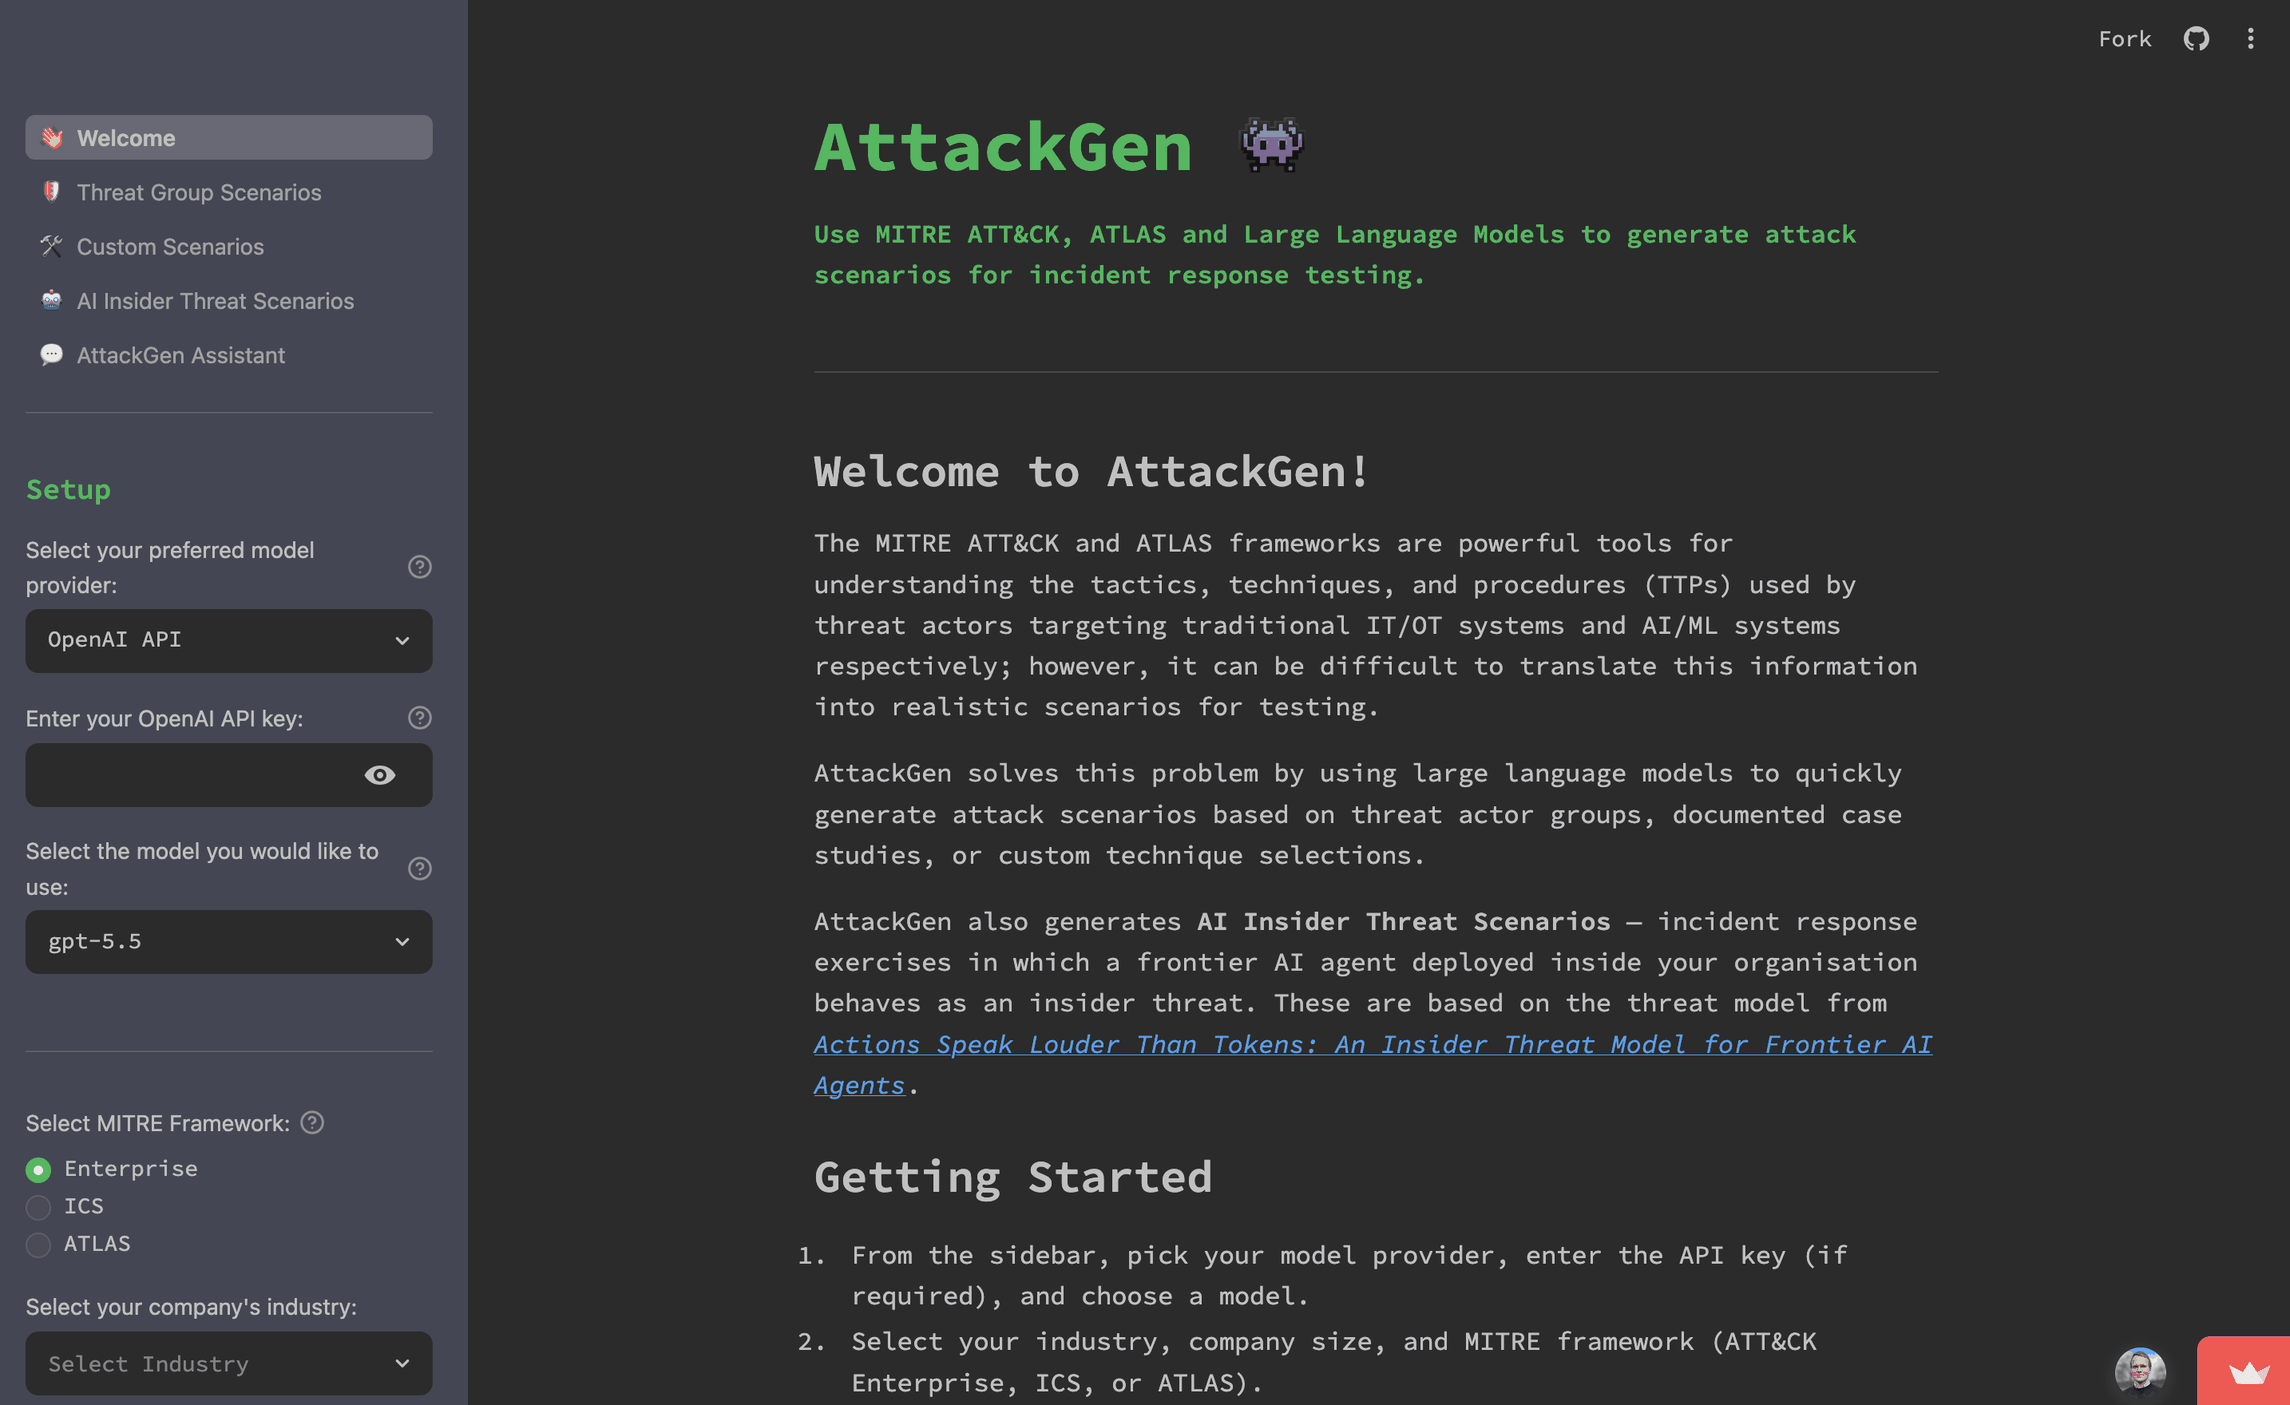 mrwadams/attackgen
AttackGen은 대규모 언어 모델의 강력한 기능과 포괄적인 MITRE ATT&CK 프레임워크를 활용하는 사이버 보안 침해 대응 테스트 도구입니다. 이 도구는 사용자가 선택한 위협 행위자 그룹과 조직의 세부 정보를 기반으로 맞춤형 침해 대응 시나리오를 생성합니다.
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 w4r10ck423/envvisualizer
손상된 Linux 박스에서 /proc/self/environ을 파싱하고 시각화합니다 — 환경 변수를 기술 스택(AWS, Django, Rails, NodeJS, MySQL, K8s, Docker 등…)별로 분류하고, 심각도 등급이 매겨진 인사이트를 즉시 실행 가능한…
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
 swisskyrepo/ssrfmap
자동 SSRF 퍼저 및 익스플로잇 도구
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
 hhhrrrttt222111/ethical-hacking-tools
윤리적 해킹에 사용되는 도구의 전체 목록 및 사용법
 portswigger/splitting-the-email-atom
이메일 주소 파서 불일치를 악용하여 접근 제어를 우회하기 위한 연구 자료 및 도구 모음으로, 퍼저, Hackvertor 태그, CSS 유출 도구, 데모 코드를 포함합니다.
 veridiff/veridiff
네이티브 코드를 위한 동적 분기 발산 탐지기 -- 두 개의 Frida 실행을 추적하여 정확히 어느 명령어에서 발산하는지 찾아냅니다.
 illera88/ponce
IDA 2016 플러그인 콘테스트 우승작! 기호 실행이 단 한 번의 클릭으로 가능합니다!
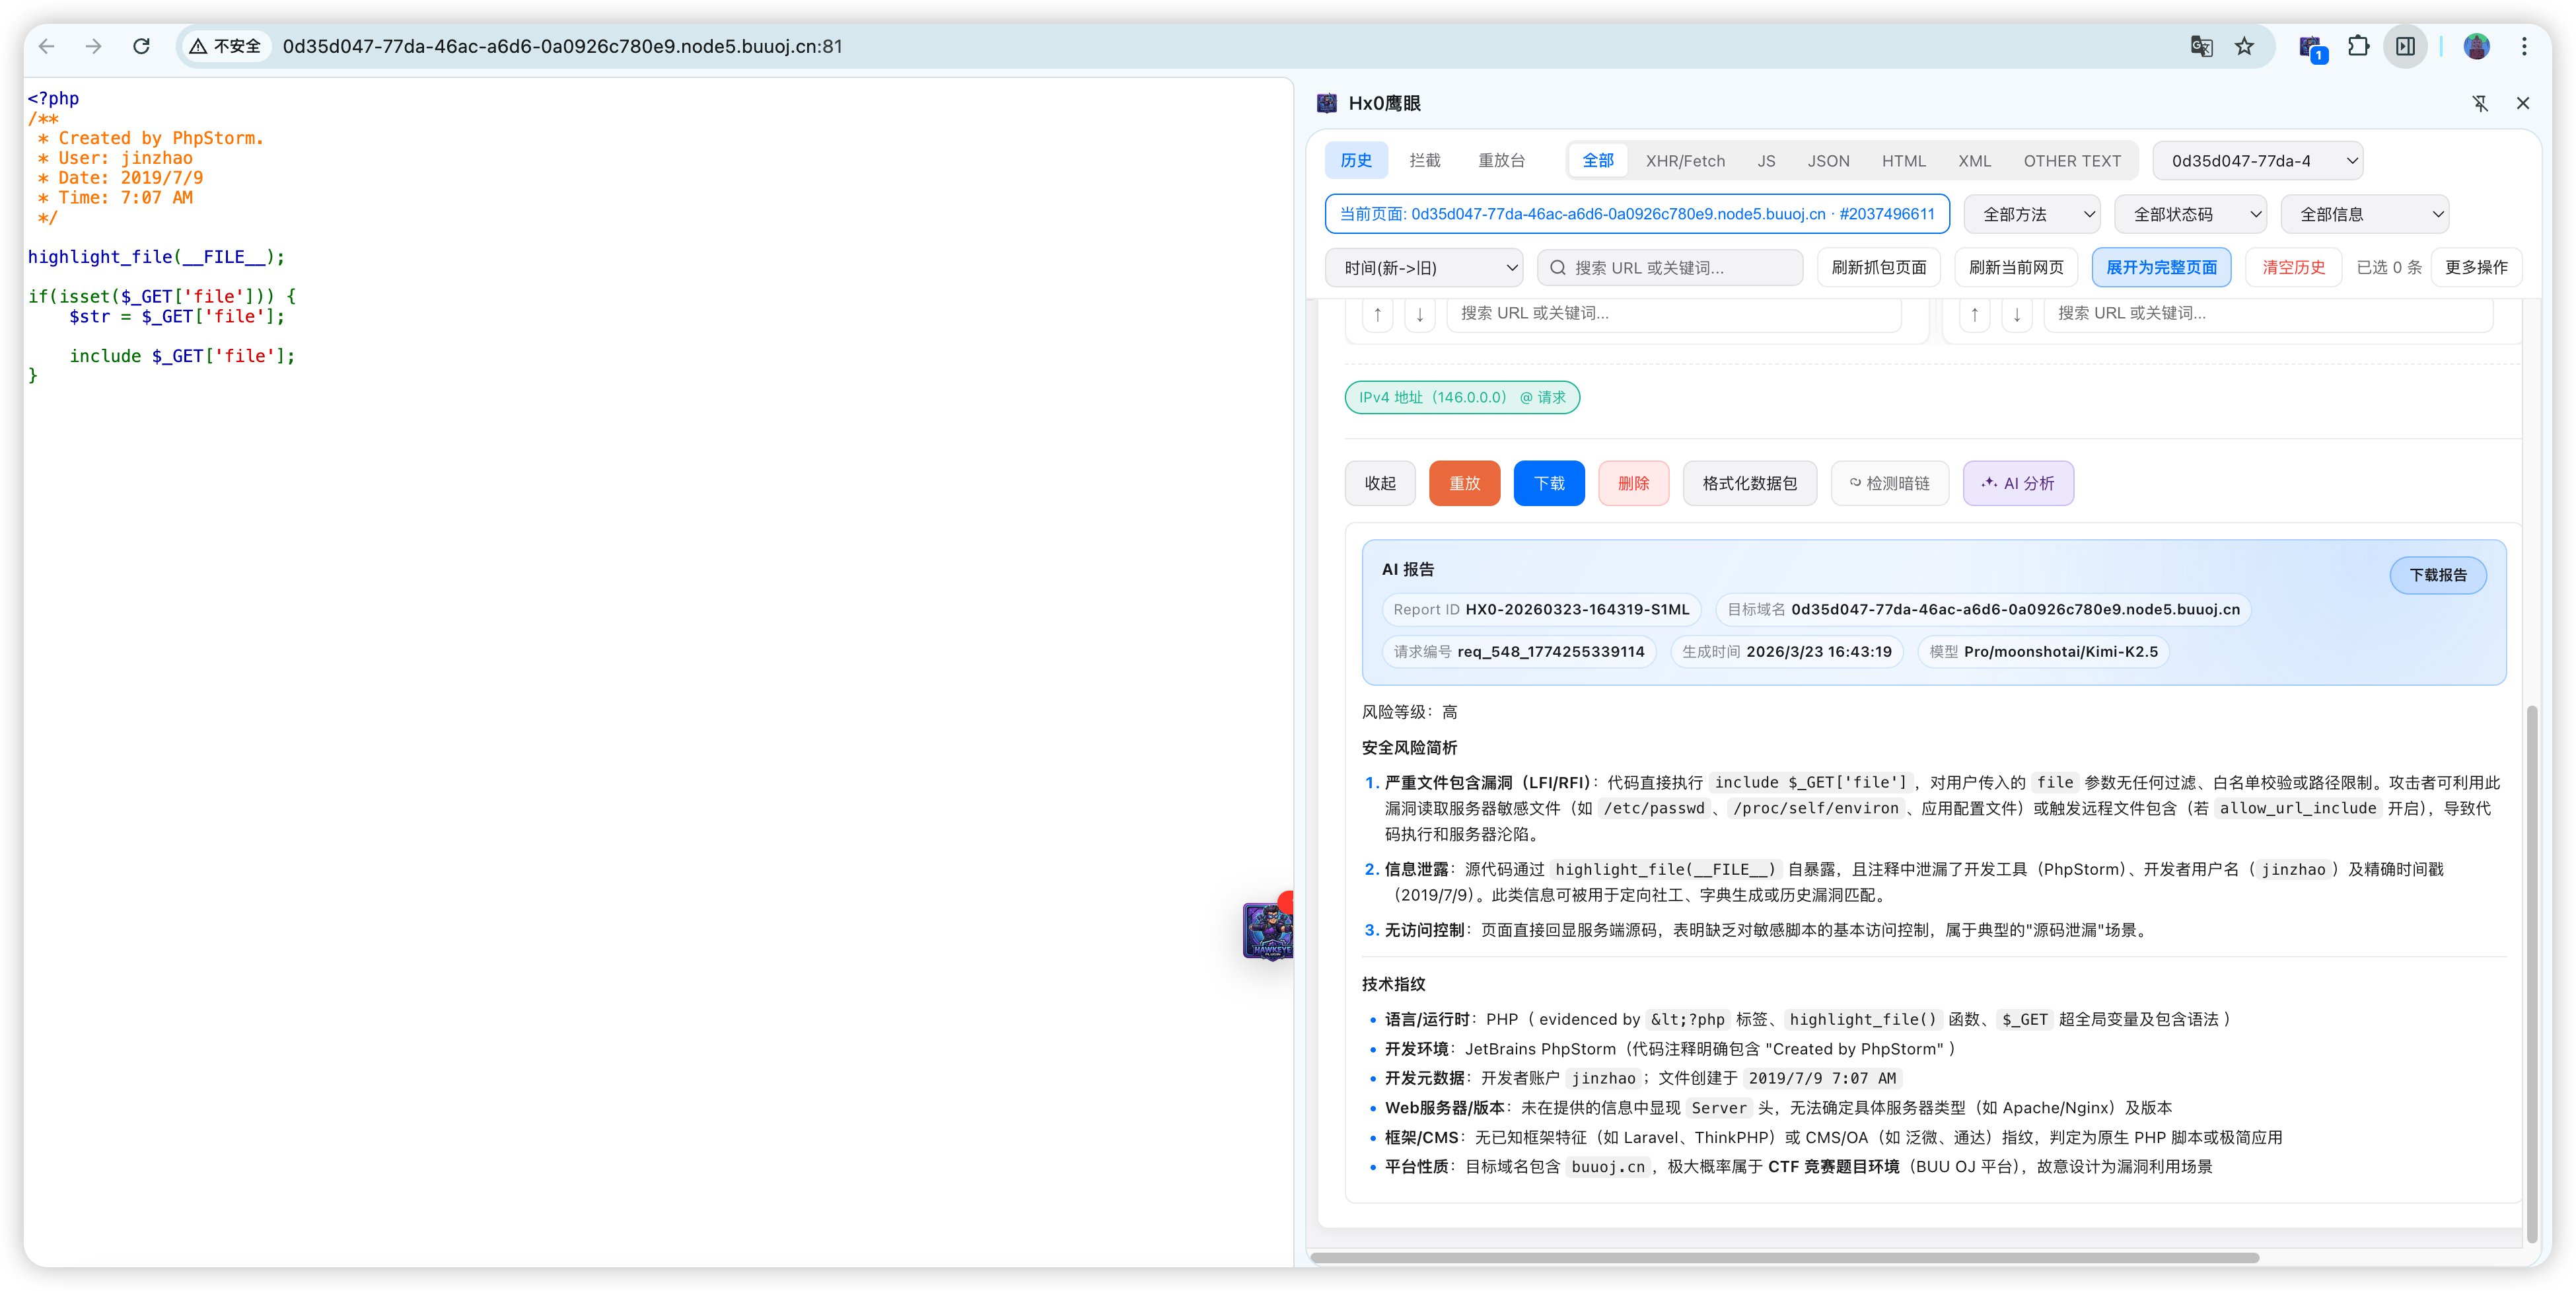 asaotomo/hx0-hawkeye
가벼운 브라우저 트래픽 캡처 및 보안 분석 확장 프로그램으로, 브라우저 사이드바에서 캡처, 차단, 수정, 재전송, 규칙 기반 탐지 및 AI 지원 분석의 전체 워크플로를 완료할 수 있습니다.(가벼운 브라우저 익스텐션으로 트래픽 캡처 및 보안 분석을 위해 브라우저…
 vitalysim/awesome-hacking-resources
해킹 / 침투 테스트 리소스 모음집으로 여러분을 더 능숙하게 만들어 줍니다!
 azr43lkn1ght/dfir-labs
Hands-on DFIR 챌린지로, 디지털 포렌식, 침해 대응, 악성코드 분석, 위협 헌팅을 다루며 CTF 스타일의 플래그와 실제 시나리오를 포함합니다.
 goochbeater/spiritual-spell-red-teaming
다양한 LLM, 주로 Claude를 탈옥(jailbreak)하기 위한 저장소








