#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.
 ameetsaahu/kernel-exploitation
CTF 챌린지를 위한 Linux 커널 익스플로잇 개발 노트 및 스크립트로, initramfs 추출, msg_msg/ldt_struct 악용, 그리고 권한 상승을 위한 실전 익스플로잇 기법을 다룹니다.
 owasp/mas-crackmes
The MAS Crackmes(일명 UnCrackable Apps)는 OWASP MAS 프로젝트의 일부인 모바일 리버스 엔지니어링 챌린지 모음입니다.
 owasp/vulnerable-container-hub
VULCONHUB는 보안을 배우고 실습할 수 있도록 직접 취약한 컨테이너 이미지를 구축하는 데 필요한 파일에 대한 액세스를 제공합니다.
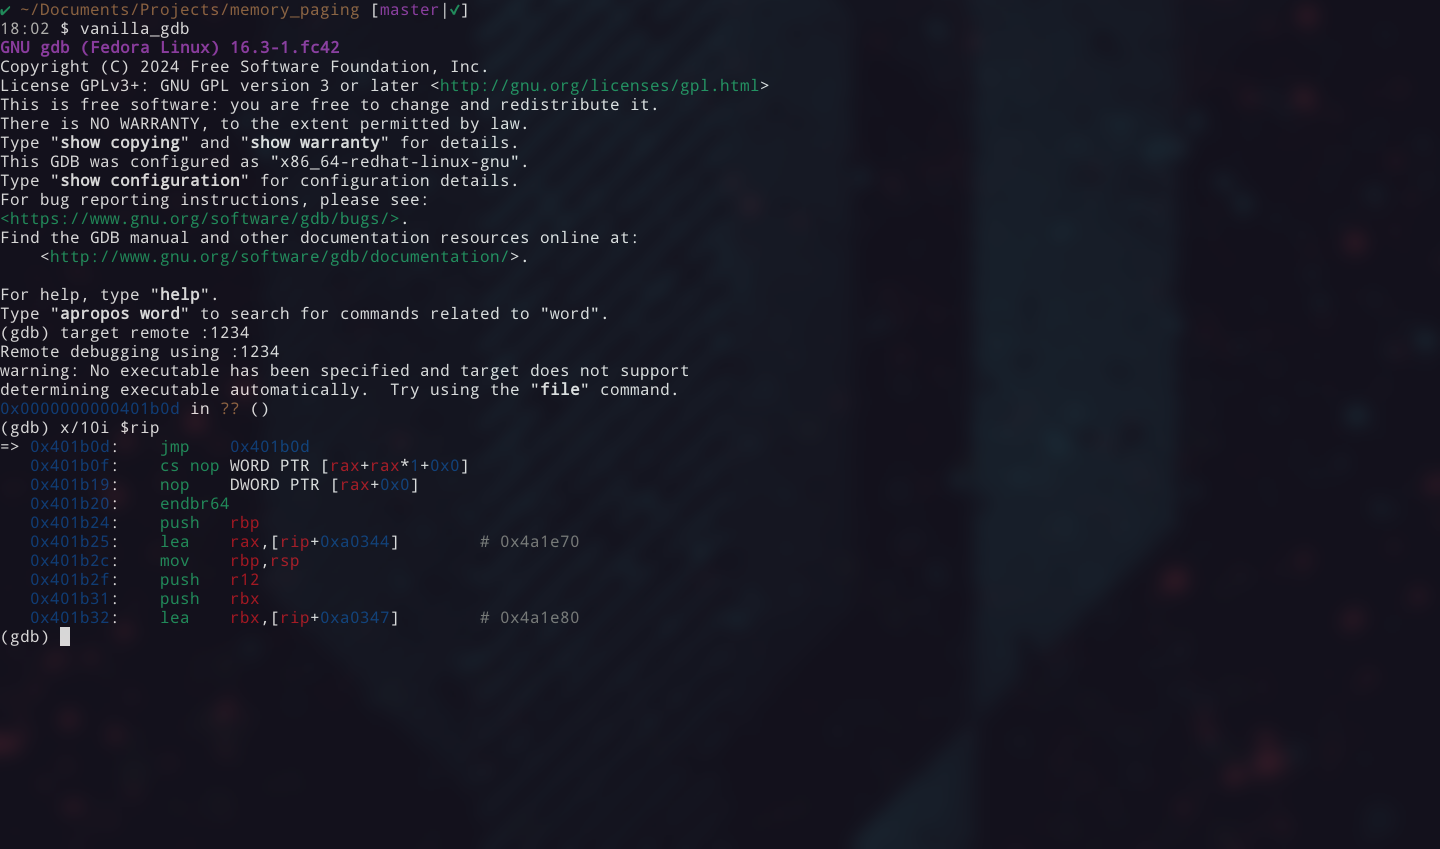 jazho76/page_table_walk
qemu와 gdb에서 x86-64 페이지 테이블을 수동으로 탐색합니다. 가상 주소를 분해하고, cr3를 따라 물리 메모리의 모든 수준을 추적하며, 원시 바이트에서 플래그를 추출합니다.
 abrewer251/cve-2025-62215_windows_kernel_pe
이 PoC는 Windows 커널의 경쟁 조건(race condition)으로 인해 이중 해제(double-free) 취약점이 발생하며, 로컬 권한 상승을 통해 SYSTEM 권한을 획득할 수 있음을 시연합니다. 이 익스플로잇은 멀티스레드 핸들 조작과 힙…
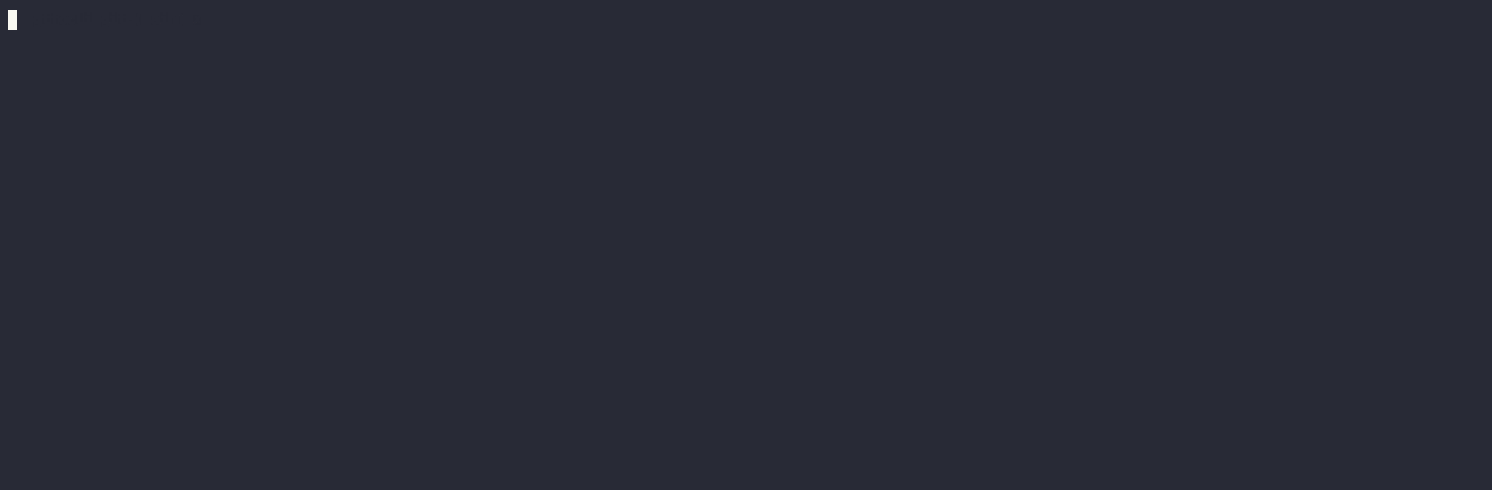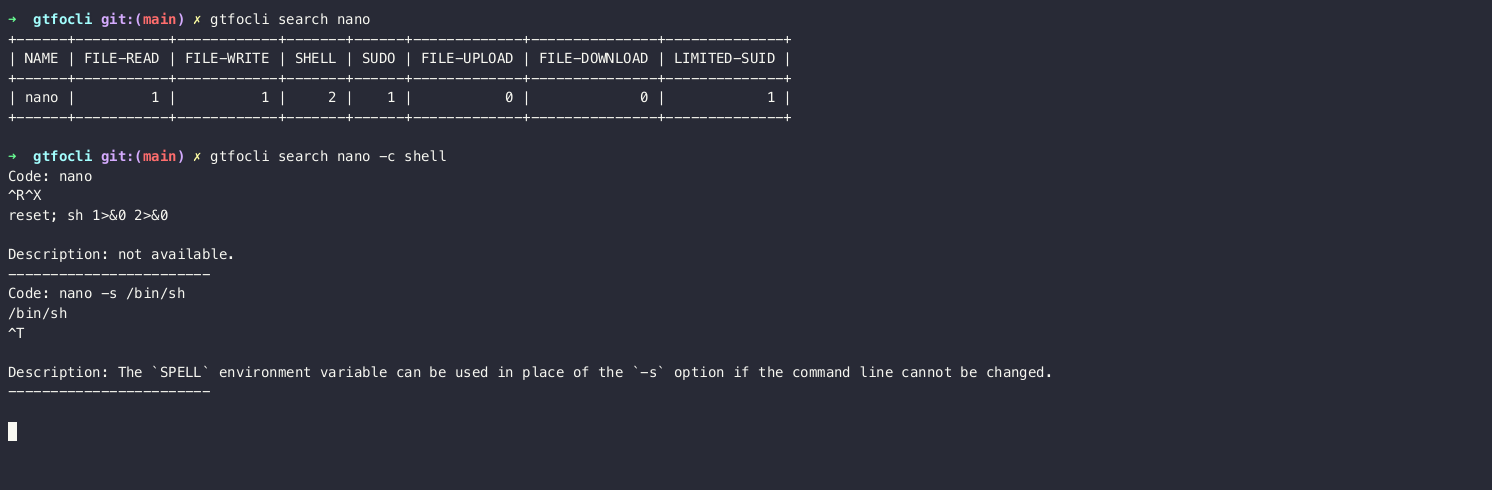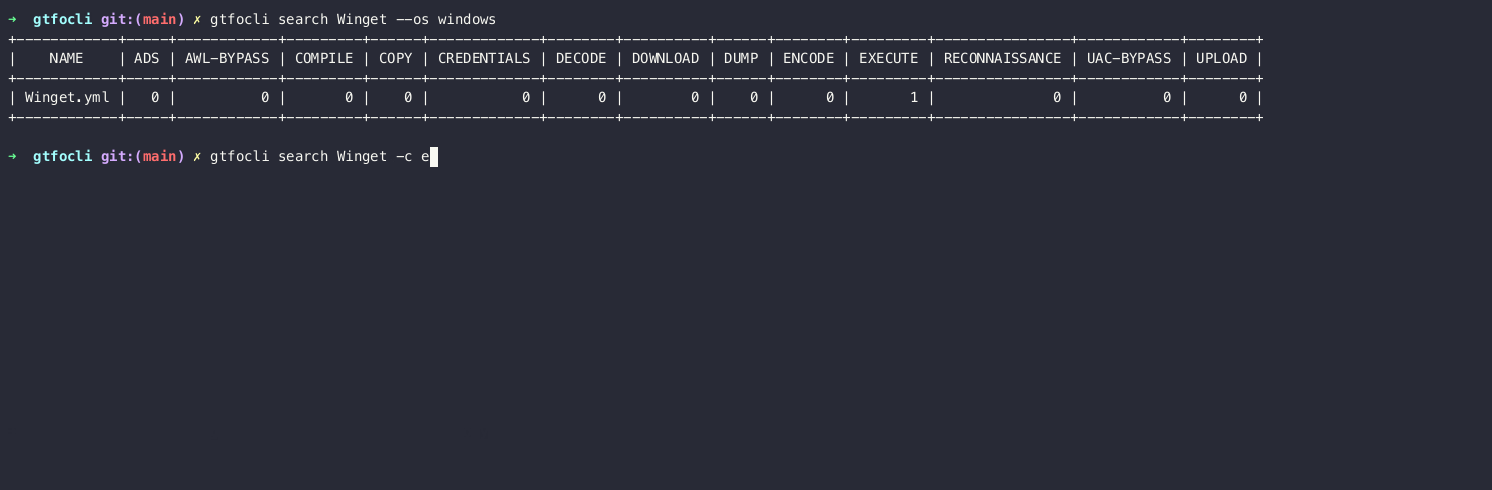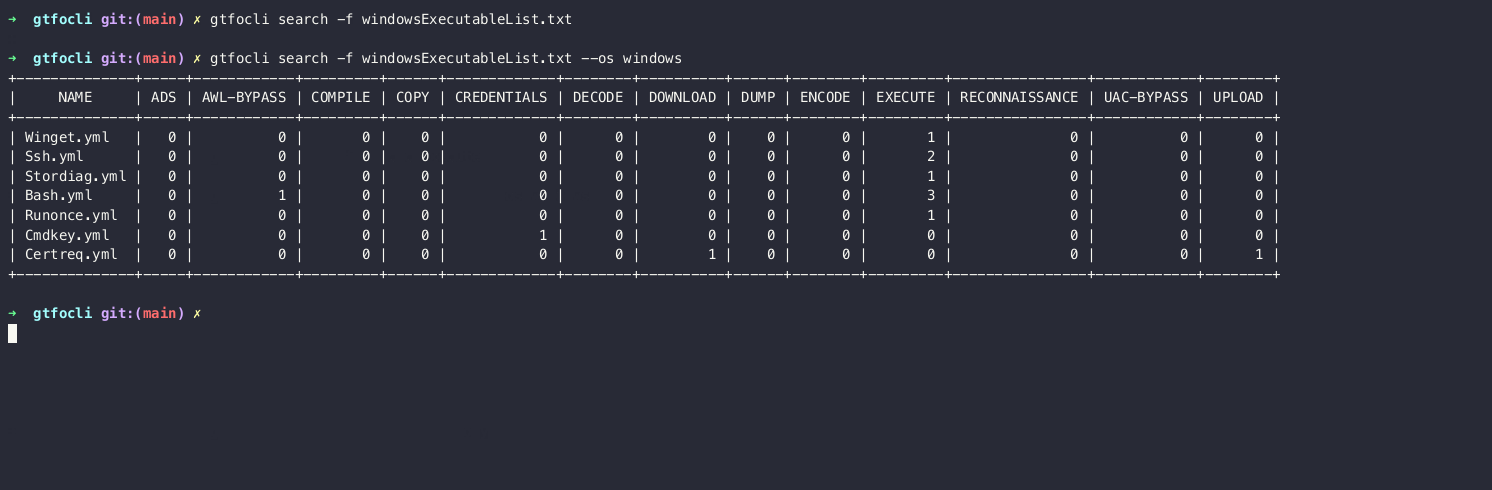 cmd-tools/gtfocli
GTFO 명령줄 인터페이스: 잘못 구성된 시스템에서 로컬 보안 제한을 우회하는 데 사용할 수 있는 간편한 바이너리 검색 명령
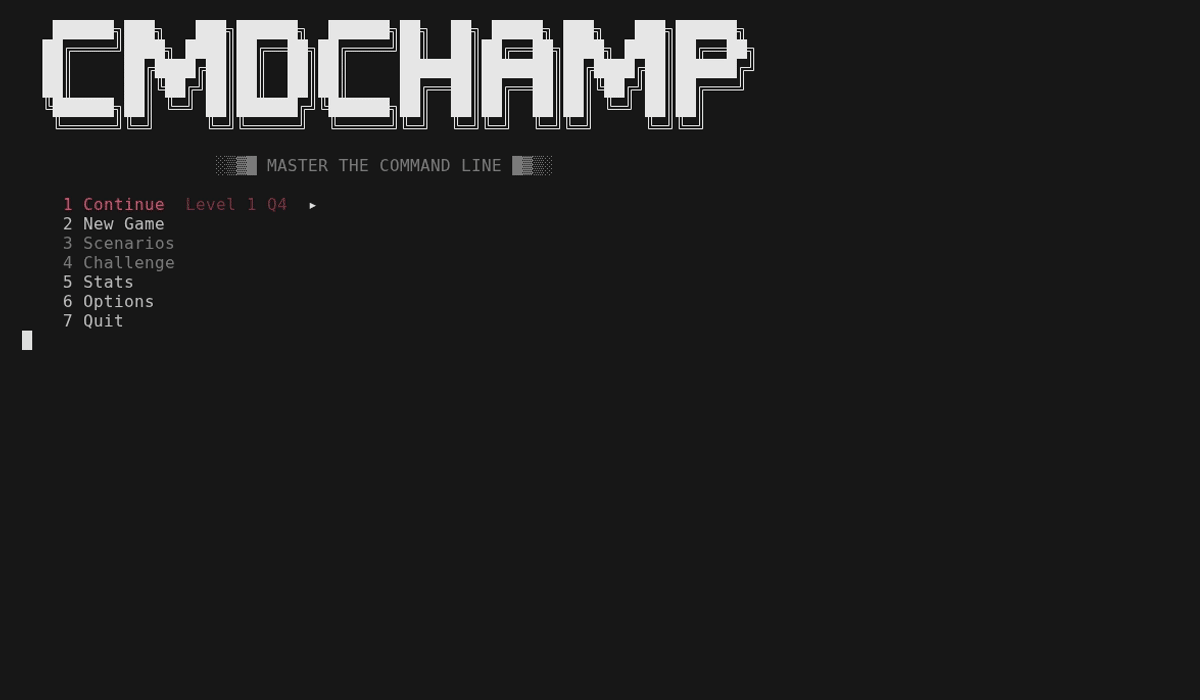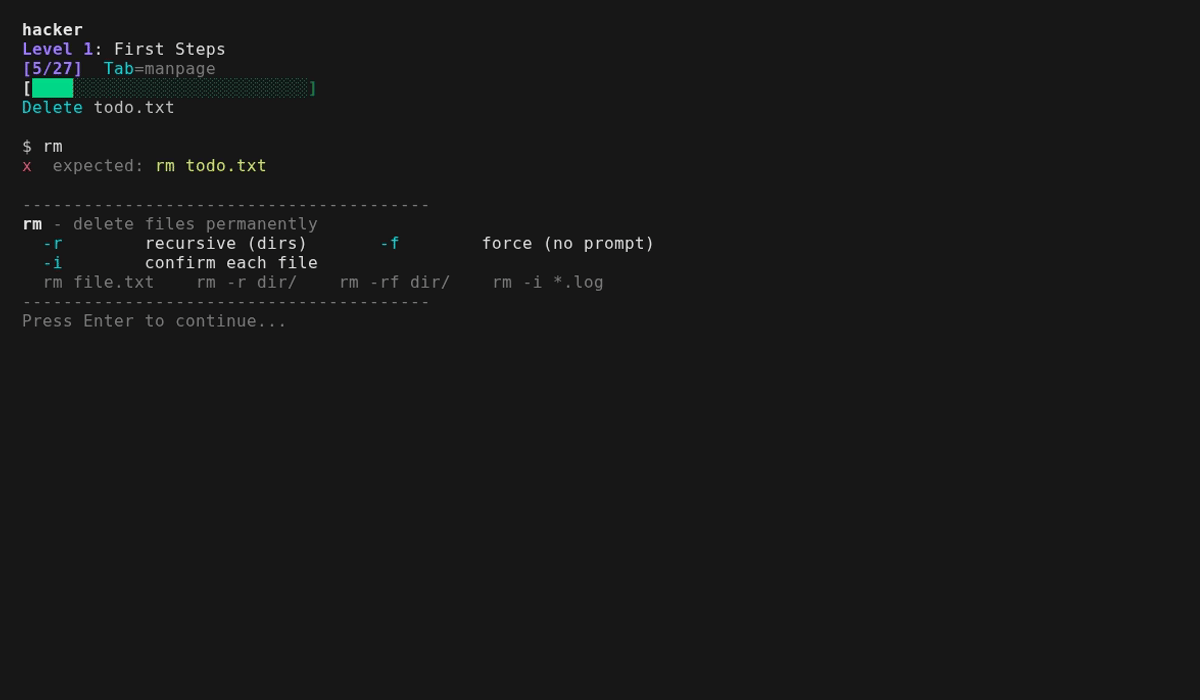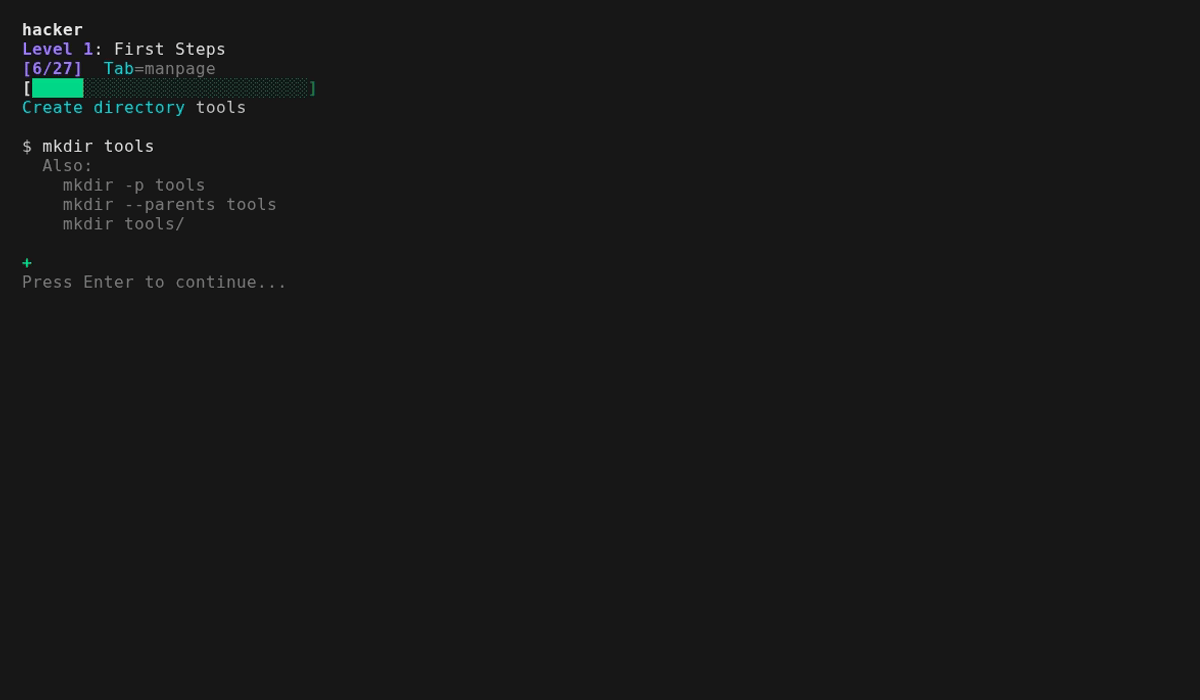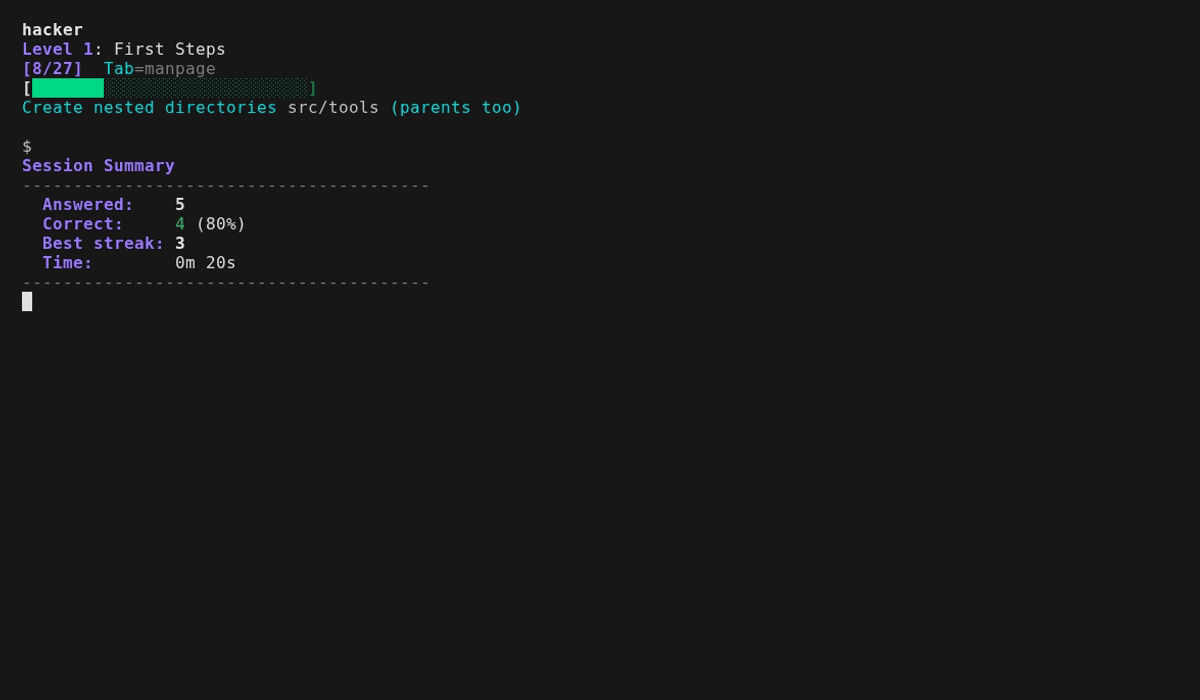 mellen9999/cmdchamp
bash CLI 트레이너 — ls부터 권한 상승까지 30단계
 owasp/ai-vulnerabilities-playground
# Hands-on AI 보안 실습 플랫폼 프롬프트 인젝션, 에이전트 시스템 악용, 모델 조작, MCP 신뢰 경계 공격 등 50개 이상의 시나리오를 제공하는 실습형 AI 보안 랩 플랫폼입니다. Ollama + FastAPI + React를 사용하여 안전한 공격/방어…
 wack0/dubiousdisk
Secure Boot에 굉장한 효과를 발휘하는 Porygon-Z! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249, 그리고 그 외...)
 r3n3r0/cve-2026-20700
arm64e에서 수제 Mach-O 체인드 픽스업을 통해 dyld를 PAC 서명 오라클로 사용하여 제어된 PAC 유효 포인터 쓰기 및 iOS에서 디스패치 콜백 실행을 달성하는 PoC.
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 랩
 cliffe/breakescape
마운트 가능한 Rails 엔진으로, 24개 이상의 사이버보안 이스케이프 룸 시나리오를 제공하며, 무작위화된 비밀번호, JIT 컴파일된 NPC 대화, 게임 상태 관리를 위한 RESTful API를 포함합니다. 실습형 보안 교육을 위해 설계되었습니다.
 aiyakami/cve-2021-21974
자체 개발한 ESXI 스택 오버플로 CVE-2021-21974 POC로, 프로젝트에서 제공하는 대상 및 환경만 지원하며 학습 및 연구용입니다.
 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733을 대상으로 하는 웹 애플리케이션용 Python 익스플로잇 스크립트. 침투 테스트 및 CTF 환경을 위해 인증, 세션 추출 및 리버스 셸 전달을 자동화합니다.