
 cmd-tools/gtfocli
GTFO 명령줄 인터페이스: 잘못 구성된 시스템에서 로컬 보안 제한을 우회하는 데 사용할 수 있는 간편한 바이너리 검색 명령

GTFOcli는 잘못 구성된 시스템에서 로컬 보안 제한을 우회하는 데 사용할 수 있는 바이너리 검색 명령을 쉽게 사용할 수 있도록 해주는 명령줄 인터페이스입니다.
go 사용:
go install github.com/cmd-tools/gtfocli@latest
homebrew 사용:
brew tap cmd-tools/homebrew-tap
brew install gtfocli
docker 사용:
docker pull cmdtoolsowner/gtfocli
tar 바이너리 검색:
gtfocli search tar
stdin에서 tar 바이너리 검색:
echo "tar" | gtfocli search
파일에 있는 바이너리 검색;
cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

gtfocli search -f myBinaryList.txt
Winget.exe 바이너리 검색:
gtfocli search Winget --os windows
stdin에서 Winget 바이너리 검색:
echo "Winget" | gtfocli search --os windows
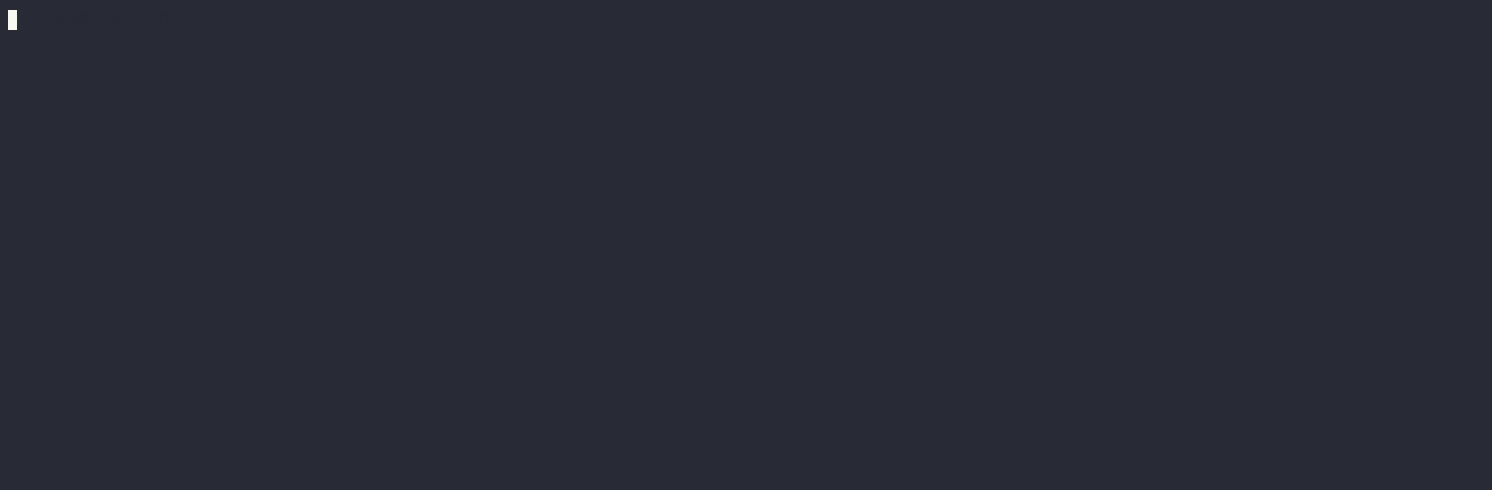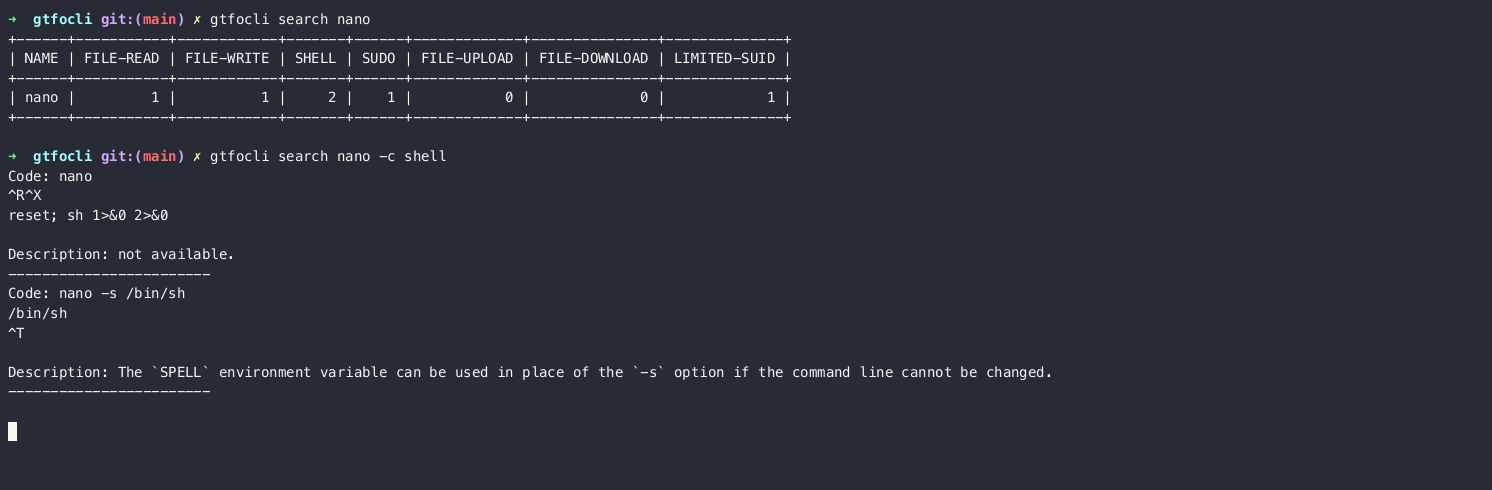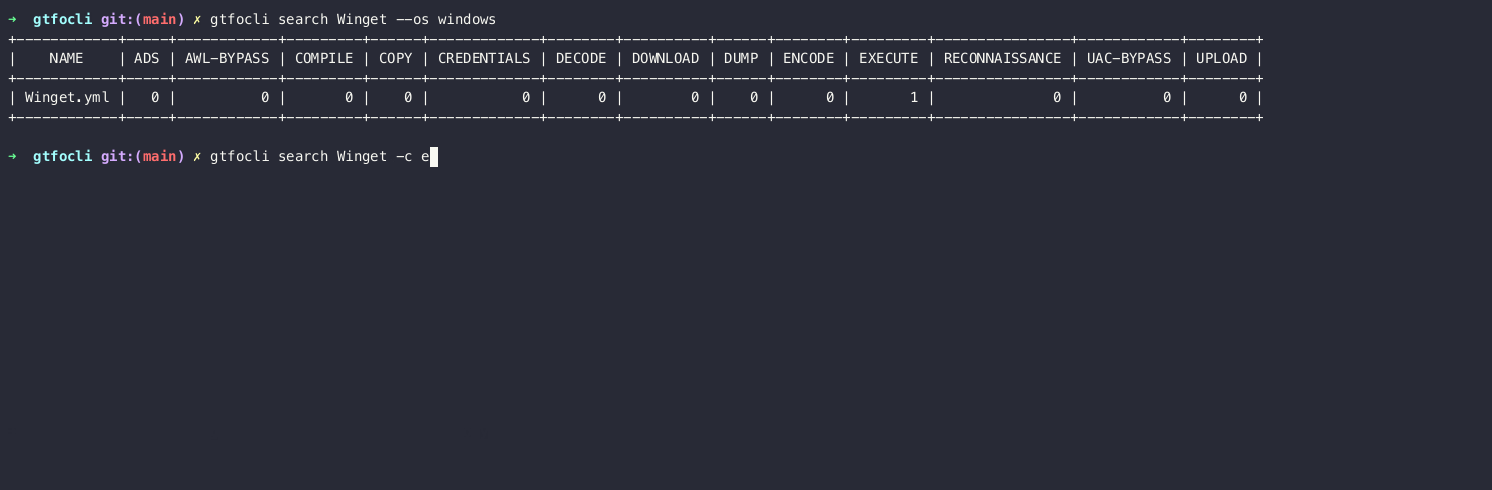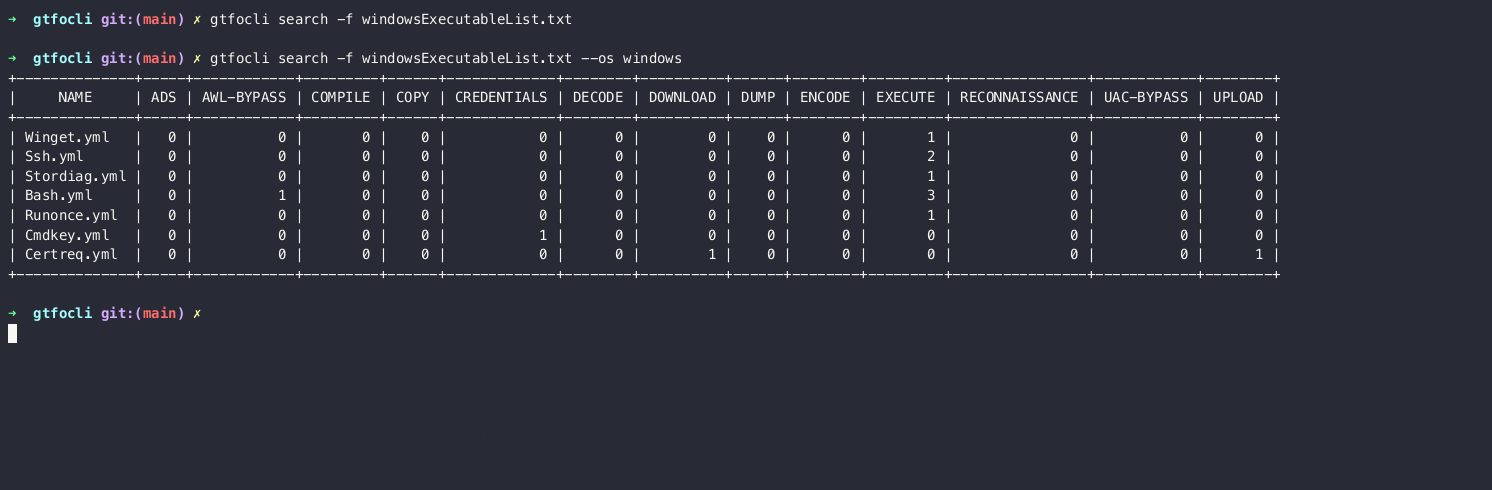
파일에 있는 바이너리 검색:
cat windowsExecutableList.txt
Winget
c:\\Users\\Desktop\\Ssh
Stordiag
Bash
c:\\Users\\Runonce.exe
Cmdkey
c:\dir\subDir\Users\Certreq.exe

gtfocli search -f windowsExecutableList.txt --os windows
Winget 바이너리를 검색하고 출력을 yaml 형식으로 출력합니다 (사용 가능한 형식은 -h 참조):
gtfocli search Winget -o yaml --os windows
예시:
Winget 바이너리를 검색하고 출력을 yaml 형식으로 출력:
docker run -i cmdtoolsowner/gtfocli search Winget -o yaml --os windows
tar 바이너리를 검색하고 출력을 json 형식으로 출력:
echo 'tar' | docker run -i cmdtoolsowner/gtfocli search -o json
컨테이너에 볼륨으로 마운트된 파일에서 바이너리 검색:
cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

docker run -i -v $(pwd):/tmp cmdtoolsowner/gtfocli search -f /tmp/myBinaryList.txt
gtfocli의 일반적인 사용 사례는 find와 함께 사용하는 것입니다:
find / -type f \( -perm 04000 -o -perm -u=s \) -exec gtfocli search {} \; 2>/dev/null
또는
find / -type f \( -perm 04000 -o -perm -u=s \) 2>/dev/null | gtfocli search
GTFOBins와 LOLBAS에 감사드립니다. 이 프로젝트들이 없었다면 gtfocli는 세상에 나오지 못했을 것입니다.
이 프로젝트에 기여하고 싶으신가요? 와, 감사합니다! 그러니 포크하고 풀 리퀘스트를 보내주세요.






