
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
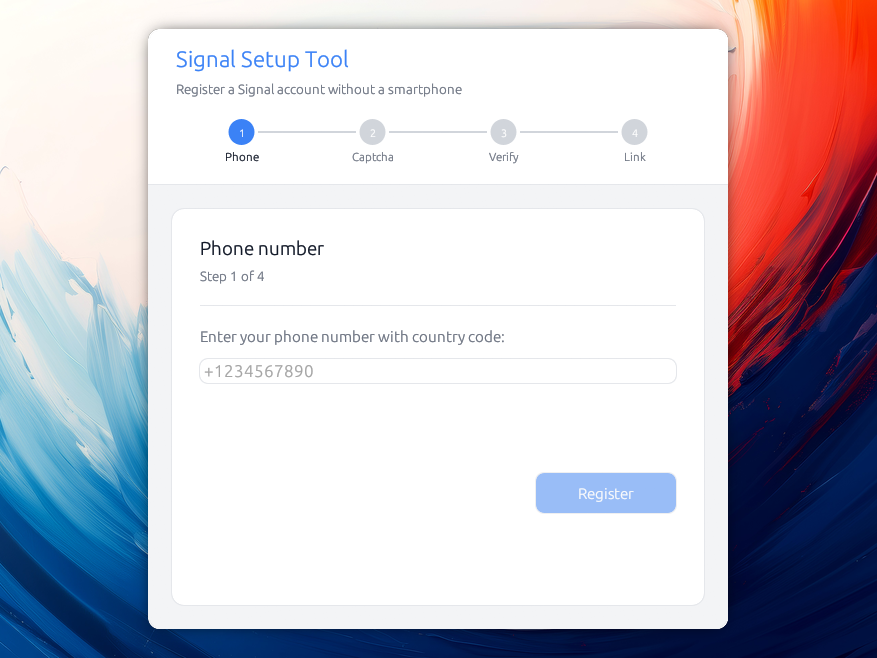
 almet/signal-without-smartphone
스마트폰 없이 Signal 계정을 등록하고 Signal Desktop을 연결할 수 있는 데스크톱 애플리케이션으로, Signal의 암호화 프로토콜을 사용하여 안전한 장치 프로비저닝을 제공합니다.
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다
 crypto-unict/ghostfacempc
MP-SPDZ에서 복제 비밀 공유를 사용한 프라이버시 보존 얼굴 인식의 참조 구현으로, 양자화된 GhostFaceNet 추론, 벤치마크 및 QAT 도구를 포함합니다.
 erikgavs/cve-2026-29000
CVE-2026-29000에 대한 Rust 개념 증명: JWKS를 가져와 JWE로 감싼 서명되지 않은 내부 JWT를 위조한 뒤, 이를 Bearer 토큰으로 전송하여 인증을 우회합니다.
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 원격 - 권한 잔존 - Paramiko AutoAddPolicy enroll
 wingleszy/htb-enigma-walkthrough
HTB 머신 Enigma의 Write-up. 기업 인프라: NFS 노출 → Webmail 정찰 → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API의 Command Injection을 통한 root 권한 상승. 스크린샷과 로직…
 roninreilly/wazuh-unauth-chain
Wazuh PoC로 CVE-2026-74034 파일 읽기와 CVE-2026-74041 명령 실행을 연쇄하는 취약점; 4.14.8에서 수정됨. Python 표준 라이브러리만 사용.
 murrez/cve-2026-97657
CVE-2026-97657에 대한 Python PoC: XOR 가변성을 이용해 AES-CTR 복구 토큰을 위조하여 인증을 우회하고 Abandoned Cart Pro ≤10.8.0에서 WordPress 계정을 탈취합니다.
 didierstevens/didierstevenssuite
악성코드 분석, 파일 형식 파싱, 해싱, 포렌식 트리아지를 위한 Python 스크립트 모음으로, PDF, OLE, XOR 분석 유틸리티를 포함합니다.

 kraxel/virt-firmware
UEFI 펌웨어 볼륨 및 변수 저장소를 디코딩, 검사, 수정하기 위한 툴킷입니다. 가상화 환경을 위한 보안 부트 인증서 등록, PE 바이너리 서명 분석 및 EFI 변수 관리를 지원합니다.
 abdelaaziz0/kdsextract
CVE-2026-58222를 악용하여 Samba KDS 루트 키를 복구하고 낮은 권한의 도메인 계정에서 gMSA 자격 증명을 도출합니다.
 xiaoqimikko/bc-check
실제로 사용자에게 적용되는 2026 Bouncy Castle CVE를 알려주는 오프라인 스캐너 - 버전 체계를 공유하지 않는 BC, BC-LTS 및 BC-FJA(FIPS) 전반에 걸쳐. CVE-2026-58062 / CVE-2026-8763 /…
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
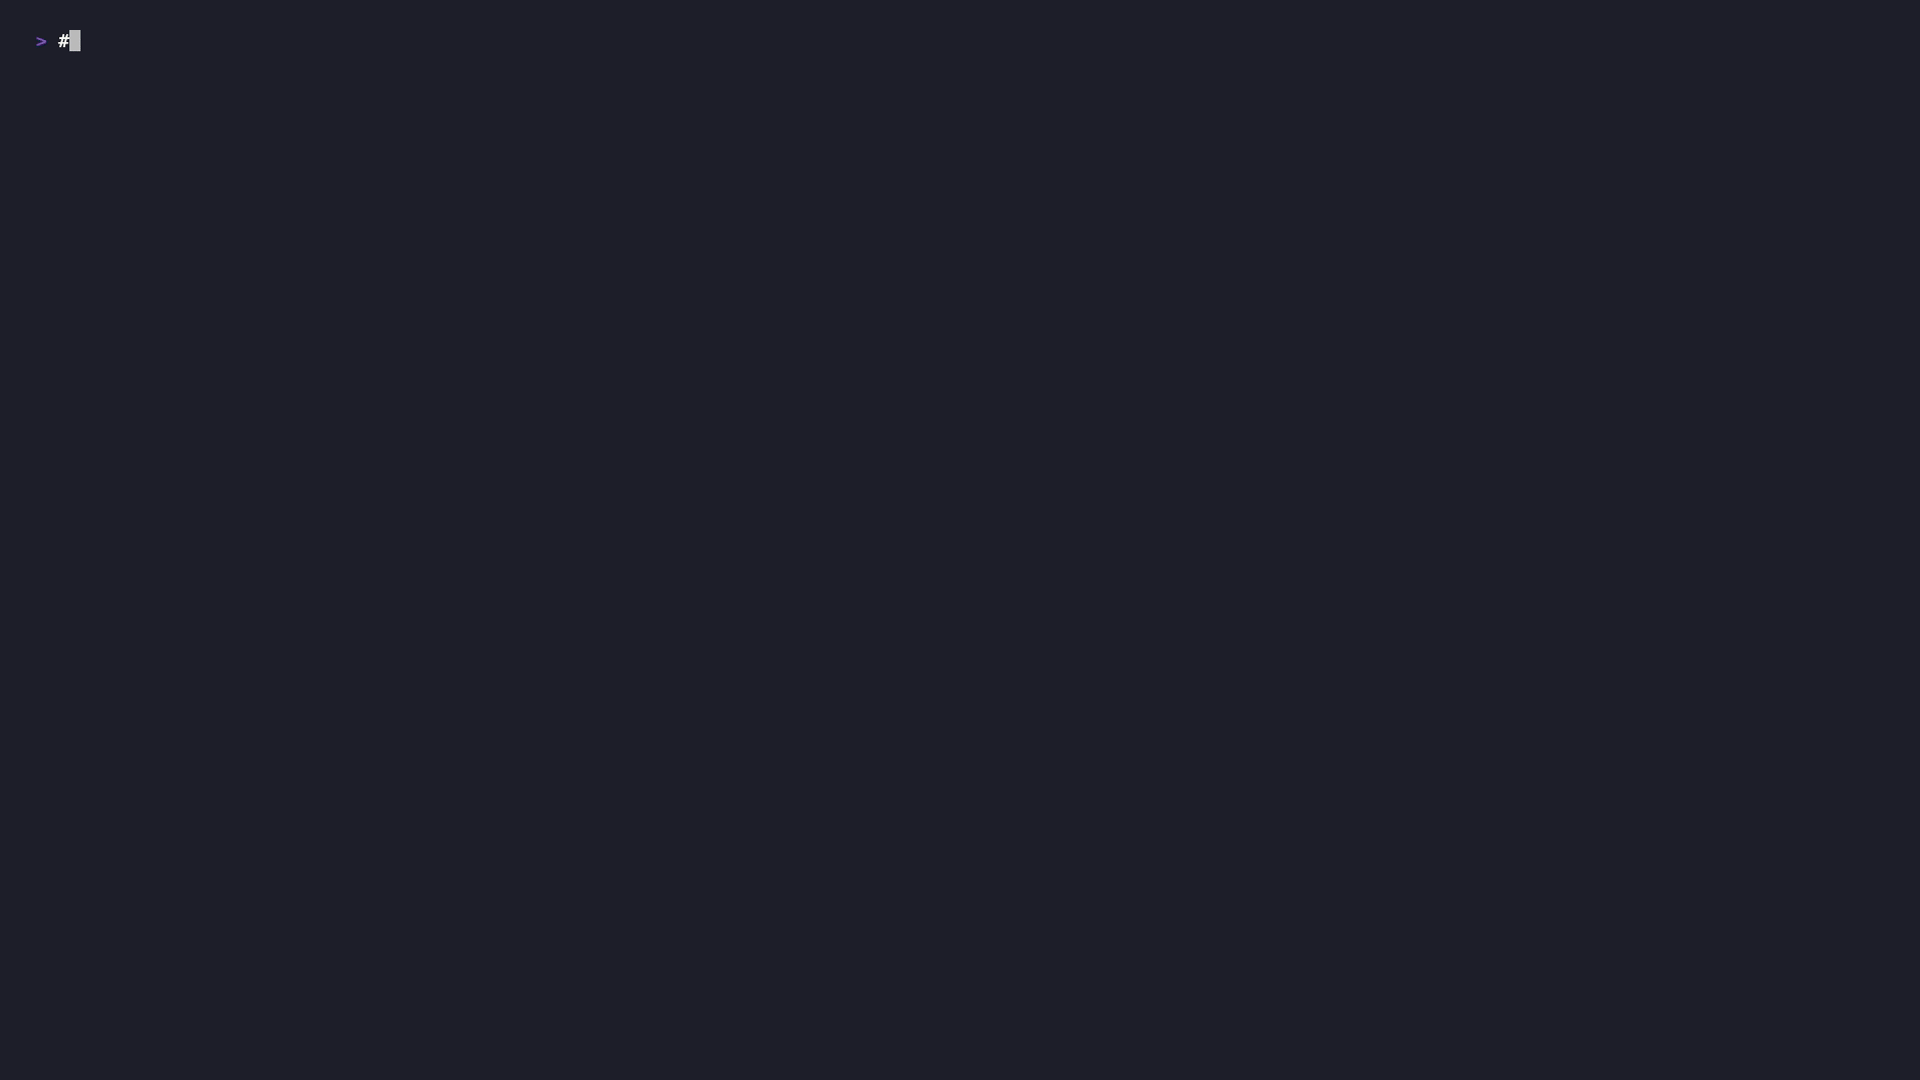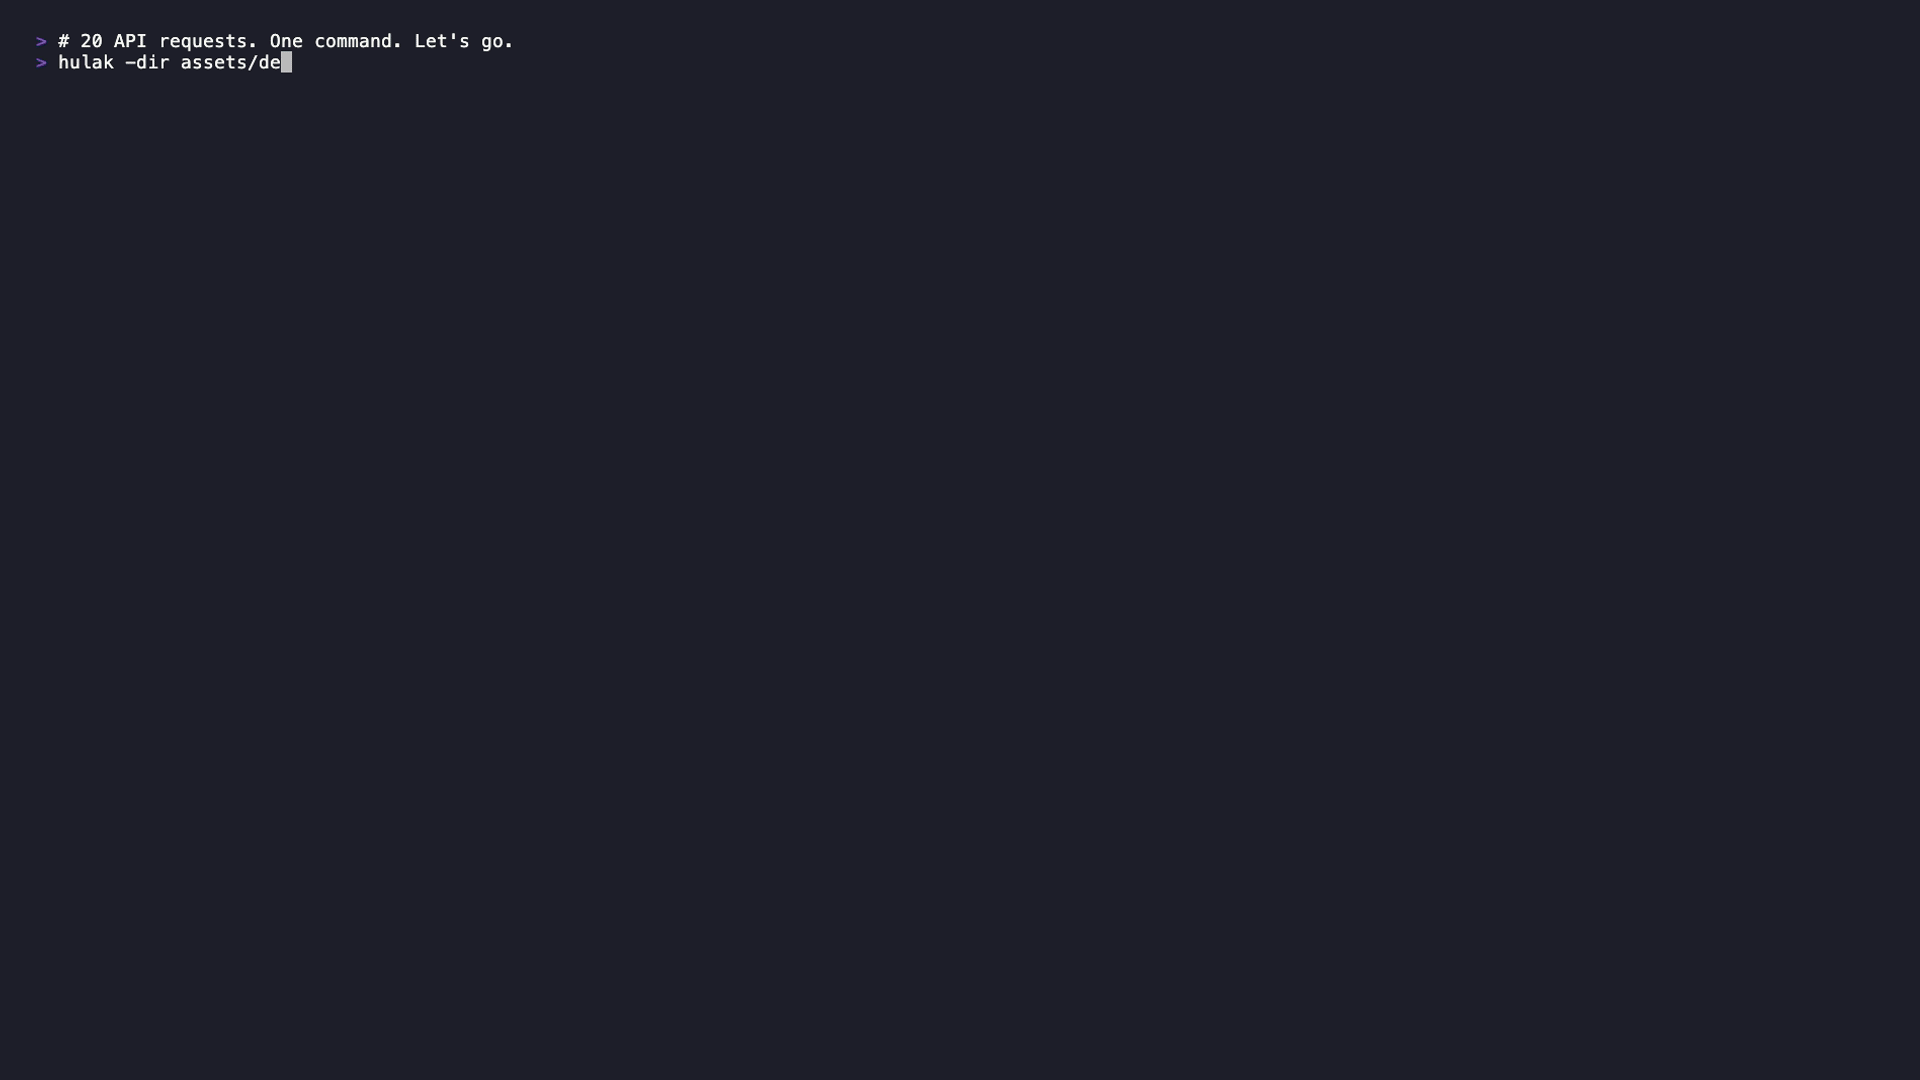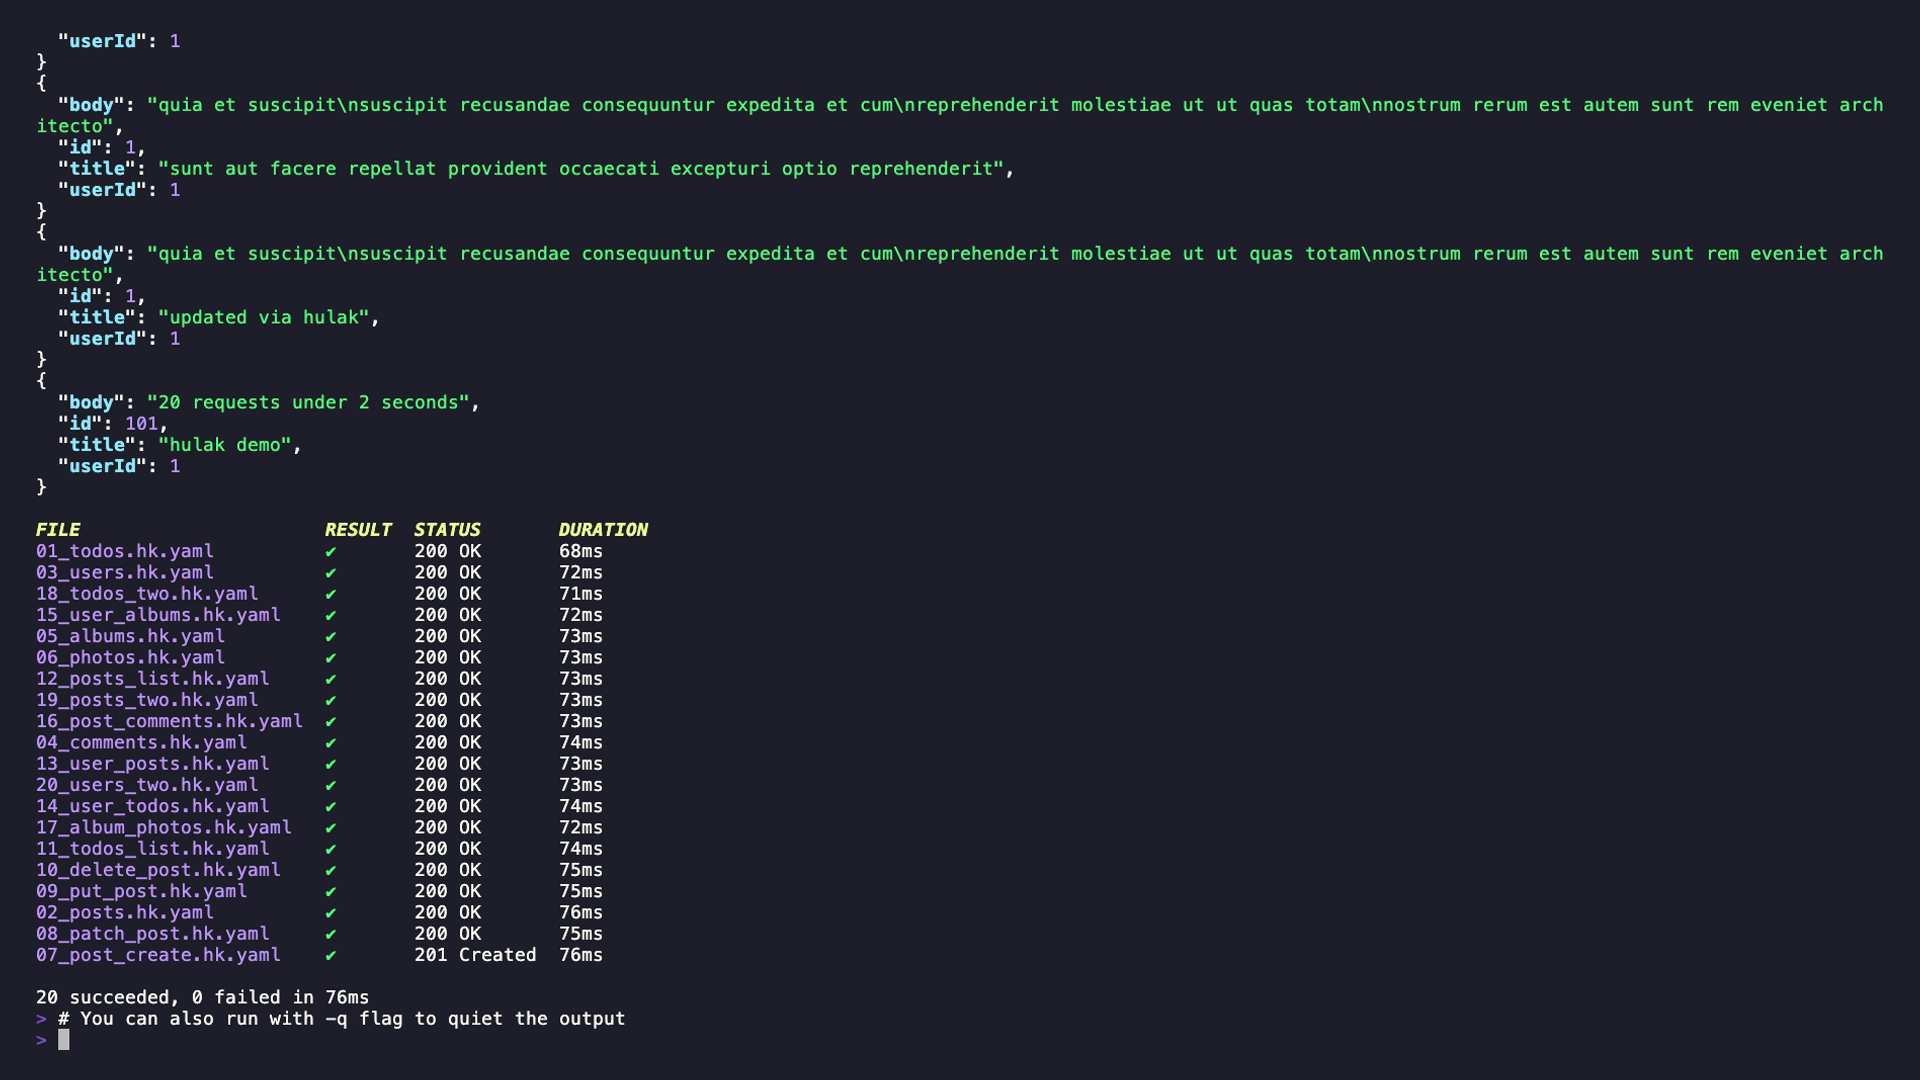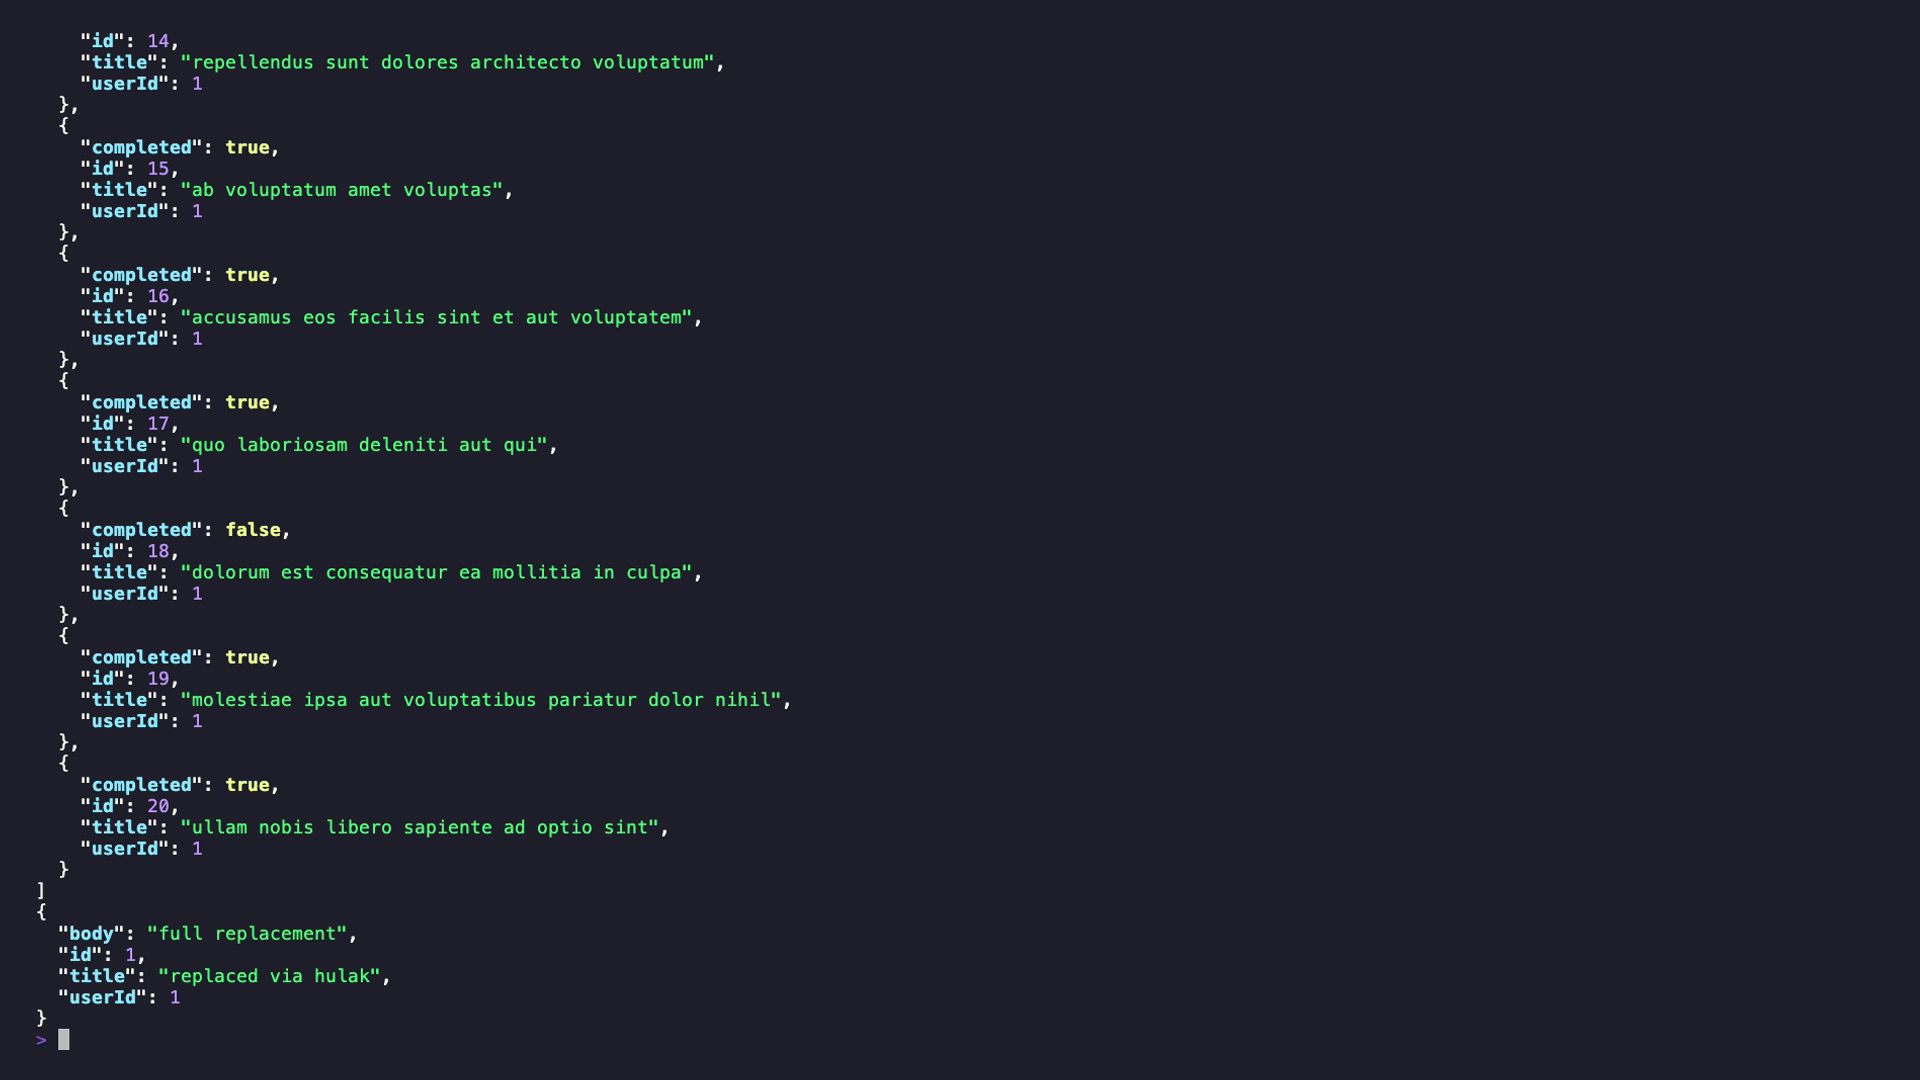 xaaha/hulak
가벼운 파일 기반 CLI API 클라이언트로, age로 암호화된 시크릿, 일급 GraphQL 지원, AI 에이전트 워크플로를 위한 내장 MCP 서버를 갖추고 있습니다.
 dosx-dev/websafecompiler
최적화 또는 지적 재산권 보호 목적을 위한 강력한 웹사이트 컴파일러/난독화 도구.
 philippeabraxas-jpg/responsible-alliance-protocol
안전은 프롬프트 지시사항이 될 수 없습니다. TBP는 자율 에이전트를 위한 외부 실행 계층 경계를 제공하며, 서명된 OPA 정책, Merkle 감사 체인, 그리고 위기 상황 오버라이드를 위한 엄격한 다중서명 거버넌스 프로토콜을 통해 강력한 F/I/W 불변 조건을…
 auditinfra-io/o1js-scan
o1js/Mina zkApps 및 Noir 회로의 zk 회로 건전성 버그를 위한 종속성 없는 정적 분석기








