
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.

PwnedCheck는 Have I Been Pwned API를 사용하여 비밀번호가 알려진 데이터 유출 사고에 노출된 적이 있는지 확인하는 명령줄 도구이며, 암호화된 Bitwarden 보관함 내보내기를 지원합니다.


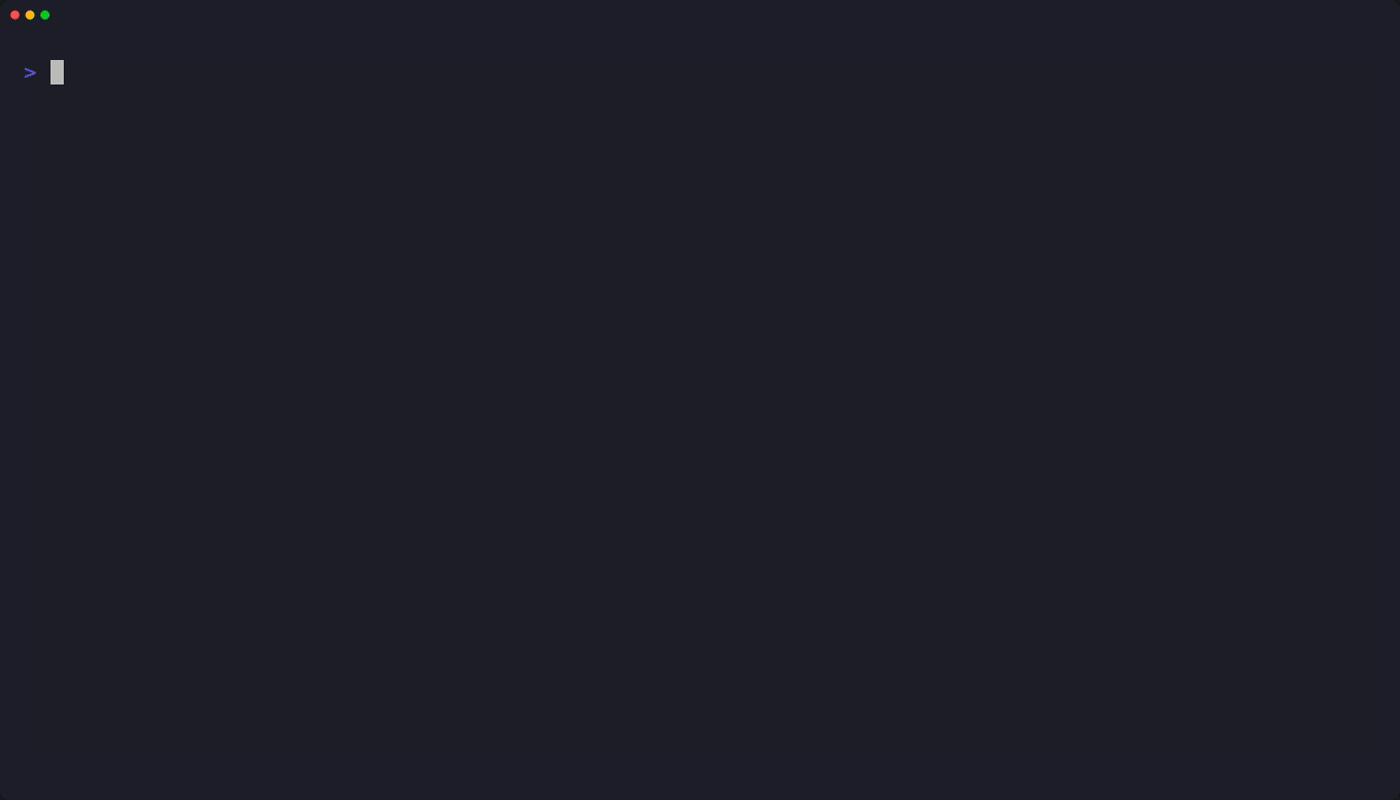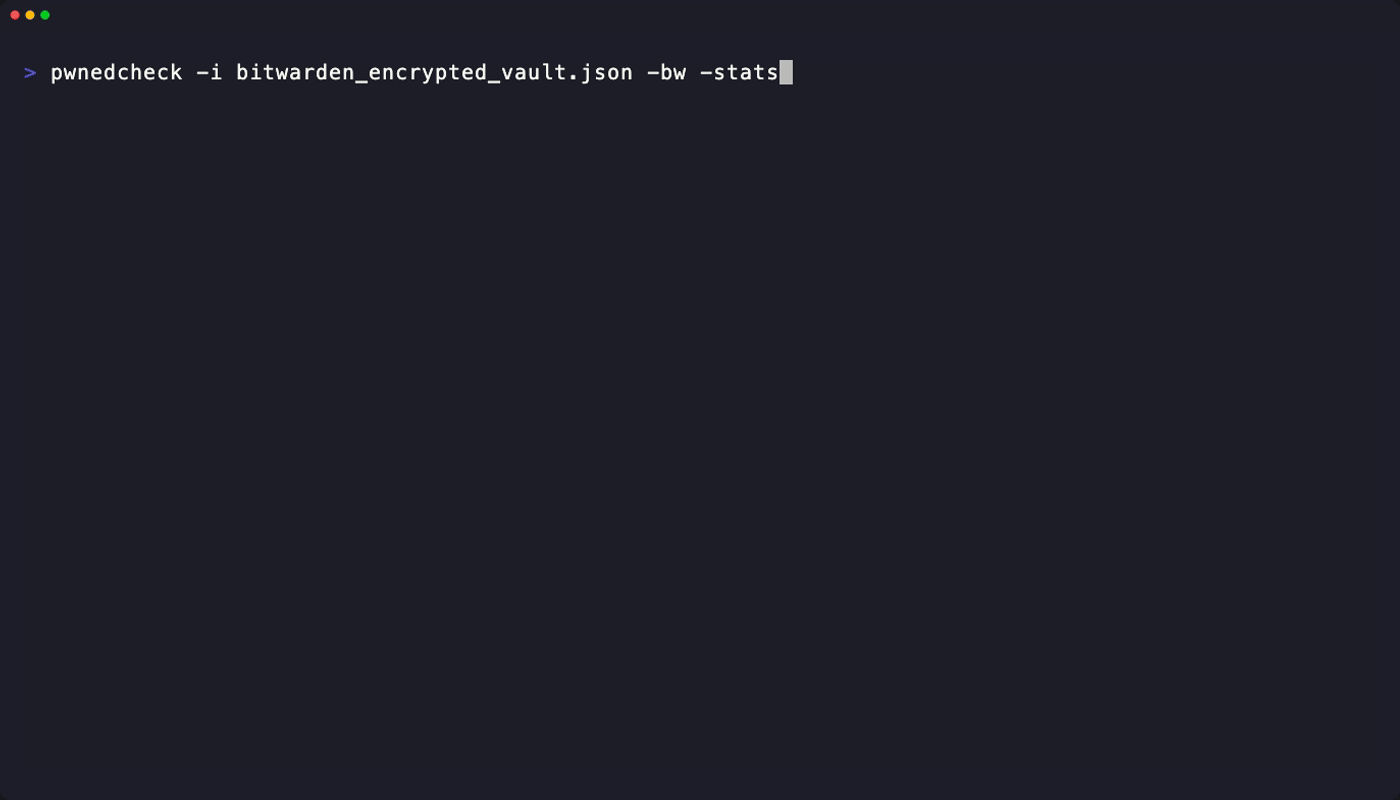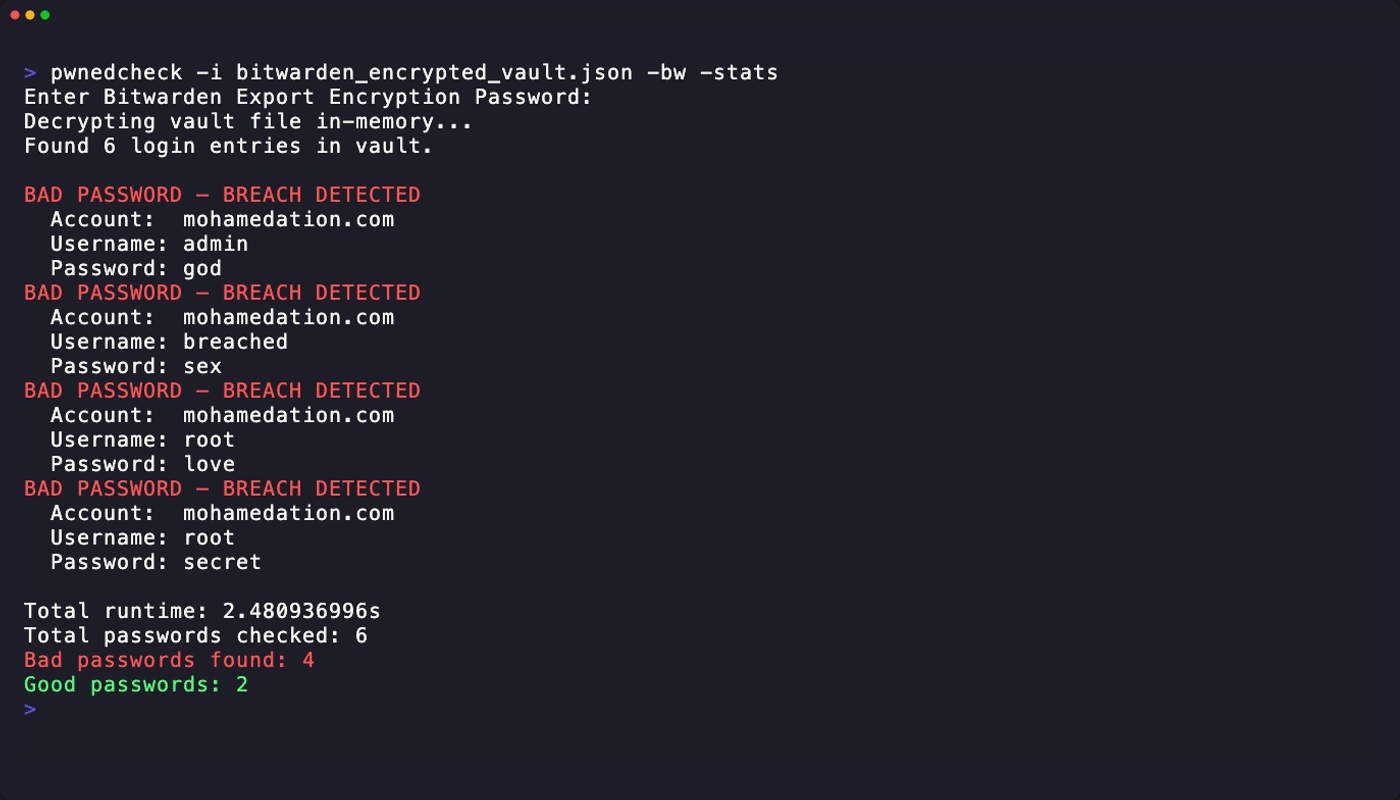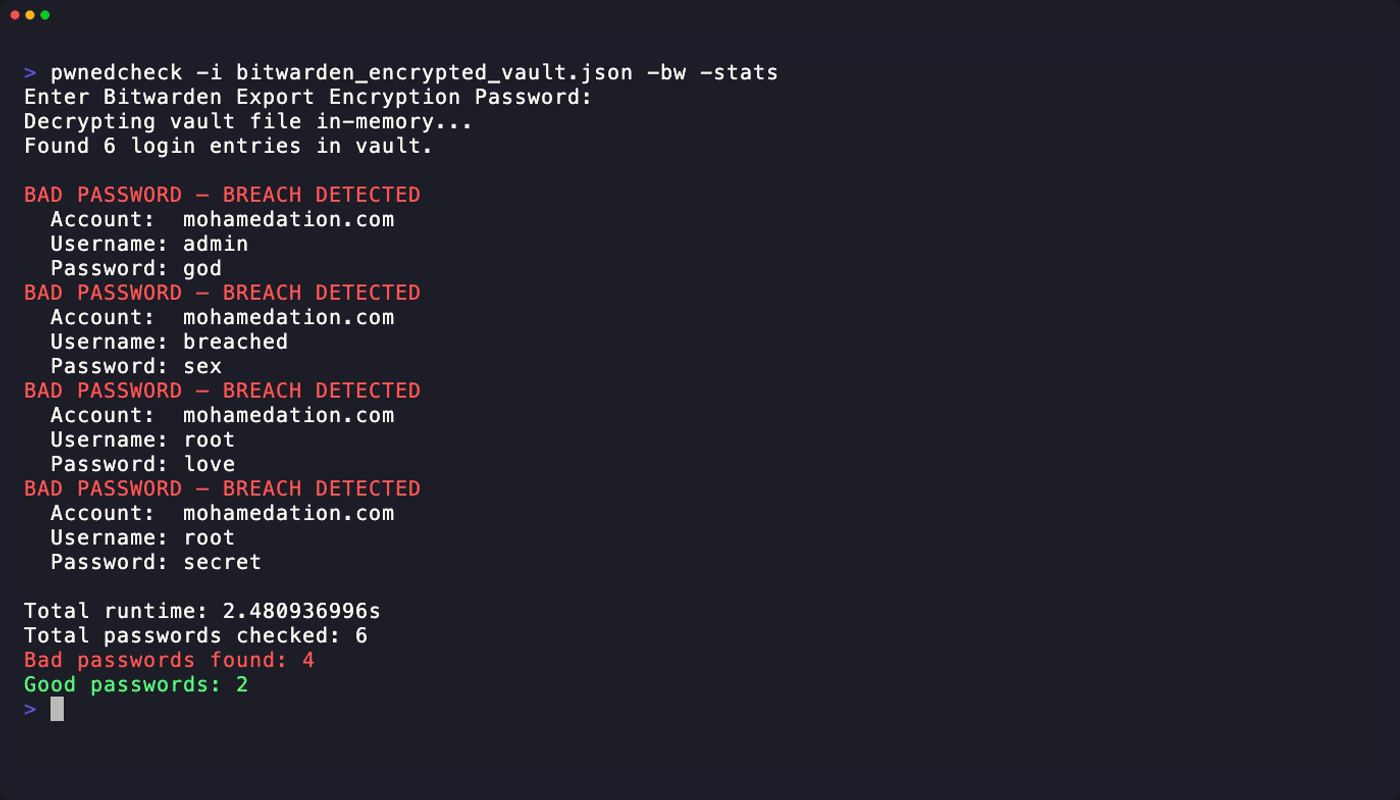
-hashed로 미리 해시된 SHA-1 입력 허용-bw로 Bitwarden 암호화 내보내기 확인-hide로 출력에서 평문 비밀번호 숨기기-v로 요청 수준의 HIBP 진단 정보 표시-stats로 실행 종료 시 통계 출력운영 체제에 맞게 미리 컴파일된 정적 바이너리를 릴리스 페이지에서 직접 다운로드할 수 있습니다:
pwnedcheck_x.x.x_linux_amd64.tar.gz (또는 arm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz (또는 arm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: 추출된 디렉터리에서 터미널을 열고 바이너리에 실행 권한을 부여한 후 실행합니다:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: 테스트되지 않았지만 피드백은 환영합니다
추출된 pwnedcheck.exe가 있는 폴더에서 PowerShell 또는 명령 프롬프트를 열고 실행합니다:
.\pwnedcheck.exe -h
CLI를 Go bin 디렉터리에 설치합니다:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
현재 호스트 바이너리를 Go bin 디렉터리에 설치합니다.
Makefile을 사용하여 Linux 또는 macOS용 릴리스 바이너리를 생성합니다:
make build-linux
make build-macos
바이너리는 파일 이름에 현재 Go 아키텍처가 포함되어 dist/에 작성됩니다.
바이너리를 OS별 이름으로 Go bin 디렉터리에 복사하려면 다음을 사용합니다:
make install-linux
make install-macos
이 명령들은 pwnedcheck로 설치합니다.
소스에서 실행:
go run ./cmd/pwnedcheck -v god
또는 설치된 바이너리를 실행:
pwnedcheck -i passwords.list -stats
단일 비밀번호 확인:
pwnedcheck password123
여러 비밀번호 확인:
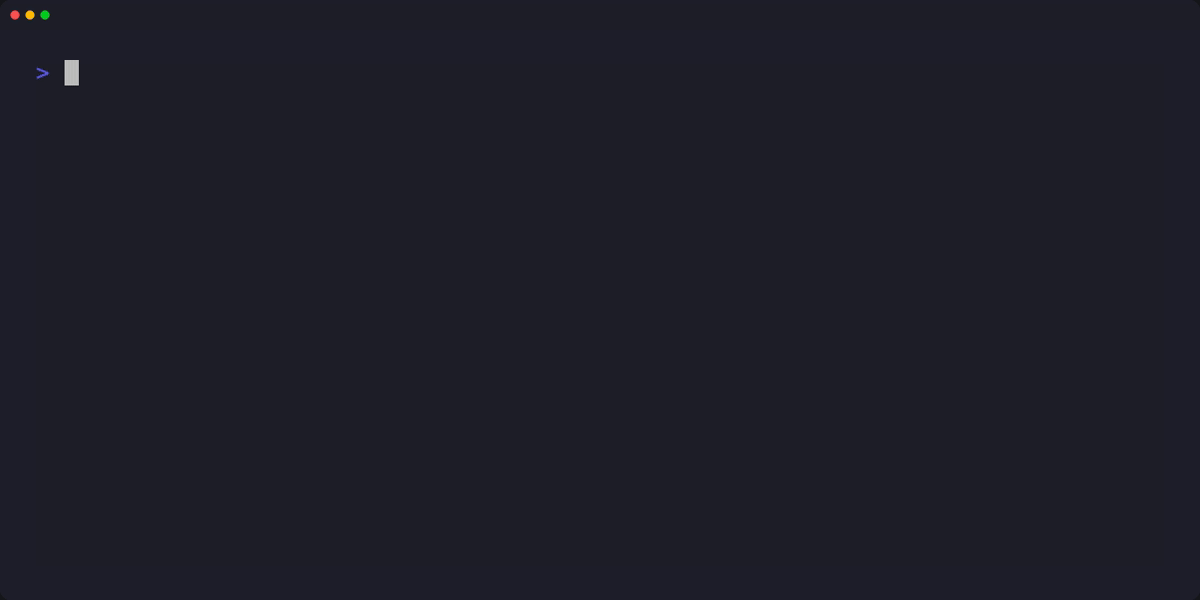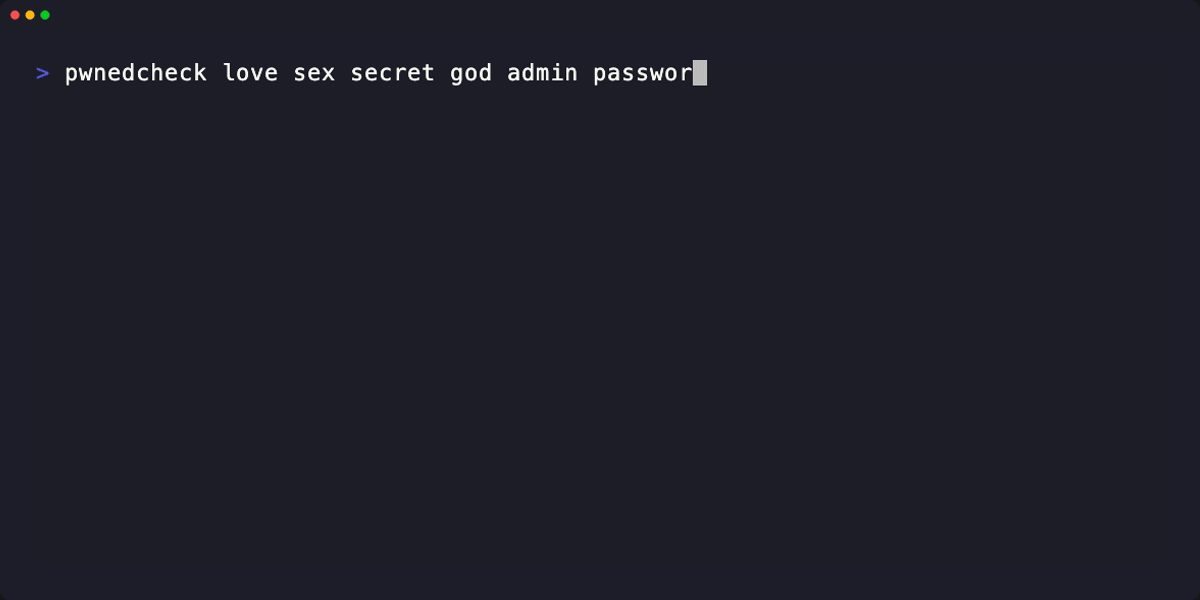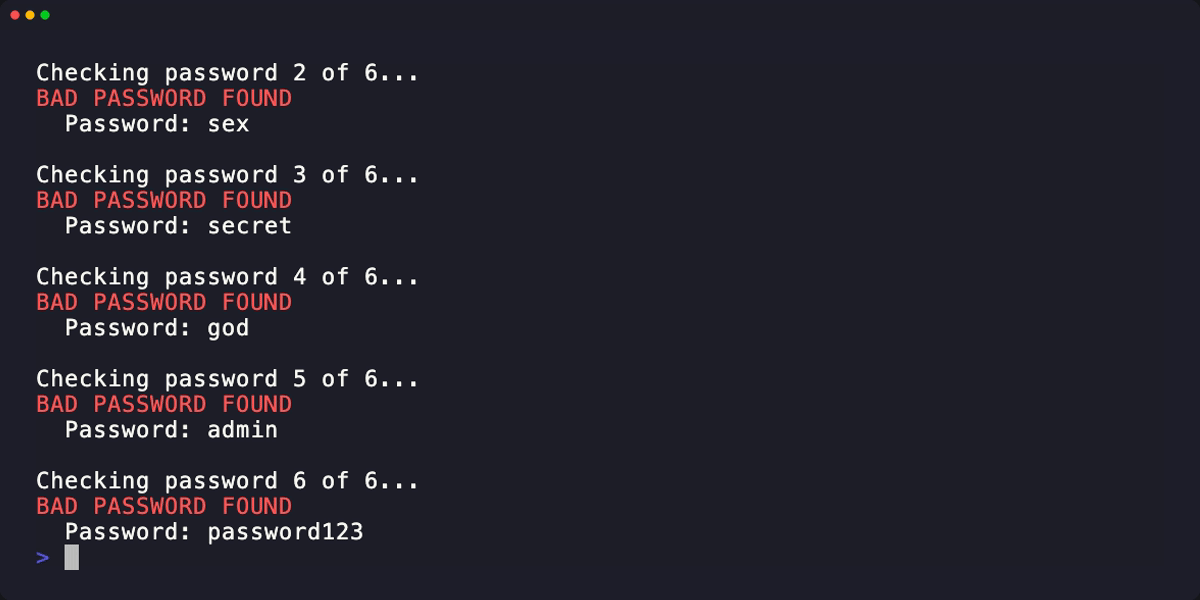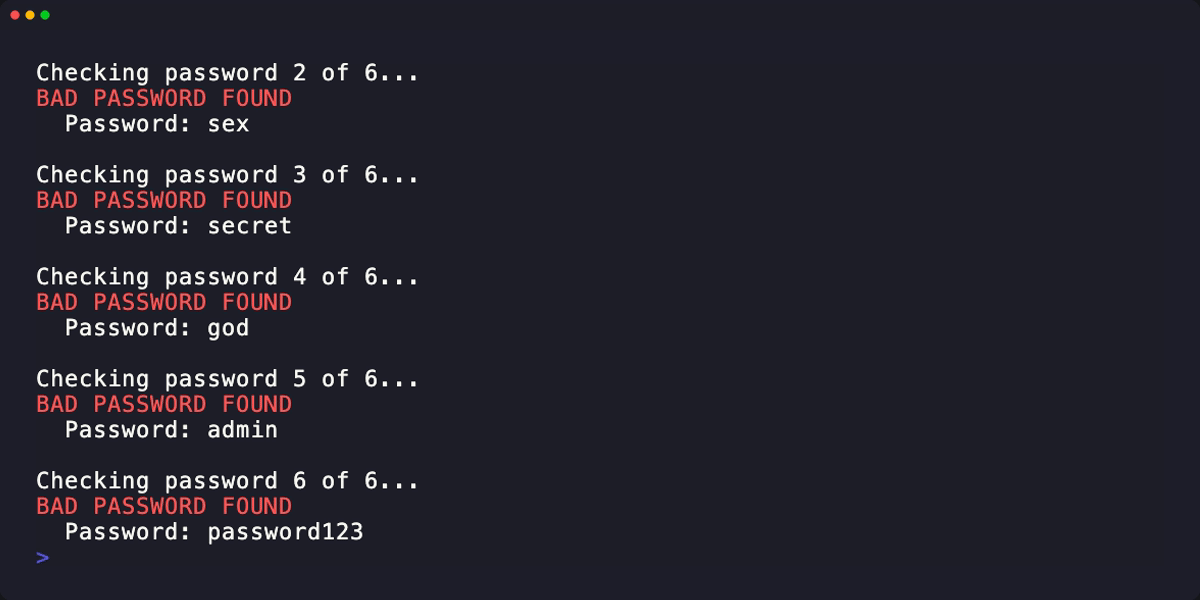
pwnedcheck love sex secret god
파일에서 비밀번호 확인:
pwnedcheck -i passwords.list
미리 해시된 SHA-1 값 확인:
pwnedcheck -hashed -i passwords.list
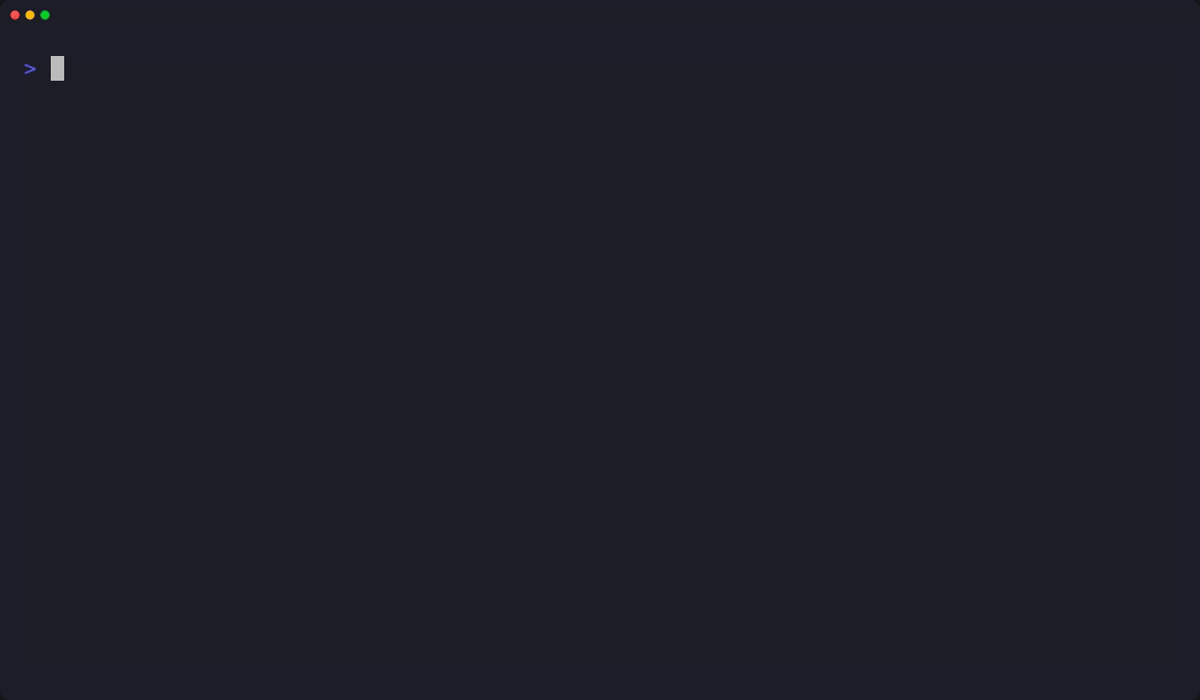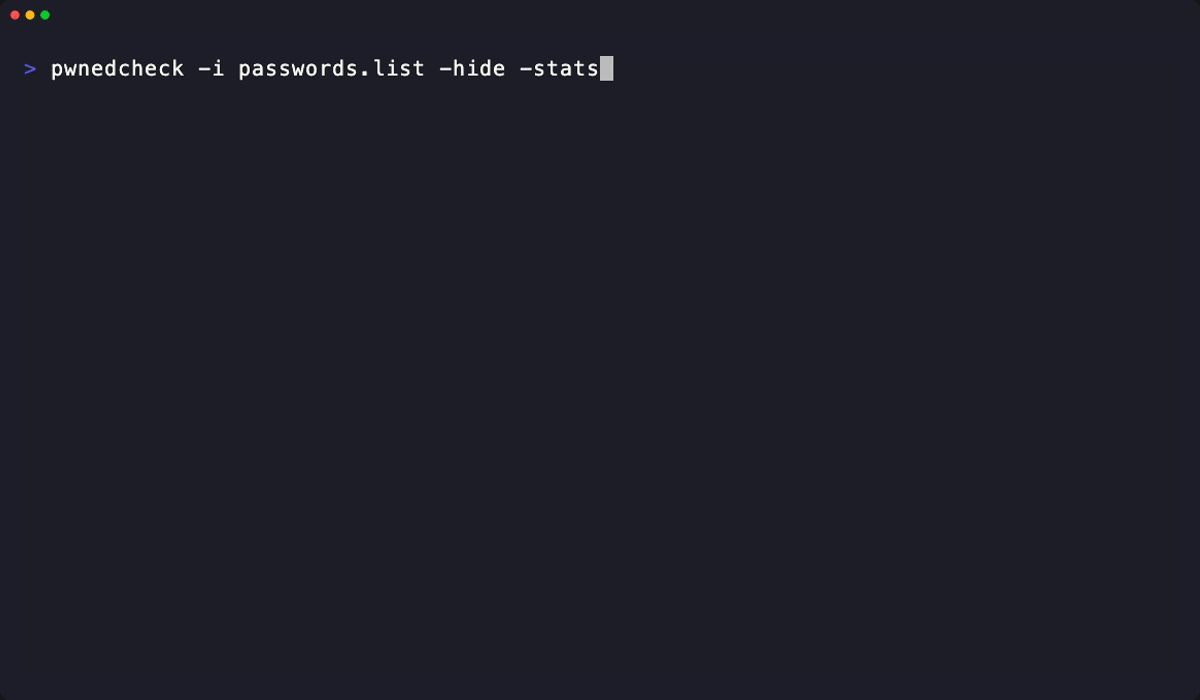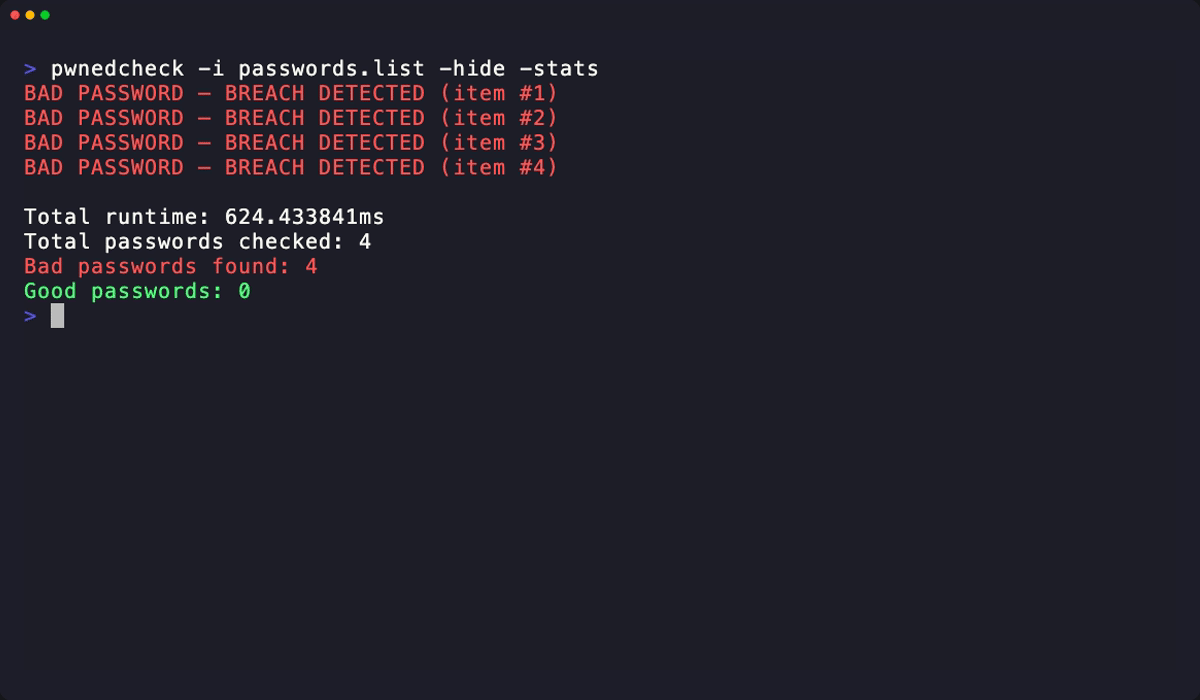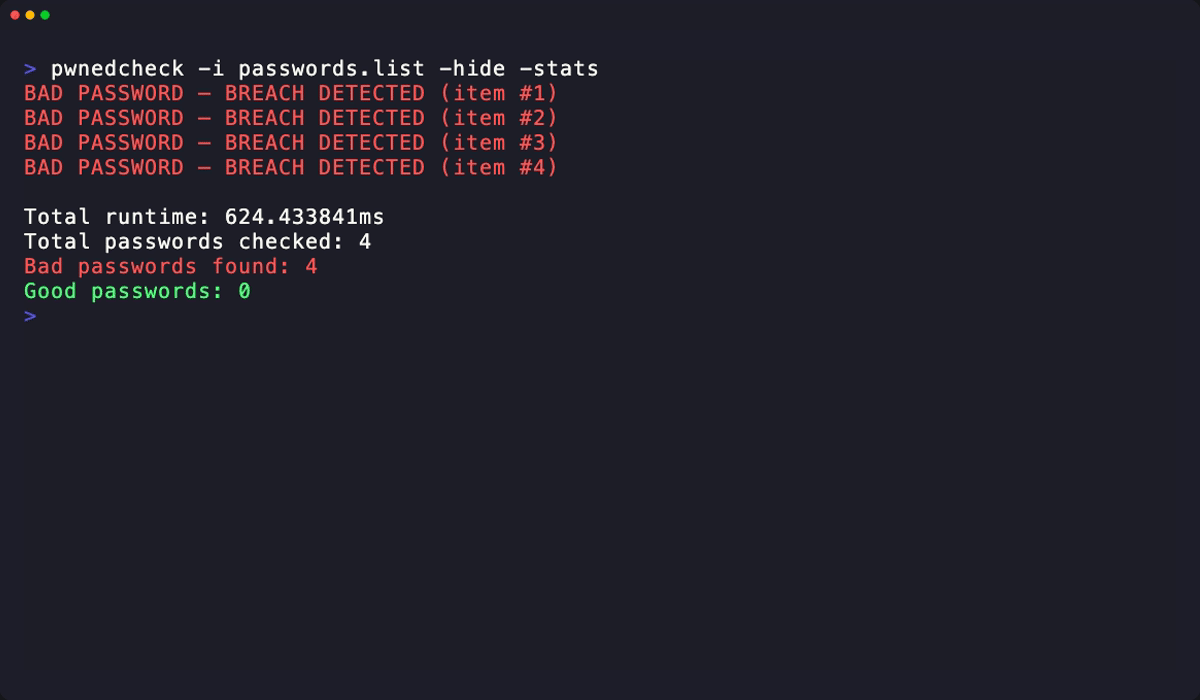
Bitwarden 암호화 내보내기 확인:
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
상세 HIBP 요청 로깅 활성화:
pwnedcheck -v password123
-i, --input <string> : 비밀번호 또는 JSON 내보내기를 포함하는 입력 파일 (기본값 "passwords.txt")-bw, --bitwarden : 입력 파일을 Bitwarden 비밀번호로 보호된 암호화 JSON 내보내기로 처리-H, --hashed : 입력을 평문 대신 미리 계산된 SHA-1 해시로 처리-x, --hide : 콘솔 출력에서 평문 비밀번호 숨기기-s, --stats : 완료 후 런타임 및 결과 요약 표시-v, --verbose : API 진단 정보를 표시하기 위해 각 HIBP 요청 및 응답 상태 출력-c, --credits : 크레딧 표시-h, --help : 도움말 표시PwnedCheck는 HIBP에서 사용하는 k-익명성 접근 방식을 사용합니다:
[1/2] Checking...
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: CLI 진입점 및 플래그 파싱internal/checker: 실행 루프 및 출력 형식 지정internal/hibp: HIBP 클라이언트 및 비밀번호 해싱internal/bitwarden: Bitwarden 내보내기 복호화make test # run unit tests
make cover # run tests with coverage summary
문서: pkg.go.dev · 커버리지: Codecov






