
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.
 sysflow-telemetry/sysflow
컨테이너 워크로드의 성능 및 보안 분석을 위해 시스템 호출 이벤트를 수집, 처리, 내보내어 간결한 객체-관계형 형식으로 변환하는 클라우드 네이티브 시스템 텔레메트리 파이프라인입니다.
 tdwyer/cve-2020-8559
이것은 CVE-2020-8559 Kubernetes 취약점에 대한 PoC 익스플로잇입니다.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
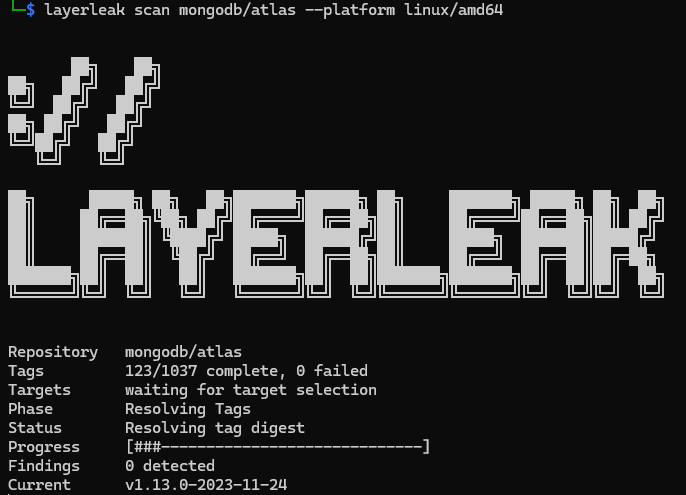 brumbelow/layerleak
layerleak Docker Hub 시크릿 스캐너
 paloaltonetworks/can-ctr-escape-cve-2022-0492
컨테이너 환경이 CVE-2022-0492를 통한 컨테이너 탈출에 취약한지 테스트합니다.
 dtact/divd-2021-00038--log4j-scanner
아카이브 및 Docker 이미지에서 Log4j CVE를 재귀적으로 스캔하는 취약점 스캐너입니다. SHA256 해시를 통해 JndiLookup.class와 취약한 버전을 탐지하며, 악용 클래스를 제거하는 선택적 패치를 지원합니다.
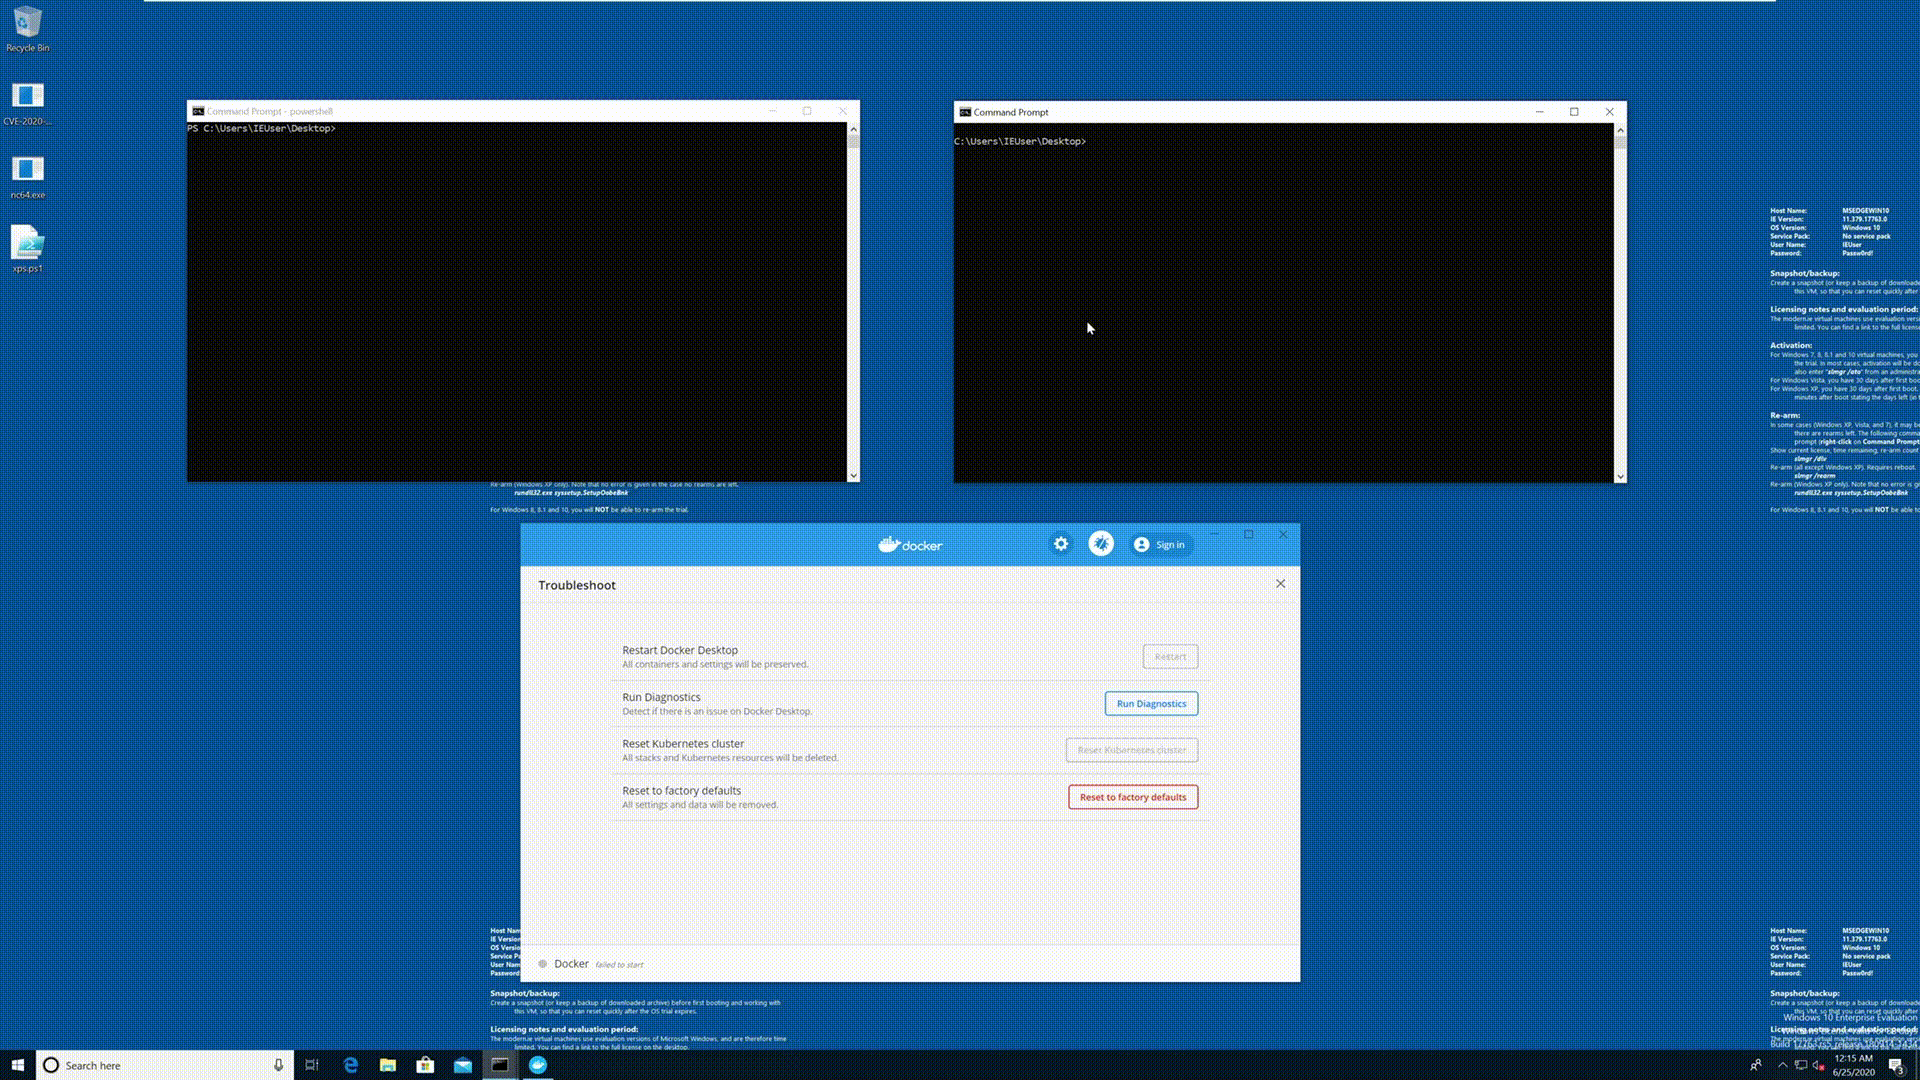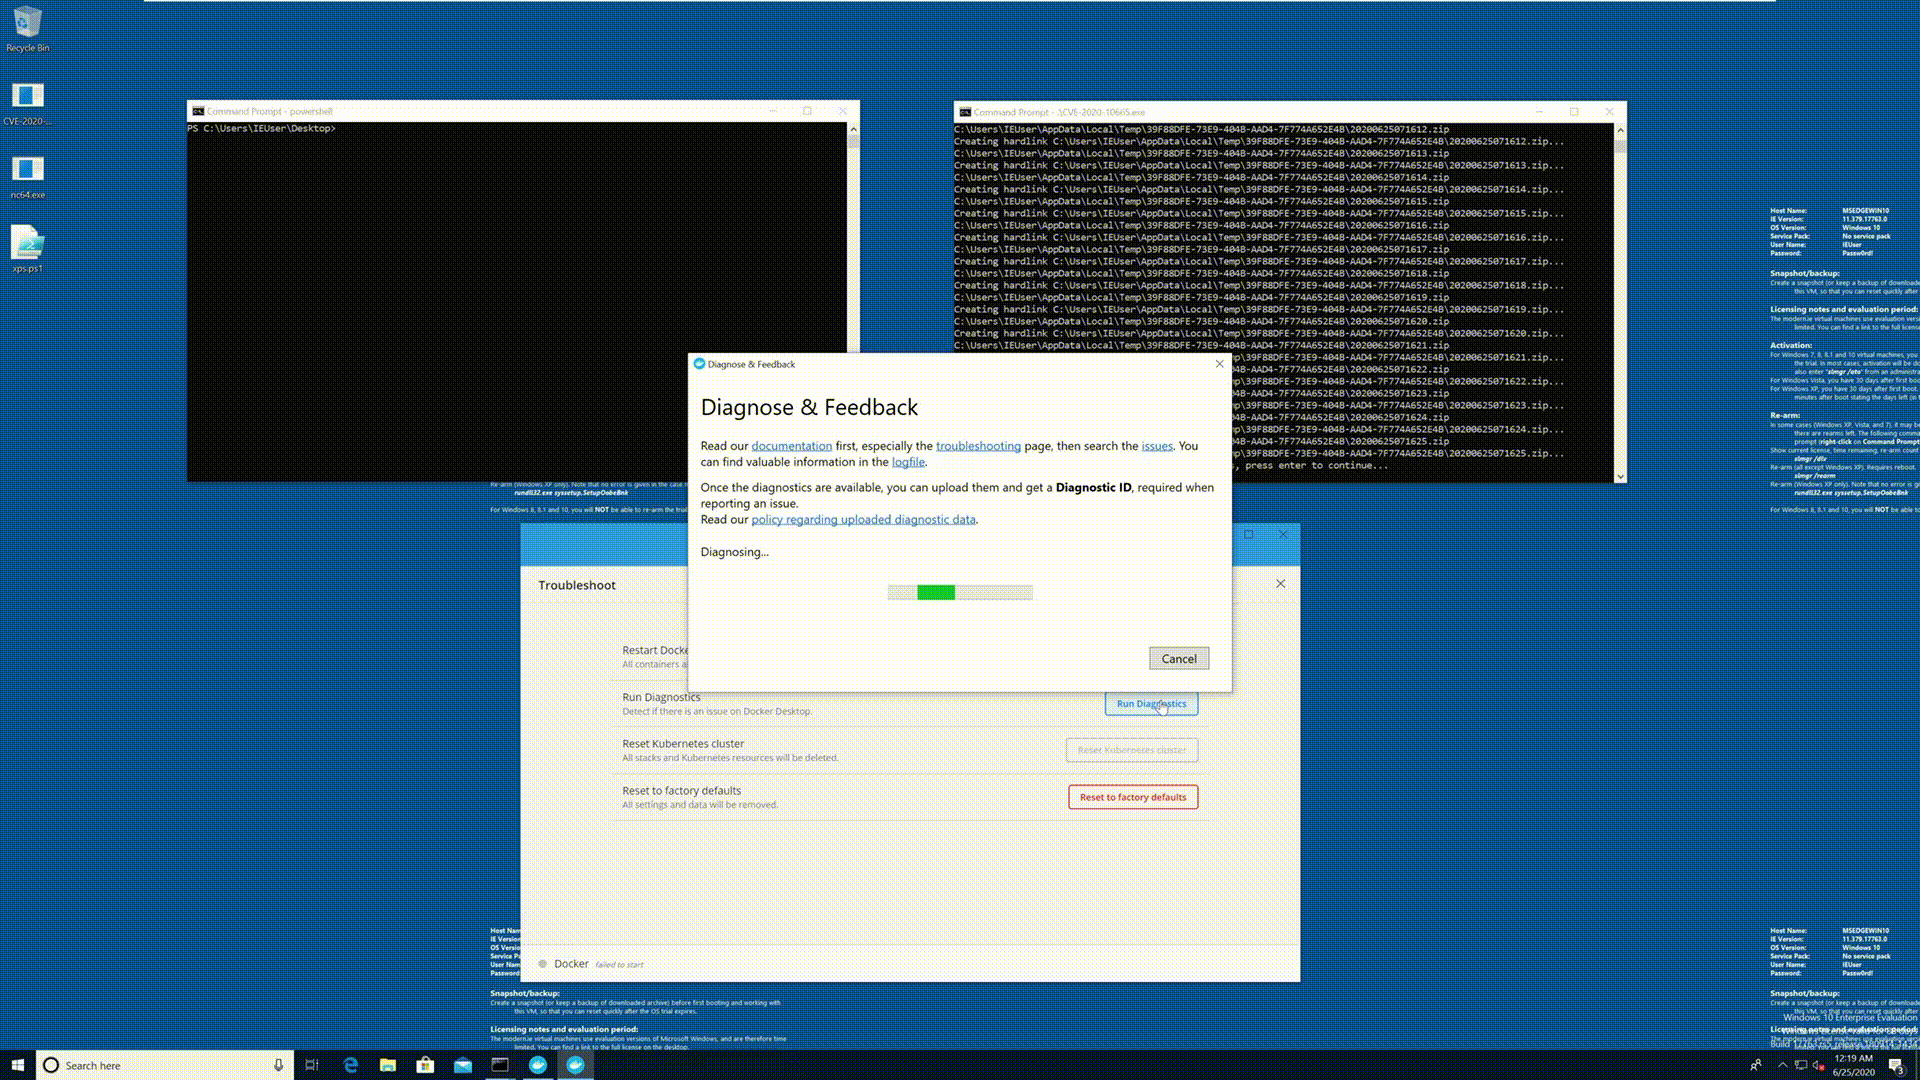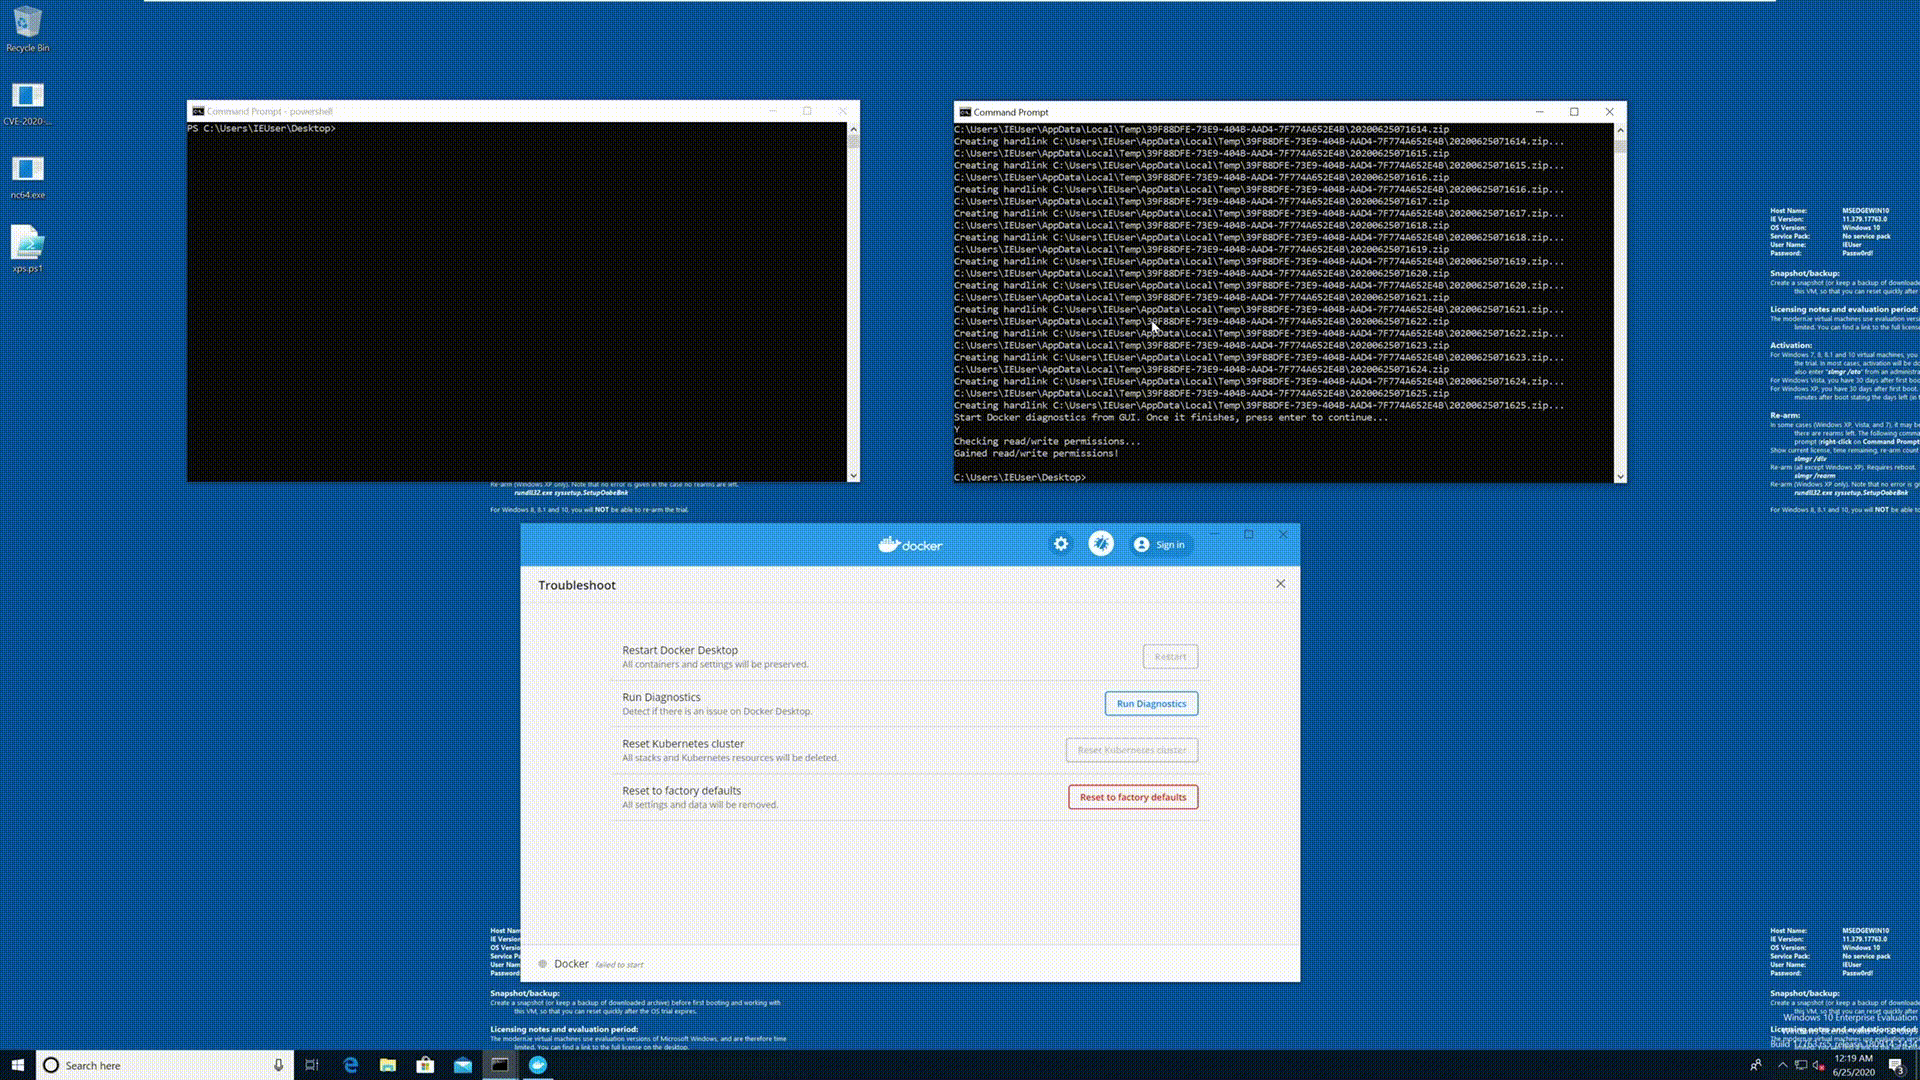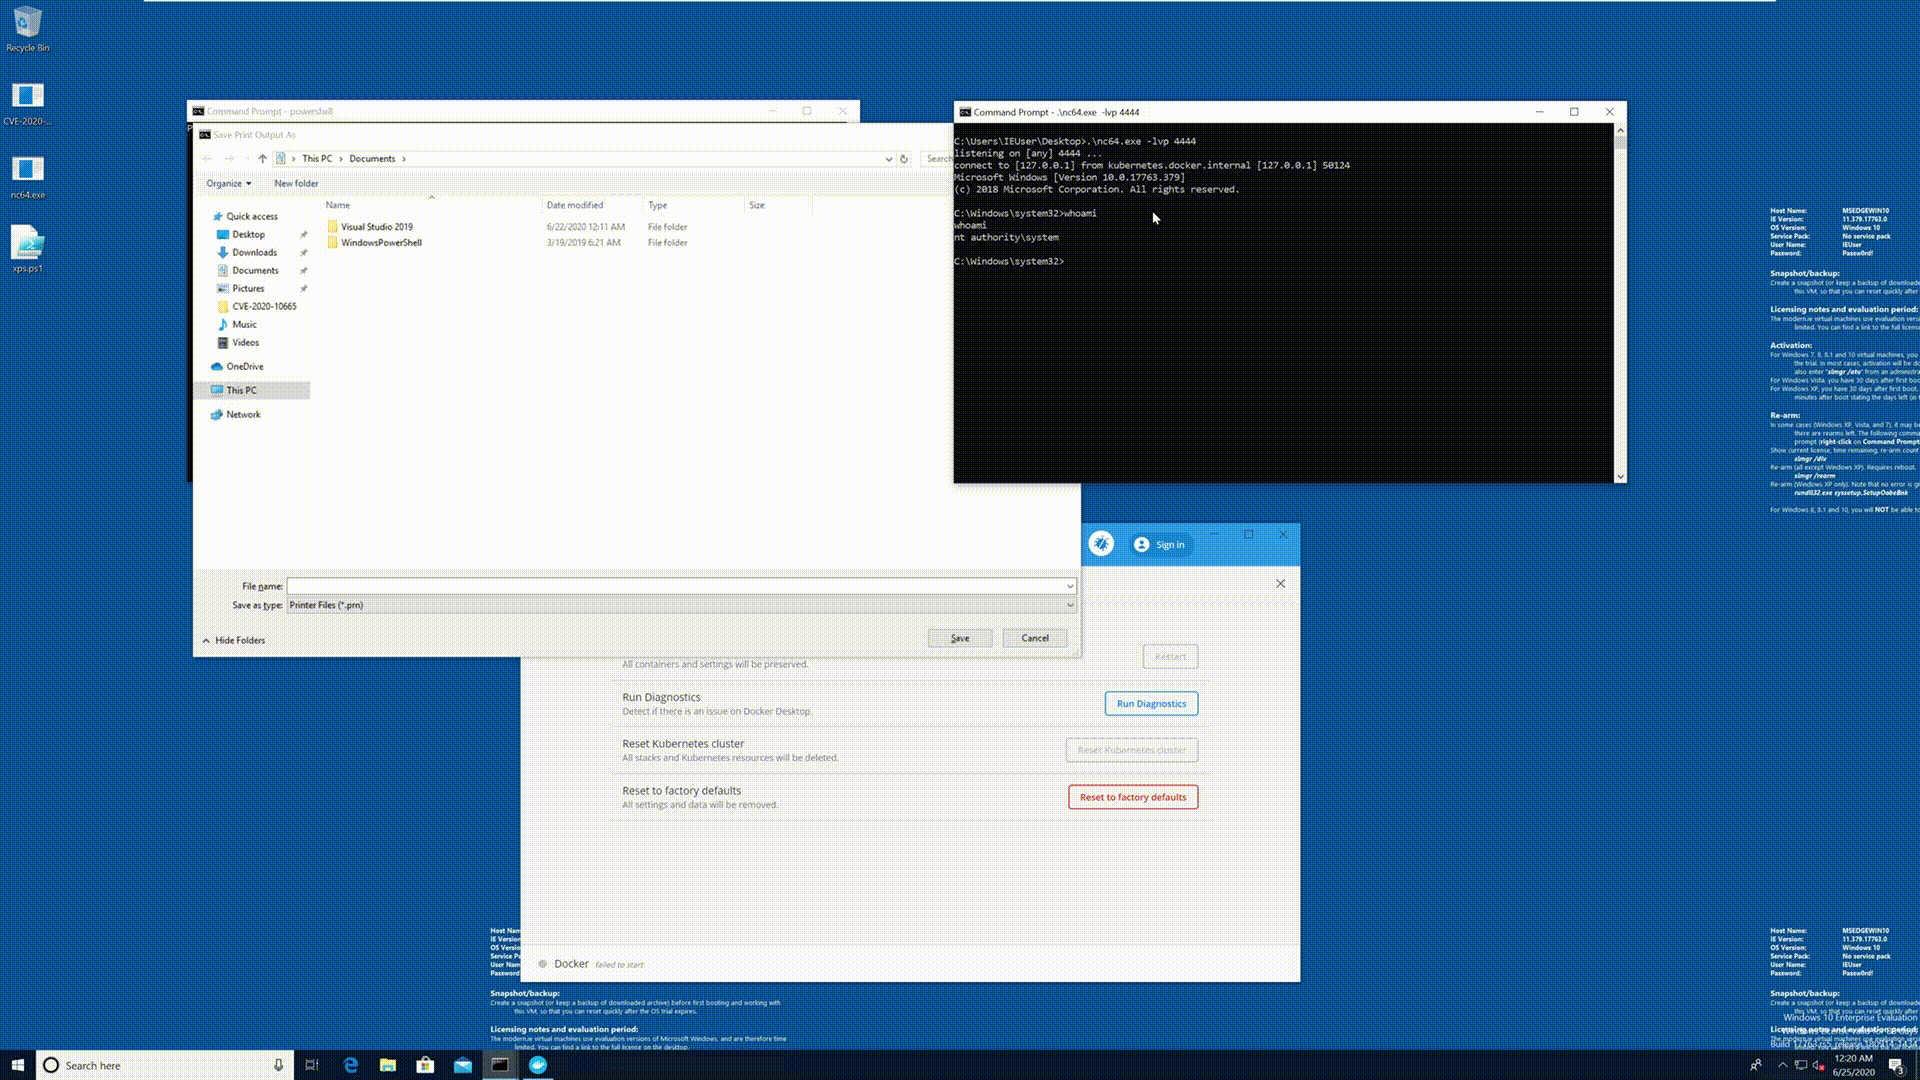 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop 로컬 권한 상승 PoC
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 원격 코드 실행 익스플로잇 및 취약한 컨테이너
 404tk/cve-2022-46463
Harbor 무단 접근 탐지
 aquasecurity/trivy-repo
Trivy용 deb/rpm 리포지토리
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 프레임워크로, 네오클라우드 및 AI 데이터 센터 인프라의 상위 10가지 보안 위험을 목록화하며, 하드웨어, 네트워킹, 격리, 관리 평면, 공급망을 다룹니다.
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847을 사용하여 컨테이너 이스케이프 달성 CVE-2022-0847 (Dirty Pipe)을 이용한 컨테이너 이스케이프
 darkarnium/log4j-cve-detect
중첩된 바이너리 내부의 CVE-2021-44228 탐지
 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 tejasprasad2008-afk/tracetree
러닝타임 행동 분석 도구로, 의심스러운 패키지를 Docker에서 샌드박싱하고, strace로 시스템 콜을 추적하며, 프로세스 계층 구조를 방향성 그래프로 매핑하고, YARA 시그니처, ML 이상 탐지, 시간적 패턴 분석을 통해 공급망 공격을 탐지합니다.
 vrn21-arcanist/bouvet
에이전트를 위한 샌드박스
 knqyf263/cve-2020-10749
CVE-2020-10749에 대한 개념 증명 익스플로잇: IPv6 가짜 라우터 광고를 통한 파드 간 Kubernetes MitM 공격 시연.








