
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천
 cgwalters/cve-2020-14386
Linux 커널 메모리 손상 취약점 CVE-2020-14386용 재현기로, Kubernetes 포드로 배포되어 충돌 또는 재부팅을 트리거하여 노드 취약점을 테스트합니다.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 일괄 무손상 탐지
 opsxcq/exploit-cve-2016-7434
NTPD 원격 DOS 익스플로잇 및 취약한 컨테이너
 tabbysable/poc-2020-8558
Kubernetes CVE-2020-8558에 대한 정보 및 개념 증명 익스플로잇 포함.
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs MSG_PEEK use-after-free 컨테이너 탈출
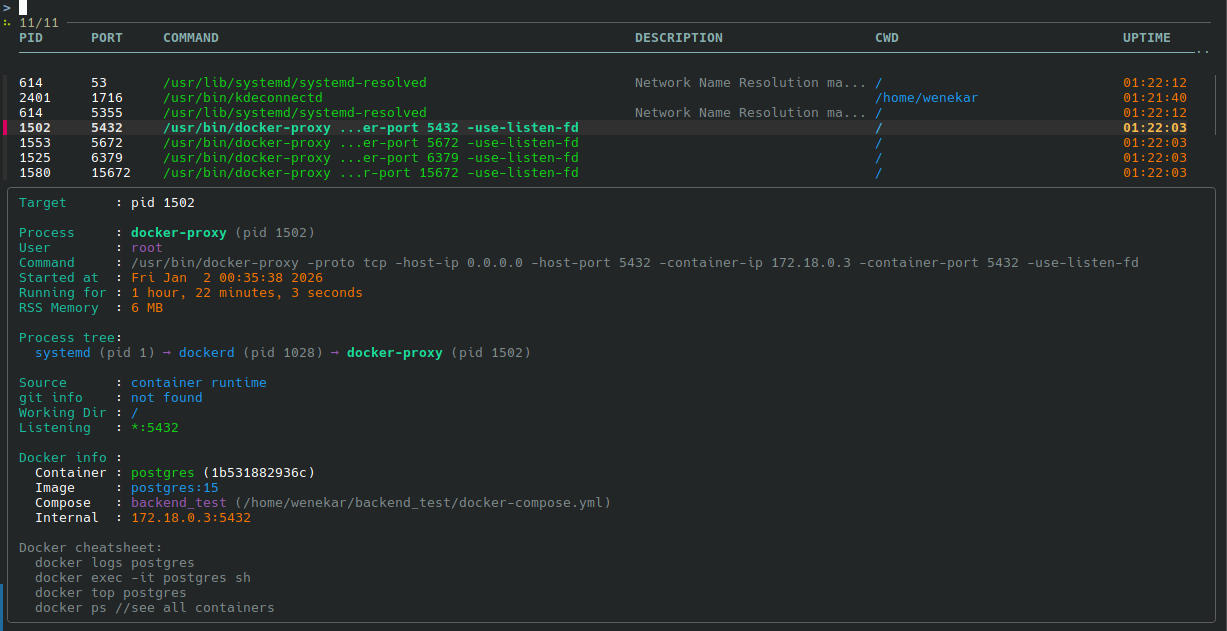 wenekar/procinfo
bash에서 직접 프로세스 정보를 가져오며, 최소한의 의존성을 사용합니다.
 raesene/cve-2022-23648-poc
CVE-2022-23648용 POC
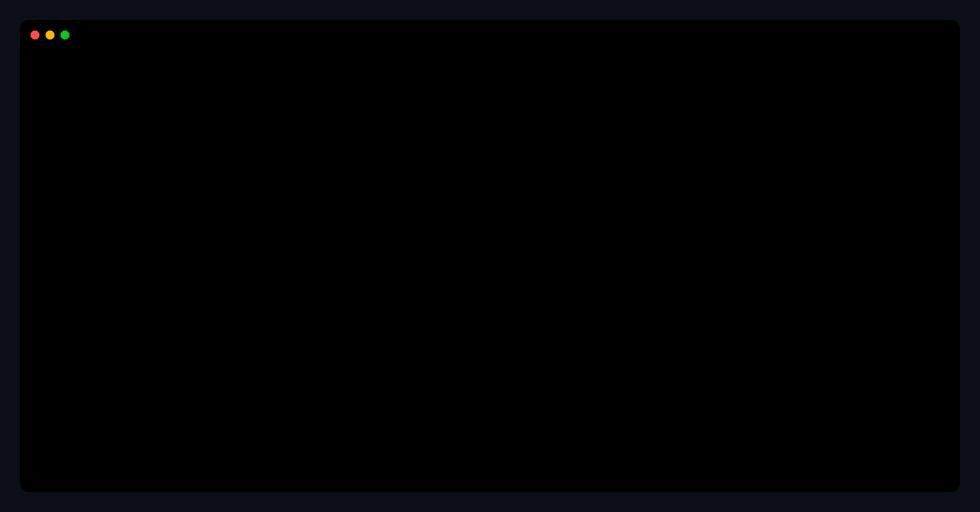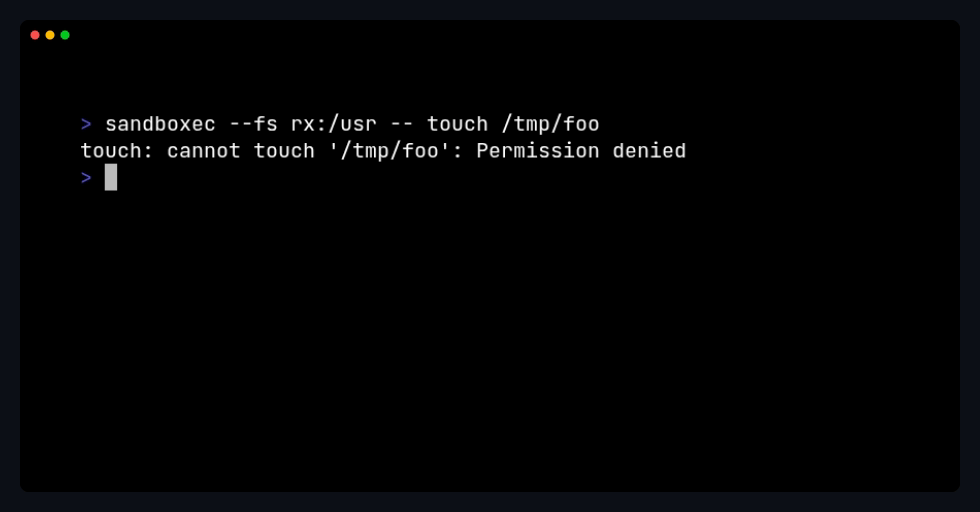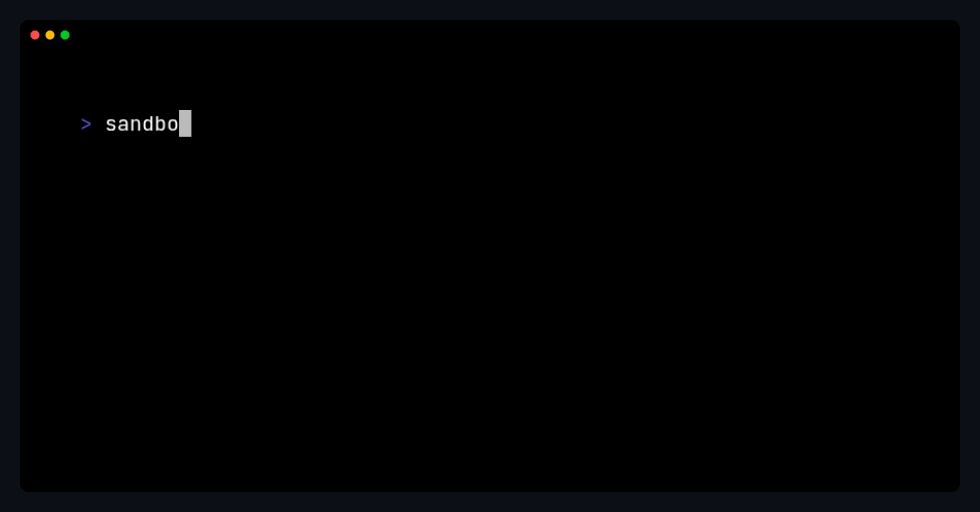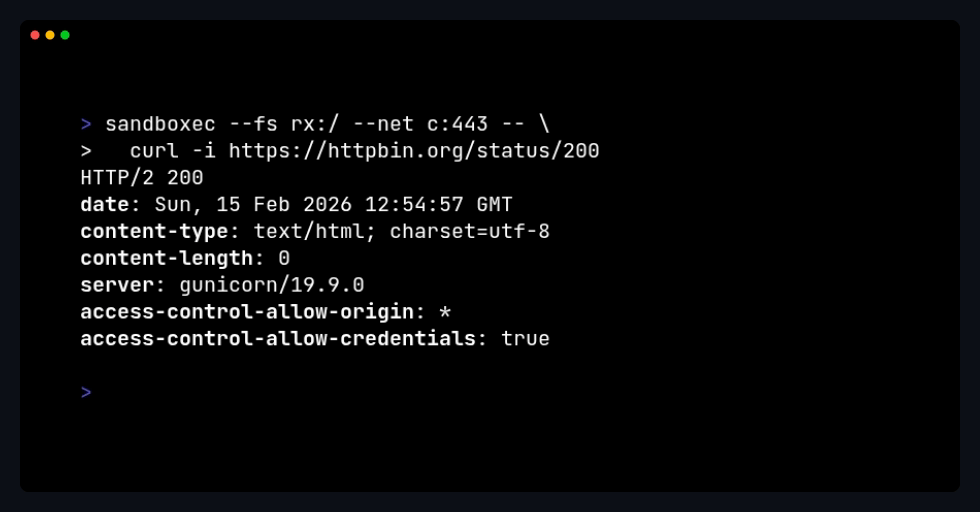 sandboxec/sandboxec
Linux를 위한 경량 명령 샌드박스, 기본적으로 안전하며, Landlock 기반.
 owasp/vulnerable-container-hub
VULCONHUB는 보안을 배우고 실습할 수 있도록 직접 취약한 컨테이너 이미지를 구축하는 데 필요한 파일에 대한 액세스를 제공합니다.
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
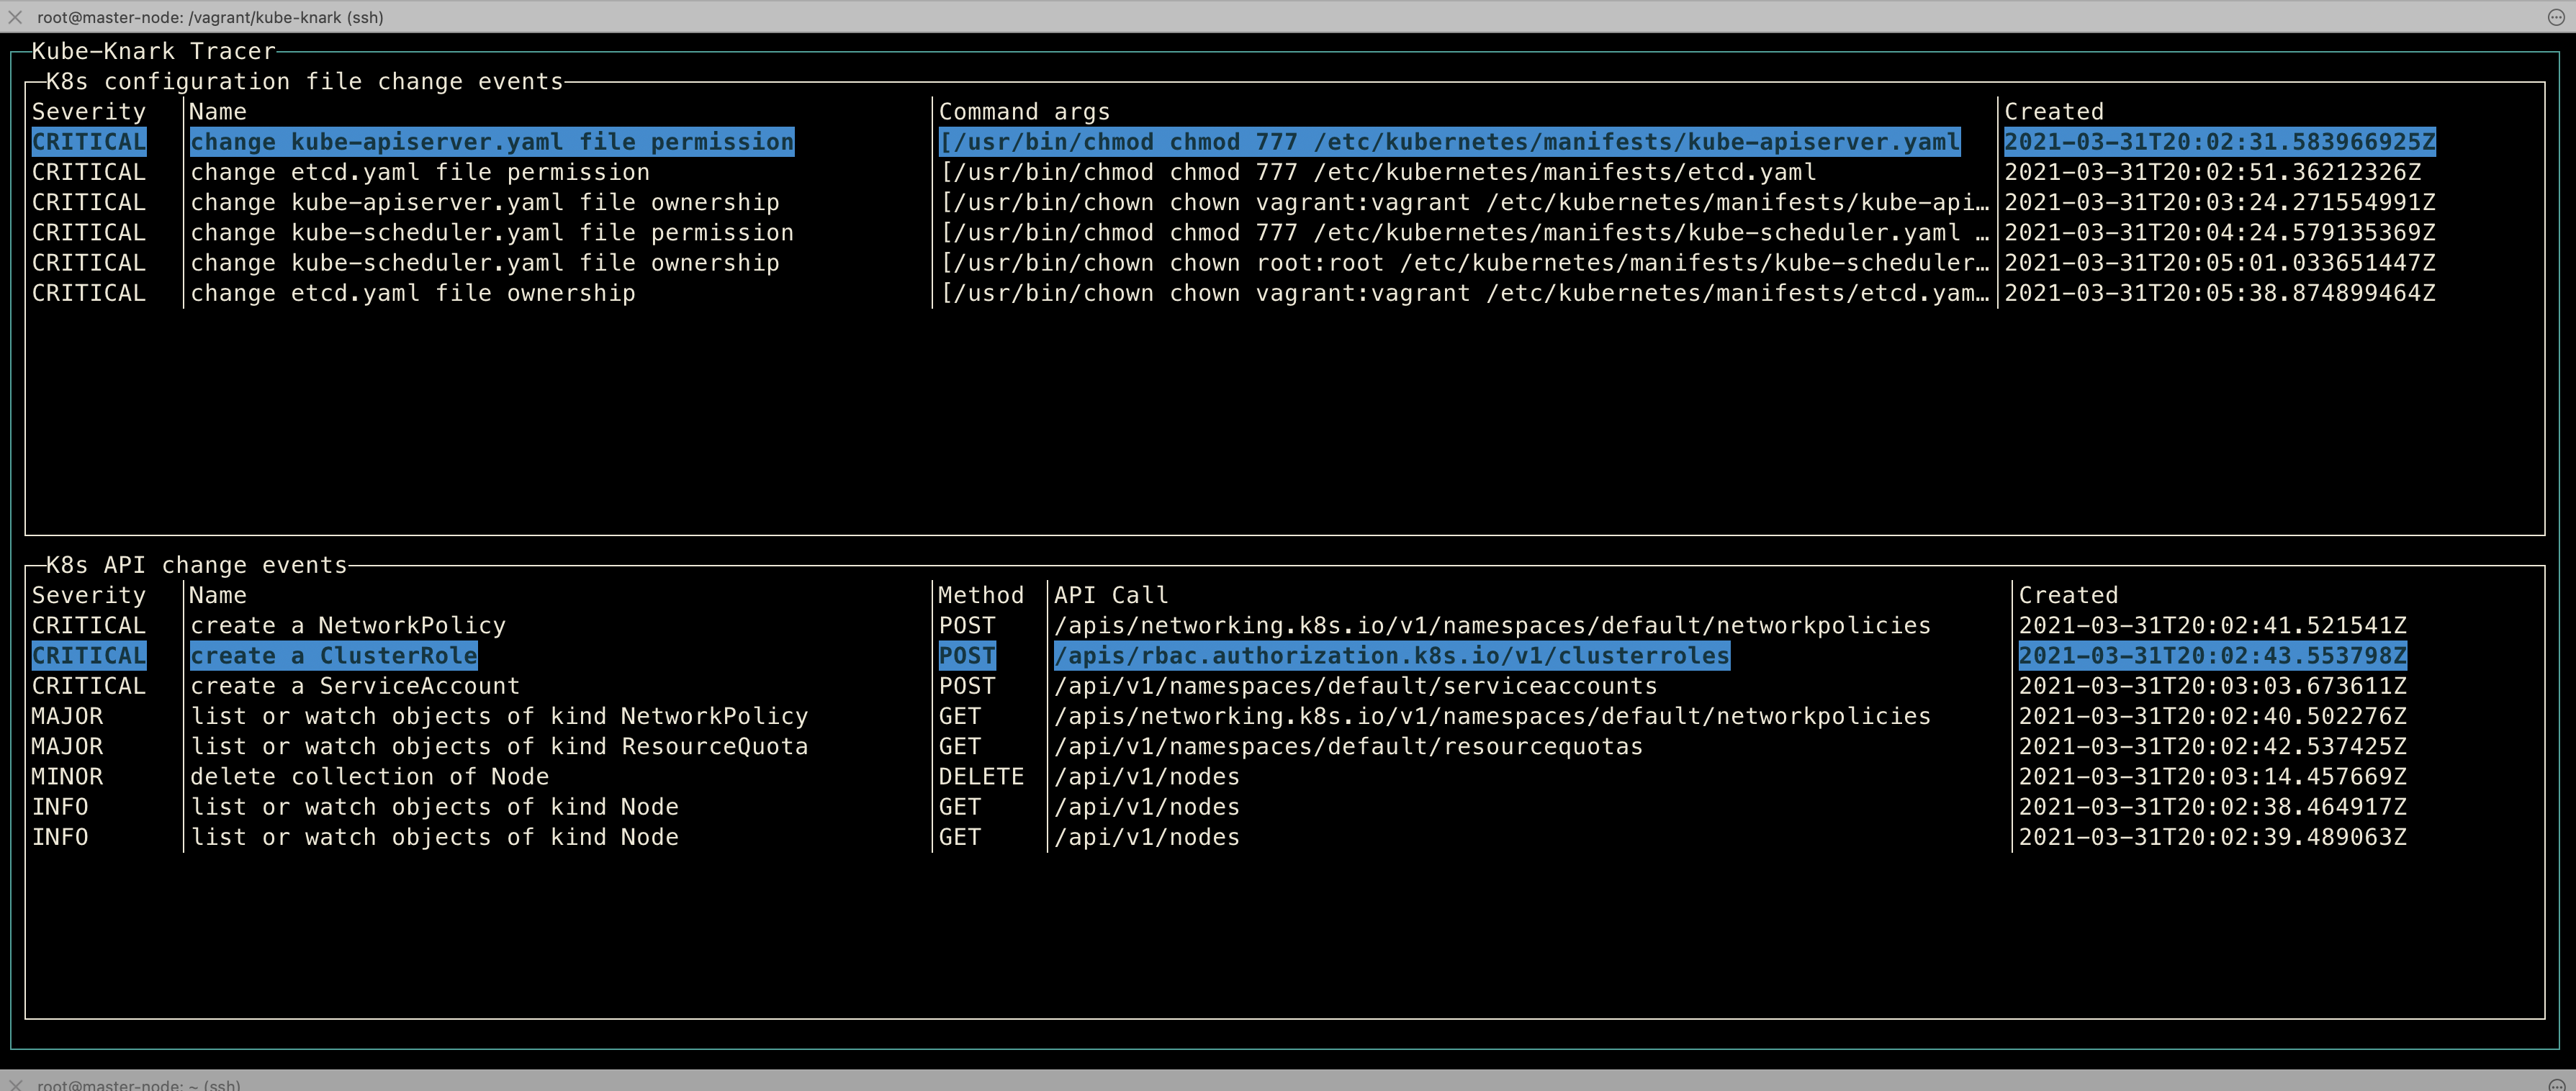 chen-keinan/kube-knark
오픈 소스 런타임 도구로, Kubernetes 클러스터에서 악성 코드 실행 및 런타임 잘못된 구성 변경을 탐지하는 데 도움을 줍니다.
 hmlio/vaas-cve-2014-6271
서비스로서의 취약점: CVS-2014-6271, 일명 Shellshock 소개
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 masasron/copyescape-cve-2026-17106
CopyEscape: docker cp로 Docker 호스트 장악하기 블로그 게시물의 PoC 저장소
 qi4l/cve-2026-31431-container-escape
Proof-of-concept 컨테이너 탈출 익스플로잇으로, runC의 CVE-2026-31431을 대상으로 하여 권한 상승 및 네임스페이스 탈출을 시연하며, 보안 연구 및 테스트를 위해 설계되었습니다.
 nccgroup/insject
insject는 컨테이너를 건드리기 위한 도구입니다. 이를 통해 컨테이너 또는 Linux 네임스페이스의 임의 조합에서 임의의 명령을 실행할 수 있습니다.
 airbus-cert/dirtypipe-ebpf_detection
CVE-2022-0847를 위한 eBPF 탐지 프로그램
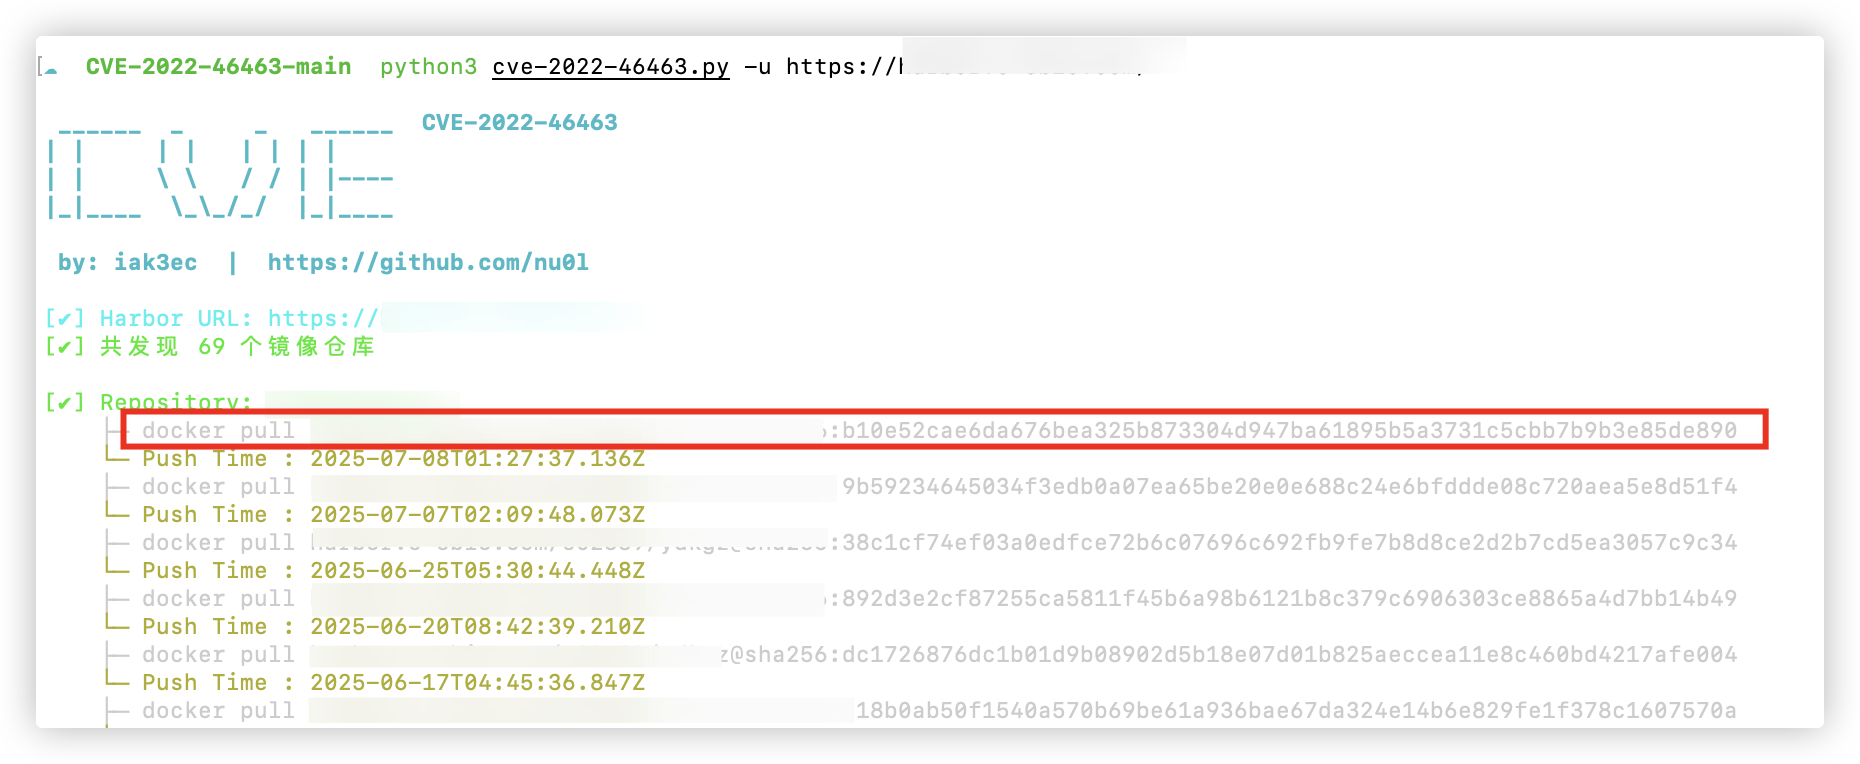 nu0l/cve-2022-46463
CVE-2022-46463(Harbor 인증 없음)








