
 #1
 professionallyevil/harpoon
k8s 클러스터 및 컨테이너 해킹을 위한 스크립트, 팁 및 요령 모음
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit 프로브 및 액션 API를 위한 Kubernetes 드라이버 확장
 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
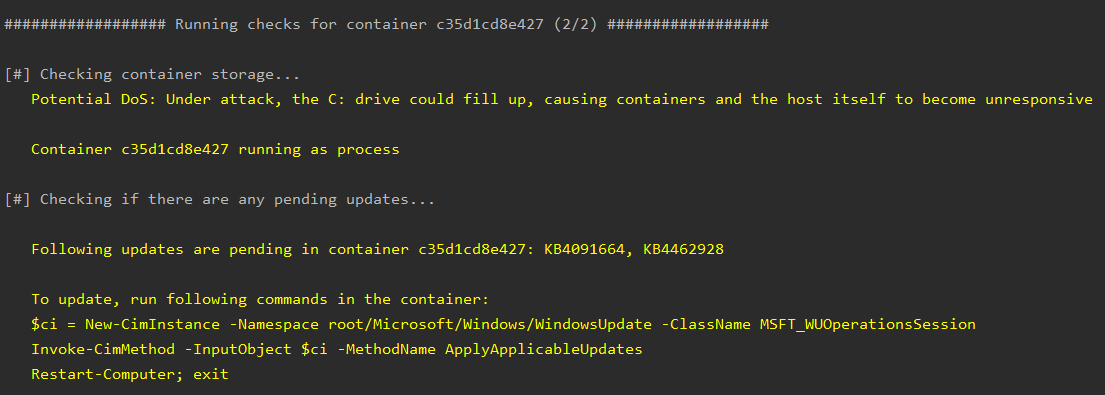 nccgroup/whalescan
Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.
 facebook/mcpguard-dynamic
Model Context Protocol (MCP)을 통해 이루어지는 LLM 에이전트 도구 호출을 보호하기 위한 커널 수준 eBPF 샌드박스
 mondoohq/installer
리눅스, macOS 및 Windows용 cnquery & cnspec 설치 스크립트
 iaga-team/iaga-sentinel
암호학적으로 서명되고 재생-검증 가능한 증거 계층으로 AI 에이전트용입니다. 루프 내에서의 행동을 관장하며, Ed25519 서명된 영수증을 생성하여 해시 체인 추가 로그에 연결하고, EU AI Act Article 12 기록 보관 및 Annex IV 문서화를…
 ricccrd/dd
JIT 기반 사용자 공간 리눅스 커널로, Apple Silicon macOS에서 VM 없이 네이티브로 컨테이너를 실행합니다. 컨테이너 격리, 오버레이 이미지 및 포트 퍼블리싱을 갖춘 Drop-in Docker Engine API 대체제입니다.
 rcarmo/agentbox
Docker 기반의 샌드박스로, 코딩 에이전트를 위한 격리된 환경, 사전 설치된 에이전트 도구, 서비스 제어, 그리고 안전한 다중 세션 개발을 위한 워크스페이스 부트스트랩을 제공합니다.
 sensepost/dwn
d(ockerp)wn - 도커 pwn 도구 관리자

 danthegoodman1/netfence
Envoy xDS처럼, 하지만 eBPF 필터를 위한
 lockc-project/lockc
eBPF와 Linux Security Modules(LSM)로 컨테이너를 더욱 안전하게 만들기

 invuls/pentest-projects/pcf
다양한 테스트 작업을 수행할 때 일상적인 프로세스를 자동화하기 위한 오픈소스, 크로스플랫폼 및 휴대용 툴킷!
 livecvebench/cve-factory
CVE-Factory
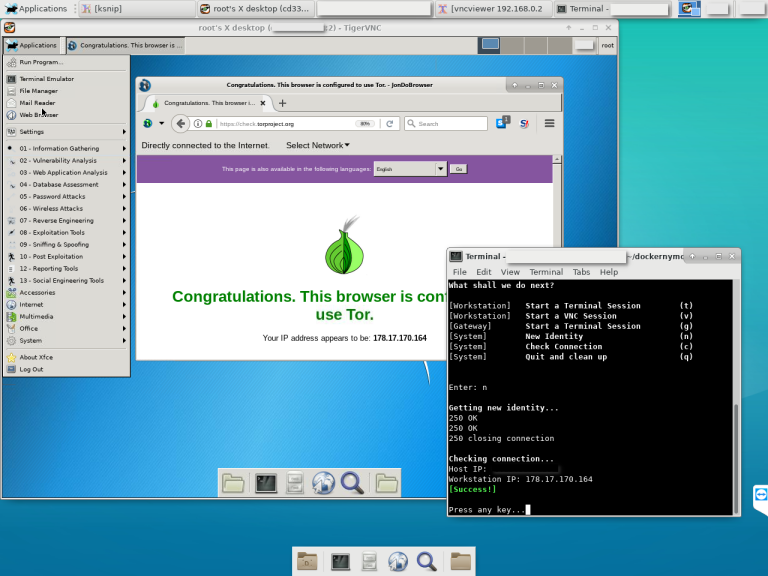 bcapptain/dockernymous
도커 컨테이너를 사용하여 Whonix와 같은 게이트웨이/워크스테이션 환경을 생성하는 데 사용되는 스크립트.
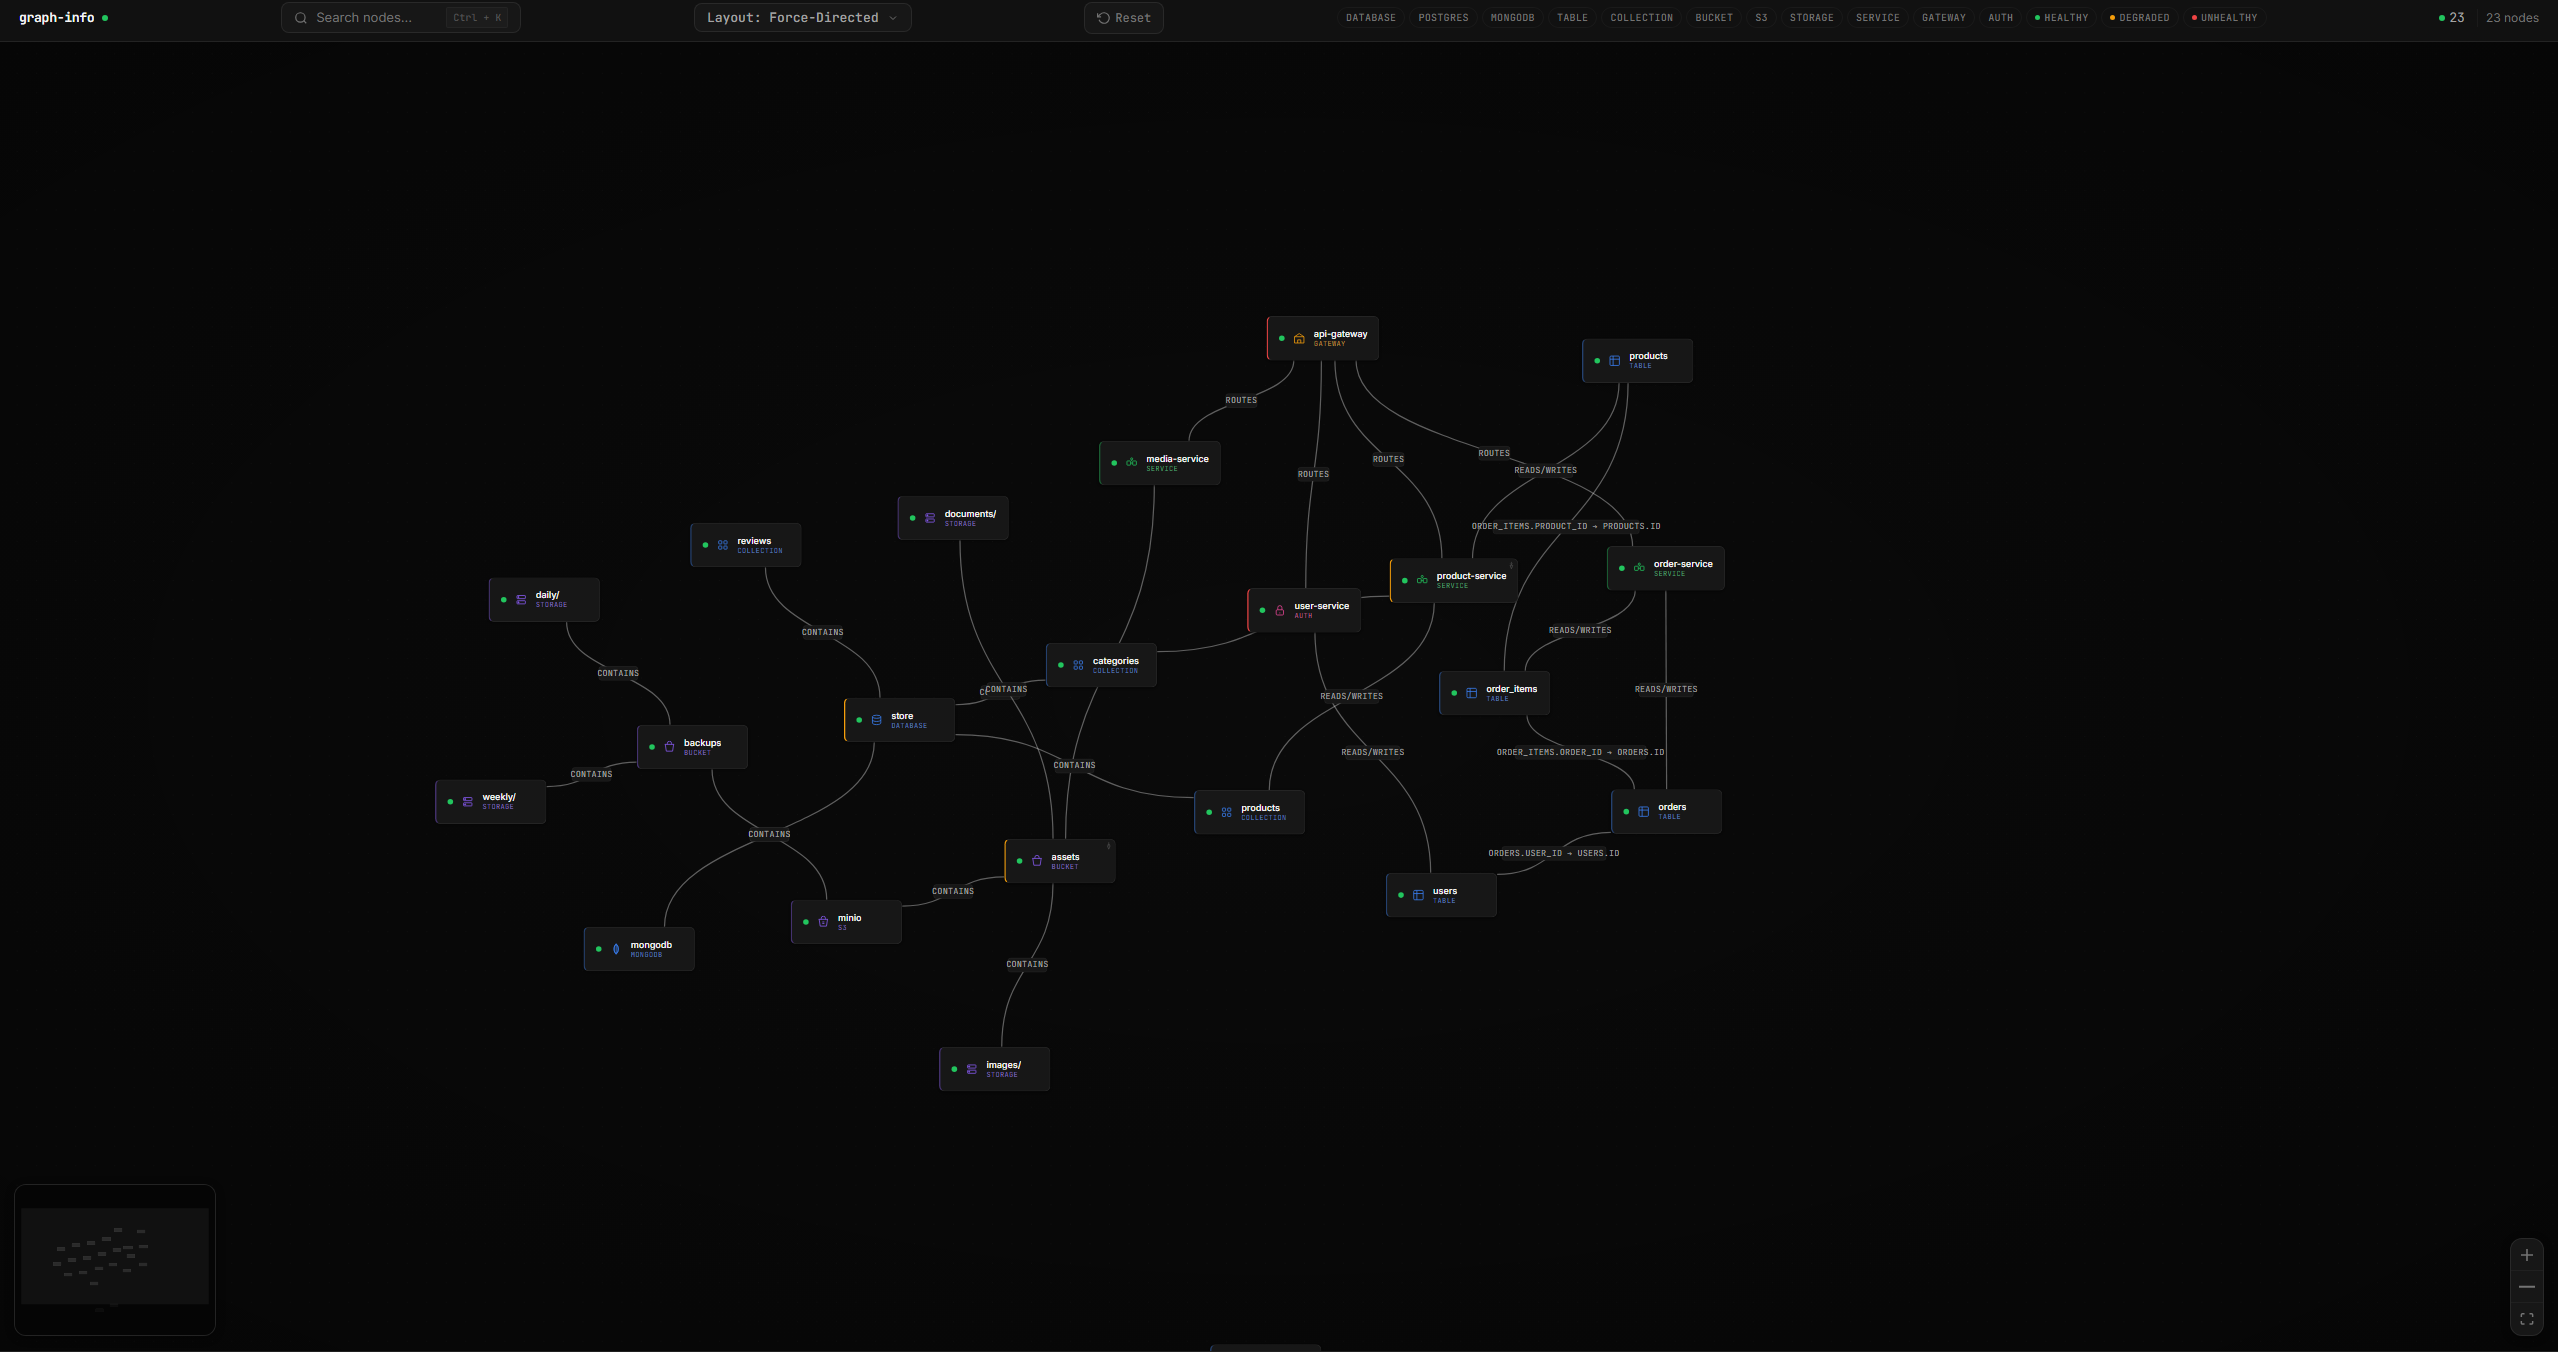 guilherme-grimm/graph-go
단순히 노드와 그래프









