#1

 kstenerud/yoloai
당신의 에이전트는 보안 위험이므로 그렇게 취급하세요. yoloAI는 AI 에이전트 샌드박싱을 제대로 구현합니다.
 videns/vulners-scanner
Vulners.com 감사 API 기반 취약점 스캐너
 opsxcq/exploit-cve-2014-6271
Shellshock 익스플로잇 + 취약 환경
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
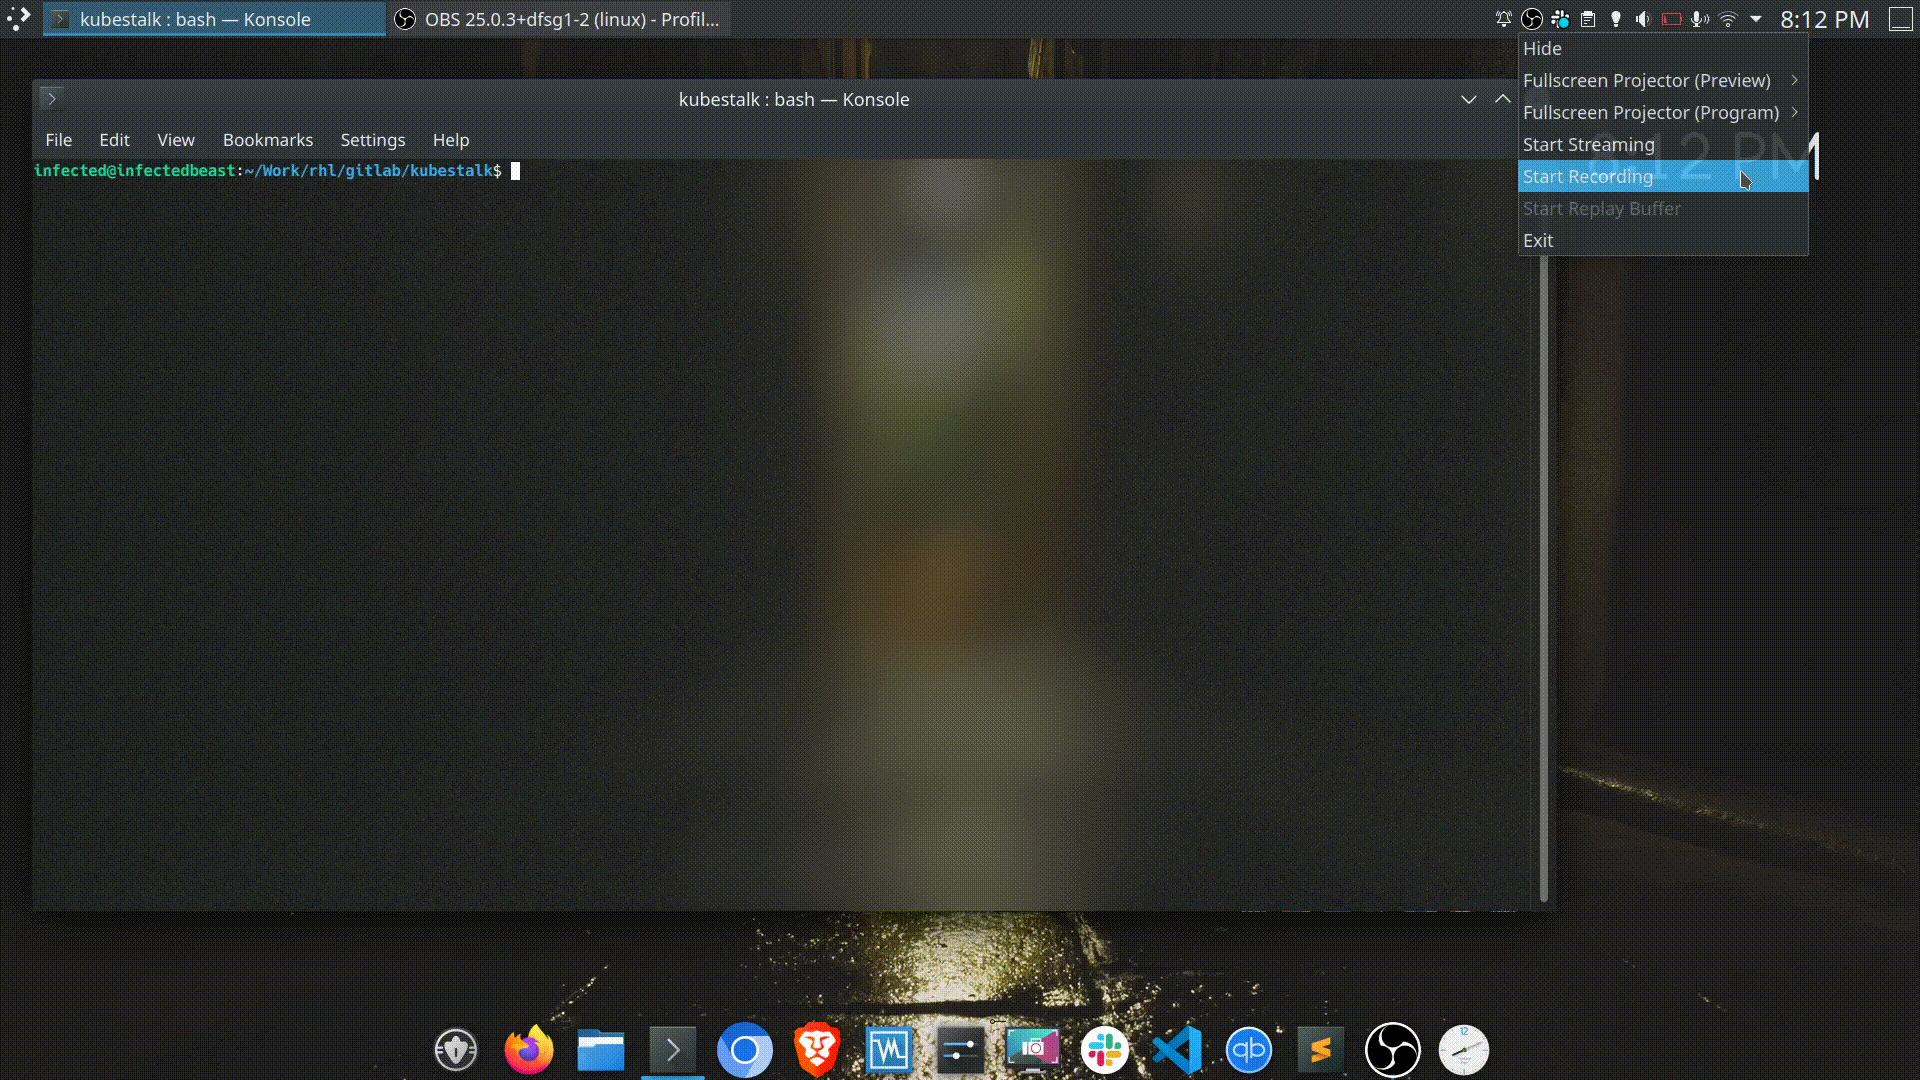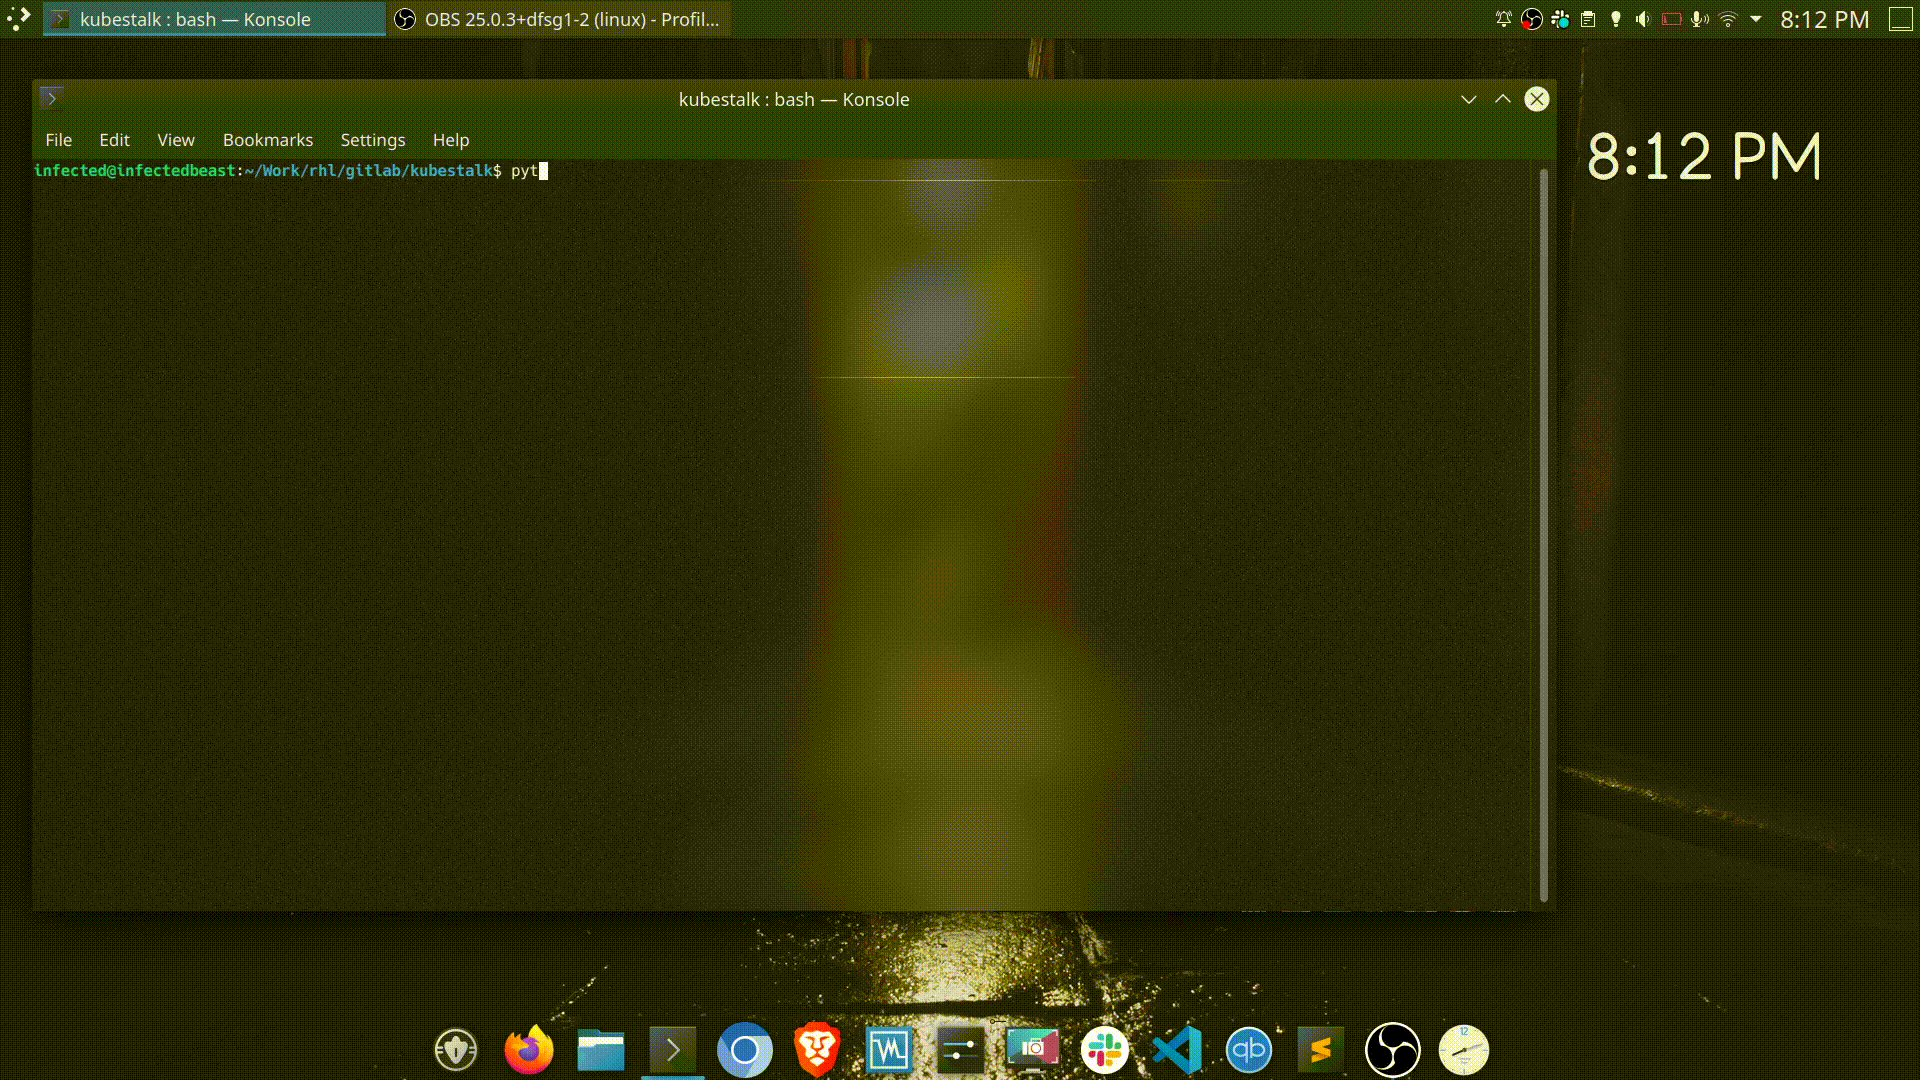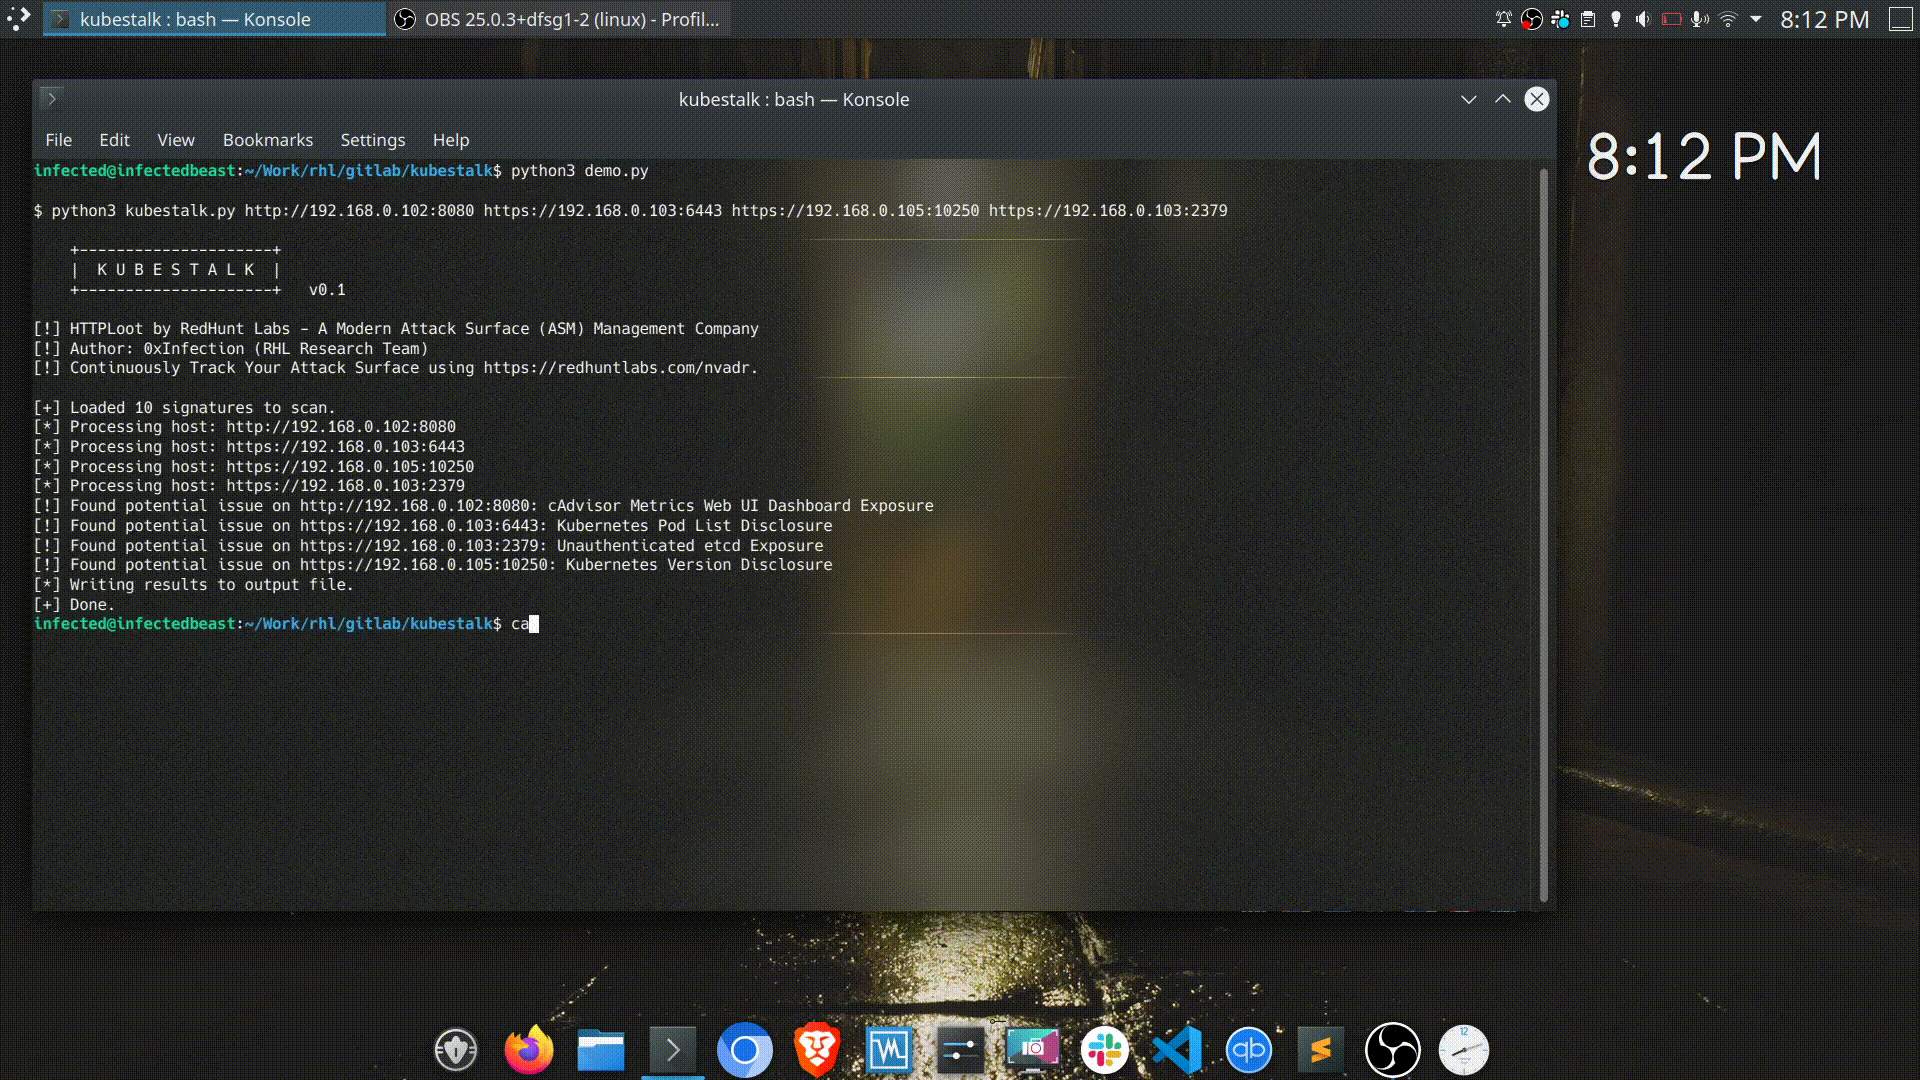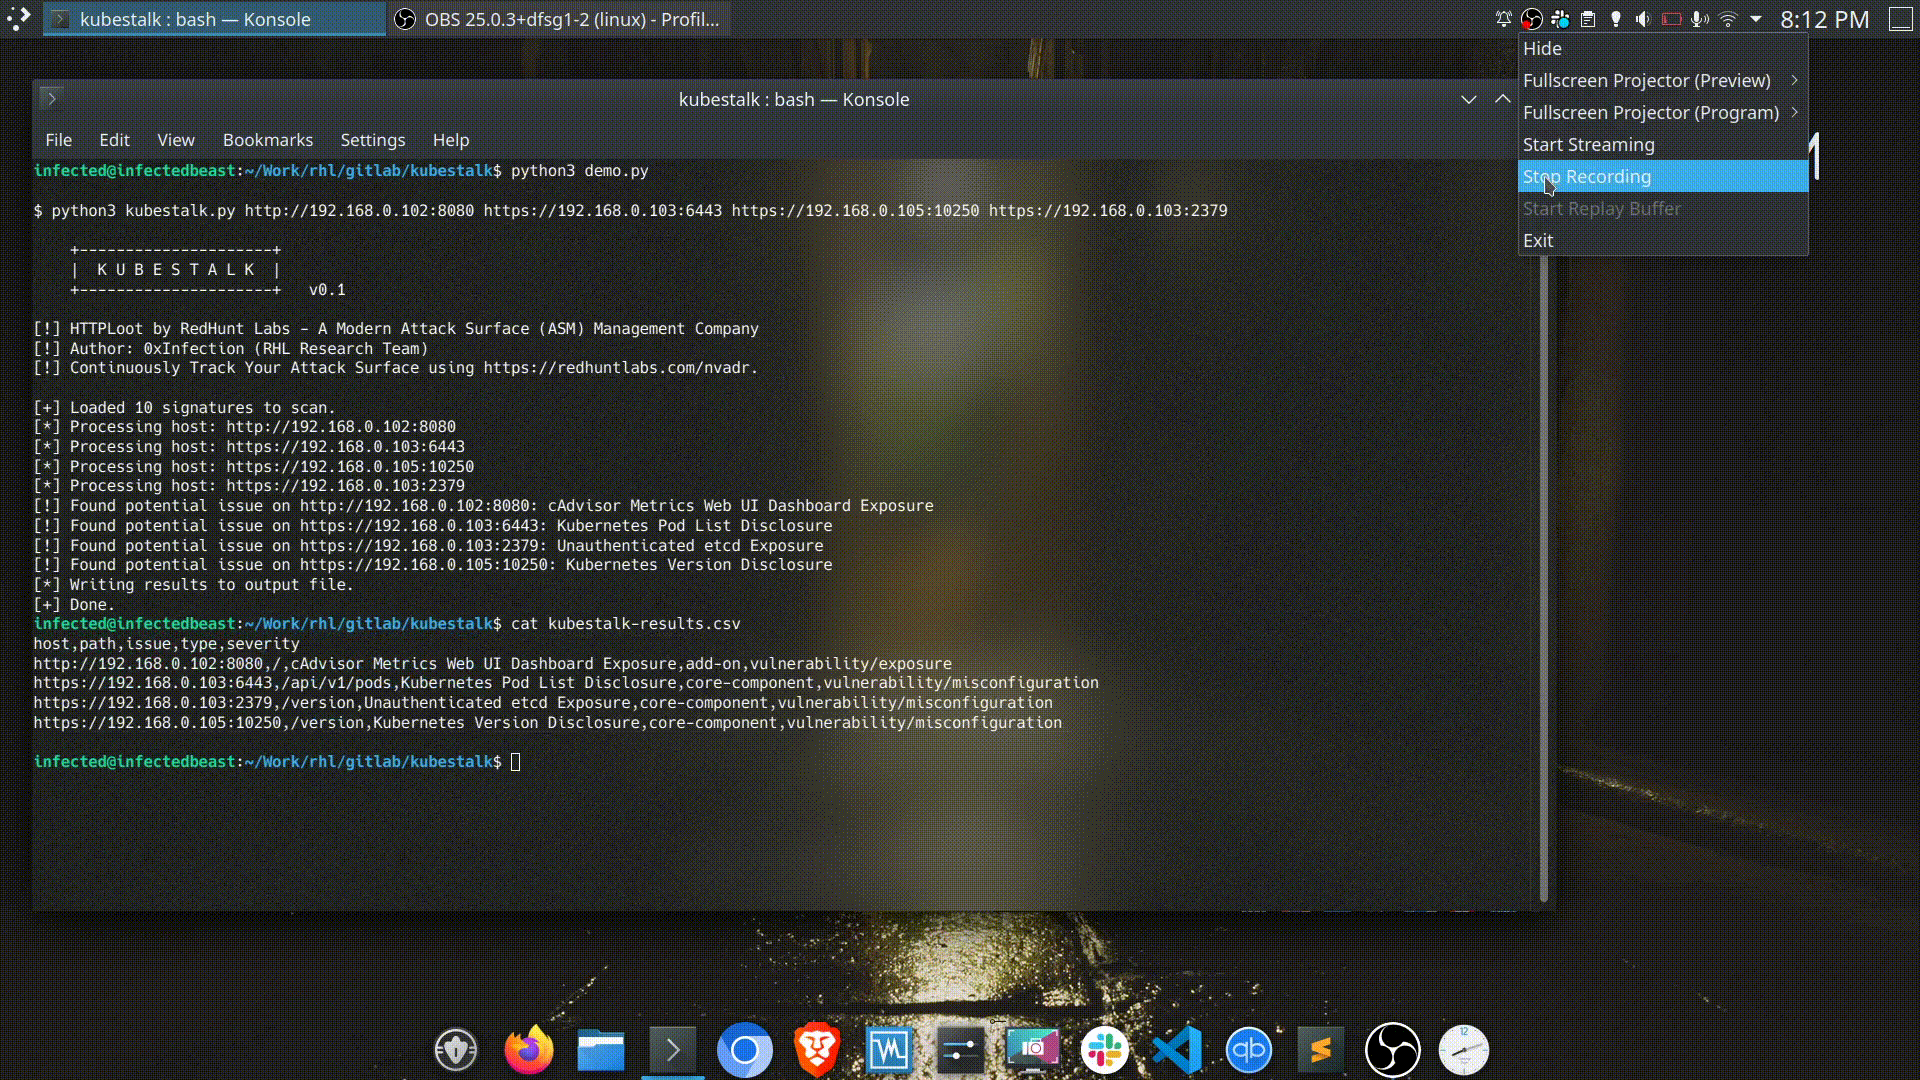 redhuntlabs/kubestalk
블랙박스 방식의 쿠버네티스 공격 표면 탐지 도구로, 서명 기반 스캐닝을 통해 보안이 설정되지 않은 클러스터, 노출된 대시보드, 잘못된 구성을 찾아냅니다.
 dipjyotimetia/hybridtestframework
웹, API, 클라우드, 이벤트 및 보안의 종단 간 테스트
 hakaioffsec/ingressnightmare-poc
이것은 IngressNightmare 취약점(CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 및 CVE-2025-1974)을 악용하기 위한 PoC 코드입니다.
 hackerhouse-opensource/cve-2018-10933
Docker 기반 CVE-2018-10933 libssh 인증 우회 익스플로잇으로, 패치된 클라이언트를 사용하여 SSH 서버 취약점 및 무단 접근 시나리오를 테스트합니다.
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 플레이그라운드
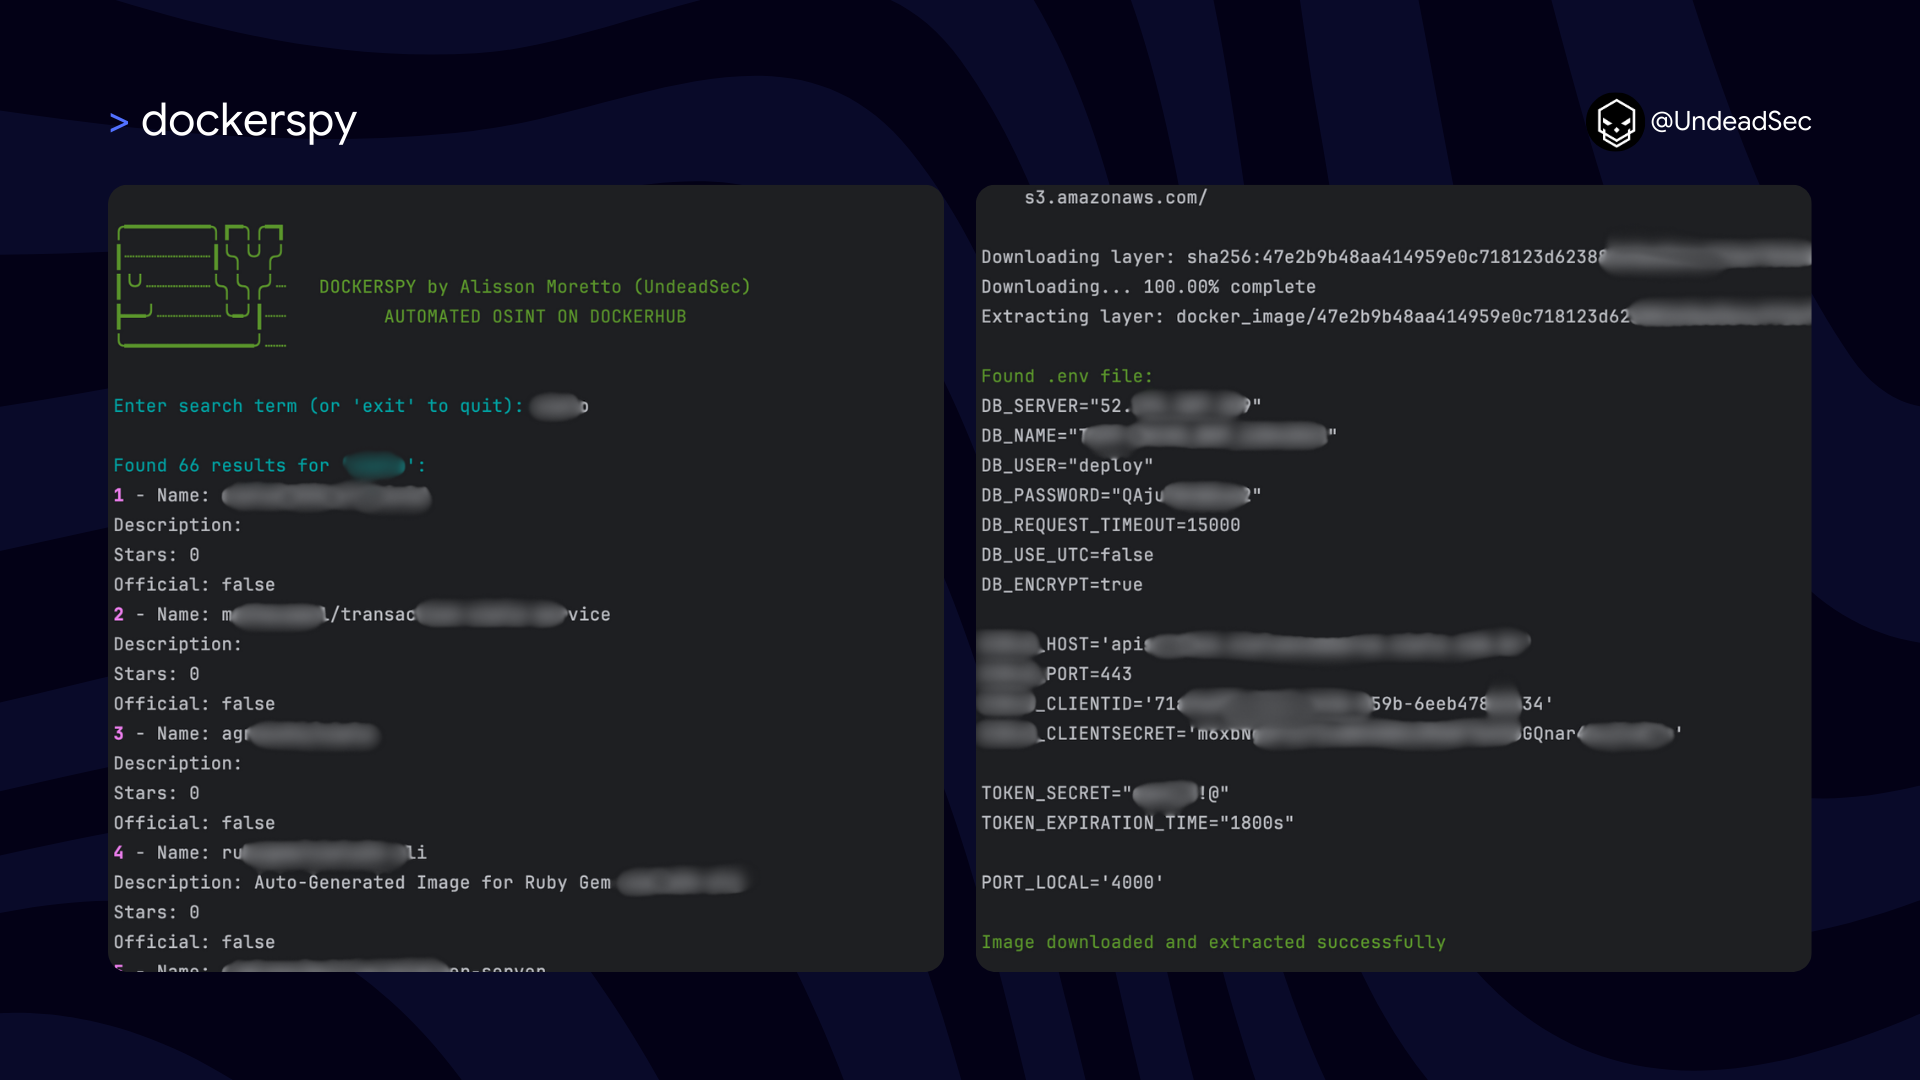 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
 amlalabs/amla-sandbox
AI 에이전트 코드를 위한 기능 제어가 적용된 WASM 샌드박스. 에이전트는 명시적으로 제공되고 정의된 제약 조건이 있는 도구만 호출할 수 있습니다. 샌드박스화된 가상 파일 시스템, 네트워크 없음, 셸 이스케이프 불가. 단일 바이너리, Docker 또는 VM 불필요.
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.