
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
에이전트 코딩 및 웹 브라우징을 위한 적절한 샌드박싱
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 evict/poc_cve-2018-1002105
Poc 익스플로잇 - CVE-2018-1002105, Kubernetes API server 대상. 인증 및 비인증 권한 상승을 지원하여 시크릿을 덤프하거나 exec, portforward, attach 방식을 통해 클러스터 관리자 권한을 획득합니다.
 cynative/cynative
클라우드, 코드, 런타임 인프라를 조회하여 잘못된 구성, 유출된 비밀, 권한 상승 경로를 검증된 증거 기반 결과로 드러내는 읽기 전용 AI 에이전트입니다.
 capsulerun/capsule
AI 에이전트 작업을 샌드박싱하는 보안 런타임. 격리된 WebAssembly 환경에서 신뢰할 수 없는 코드를 실행합니다.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux on Android via Shizuku/ADB - 전체 시스템 통합, proot 격리, Termux:X11 GUI를 갖춘 Arch, Fedora, Alpine, Debian, Ubuntu, Kali,…
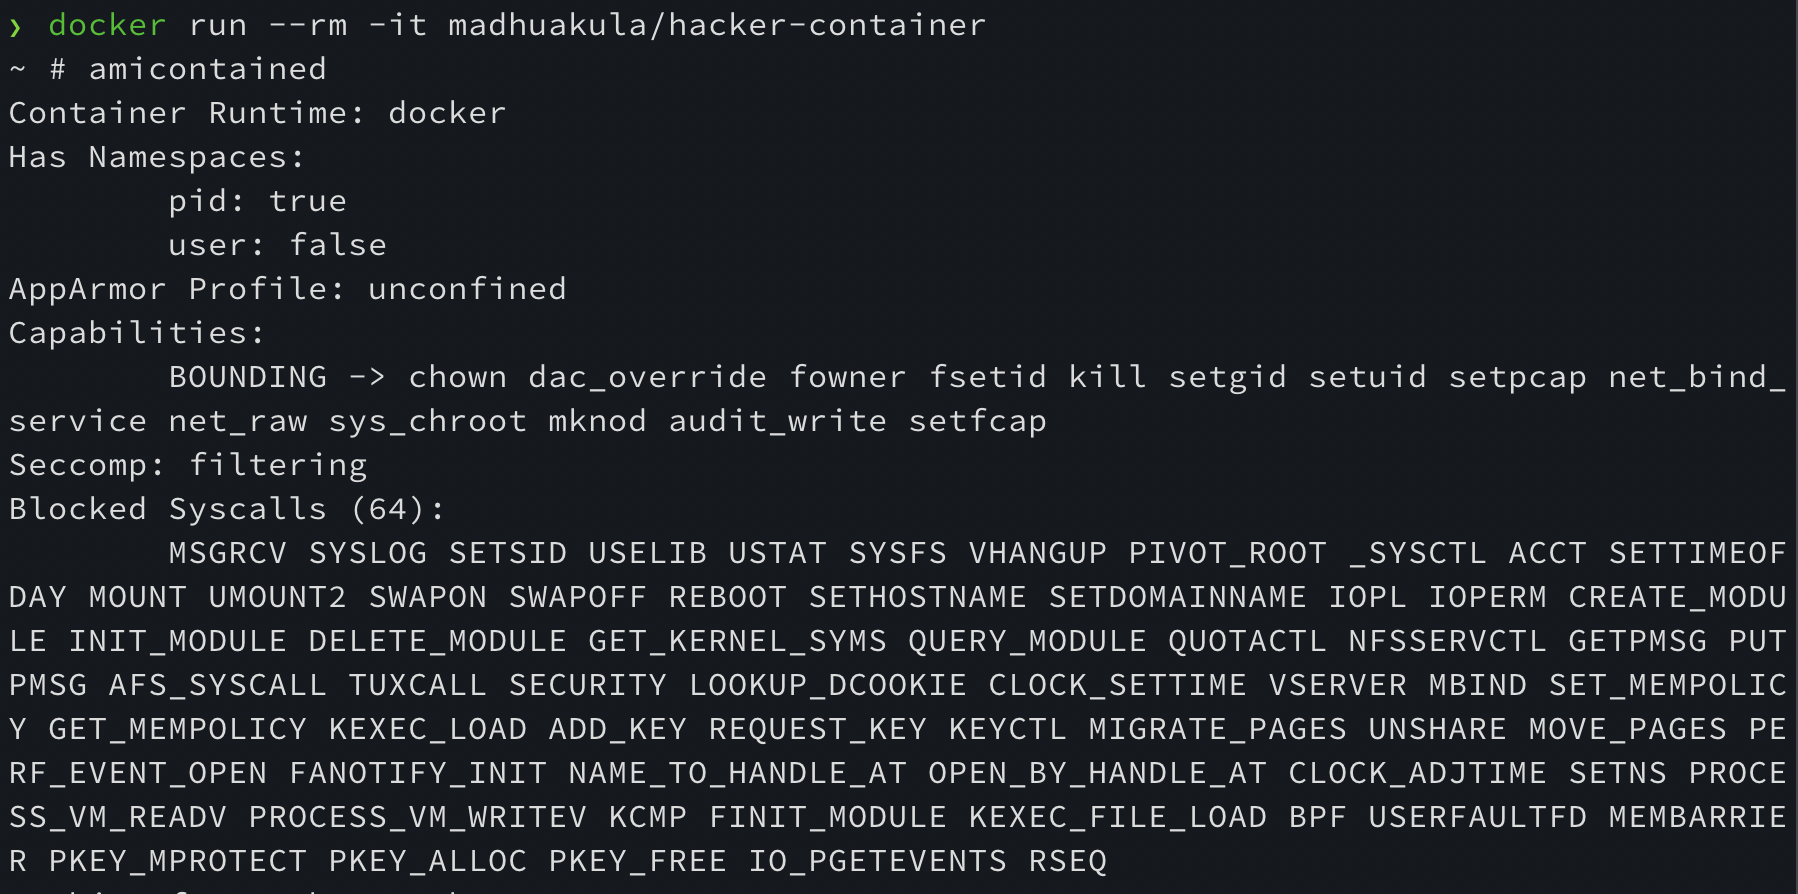 madhuakula/hacker-container
클라우드 네이티브 보안을 위한 스위스 아미 컨테이너. 컨테이너, 쿠버네티스 클러스터 및 클라우드 네이티브 워크로드를 해킹하고 보호하는 데 유용한 도구/명령어 전체 목록을 포함한 컨테이너.
 star-sg/presentations
커널 및 모바일 익스플로잇, VM/컨테이너 탈출, 퍼징/취약점 연구를 다루는 공격형 보안 컨퍼런스 슬라이드 덱의 엄선된 모음입니다.
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
eBPF를 사용하여 Linux 커널 내부의 Sigma 규칙 엔진. 방지 기능에 초점을 맞춤.
 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 k8scout/k8scout
단일 바이너리를 손상된 Kubernetes 파드에 드롭하고 클러스터 관리자, 노드 이스케이프, 시크릿 도난, 클라우드 IAM 탈취로 이어지는 모든 현실적인 공격 경로를 즉시 매핑하세요.
 linnix-os/linnix
eBPF 기반 Linux 관측 가능성 및 AI 인시던트 탐지. AGPL-3.0 라이선스.
 q3k/cve-2019-5736-poc
CVE-2019-5736 (Docker escape)에 대한 무장되지 않은 개념 증명








