
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 getanteon/anteon
eBPF 기반 Kubernetes 모니터링 및 성능 테스트 플랫폼으로, 코드 계측 없이 서비스 맵을 자동 생성하고 실시간 메트릭을 추적하며 여러 위치에서 부하 테스트를 실행합니다.
 metarget/metarget
Metarget은 취약한 인프라를 자동으로 구축하는 프레임워크입니다.
 redhuntlabs/kubestalk
블랙박스 방식의 쿠버네티스 공격 표면 탐지 도구로, 서명 기반 스캐닝을 통해 보안이 설정되지 않은 클러스터, 노출된 대시보드, 잘못된 구성을 찾아냅니다.
 kvesta/vesta
클라우드 컴퓨팅의 실제 침투를 기반으로 한 취약점 정적 분석, Docker 및 Kubernetes 클러스터 구성 탐지 도구 키트
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
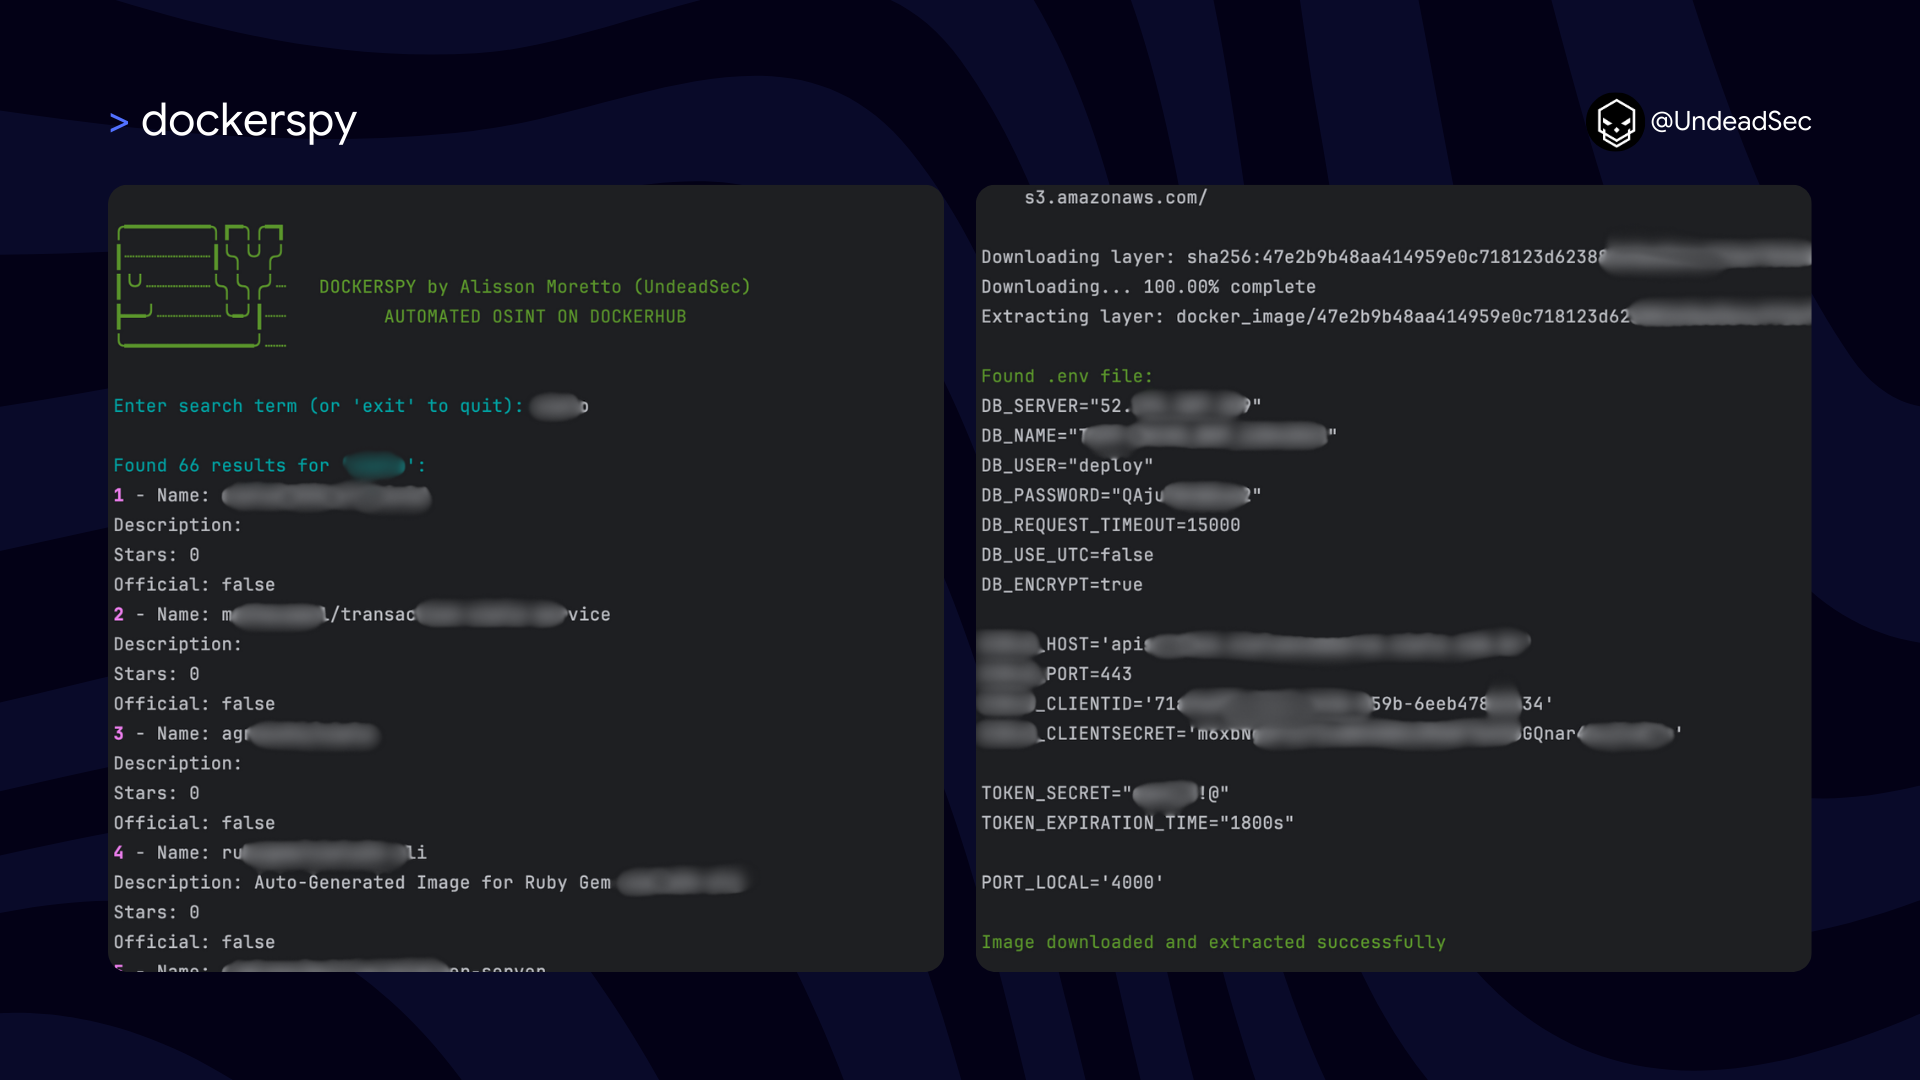 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 kubearmor/kubearmor
런타임 보안 시행 시스템. 워크로드 하드닝/샌드박싱 및 최소 권한 정책 구현을 LSMs(LSM-BPF, AppArmor)을 활용하여 쉽게 만듭니다.
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 aquasecurity/trivy-operator
Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator.
 cyberhades/hardening-k8s-containers
취약한 메모 작성 애플리케이션의 기본 배포와 보안 강화 배포를 비교하여 Kubernetes 컨테이너 강화를 시연하는 실습형 랩
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.







