
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천
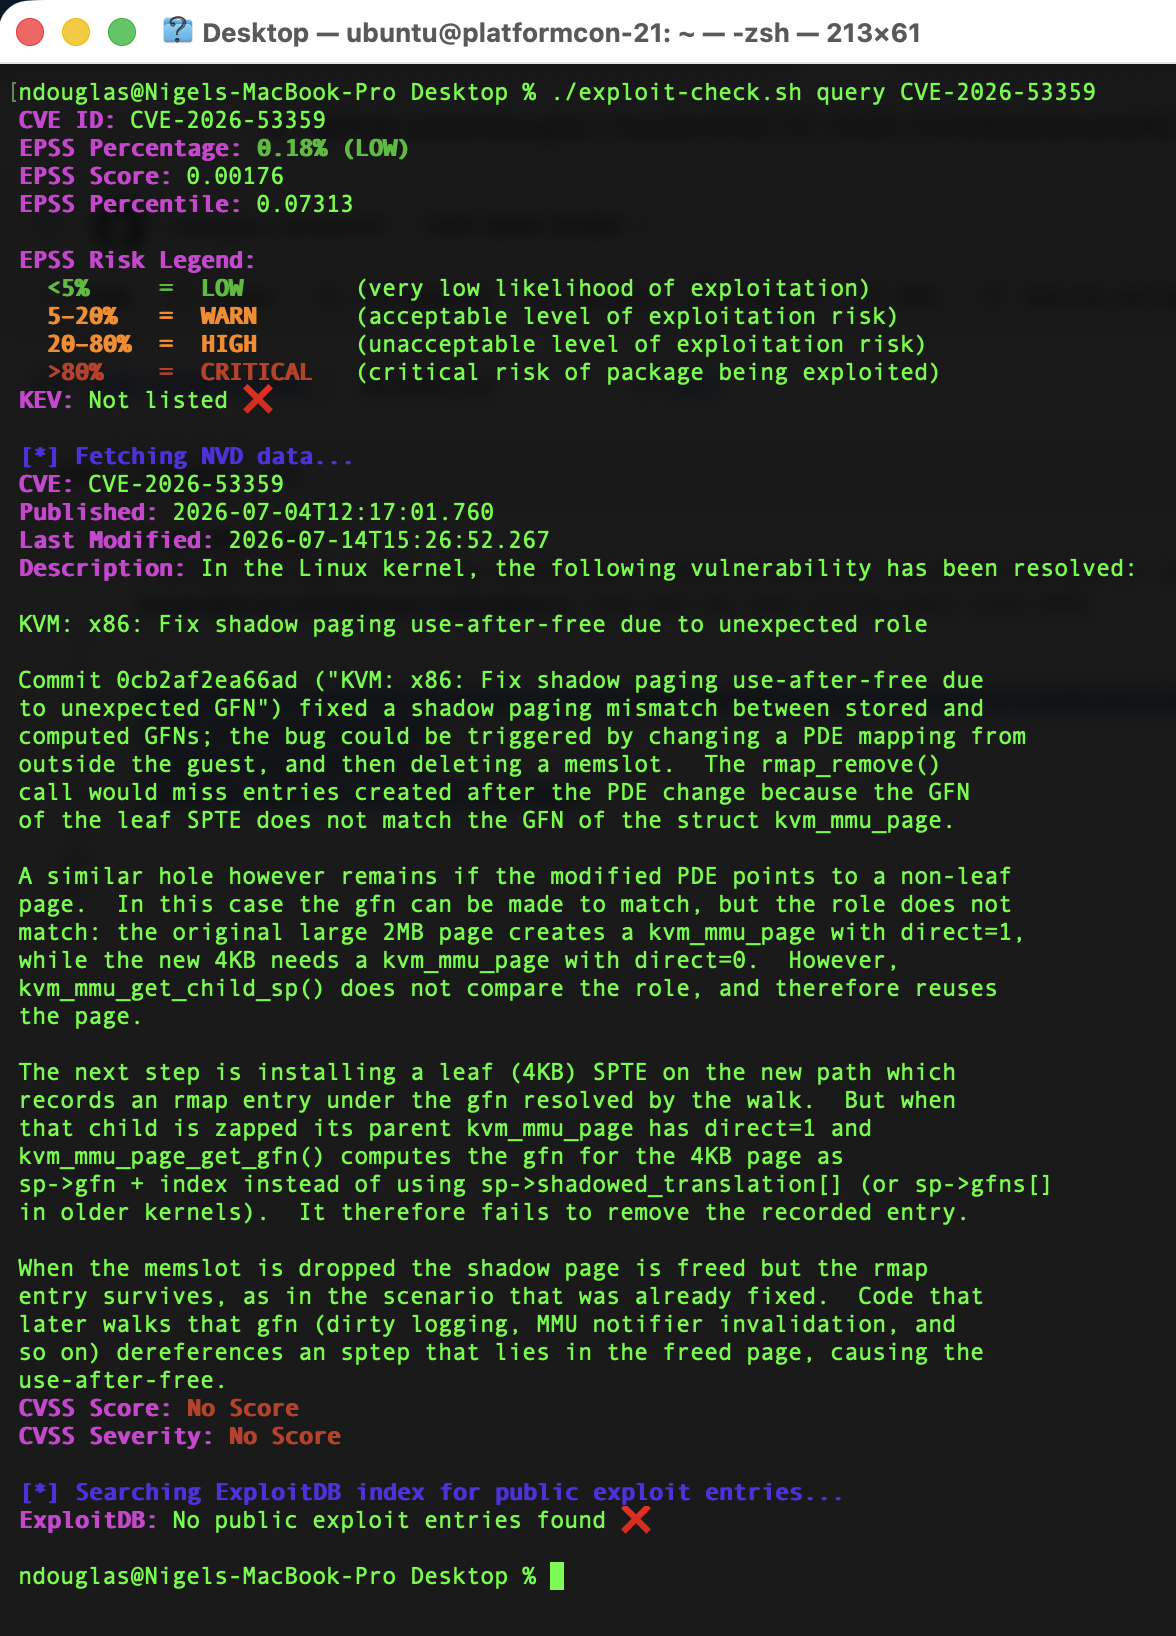
 ndouglas-cloudsmith/cve-2026-53359
16년 된 리눅스 커널 버그로 인해 임대된 VM이 벗어나 실행 중인 호스트를 공격할 수 있습니다. Intel과 AMD 모두 해당됩니다. Januscape는 2010년부터 존재해 온 KVM 코드의 use-after-free 취약점입니다.
 4qu4r1um/tugtainer-1.30.2-cve-2026-55494-and-cve-2026-62308-to-rce
CVE-2026-55494와 CVE-2026-62308의 조합을 사용하여 tugtainer에서 루트 권한 RCE를 획득
 0xblackash/cve-2026-43499
CVE-2026-43499
 scherepiuk/container-escape-ebpf
CVE-2024-21626 및 CVE-2025-31133에 대한 POC 및 Tetragon 규칙
 sgkdev/ipv6_frag_escape
리눅스 LPE - 신뢰할 수 있는 Jail/컨테이너 탈출
 kinryulabs/rootpacket-cve-2026-31431
실시간 암호화폐 채굴 도구 모음으로, CVE-2026-31431 LPE 익스플로잇, 컨테이너 탈출, 커널 루트킷, XMRig Monero 채굴기를 포함하며 실제 공격에서 포착되어 방어 연구 및 탐지 엔지니어링에 사용됨.
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit 페이지 캐시 손상 익스플로잇, Alpine PIE 수정 포함
 ishankaru/cve-2026-23111-nftables-lab
노출 확인기 및 CVE-2026-23111 (Linux nf_tables use-after-free local privilege escalation)을 위한 안전한 일회용 VM 실습 환경. 방어적: 탐지, 완화, 멀티 배포판 실습. 익스플로잇 없음.
 1neptune/dirtyfrag
go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) 로컬 권한 상승 익스플로잇 추가
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) 로컬 권한 상승 익스플로잇
 c0gnit00/cve-2025-9074
CVE-2025-9074용 PHP poc, 익스플로잇
 pucagit/cve-2025-9074
CVE-2025-9074에 대한 PoC 익스플로잇으로, 인증되지 않은 내부 Docker Engine API를 통해 Windows 및 macOS에서 전체 Docker Desktop 컨테이너 이스케이프를 시연합니다.
 horkimhab/cve-2026-41901
CVE-2026-41901
 davidrxchester/cve-2026-5843
mlx-metal importlib을 통한 Docker 컨테이너 탈출 PoC
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner container-to-host RCE / Escape: Docker Model Runner의 MLX / SGLANG / VLLM 추론 백엔드에서 컨테이너-호스트 코드 실행을 허용하는 치명적인 취약점입니다.
 davidrxchester/cve-2026-5817
vllm-metal trust_remote_code=True를 통한 Docker 컨테이너-호스트 원격 코드 실행 PoC
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed 페이지 캐시 익스플로잇 — 동일한 이미지 레이어를 공유하는 컨테이너로의 코드 실행
 hulnothutu/cve-2026-31431
CVE-2026-31431에 대한 재현 분석, C 언어로 개작된 exp.








