
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 gmh5225/linux-iptables-firewall-ultrafirewall
DoS, DDoS 및 네트워크 공격으로부터 호스트와 서버를 보호하기 위해 IPTables 규칙과 커널 구성을 결합한 방어형 Linux 방화벽 툴킷입니다.
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 microsoft/routeros-scanner
RouterOS(Mikrotik) 포렌식 아티팩트 및 취약점을 스캔하는 도구입니다.
 rknf404/chromium-hardening-guide
Chromium을 개인정보 보호, 보안(그리고 성능)을 위해 (어느 정도) 강화합니다
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 opposum0112/decretum
보안 연구자를 위한 Contract LinkML 컴파일러
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 andresriancho/enumerate-iam
AWS 자격 증명 세트와 연결된 권한을 열거합니다
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.
 nu11secur1ty/cisco
Cisco 네트워크 장치를 위한 보안 감사 툴킷으로, 엔터프라이즈 네트워킹 인프라의 구성 검토, 취약점 탐지 및 침투 테스트에 중점을 둡니다.
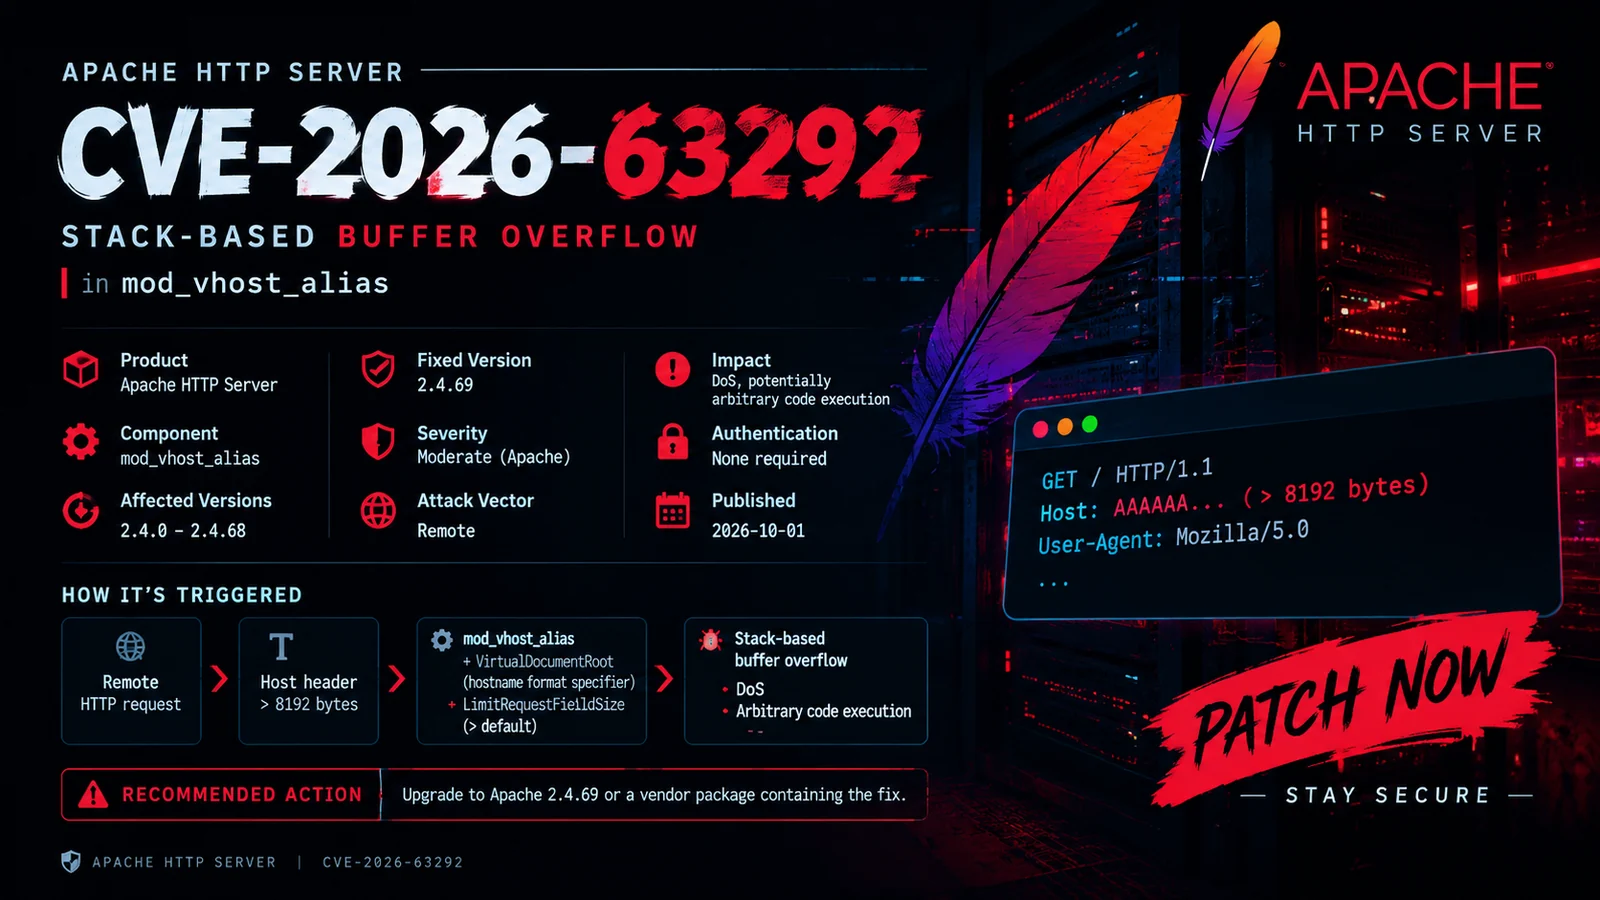 0xblackash/cve-2026-63292
Apache mod_vhost_alias의 스택 기반 버퍼 오버플로인 CVE-2026-63292를 문서화하며, 영향을 받는 버전, 안전한 버전 및 구성 점검, 패치 지침을 포함합니다.

 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 vighnesh91/infrapulse-core
Linux 및 Windows 인프라를 위한 고충실도, 읽기 전용 내부 네트워크 보안 평가 툴킷. 시스템 수정 없이 위험 텔레메트리를 안전하게 캡처하고 구조화하기 위해 제로 변이, 기본 거부 아키텍처를 채택합니다.
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 기술 보고서를 위한 증거 및 데이터로, Kubernetes 상의 15개 AI 서빙, 벡터 데이터베이스 및 MCP Helm 차트의 보안 기본값에 관한 것입니다.
 valtersit/wordpress-cve-scanner
WordPress 코어, 테마 및 플러그인에서 알려진 CVE를 명령줄에서 스캔하세요. 오픈 소스, 감사 가능, 프라이버시 우선 — ValtersIT CVE API 기반.








