
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 pcmkuit/cve-2021-44228---log4shell-analysis
Apache Log4j2 JNDI 주입 취약점에 대한 기술 심층 분석. 정적 코드 분석, 패치 비교, 공격 벡터(LDAP/RMI/DNS), 그리고 기업 환경 완화 지침을 제공합니다.
 gonaumov/cve-2025-55182-checker
React Server DOM 및 Next.js 패키지에서 [CVE-2025-55182]의 영향을 받는 취약한 버전을 탐지하는 휴대용 Bash 스크립트
 trerb/ai-ide-config-guard
Claude Code 훅, Cursor 규칙, MCP 자동 등록을 통해 RCE를 유발할 수 있는 AI-IDE 구성 파일을 리포지토리에서 스캔합니다. CVE-2025-59536, CVE-2026-21852, CVE-2026-30615 및 Pillar Rules File…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
CVE-2025-13465에 대한 재현 환경으로, Lodash를 사용하는 Next.js 애플리케이션의 취약점을 시연합니다. 보안 결함을 테스트하고 분석하기 위한 최소 설정을 제공합니다.
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
대상 웹사이트가 React Server Components의 CVE-2025-66478 RCE에 영향을 받는 취약한 Next.js 버전을 실행 중인지 탐지하는 CLI 스캐너.
 ankitpandey383/roundcube-cve-2025-49113-lab
Roundcube Webmail CVE-2025-49113(인증된 PHP 객체 역직렬화 → RCE)을 활용해 /secret.txt를 읽는 실습형 익스플로잇 랩
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Forms의 보안 강화 포크입니다. CVE-2025-69015 (취약한 접근 제어)를 패치하고, PHP 8.2+에 맞게 현대화하며, 엄격한 인가 검사를 적용합니다.
 premdanav/react2shelldemo
이 저장소에는 (CVE-2025-55182)를 시뮬레이션하기 위해 실행할 수 있는 스크립트와 next.js 서버가 포함되어 있습니다.
 tnot123/cve-2017-9822
DotNetNuke의 안전하지 않은 역직렬화 취약점인 CVE-2017-9822에 대한 심층 기술 분석 및 개념 증명으로, 조작된 쿠키를 통한 원격 코드 실행으로 이어집니다.
 ubaydev/cve-2026-11551-poc
CVE-2026-11551에 대한 개념 증명 익스플로잇, WordPress용 Branda White Label 플러그인의 인증되지 않은 권한 상승 취약점으로, 이중 비밀번호 해싱을 통한 계정 탈취를 가능하게 합니다.
 degenwithheart/react2shell-vulnerability-verification-script
프로젝트가 CVE-2025-55182(React2Shell)의 영향을 받는지 확인하는 독립형 Python 스크립트. package.json 종속성을 확인하고 React Server Component 패턴에 대한 선택적 심층 코드베이스 스캔을 수행합니다.
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware, Twig 렌더링 뷰에서 코드 생성에 대한 부적절한 제어
 ragatzino/test-cve-2016-1000027
CVE 악용 가능성 검증
 nunpa/cve-2025-64459
python-django 취약 버전이 CVE-2025-64459 버그에 해당하는지 확인
 lycis/cawdog
CAWODOG는 오프라인 산업용 기계에 배포된 Python 기반 AI 모델을 보호하는 방법을 시연하는 개념 증명 프로젝트입니다. 세 가지 점진적 단계(0 → 2)를 통해 다음을 보여줍니다: * 순진한 Python AI 애플리케이션이 어떻게 쉽게 리버스…
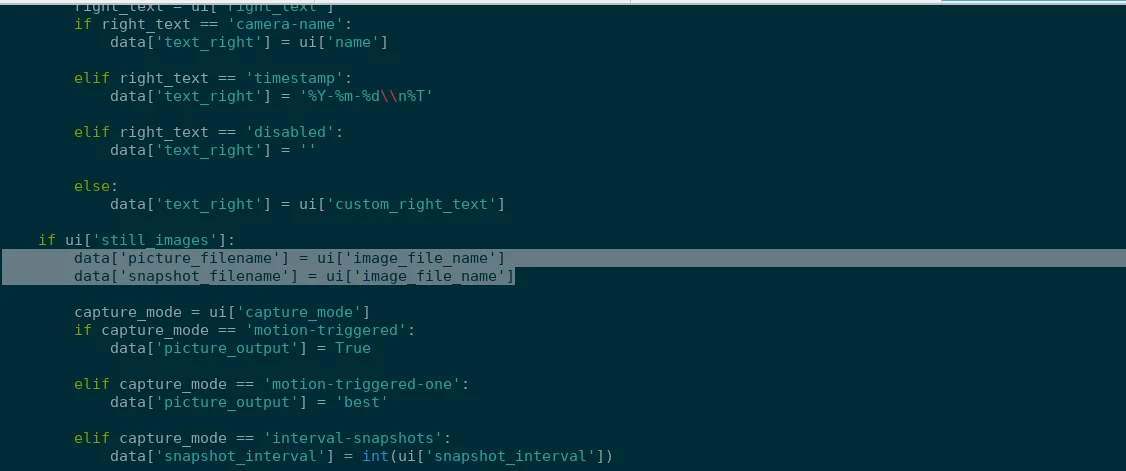 prabhatverma47/cve-2025-60787
CVE-2025-60787에 대한 개념 증명(PoC)으로, 클라이언트 측 검증 우회 및 이미지 파일명의 명령 주입을 통해 MotionEye <= 0.43.1b4에서 원격 코드 실행을 시연합니다.
 syfi/cve-2023-46818
Metasploit 모듈
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - 인증된 (관리자+) 사용자의 'save_options'를 통한 임의 파일 업로드








