#1
 darrocarocatest-sys/pv2-victim
authz 연구 - CVE-2026-3306 수정 범위
 jsecx88/cve-2025-29009-poc
WooCommerce용 의료 처방전 첨부 플러그인 <= 1.2.3 - 인증되지 않은 임의 파일 업로드.
 rvermeulen/codeql-cve-2022-35737
CVE 2022-35737을 찾기 위한 CodeQL 쿼리
 oguri-souhei/cve-2025-55182
CVE-2025-55182 검증용
 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
 mooseloveti/vitepos-cve-report
CVE-2025-13156 공개
 aecelen/ktor-xxe-poc
CVE-2023-45612용 PoC
 thegenetic/cve-2026-2964-lab
# CVE-2026-2964 교육용 실습 랩 web-audio-recorder-js의 프로토타입 오염 취약점으로 인해 RCE(원격 코드 실행)로 이어지는 CVE-2026-2964를 시연하는 교육용 랩입니다. 취약한 서버와 패치된 서버, 설정 스크립트, 공격…
 vladjrfhfg/react-site-cve-2025-55182
CVE-2025-55182를 시연하는 의도적으로 취약한 Next.js 기업 랜딩 페이지: React Server Components의 안전하지 않은 역직렬화를 통한 RCE/SSRF로 이어지는 JSON 주입.
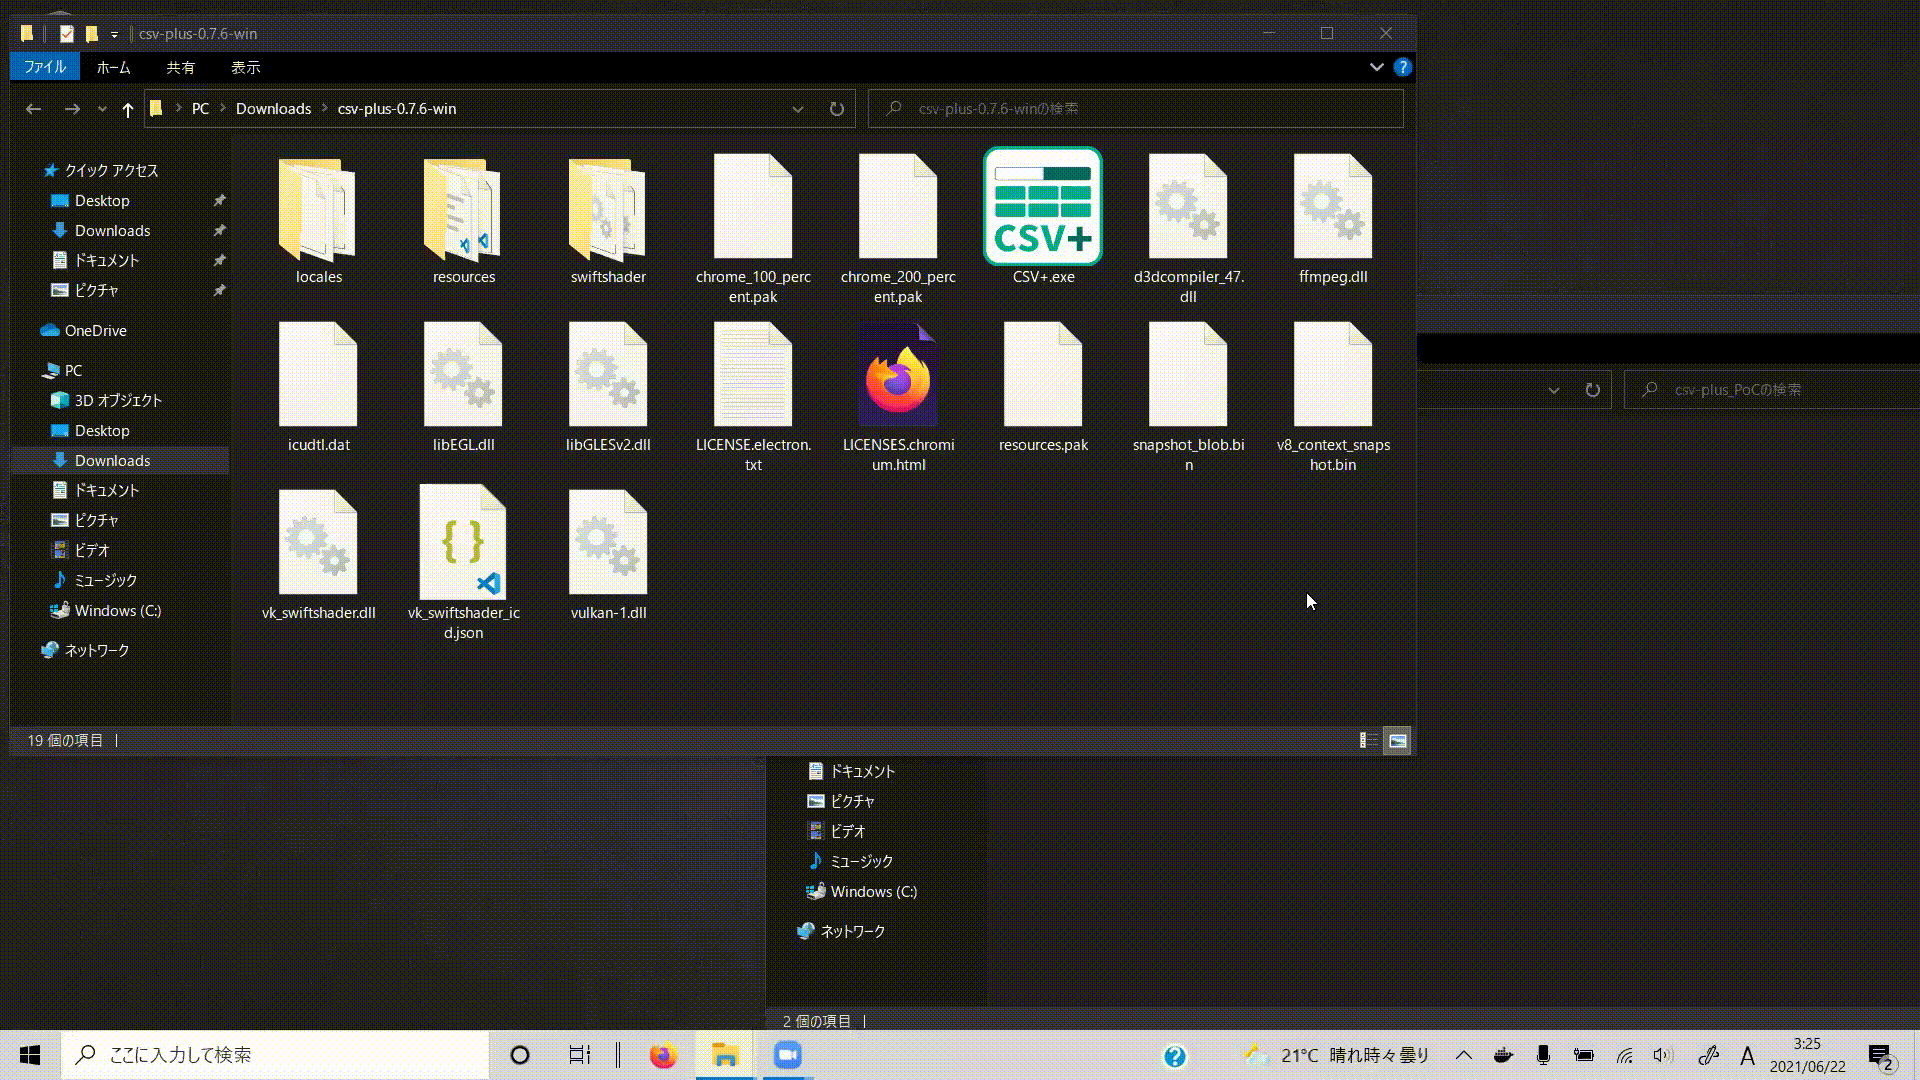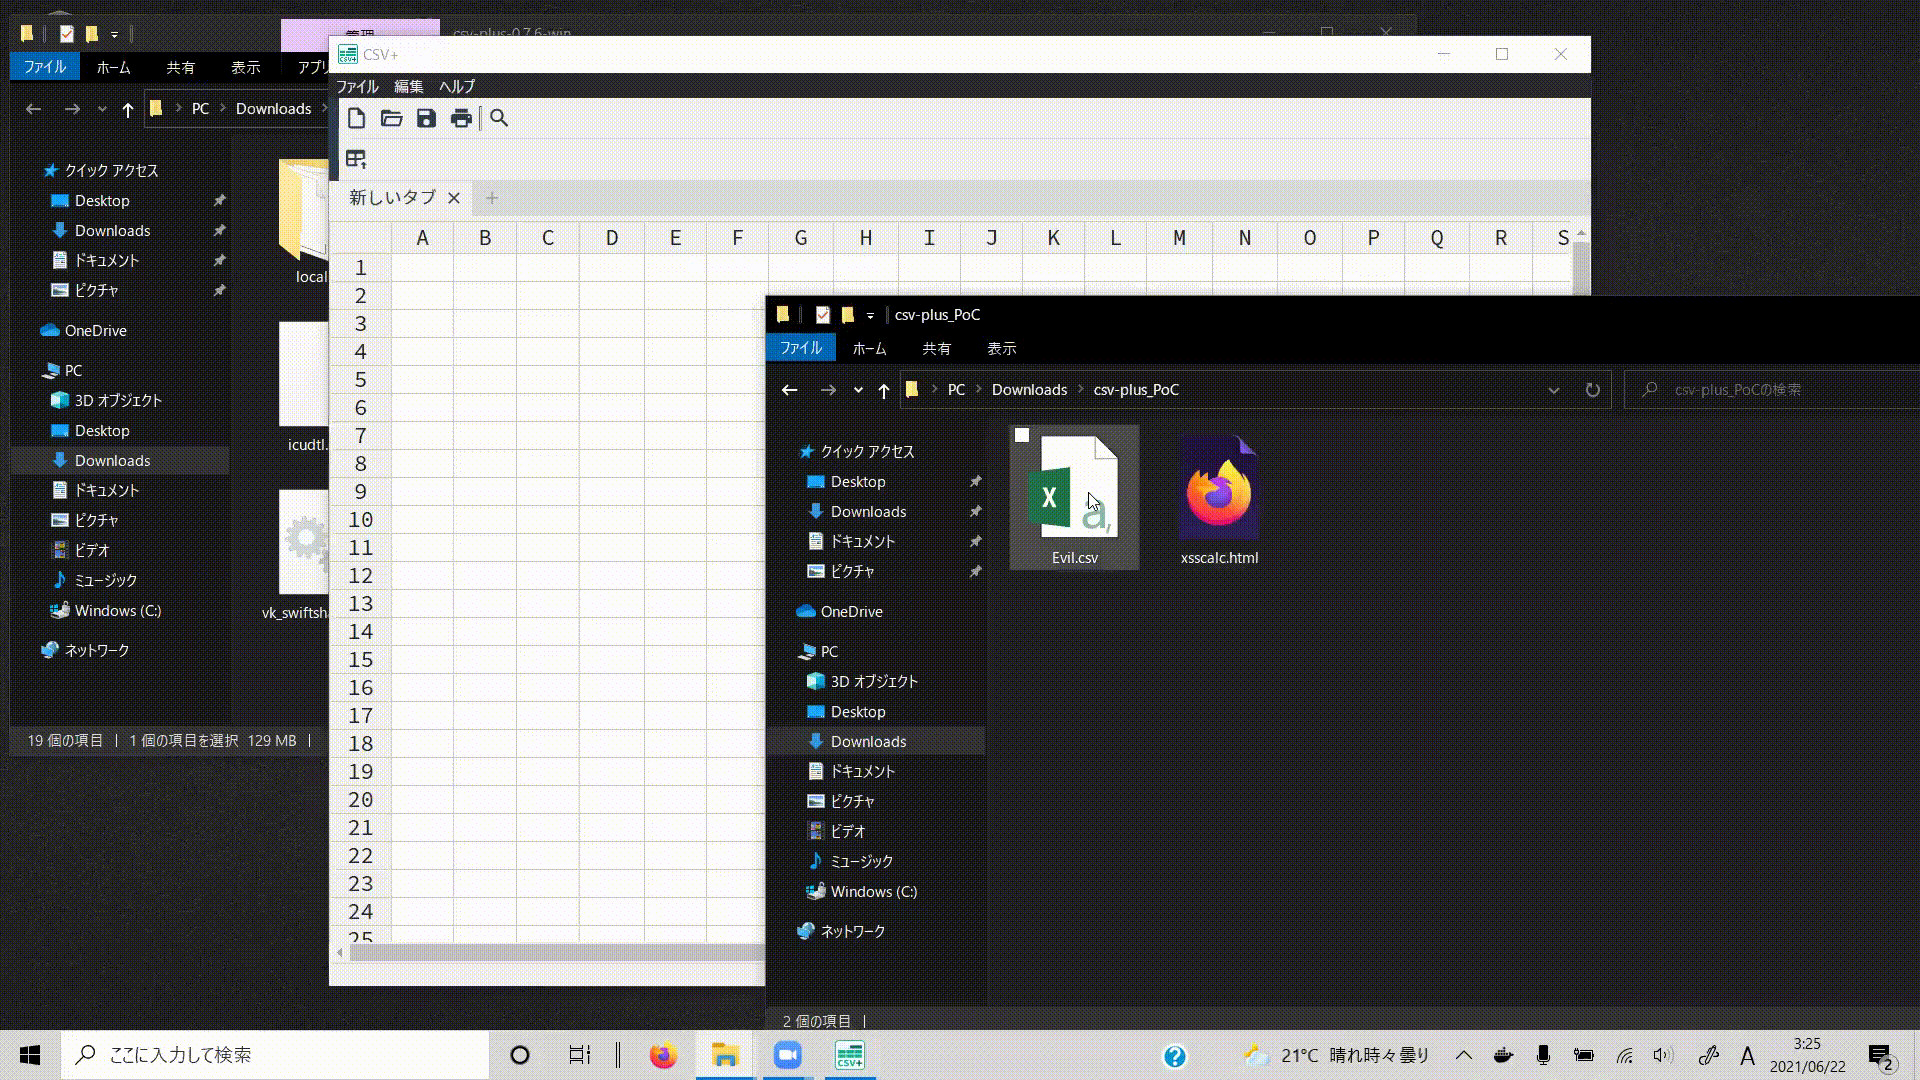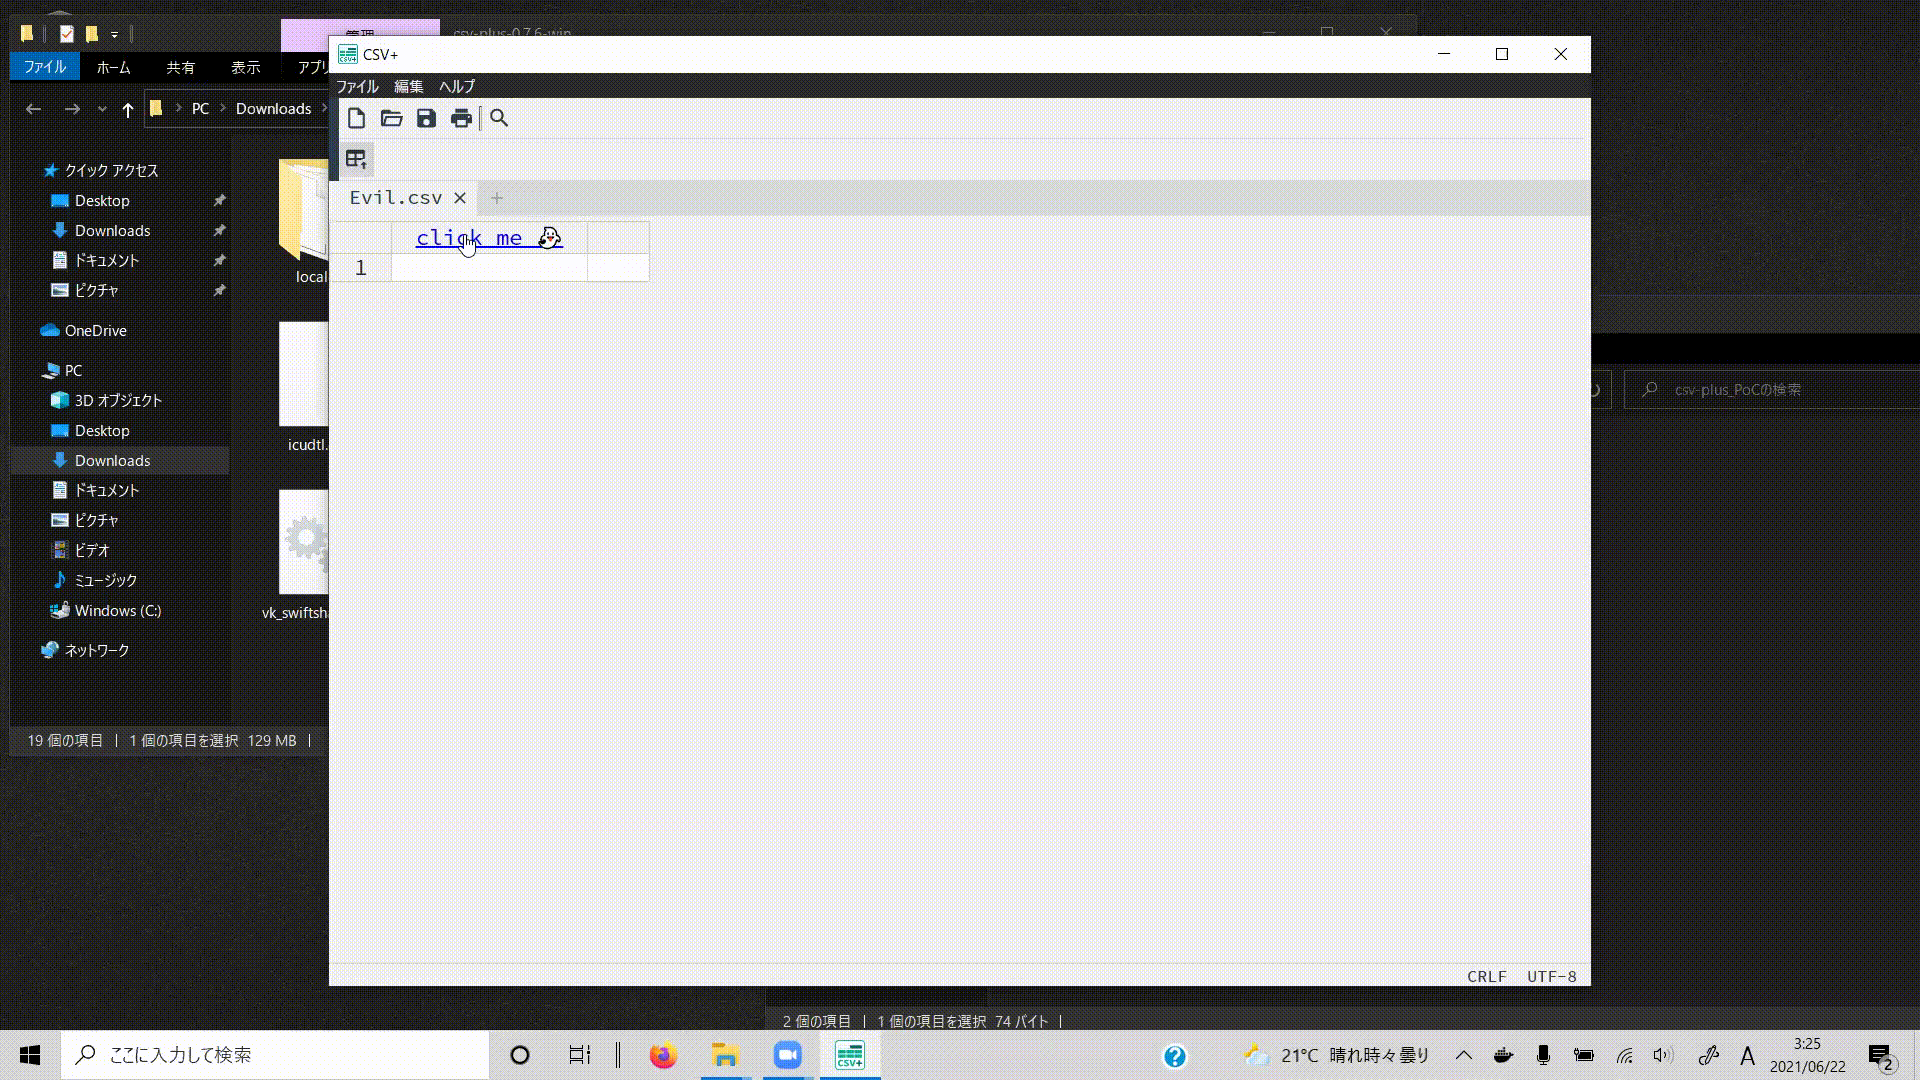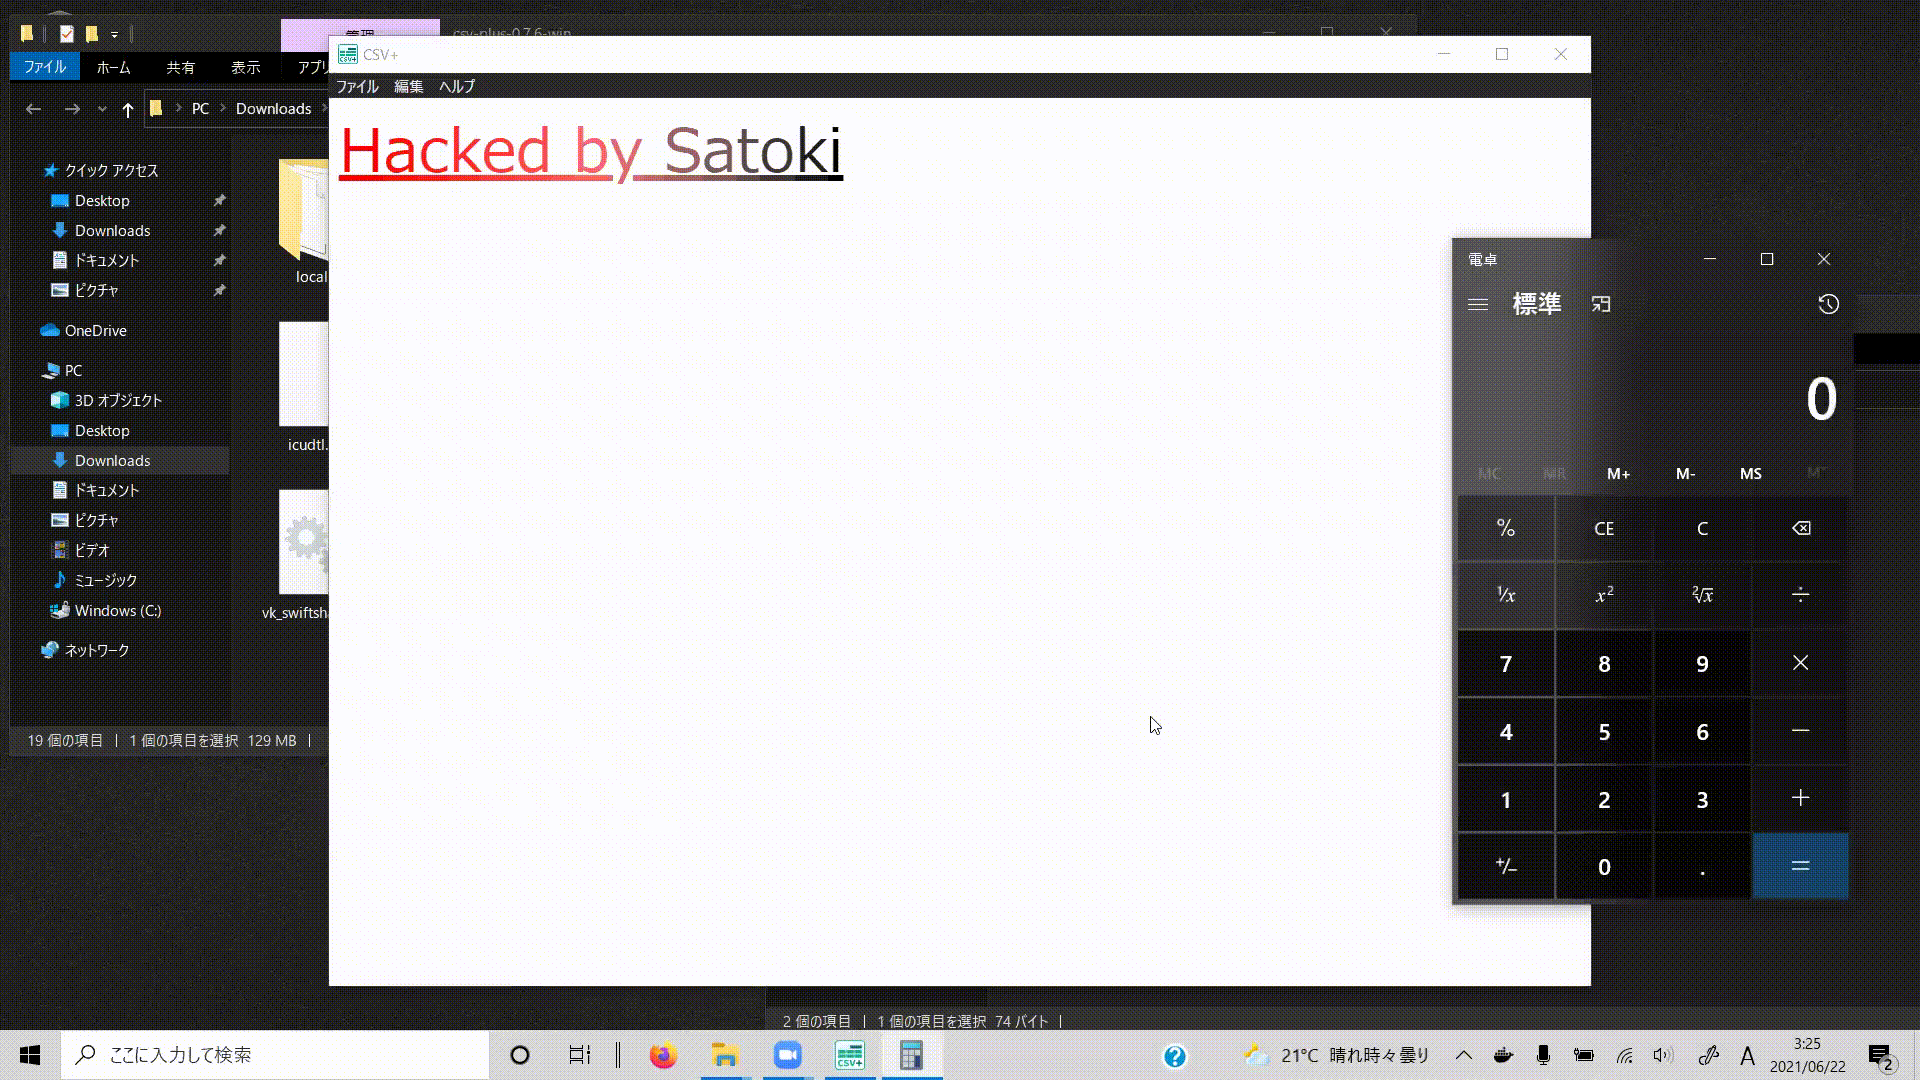 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - 임의 코드 실행 (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
React Router의 파일 세션 저장소에서 경로 탐색 취약점인 CVE-2025-61686에 대한 상세 분석으로, 근본 원인, 공격 시나리오 및 코드 감사 결과를 포함합니다.
 rickidevs/cve-2026-26717
# CVE-2026-26717 기술 분석: OpenFUN Richie LMS 웹훅 인증의 HMAC 타이밍 공격 취약한 코드, 영향, 그리고 `hmac.compare_digest`를 사용한 수정 사항을 포함한 OpenFUN Richie LMS 웹훅 인증의 HMAC…
 jibaru/cve-2025-66478-github-patcher
Go 기반 자동화 도구로, 취약한 Next.js 버전(CVE-2025-66478)이 포함된 GitHub 리포지토리를 스캔하고 자동으로 특정 보안 패치가 포함된 풀 리퀘스트를 생성합니다.
 renio-wow/cve-2026-51416
WeChat OAuth 핸들러의 특정 CVE를 분석하여, 무제한 HTTP 응답 읽기로 인한 서비스 거부(DoS)를 식별하고, 이를 해결하기 위한 지침을 제공합니다.
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL 인젝션 취약점
 clemfavre/cve-2023-45612_exploit
Ktor의 XML 직렬화에서 XXE(XML 외부 엔터티) 공격을 허용하는 높은 심각도의 보안 문제 재현.
 amir-malek/react-cve-2025-55182
React Server Components 및 Next.js 앱에서 CVE-2025-55182(React2Shell)를 탐지하고 수정합니다. 패키지 버전을 스캔하고 안전한 업그레이드를 제안하며 npm, yarn 또는 pnpm을 통해 수정 사항을 적용합니다.